Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-3094 — CVE-2024-3094 – Aufbau einer Übungsumgebung und Berichterstattung | Kitploit
Tools/GitHubGitHub/been22426/cve-2024-3094
Container-SicherheitSchwachstellenanalyseExploitationLieferkettensicherheitLernen & BildungLabs & Praxis
GitHubbeen22426/cve-2024-3094

CVE-2024-3094

CVE-2024-3094 – Aufbau einer Übungsumgebung und Berichterstattung

Repository anzeigen
35vor 1 JahrNoch nicht geprüft
Teilen

CVE-2024-3094

CVE-2024-3094 Aufbau der Laborumgebung und Bericht

CVE-2024-3094 Praktikum

In XZ Utils 5.6.0 und 5.6.1 eingeschleuste Hintertür wurde in der Laborumgebung nachgestellt und SSH-Authentifizierungs-Hooking sowie Risiken analysiert.

Umgebung

  • Host-Betriebssystem : - Windows 11
  • Docker : Docker Desktop 28.0.1
  • Dockerfile-Basis-Image : debian:experimental-20240311
  • liblzama5-Version : 5.6.0
  • SSH-Port : 2222 (root / pw : whs)

Dockerfile
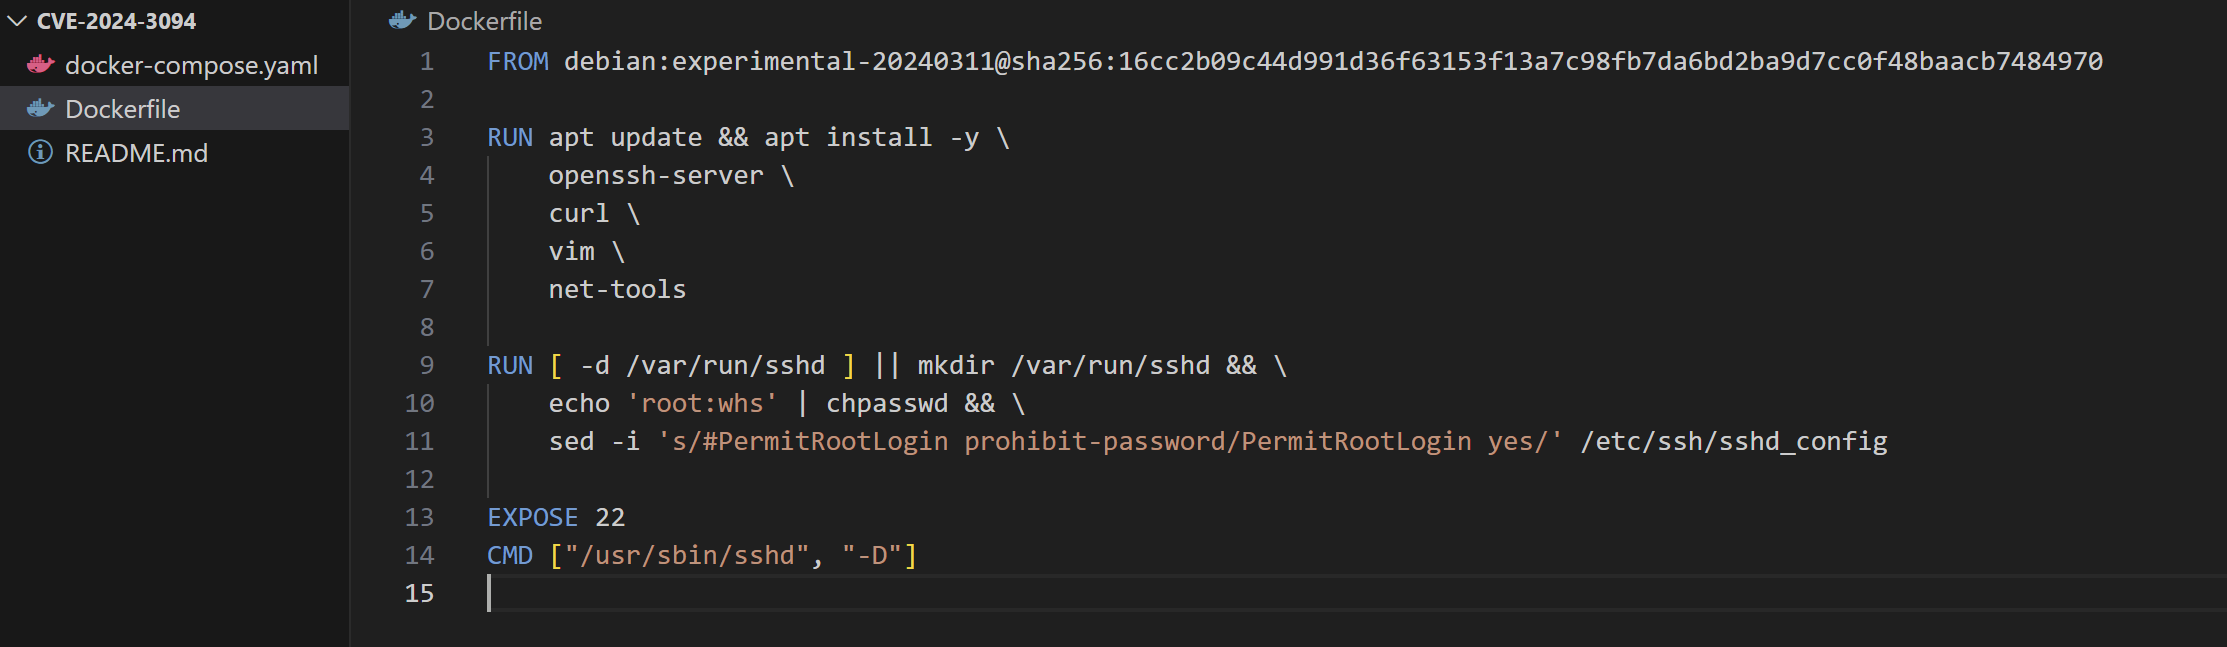
image

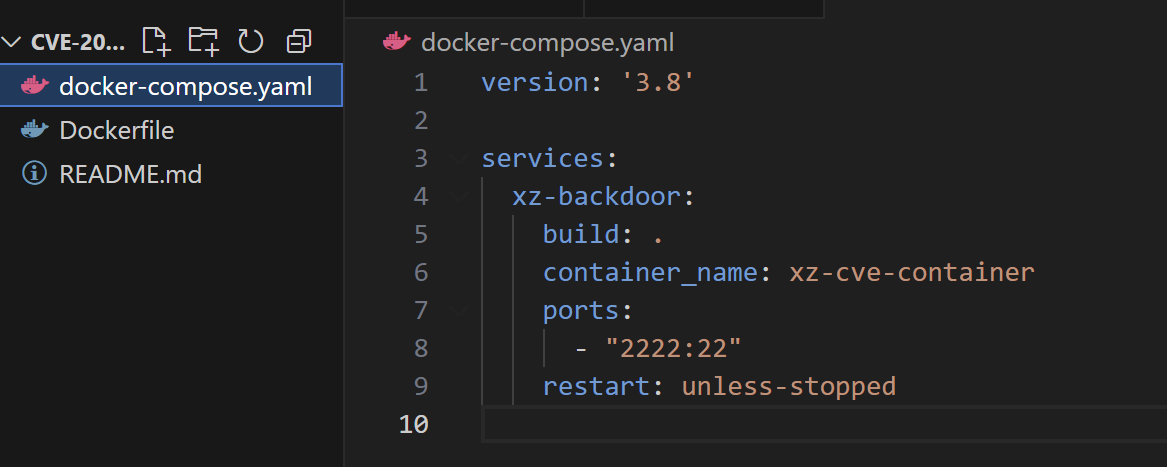
docker-compose.yaml

image

Vorgehen

  1. Dockerfile und docker-compose.yaml erstellen

  2. Container bauen und starten docker compose up --build -d image
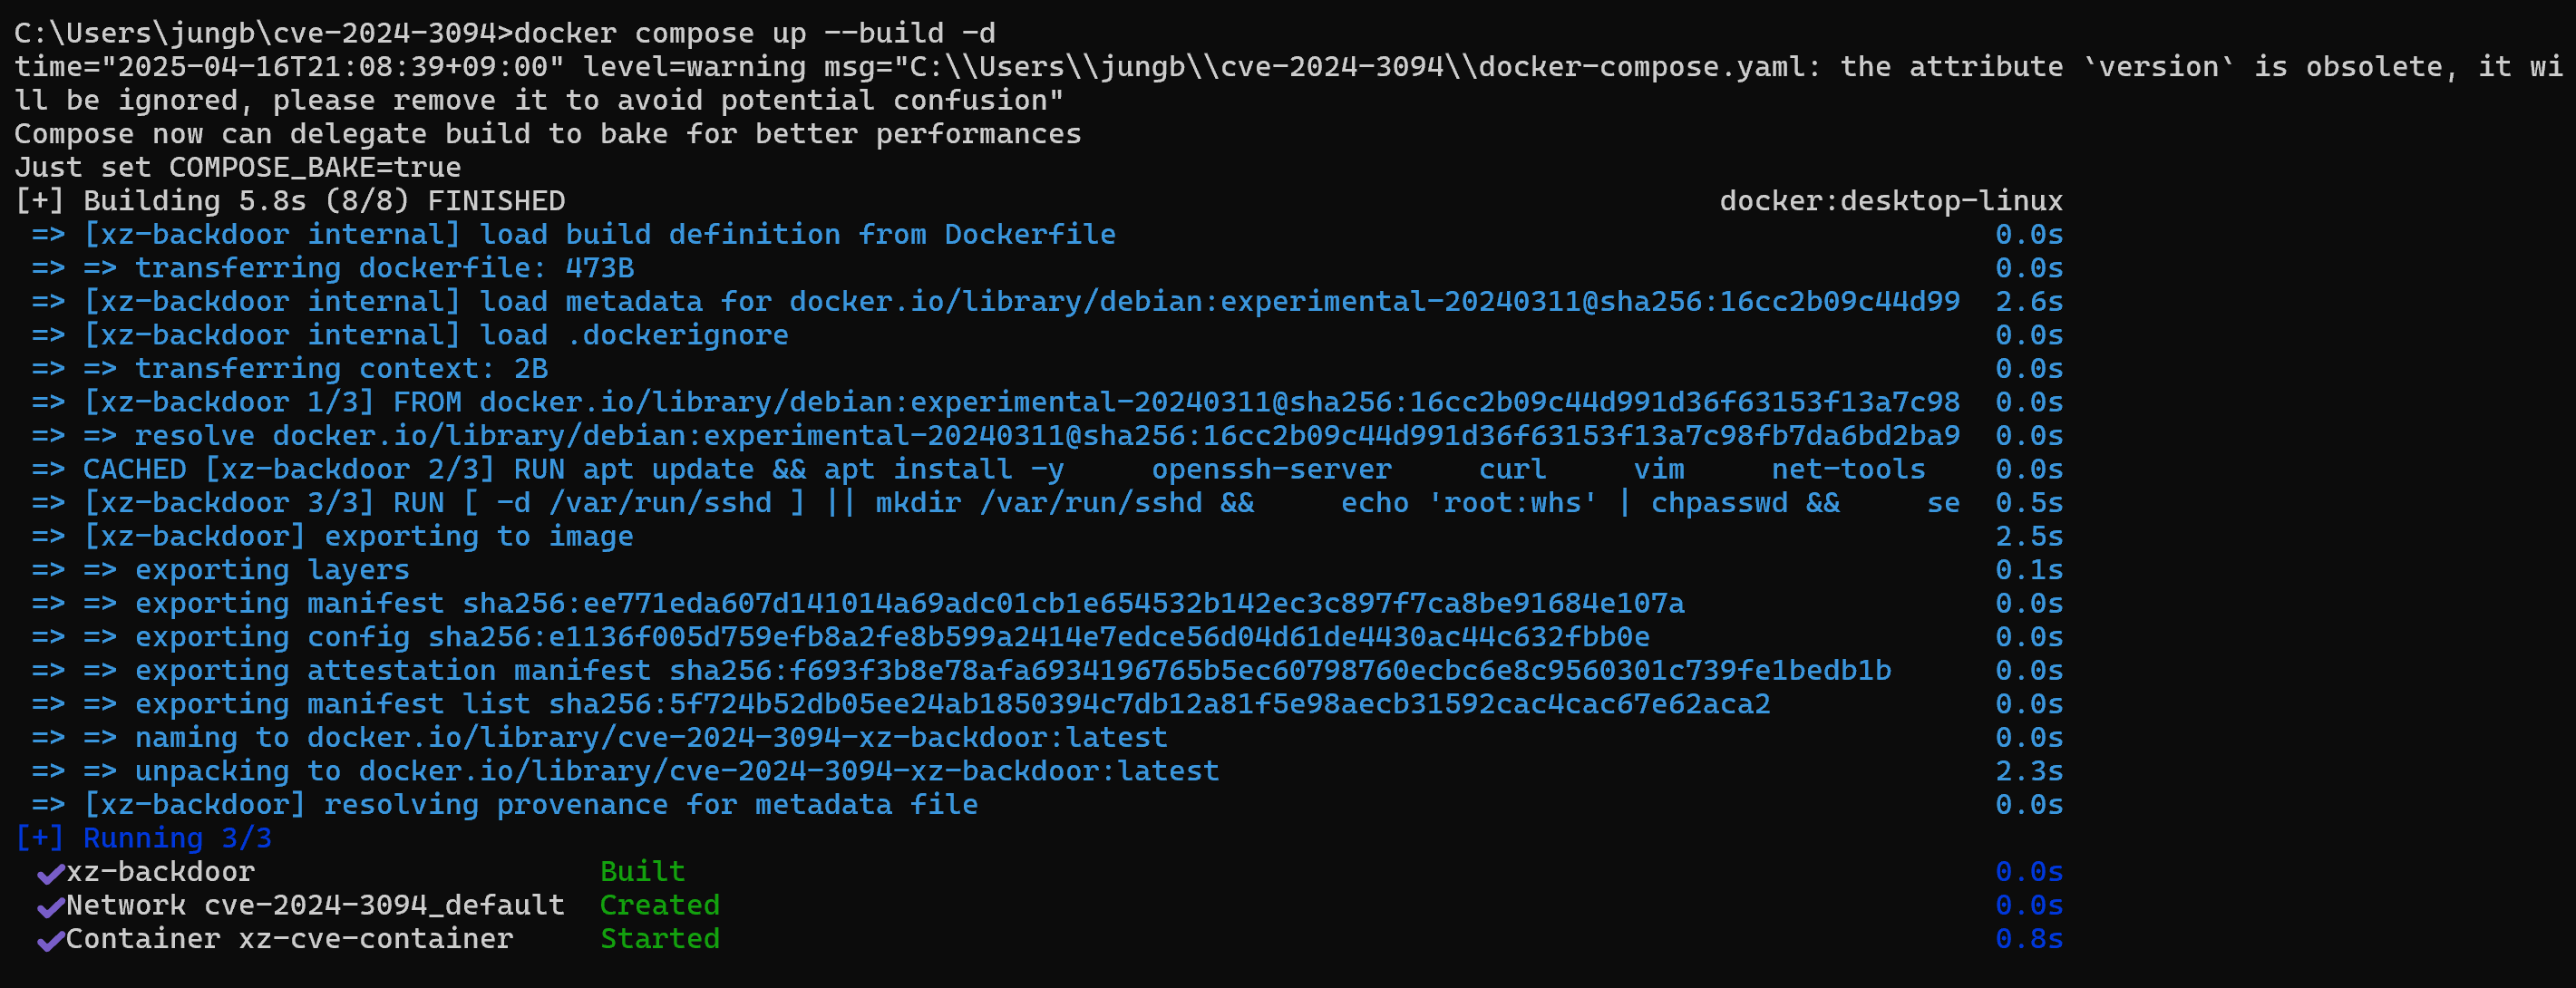
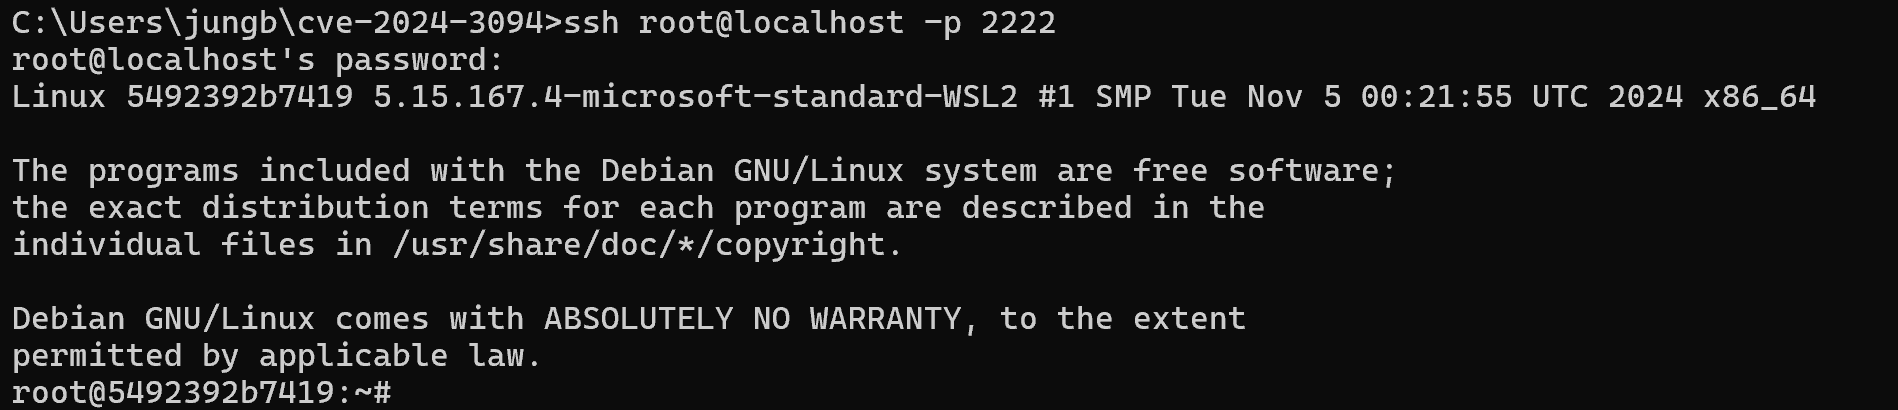
  3. Systemzugriff über SSH-Verbindung ssh root@localhost -p 2222 #Passwort : whs image
  4. Mit dpkg überprüfen, dass die libzma5-Version 5.6.0 ist dpkg -l | grep libzlma image

  5. Überprüfen, ob sshd liblzma.so verwendet ldd /usr/sbin/sshd | grep lzma image

  • Keine Ausgabe -> In dieser Laborumgebung scheint die sshd-Binärdatei nicht dynamisch mit liblzma.so verbunden zu sein, aber die Installation der anfälligen liblzma5-Version wurde bestätigt. Auch die Möglichkeit der PoC-Ausführung konnte bestätigt werden.
  1. PoC-Skript erstellen Dateiname : poc_detect_backdoor.sh image

  2. Ausführungsergebnis chmod +x poc_detect_backdoor.sh ./poc_detect_backdoor.sh image

Anhand dieser Ergebnisse konnte bestätigt werden, dass das PoC-Skript im Container erfolgreich ausgeführt wurde, und es konnte nachgewiesen werden, dass die Laborumgebung allein mit Dockerfile und docker-compose.yaml korrekt aufgebaut wurde.

Fazit

  • Eine Docker-Umgebung auf Basis der anfälligen Version mit der XZ-Hintertür eingerichtet, überprüft, ob sshd auf diese Bibliothek verweist, und dann mit einer einfachen PoC-Ausführung die Funktionsweise verifiziert.
  • Bestätigt, dass die Reproduktion allein mit Dockerfile und docker-compose.yaml möglich ist.
  • Die Sicherung dieser Schwachstelle erfolgt durch Entfernen der anfälligen XZ-Version oder Upgrade auf eine gepatchte Version.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    261
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →