

Ein sicheres Low-Code-Deception-Runtime-Framework, das KI für die Systemvirtualisierung nutzt.
Open-Source-Täuschungsframework.
Realistische Köder bereitstellen. Angreiferverhalten beobachten. Interaktionen in Sicherheitsnachweise verwandeln.
Beelzebub Platform entdecken · Dokumentation · Schnellstart



Beelzebub bietet Sicherheitsteams eine konfigurierbare Möglichkeit, Aktivitäten zu untersuchen, die auf Köderdienste gerichtet sind. Definieren Sie die Umgebung, auf die ein Angreifer trifft, legen Sie fest, wie sie reagiert, und erfassen Sie die Interaktion für die Untersuchung. Betreiben Sie das Framework eigenständig oder verbinden Sie es mit der Beelzebub Platform.
core.prometheus.enabled: true, um die Laufzeitaktivität zu überwachen; standardmäßig ist der Metriken-Listener deaktiviert und bindet keinen Port.Sehen Sie zu, wie ein LLM-gestützter Köder auf Angreifereingaben reagiert. Die Demo veranschaulicht, wie generierte Antworten eine Interaktion über einen festen Satz von Befehls-Handlern hinaus aufrechterhalten können.
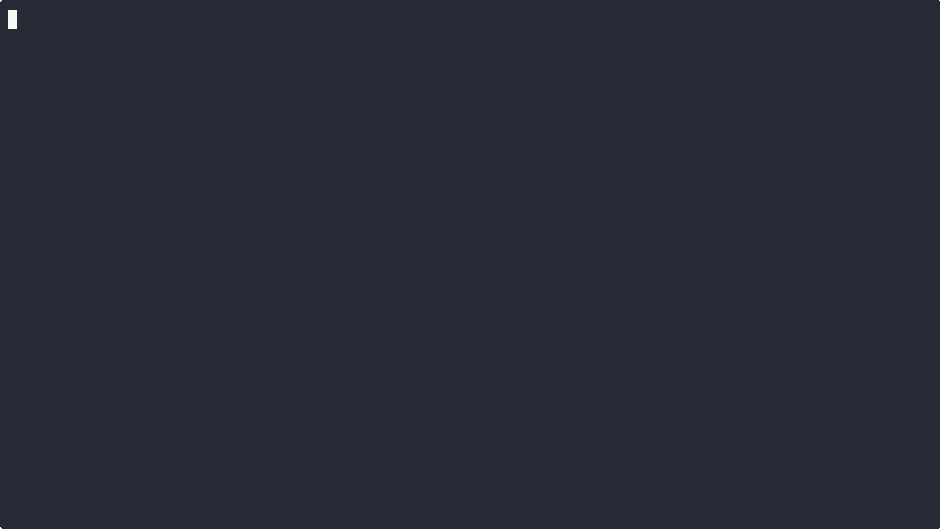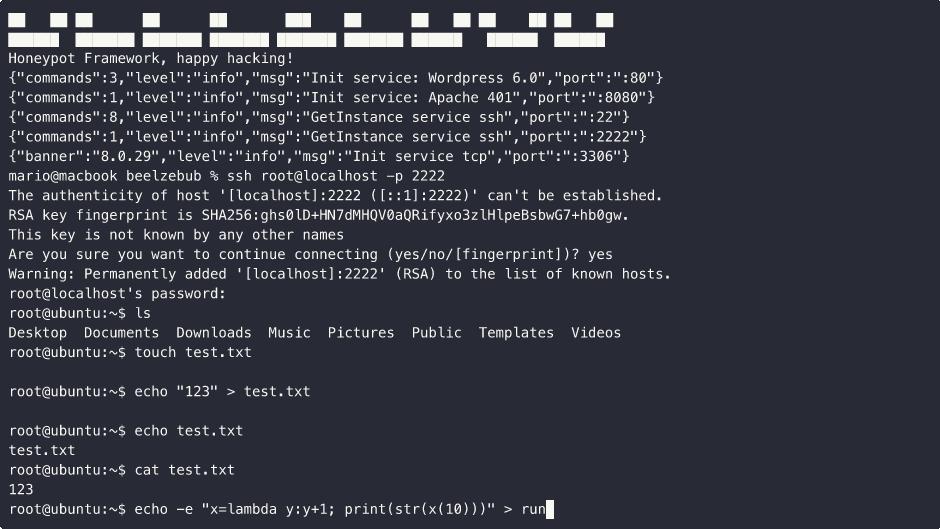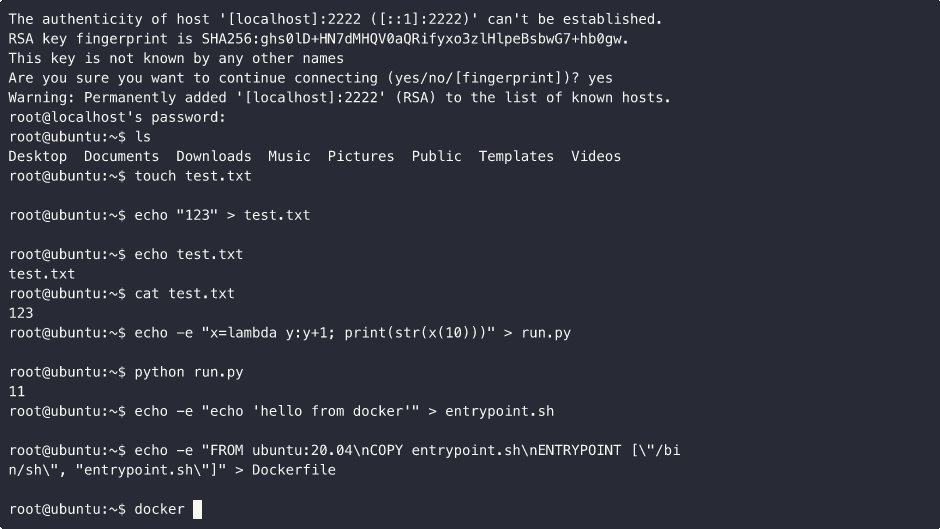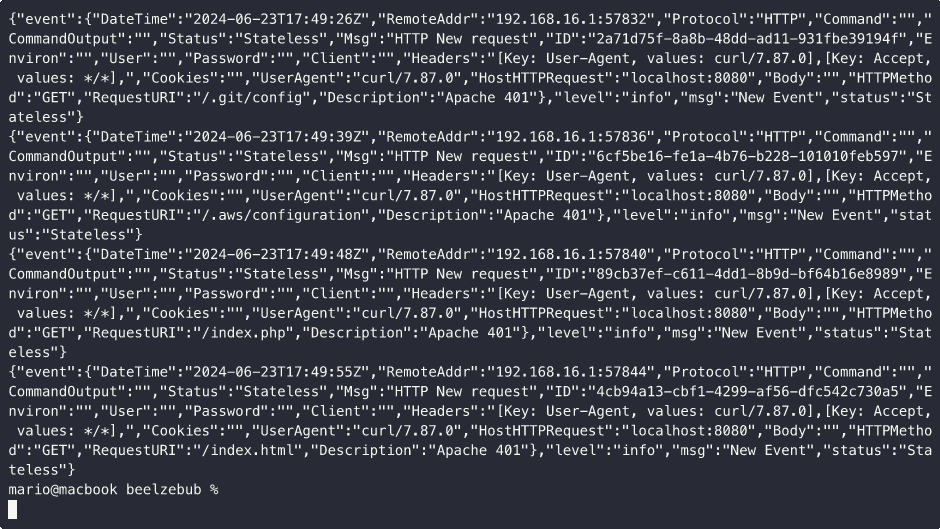

Definieren Sie Dienste und Regeln in YAML, validieren Sie die Konfiguration und starten Sie die Laufzeit. Vertrauenswürdige Go-Plugins werden in die Laufzeit kompiliert, um Dienste und Antworten zu erweitern. Jeder Dienst verarbeitet eingehende Interaktionen und gibt Nachweise über die konfigurierte Ereignisausgabe aus. LLM-Antworten erfordern einen konfigurierten Anbieter; statische Handler können ohne einen solchen ausgeführt werden.
Das Framework unterstützt SSH, HTTP, TCP, TELNET und MCP. MCP-Köder stellen Köder-Tools bereit, die verdächtige Aufrufe während kontrollierter Agent-Tests beobachtbar machen. Sie können Nachweise für Prompt-Injection-Versuche liefern; sie garantieren jedoch nicht die Erkennung jedes Versuchs.
Zu den Bereitstellungsoptionen gehören eine lokale Go-Binärdatei, Docker Compose und Kubernetes mit Helm. Siehe den Architekturleitfaden für Laufzeitverhalten und Erweiterungsgrenzen.
Beginnen Sie mit einer der 18 Beispielkonfigurationen in configurations/services. Öffnen Sie eine YAML-Datei, um ihre Regeln zu prüfen und sie an Ihre Umgebung anzupassen.
| Kategorie | Beispiel-Köder |
|---|---|
| Fernzugriff | SSH · SSH (LLM) · TELNET · RDP · VNC |
| Web | WordPress (LLM-Fallback) · HTTP 401 · HTTP-Methoden · Apache-Verzeichnislabyrinth |
| Datenbanken & Caches | MySQL · PostgreSQL (LLM) · SQL Server · Redis · Memcached |
| Netzwerkdienste | SMB · LDAP |
| IoT | MQTT |
| KI-Agenten | MCP-Köderwerkzeuge |
Die Beispiele reichen von Bannern und ausgewählten Antworten bis hin zu interaktiven Austauschen. LLM-Beispiele erfordern einen konfigurierten Anbieter; WordPress nutzt ihn für seine Catch-all-Route. Prüfen Sie die Portzuordnungen Ihrer Bereitstellung, wenn Sie zusätzliche Beispiele aktivieren.
Sie benötigen Git, eine Shell und Docker Engine mit Compose v2. Verwenden Sie einen isolierten Labor-Host mit Autorisierung für alle konfigurierten Listener: Der Installer startet ein Bündel von Beispieldiensten, einschließlich privilegierter Ports. Unter Linux kann er Host-Netzwerk aktivieren; Docker bietet in diesem Modus keine Netzwerkisolierung.
Verwenden Sie synthetische Anmeldedaten und lesen Sie den Leitfaden zur Produktionssicherheit, bevor Sie Dienste dem Internet aussetzen.
git clone https://github.com/beelzebub-labs/beelzebub.git
cd beelzebub
./install.sh --docker

