
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
SMBGhost_AutomateExploitation — SMBGhost (CVE-2020-0796) Automatisierte Ausnutzung und Erkennung | Kitploit

Tools/GitHubGitHub/barriuso/smbghost_automateexploitation
Payload-GenerierungSchwachstellenanalyseExploitationShellcodePenetrationstestsRemote-Access-Tool
GitHubbarriuso/smbghost_automateexploitation

SMBGhost_AutomateExploitation

SMBGhost (CVE-2020-0796) Automatisierte Ausnutzung und Erkennung

Repository anzeigen
3534972vor 4 JahrenVon Kitploit geprüft
Teilen

SMBGhost (CVE-2020-0796) Automatisierte Ausnutzung und Erkennung

Dieses Python-Programm ist ein Wrapper für die RCE SMBGhost-Schwachstelle. Alle Credits für den funktionierenden Exploit gehen an chompie1337. Alle Credits für den Scanner gehen an ioncodes.

Ich habe diese Funktionen lediglich in einem Programm automatisiert. Sie müssen die Architektur des Windows-Ziels beachten, wenn Sie die Reverse Shell erstellen.

Dieser Exploit ist nicht stabil, verwenden Sie ihn auf eigenes Risiko. Manchmal funktioniert er nicht beim ersten Mal, weshalb ich einen zweiten Versuch hinzugefügt habe.

Wenn Sie Ihren eigenen Shellcode verwenden möchten, beachten Sie, dass die maximale Größe des Shellcodes 600 Bytes beträgt.

  • Getestet auf Windows 10 x64 (Microsoft Windows [Versión 10.0.18362.113]. Build 1903.)
  • Getestet auf Win10 Enterprise (Eng) x64 v1903 Build 18362.30 von @tijldeneut

Windows ISO (x64) anfällig zum Testen des Exploits: MEGA DOWNLOAD

DEMO

1. Stufenlose Reverse Shell (x64) erstellt mit msfvenom.

Demo3

2. Versuch, benutzerdefinierten Shellcode zu verwenden, um den Benutzer "di.security" als Administrator auf dem Zielsystem hinzuzufügen. Credits für den Shellcode an rastating
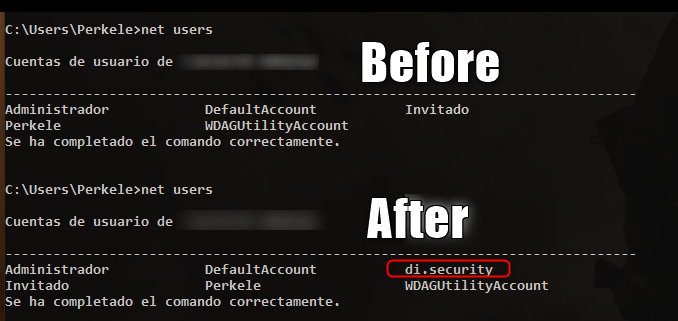
2020-06-12_11h49_05

Optionen

usage: Smb_Ghost.py [-h] -i IP [-p PORT] [--check] [-e] [--lhost LHOST]
                    [--lport LPORT] [--arch ARCH] [--silent] [--shellcode]
                    [--load-shellcode LOAD_SHELLCODE]

SMBGhost Detection and Exploitation

optional arguments:
  -h, --help            show this help message and exit
  -i IP, --ip IP        IP address
  -p PORT, --port PORT  SMB Port
  --check               Check SMBGhost Vulnerability
  -e                    Directly exploit SMBGhost
  --lhost LHOST         Lhost for the reverse shell
  --lport LPORT         Lport for the reverse shell
  --arch ARCH           Architecture of the target Windows Machine
  --silent              Silent mode for the scanner
  --shellcode           Shellcode Menu to import your shell
  --load-shellcode LOAD_SHELLCODE
                        Load shellcode directly from file

Autor

  • Alberto Barriuso (@_Barriuso)

Haftungsausschluss

Jeglicher Missbrauch dieser Software liegt nicht in der Verantwortung des Autors. Verwenden Sie sie nur in Ihren eigenen Netzwerken und/oder mit Erlaubnis des Netzwerkeigentümers.


TODO

  • Weitere Payloads hinzufügen.
  • Test auf anderen Windows-Versionen (x86)
  • Scanner genauer machen. Der Scanner erkennt nur, ob SMBv3.1.1 verwendet wird, aber wenn der Host gepatcht ist, gibt es einen Fehlalarm.
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




