
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/12345qwert123456/cve-2010-1240
Payload-GenerierungSchwachstellenanalyseExploitationPenetrationstestsSocial EngineeringLernen & BildungArchived
GitHub12345qwert123456/cve-2010-1240

CVE-2010-1240

Python-Tool für Recherchen zu CVE-2010-1240 – generiert schädliche PDFs, die Launch Actions des Adobe Readers ausnutzen

Repository anzeigen
45vor 1 JahrNoch nicht geprüft
Teilen

CVE-2010-1240 PDF Launch Action Forschungswerkzeug

Python License Platform CVE PoC

Bildungswerkzeug für Forschung, das die CVE-2010-1240-Sicherheitslücke in Adobe Reader durch bösartige PDF-Startaktionen demonstriert.

⚠️ Haftungsausschluss

Dieses Werkzeug wurde ausschließlich für Bildungszwecke und Sicherheitsforschung erstellt, um die CVE-2010-1240-Sicherheitslücke zu demonstrieren. Es sollte nur in kontrollierten Umgebungen verwendet werden, um etwas über PDF-Sicherheitsmechanismen und Sicherheitsforschung zu lernen.

Verwenden Sie dieses Werkzeug nicht für böswillige Zwecke.

📋 Beschreibung

Dieses Projekt demonstriert CVE-2010-1240, eine kritische Sicherheitslücke in Adobe Reader, die durch bösartige PDF-Startaktionen die Ausführung beliebigen Codes ermöglicht. Die Sicherheitslücke betrifft Adobe Reader und Acrobat-Versionen vor 9.3.3 und 8.2.3.

CVE-2010-1240 Details

  • CVSS-Score: 9.3 (Kritisch)
  • Betroffene Versionen: Adobe Reader/Acrobat < 9.3.3, < 8.2.3
  • Angriffsvektor: Bösartiges PDF mit Startaktion
  • Auswirkung: Ausführung beliebigen Codes, Systemkompromittierung
  • Offenlegung: Juni 2010

🚀 Schnellstart

Installation

git clone https://github.com/12345qwert123456/cve-2010-1240.git
cd cve-2010-1240

Grundlegende Verwendung

# Erstellen eines grundlegenden CVE-2010-1240-Demonstrations-PDFs
python pdf_generator.py

# Erstellen eines PDFs mit benutzerdefiniertem PowerShell-Payload
python pdf_generator.py -c "Write-Host 'CVE-2010-1240 Demo'; pause"

# Ausgabedateinamen angeben
python pdf_generator.py -o cve_demo.pdf

🎯 Proof-of-Concept-Demonstration

CVE-2010-1240 Startaktionsdialog

Wenn ein bösartiges PDF in anfälligen Adobe Reader-Versionen geöffnet wird, löst die Startaktion einen Sicherheitsdialog aus:

Adobe Reader Startdialog

Die Adobe Reader-Sicherheitswarnung, die die Startaktion zeigt, die versucht, PowerShell auszuführen

PowerShell-Ausführung

Nachdem der Sicherheitsdialog umgangen wurde, führt der CVE-2010-1240-Exploit erfolgreich den PowerShell-Payload aus:
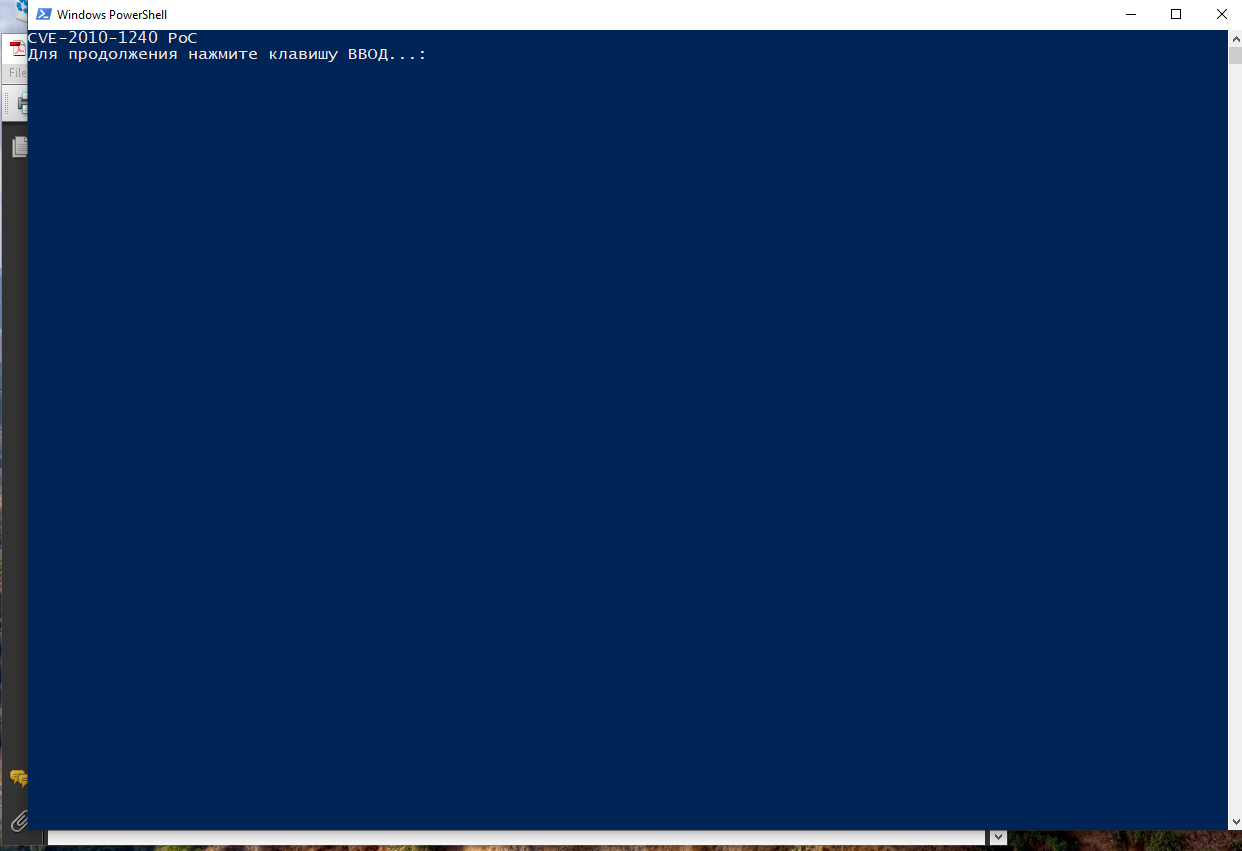
PowerShell-Ausführung

Das vom PDF-Startaktions-Exploit geöffnete PowerShell-Fenster, das die erfolgreiche Codeausführung zeigt

Social-Engineering-Technik

Fortgeschrittene Angreifer können Zeilenumbrüche und Formatierungen verwenden, um den tatsächlich ausgeführten Befehl zu verschleiern:

Social-Engineering-Hack

Demonstration, wie Angreifer den Startaktionsdialog manipulieren können, um harmlosen Text anzuzeigen, während bösartige Befehle ausgeführt werden

Diese Technik nutzt die Psychologie des Benutzers aus, indem im Dialog harmloser Text angezeigt wird, während der eigentliche bösartige Befehl durch sorgfältige Formatierung und Zeilenumbrüche verborgen wird.

Beispiel für Payload:

pdf_generator.py -o poc.pdf -c "Write-Host \"'CVE-2010-1240 PoC'; pause\"\n\n\n\n\n\n\n# Press Open Button"

Befehlszeilenoptionen

usage: pdf_generator.py [-h] [-o OUTPUT] [-c COMMAND]

CVE-2010-1240 PDF Launch Action Forschungswerkzeug

options:
  -h, --help            Zeige diese Hilfemeldung an und beende
  -o OUTPUT, --output OUTPUT
                        Ausgabe-PDF-Dateiname (Standard: cve_2010_1240_demo.pdf)
  -c COMMAND, --command COMMAND
                        PowerShell-Befehl zum Ausführen

🔧 Technische Details

CVE-2010-1240 Sicherheitslücke

CVE-2010-1240 ist eine kritische Sicherheitslücke, die Adobe Reader und Acrobat durch unsachgemäße Handhabung von Startaktionen in PDF-Dokumenten betrifft. Die Sicherheitslücke ermöglicht es entfernten Angreifern, beliebigen Code auszuführen, indem sie bösartige PDF-Dateien erstellen, die den Startaktionsmechanismus missbrauchen.

PDF-Struktur

Das generierte PDF nutzt CVE-2010-1240 aus durch:

  • PDF-Header: Version 1.4 Spezifikation für Kompatibilität
  • Catalog Object: Root-Objekt mit bösartigem OpenAction-Verweis
  • Pages Object: Minimale Seitenbaumstruktur
  • Page Object: Einzelne Seitendefinition
  • Bösartige Launch Action: PowerShell-Ausführungsdirektive (CVE-2010-1240)
  • Cross-Reference Table: Objektpositionszuordnung
  • Trailer: Ende-der-Datei-Marker

Anfällige Versionen

❌ Anfällig:

  • Adobe Reader 9.x < 9.3.3
  • Adobe Reader 8.x < 8.2.3
  • Adobe Acrobat 9.x < 9.3.3
  • Adobe Acrobat 8.x < 8.2.3

✅ Gepatcht:

  • Adobe Reader 9.3.3+
  • Adobe Reader 8.2.3+
  • Moderne PDF-Betrachter mit Startaktionsbeschränkungen

🔗 Referenzen

  • Escape From PDF
  • Metasploit Module
  • NIST NVD CVE-2010-1240
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






