 0vercl0k/cve-2021-24086
Proof of Concept für CVE-2021-24086, eine remote ausgelöste NULL-Dereferenz in tcpip.sys.

Dies ist ein Proof of Concept für CVE-2021-24086 („Windows TCP/IP Denial of Service Vulnerability“), eine NULL-Dereferenzierung in tcpip.sys, die von Microsoft im Februar 2021 gepatcht wurde. Laut diesem Tweet wurde die Schwachstelle von @piazzt entdeckt. Sie ist aus der Ferne auslösbar, indem ein bösartiges UDP-Paket über IPv6 gesendet wird.
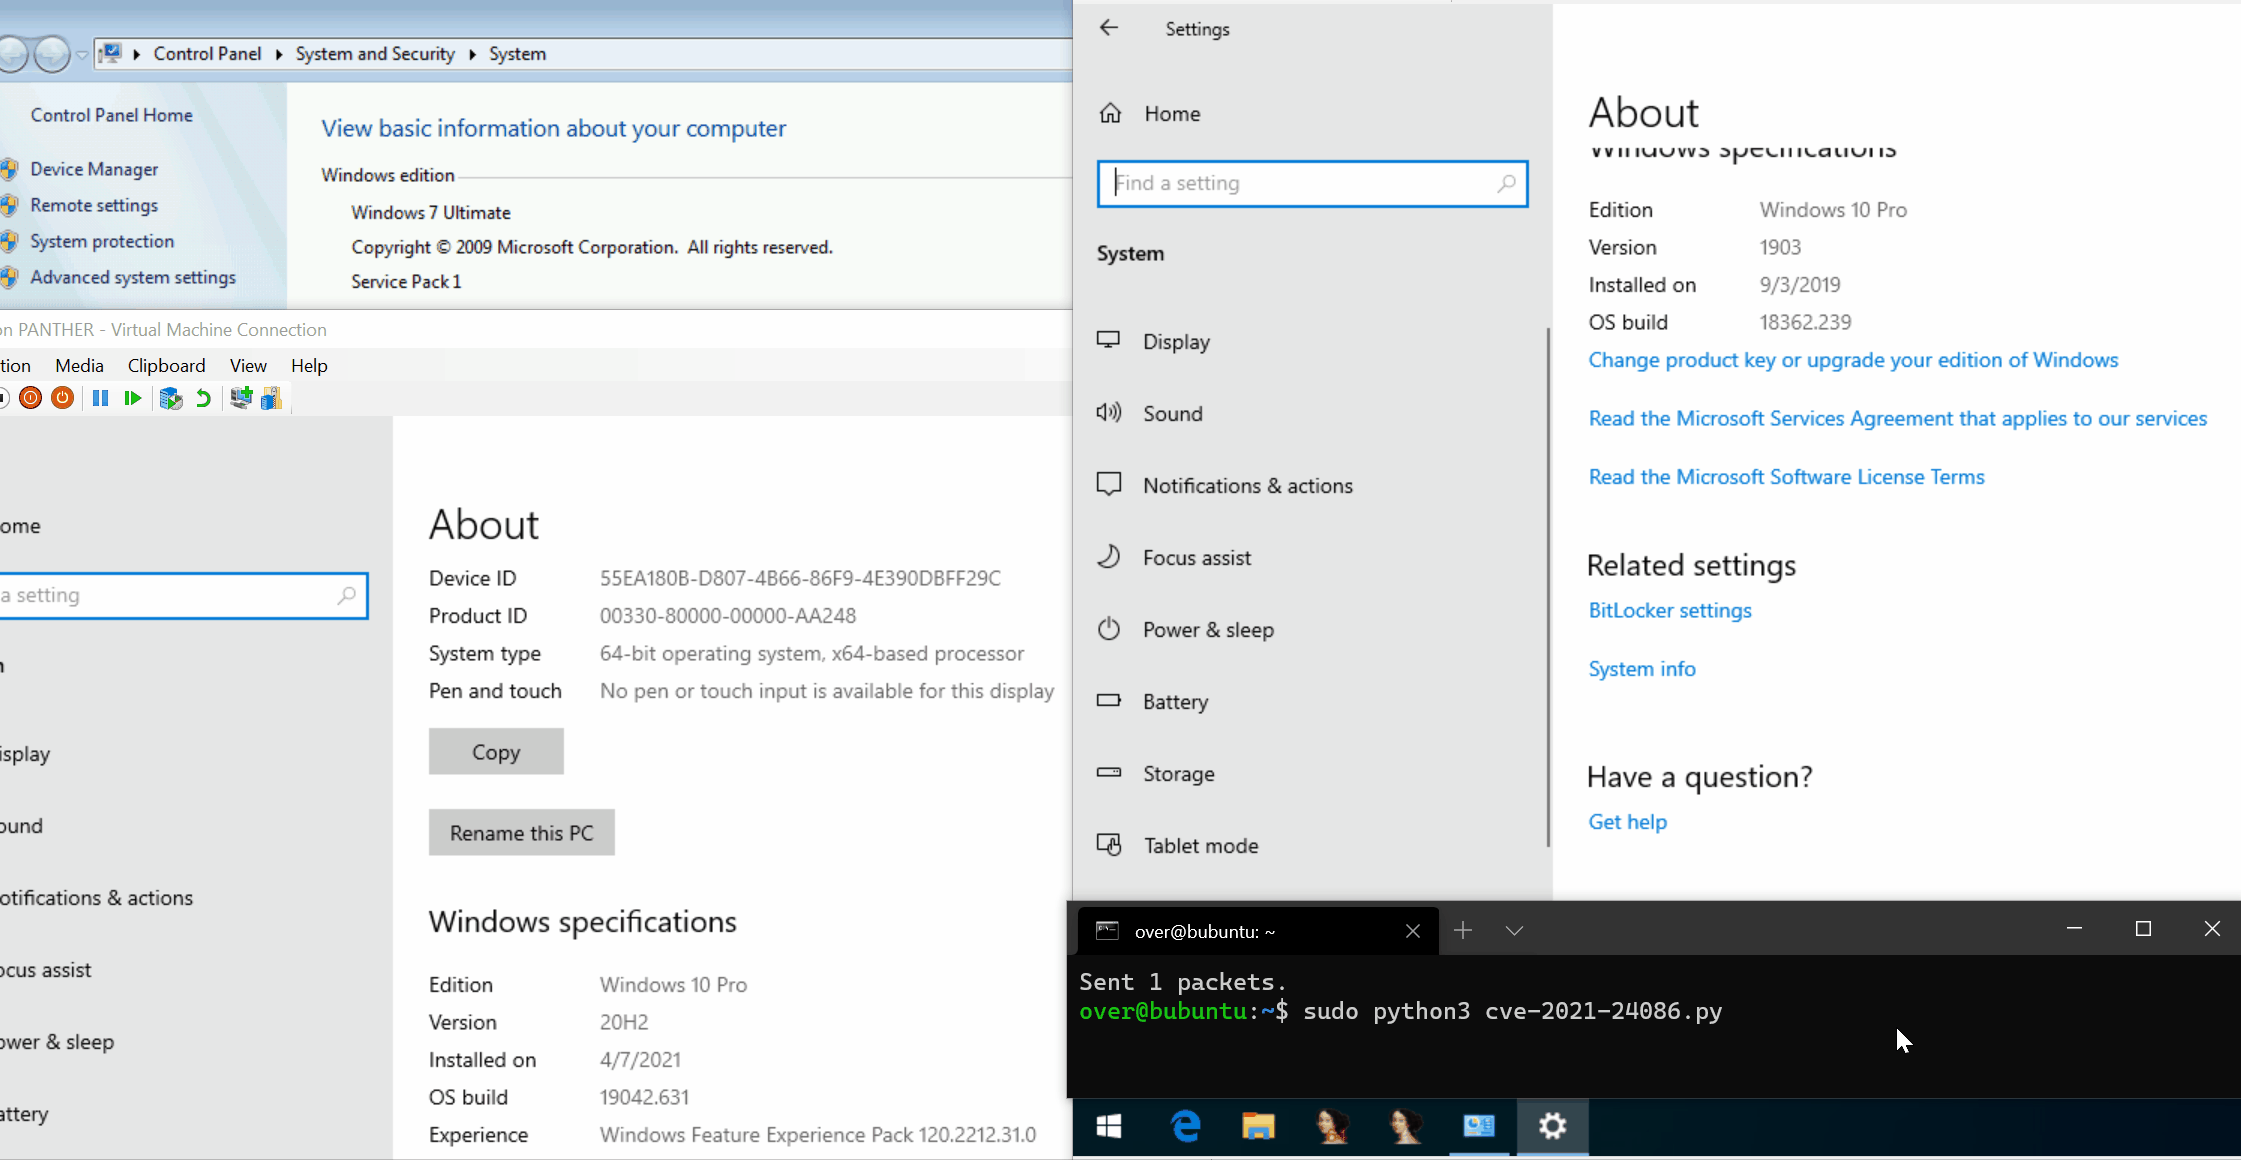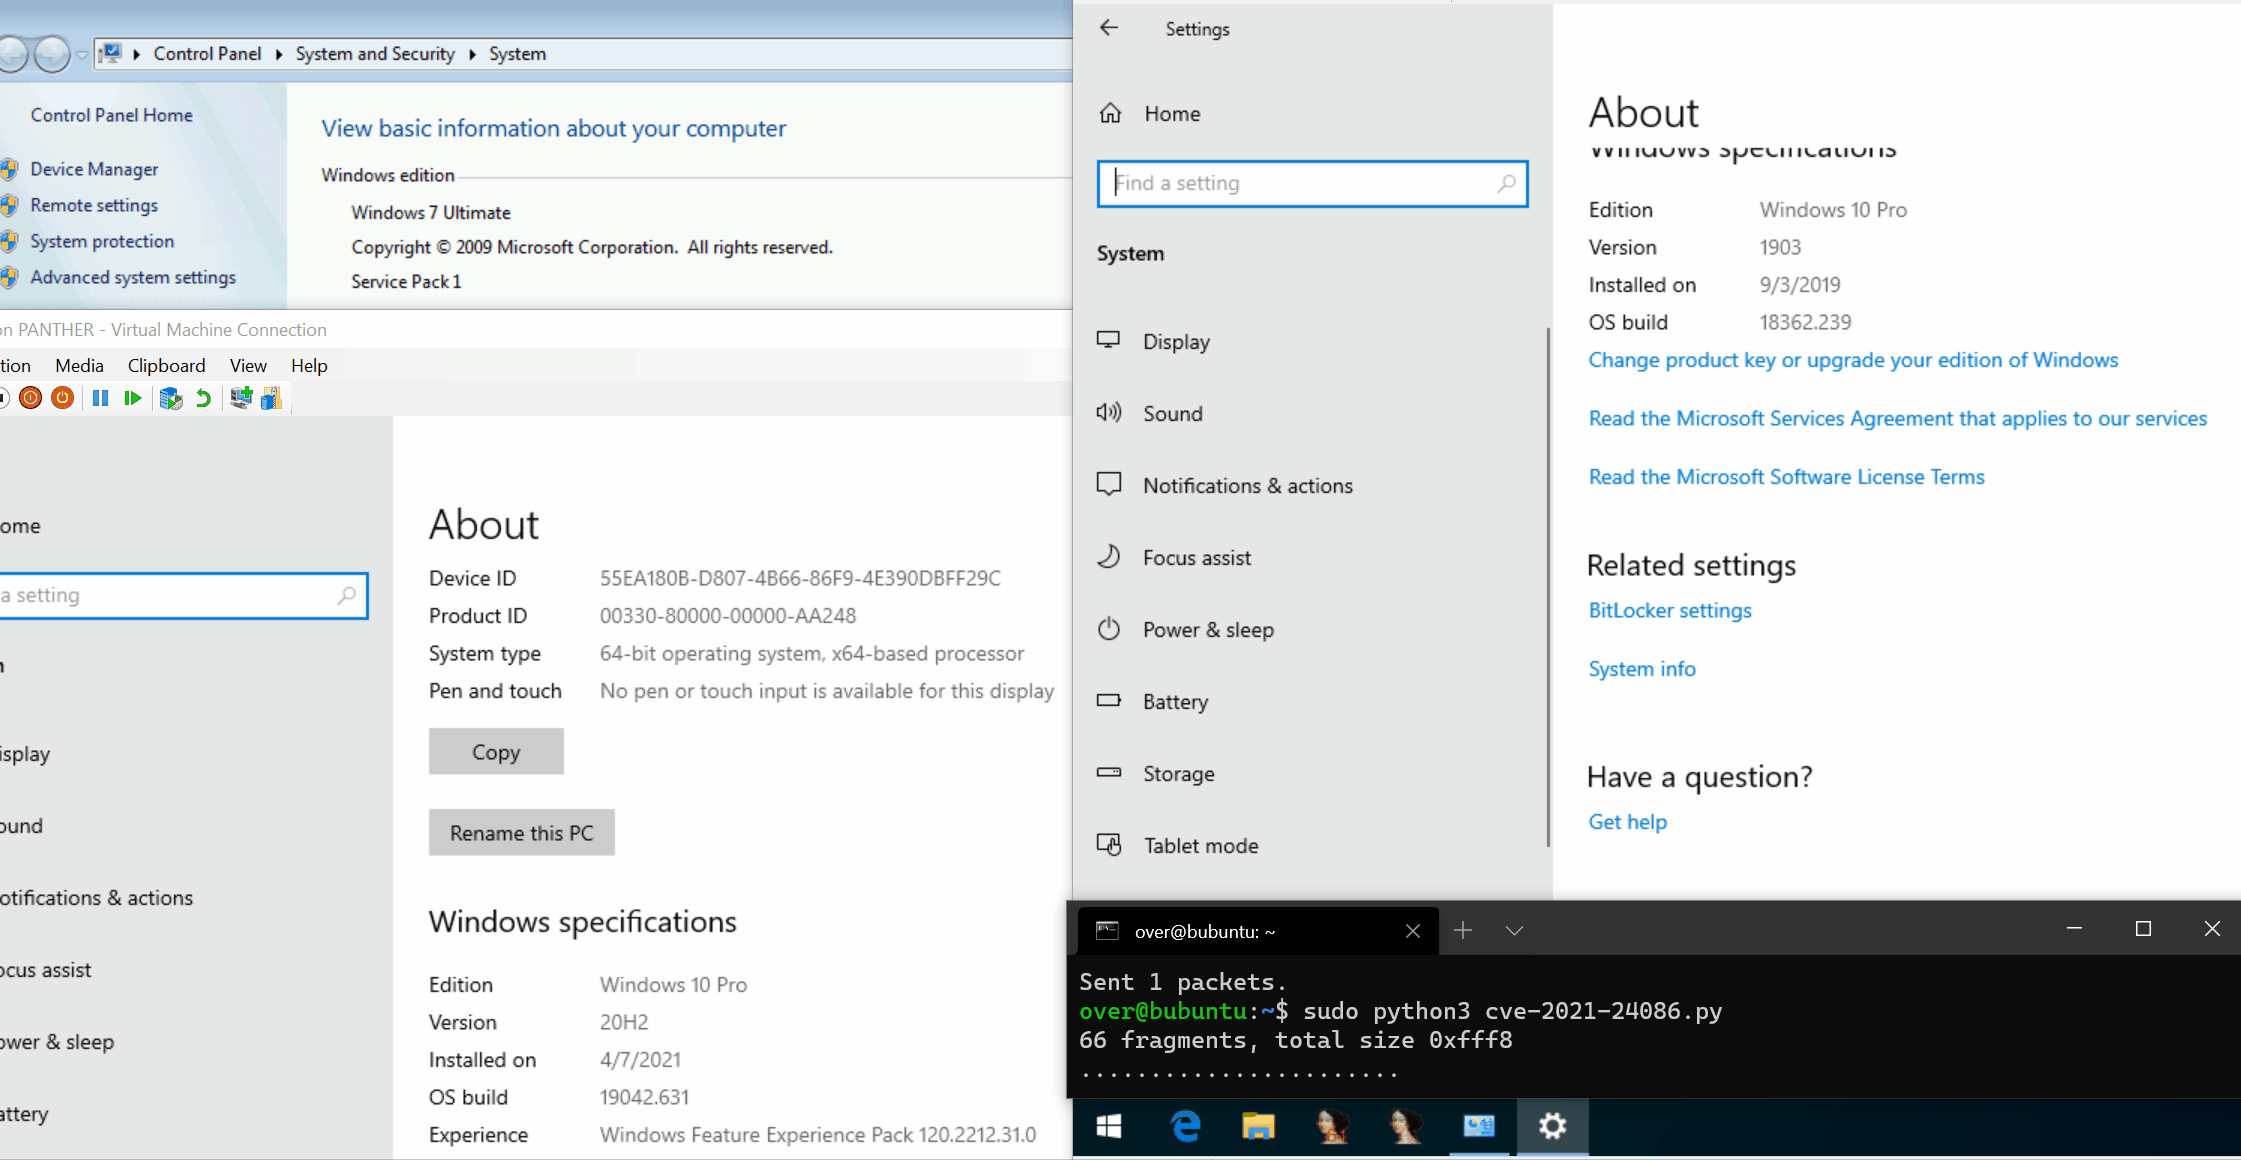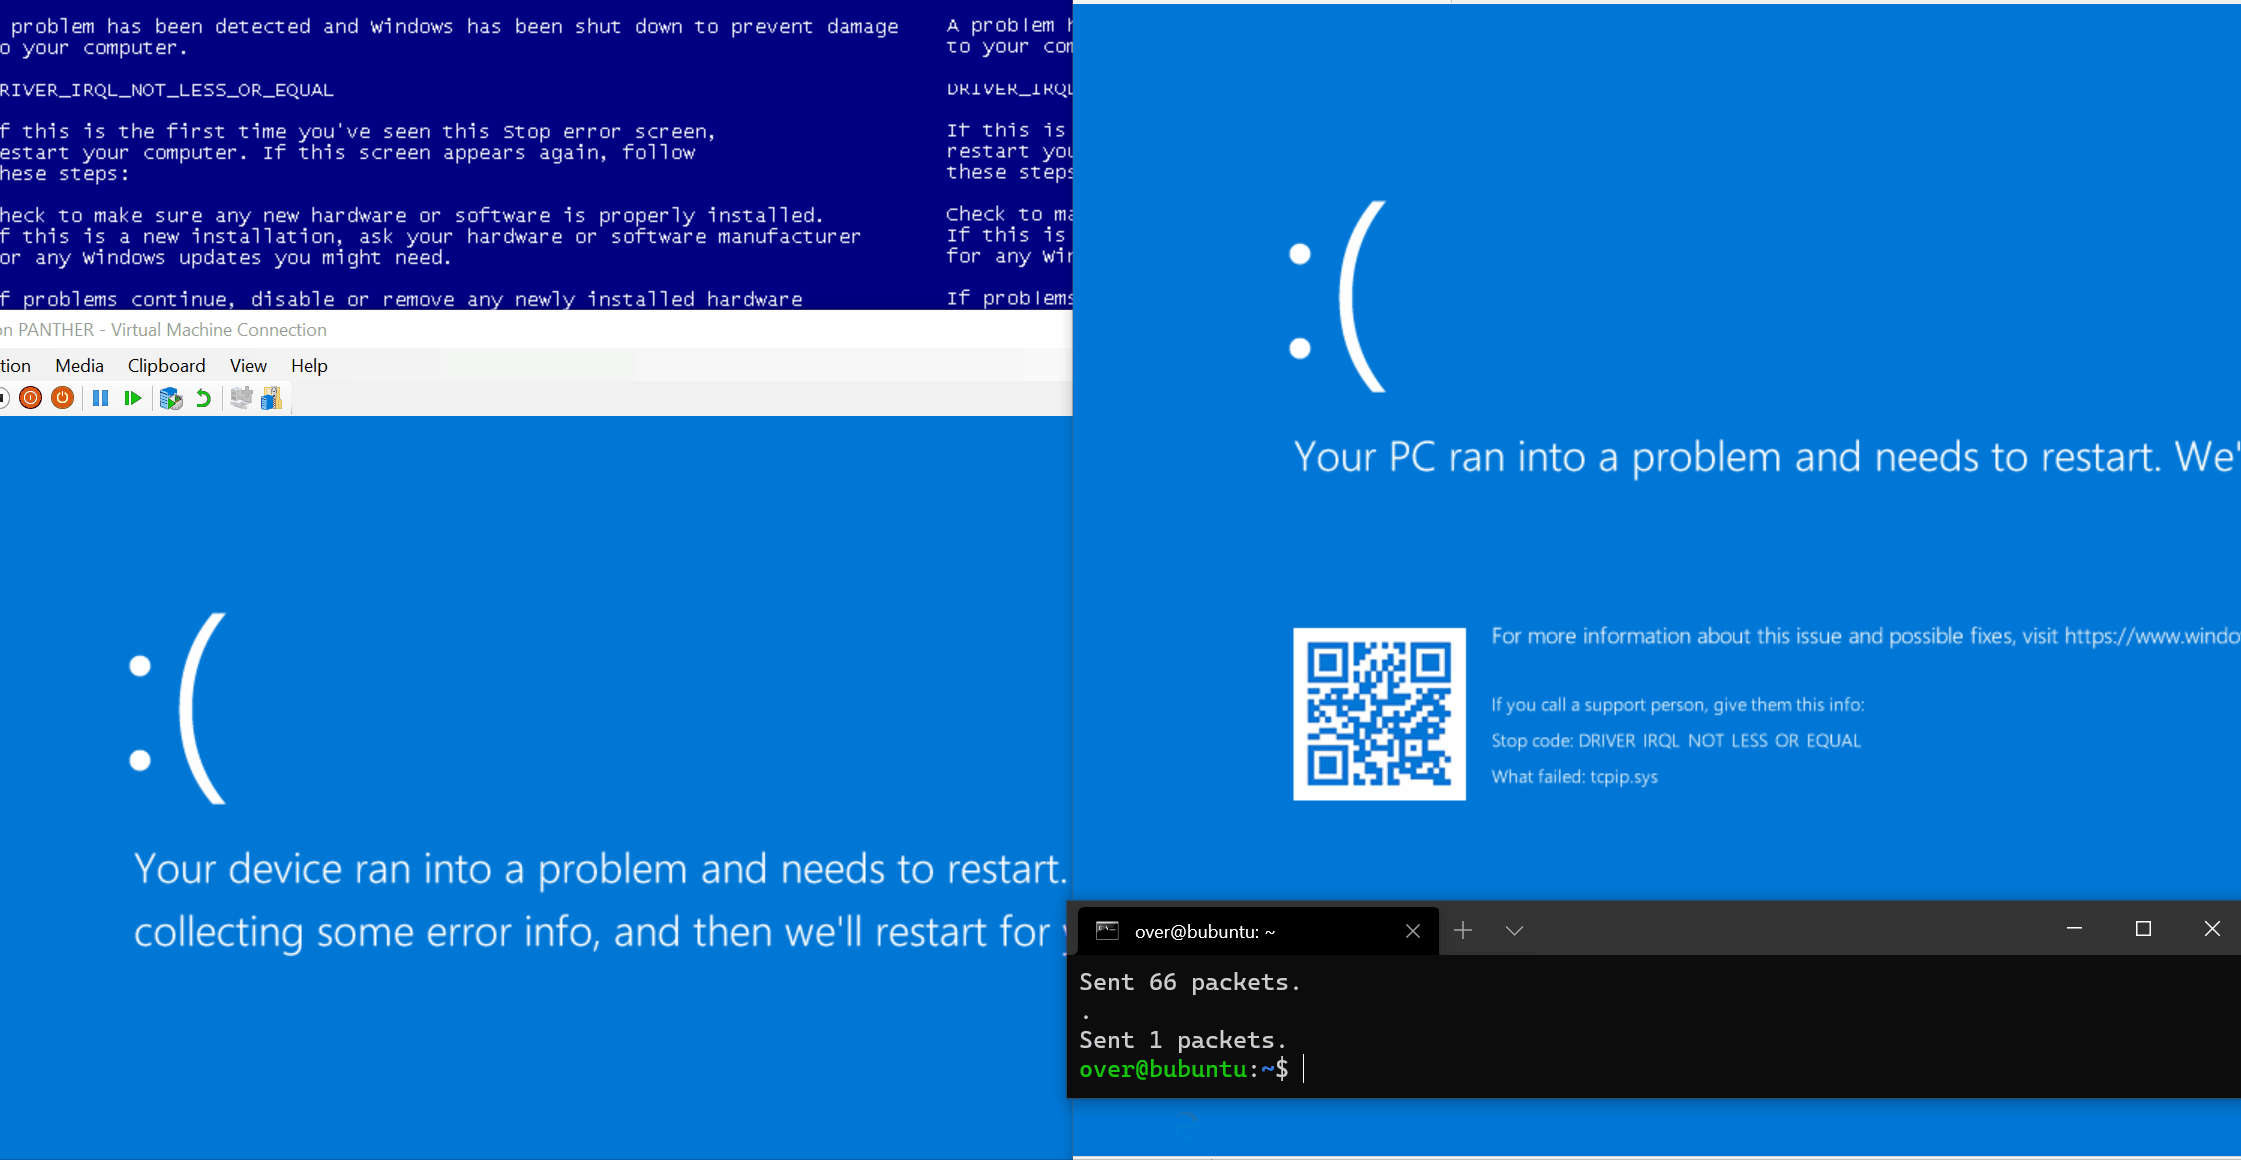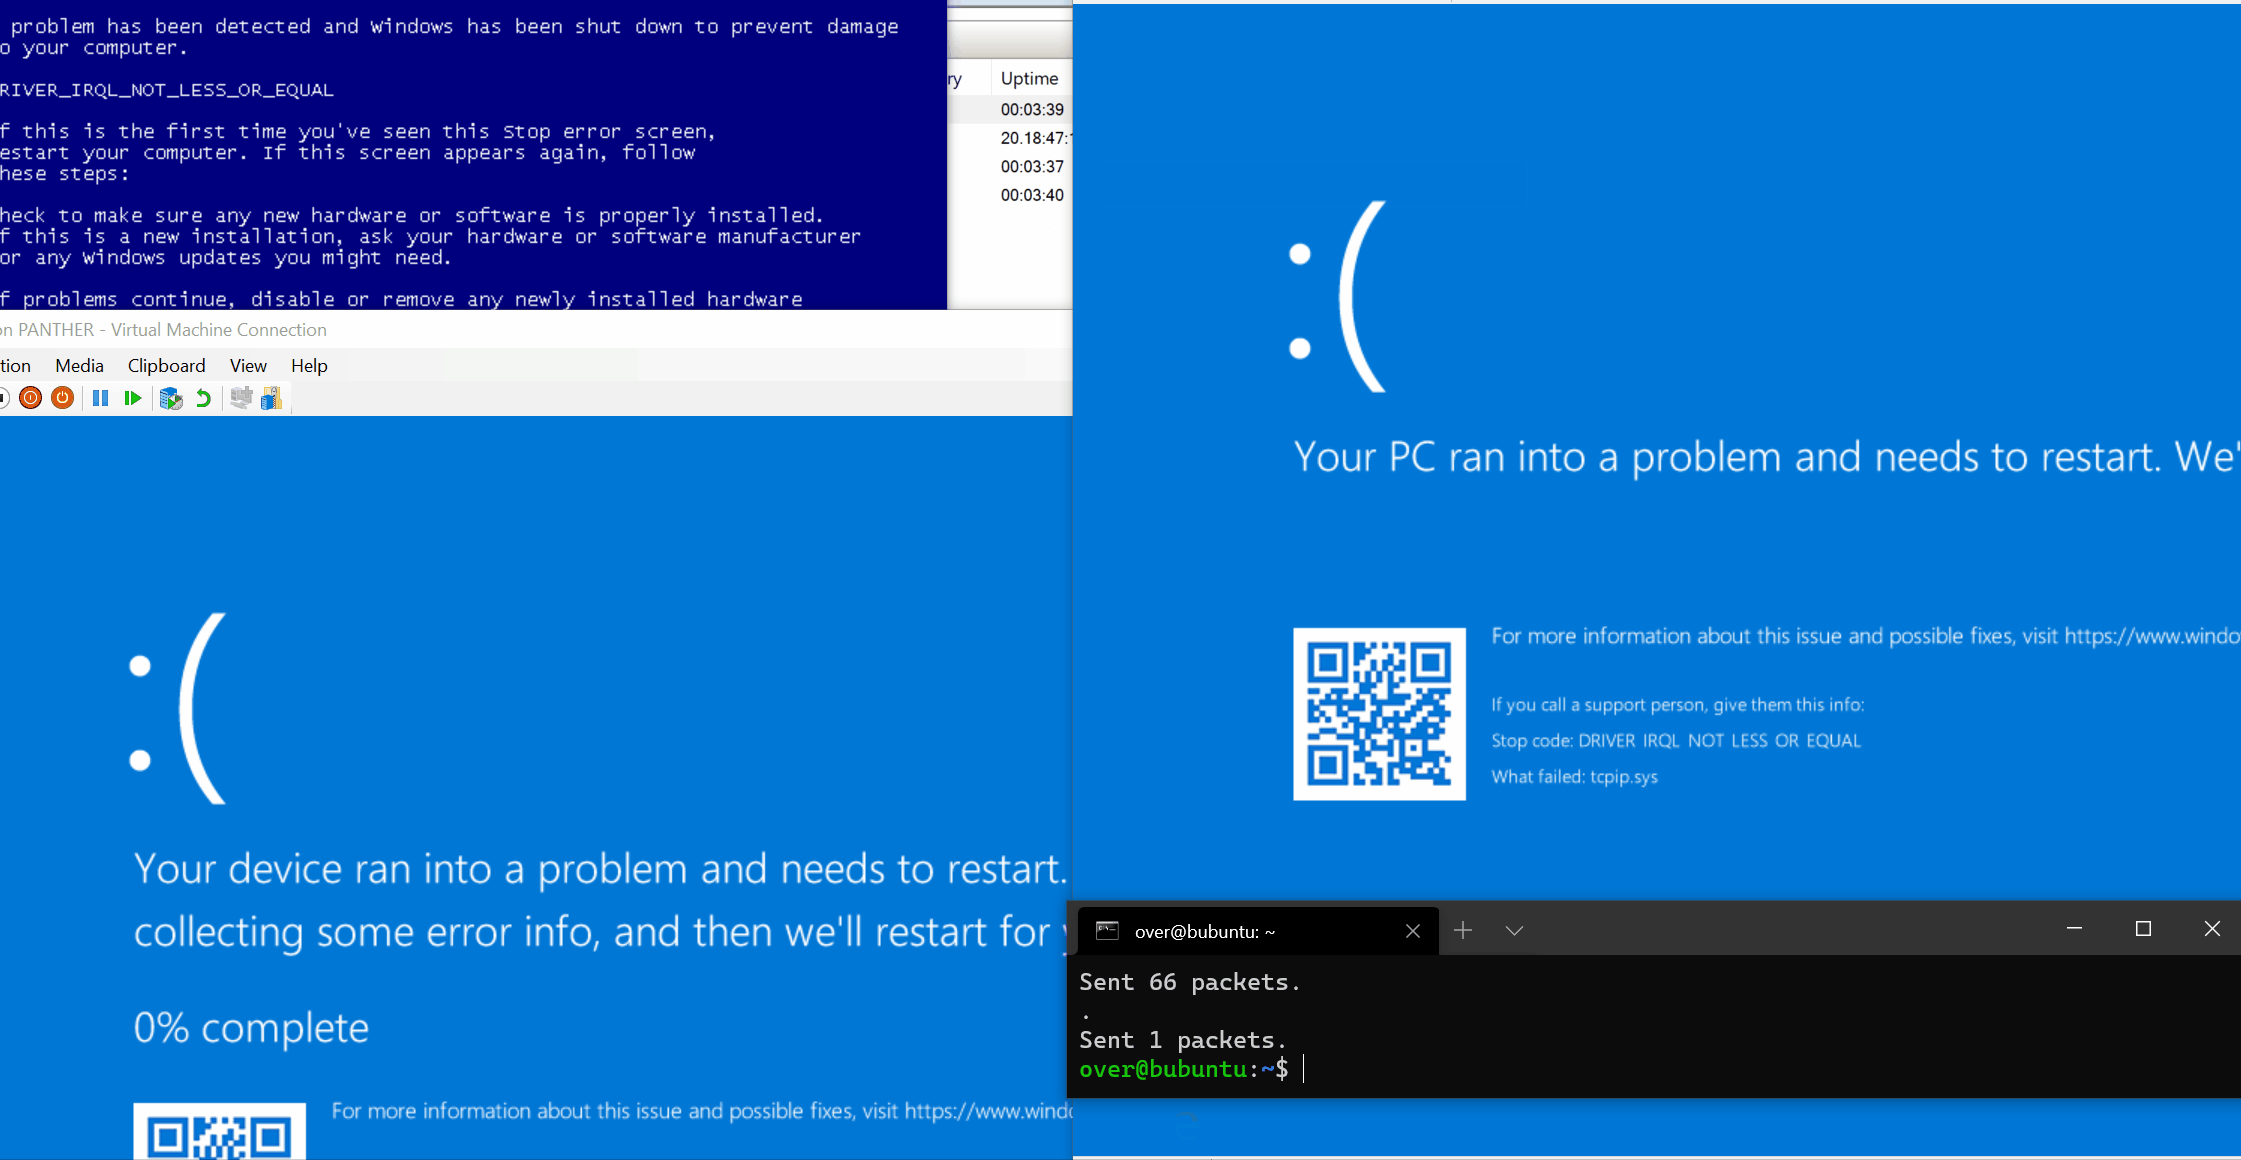
Sie können Microsofts Blog hier lesen: Multiple Security Updates Affecting TCP/IP: CVE-2021-24074, CVE-2021-24094, and CVE-2021-24086. Darin werden kurz die Auswirkungen sowie Umgehungs-/Schutzmaßnahmen erläutert.
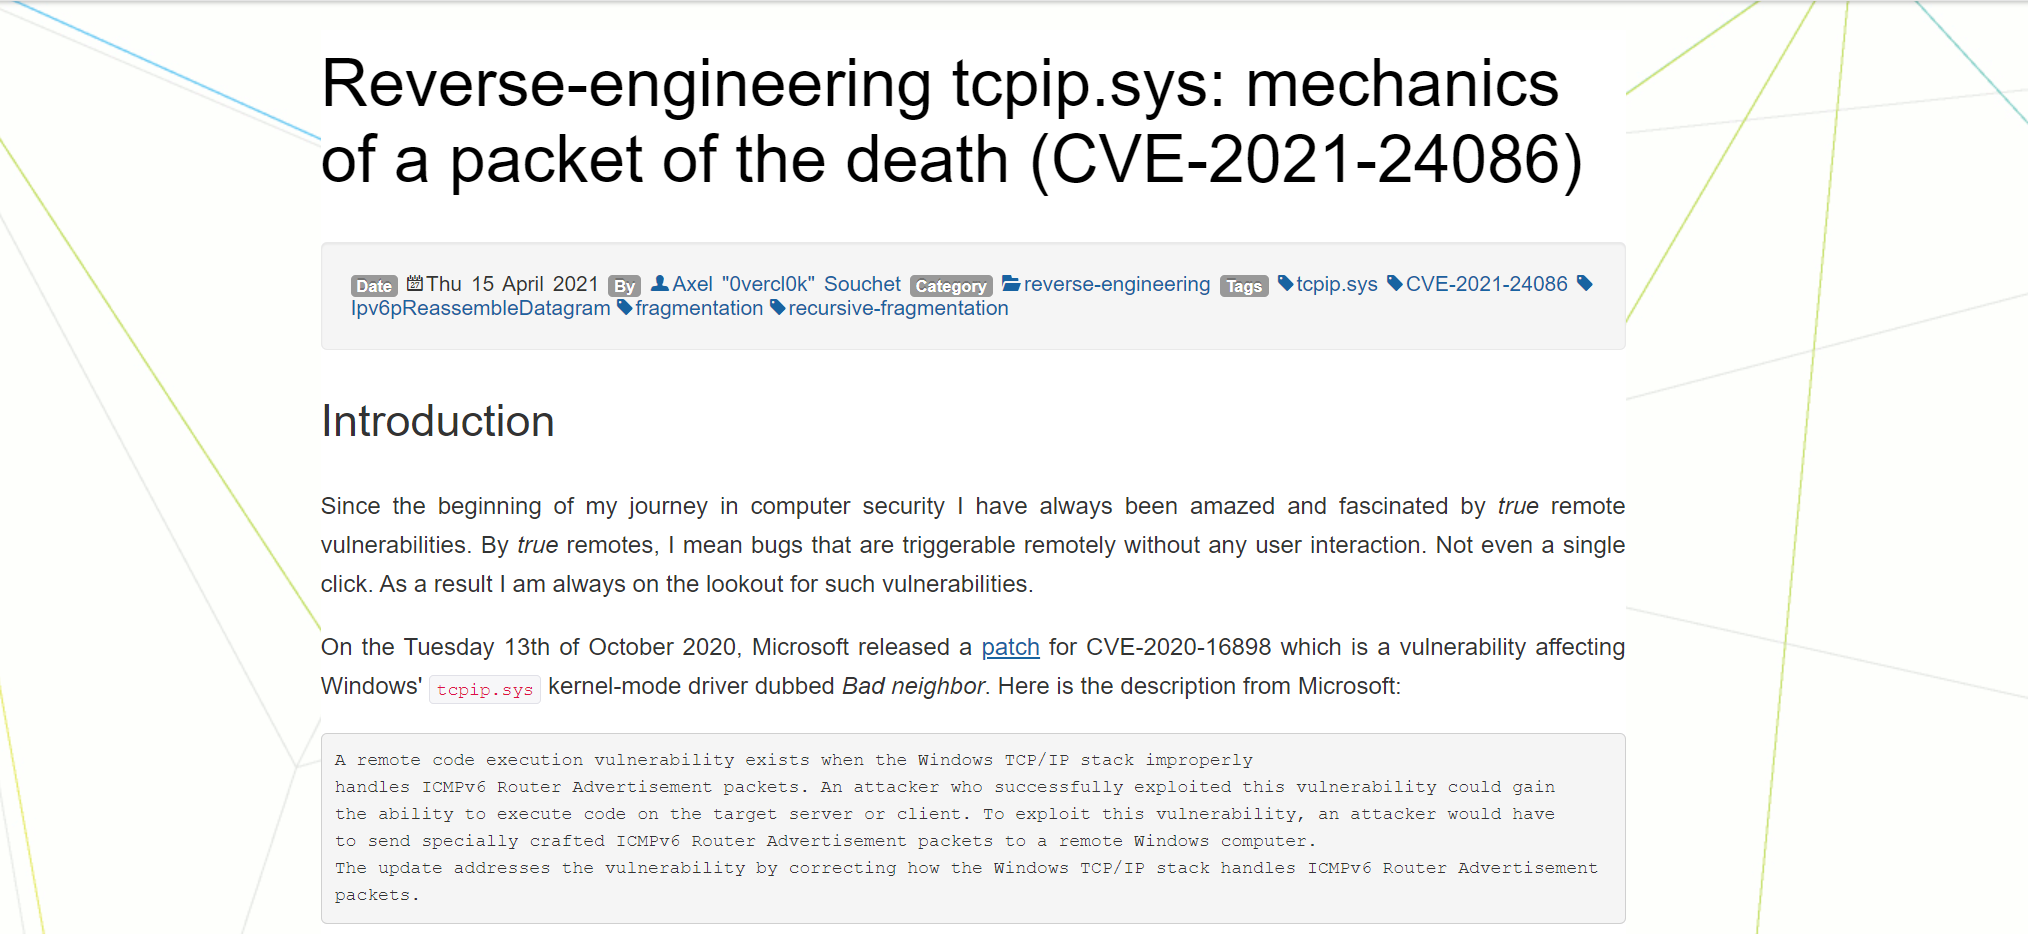
Eine ausführlichere Analyse der Ursache finden Sie auf doar-e.github.io: Reverse-engineering tcpip.sys: mechanics of a packet of the death (CVE-2021-24086).
Führen Sie das Skript cve-2021-24086.py aus; es benötigt Scapy:
over@buntu:~$ sudo python3 cve-2021-24086.py
66 fragments, total size 0xfff8
..................................................................
Sent 66 packets.
.
Sent 1 packets.
