

warpgate v0.30.0
Vollständig transparenter SSH-, HTTPS-, Kubernetes-, Datenbank- und RDP/VNC-Bastion/PAM, der keine zusätzliche clientseitige Software benötigt
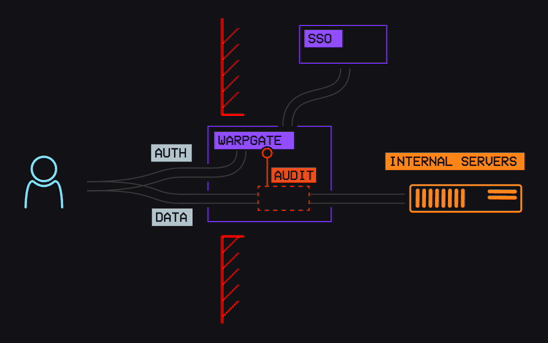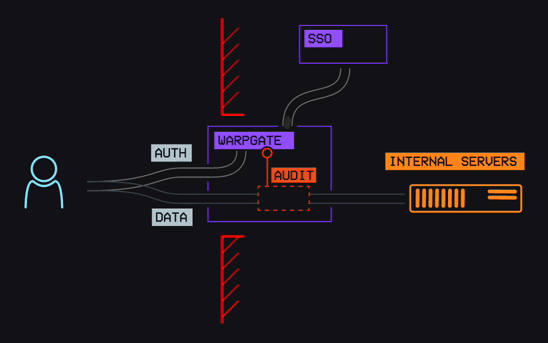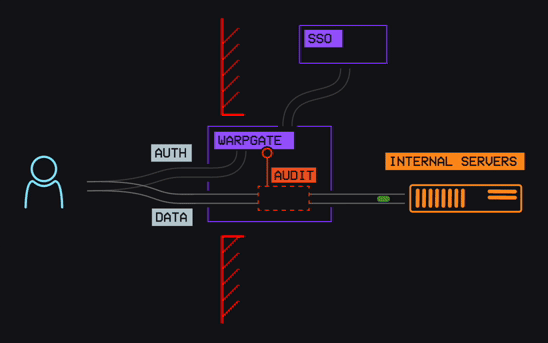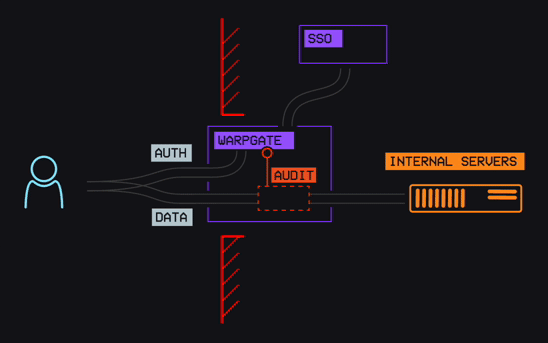


Warpgate ist ein intelligenter und vollständig transparenter SSH-, HTTPS-, Kubernetes-, MySQL-, PostgreSQL-, RDP- und VNC-Bastion-Host, der weder eine Client-App noch einen SSH-Wrapper benötigt.
- Richte ihn in deiner DMZ ein, füge Benutzerkonten hinzu und weise sie einfach bestimmten Hosts und URLs innerhalb des Netzwerks zu.
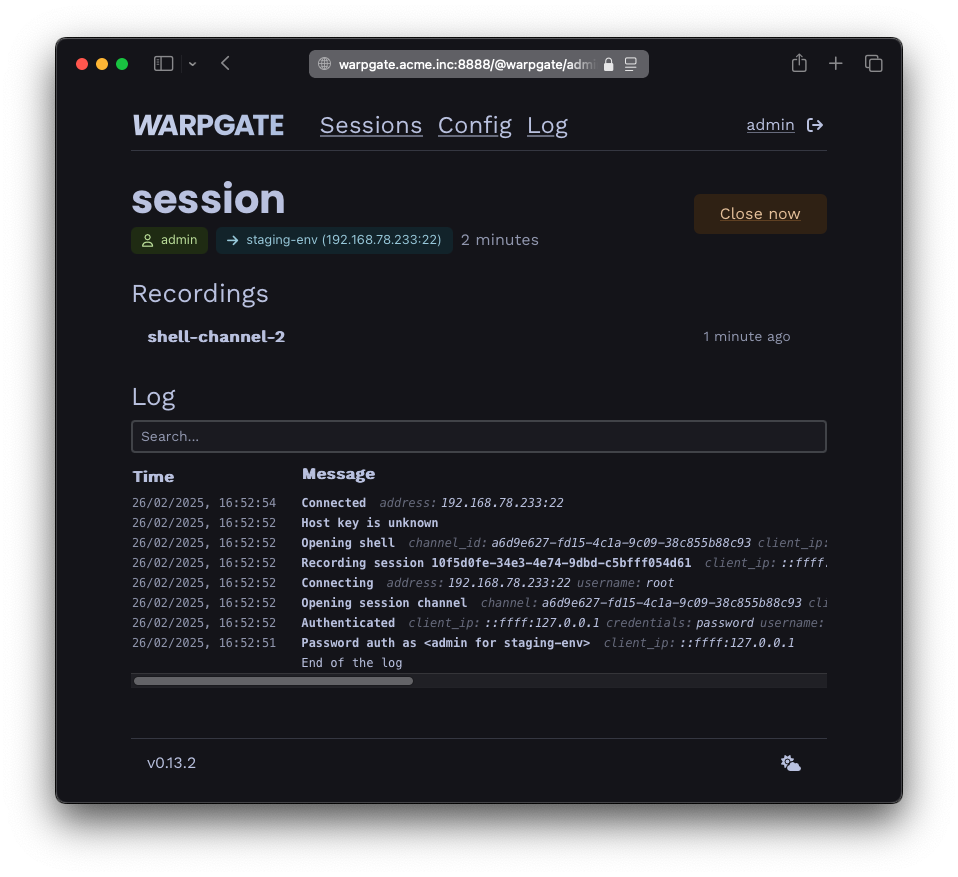
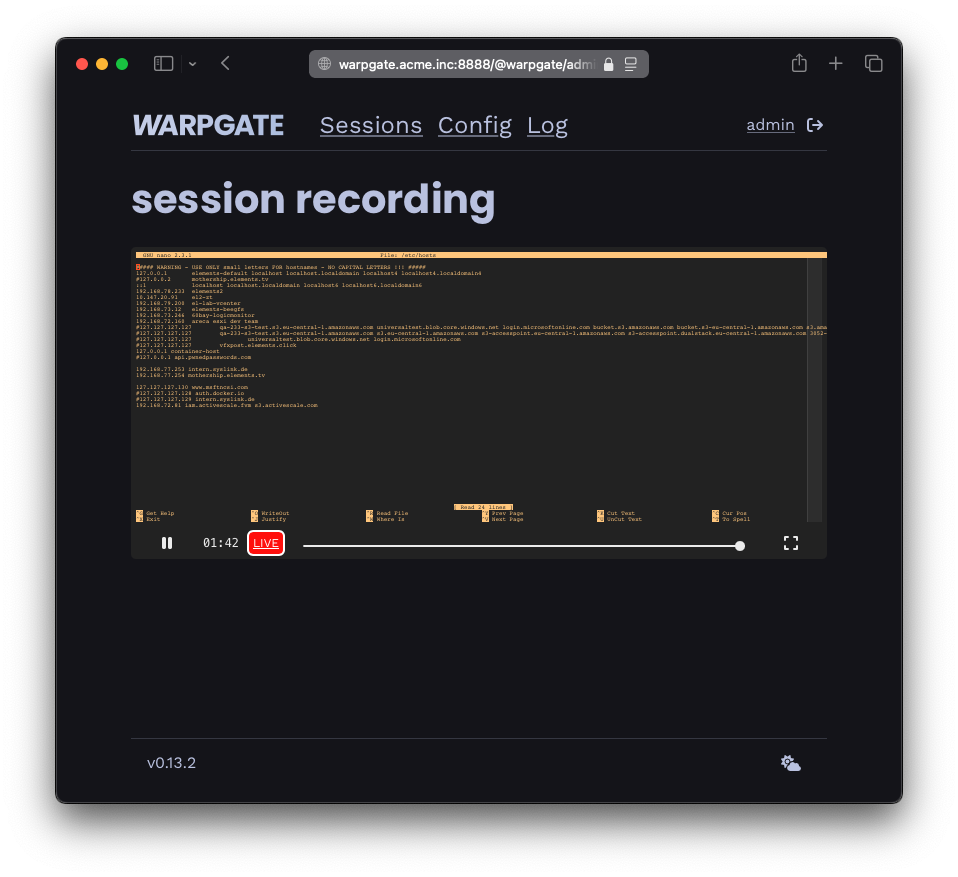
- Warpgate zeichnet jede Sitzung für dich auf, damit du sie (live) ansehen und später über eine integrierte Admin-Weboberfläche wiedergeben kannst.
- Browserbasierter SSH-, RDP- und VNC-Zugriff ist integriert; native Clients funktionieren weiterhin.
- Kein Jump Host – leitet die Verbindung direkt an das Ziel weiter, und zwar vollständig transparent für den Client.
- Native 2FA- und SSO-Unterstützung (TOTP & OpenID Connect)
- Integrierter Brute-Force-Schutz mit IP-Blockierung und Benutzersperrung
- Einzelne Binärdatei ohne Abhängigkeiten.
- Geschrieben in 100 % sicherem Rust.
Unterstützt von:

Erste Schritte & Downloads
- Siehe die Dokumentationsseite Erste Schritte (oder Erste Schritte mit Docker).
- Release-/Beta-Binärdateien
- Nightly Builds
Dokumentation
Die vollständige Dokumentation ist unter warpgate.null.page verfügbar, einschließlich:
- Login-Schutz – Brute-Force-Schutz konfigurieren
- SSO – Single Sign-On mit OpenID Connect
- Tickets – Temporäre Zugangsdaten
Zu den Optionen der Datei warpgate.yaml siehe das Konfigurationsschema.
Von der Einrichtung generierte Konfigurationsdateien enthalten eine yaml-language-server-Schemareferenz für Editor-Vervollständigung und -Validierung.
Wie unterscheidet sich Warpgate von einem Jump Host / VPN / Teleport?
| Warpgate | SSH-Jump-Host | VPN | Teleport |
|---|---|---|---|
| ✅ Präzise 1:1-Zuordnung zwischen Benutzern und Diensten | (Üblicherweise) vollständiger Zugriff auf das Netzwerk hinter dem Jump-Host | (Üblicherweise) vollständiger Zugriff auf das Netzwerk | ✅ Präzise 1:1-Zuordnung zwischen Benutzern und Diensten |
| ✅ Kein eigener Client erforderlich | Jump-Host-Konfiguration erforderlich | ✅ Kein eigener Client erforderlich | Eigener Client erforderlich |
| ✅ 2FA direkt einsatzbereit | 🟡 2FA mit zusätzlichen PAM-Plugins möglich | 🟡 Hängt vom Anbieter ab | ✅ 2FA direkt einsatzbereit |
| ✅ SSO direkt einsatzbereit | 🟡 SSO mit zusätzlichen PAM-Plugins möglich | 🟡 Hängt vom Anbieter ab | Kostenpflichtig |
| ✅ Auditierung auf Befehlsebene | 🟡 Auditierung auf Verbindungsebene auf dem Jump-Host, kein sicheres Audit auf dem Ziel, wenn Root-Zugriff gewährt wird | Kein sicheres Audit auf dem Ziel, wenn Root-Zugriff gewährt wird | ✅ Auditierung auf Befehlsebene |
| ✅ Vollständige Sitzungsaufzeichnung | Keine sichere Aufzeichnung auf dem Ziel möglich, wenn Root-Zugriff gewährt wird | Keine sichere Aufzeichnung auf dem Ziel möglich, wenn Root-Zugriff gewährt wird | ✅ Vollständige Sitzungsaufzeichnung |
| ✅ Nicht-interaktive Verbindungen | 🟡 Nicht-interaktive Verbindungen sind möglich, wenn der Client Jump-Hosts nativ unterstützt | ✅ Nicht-interaktive Verbindungen | Nicht-interaktive Verbindungen erfordern die Verwendung eines SSH-Client-Wrappers oder das Ausführen eines Tunnels |
| ✅ Selbst gehostet, Sie besitzen die Daten | ✅ Selbst gehostet, Sie besitzen die Daten | 🟡 Hängt vom Anbieter ab | SaaS |
| ✅ Integrierter Brute-Force-Schutz | 🟡 Erfordert fail2ban-Einrichtung | 🟡 Hängt vom Anbieter ab | ✅ Integrierter Brute-Force-Schutz |
|
|
|
Sicherheitsprobleme melden
Bitte verwenden Sie GitHubs System zur Meldung von Schwachstellen.
Projektstatus
Warpgate wird aktiv in Unternehmensumgebungen eingesetzt.
Was geplant ist und als Nächstes bearbeitet wird, ist in der öffentlichen Roadmap dokumentiert.
Funktionsweise
Warpgate ist ein Dienst, den Sie auf dem Bastion-/DMZ-Host bereitstellen. Er nimmt SSH-, HTTPS-, Kubernetes-, MySQL-, PostgreSQL-, RDP- und VNC-Verbindungen entgegen und bietet eine (optionale) Web-Admin-Oberfläche.
Führen Sie warpgate setup aus, um interaktiv eine Konfigurationsdatei einschließlich Port-Bindings zu erzeugen. Details finden Sie unter Erste Schritte.
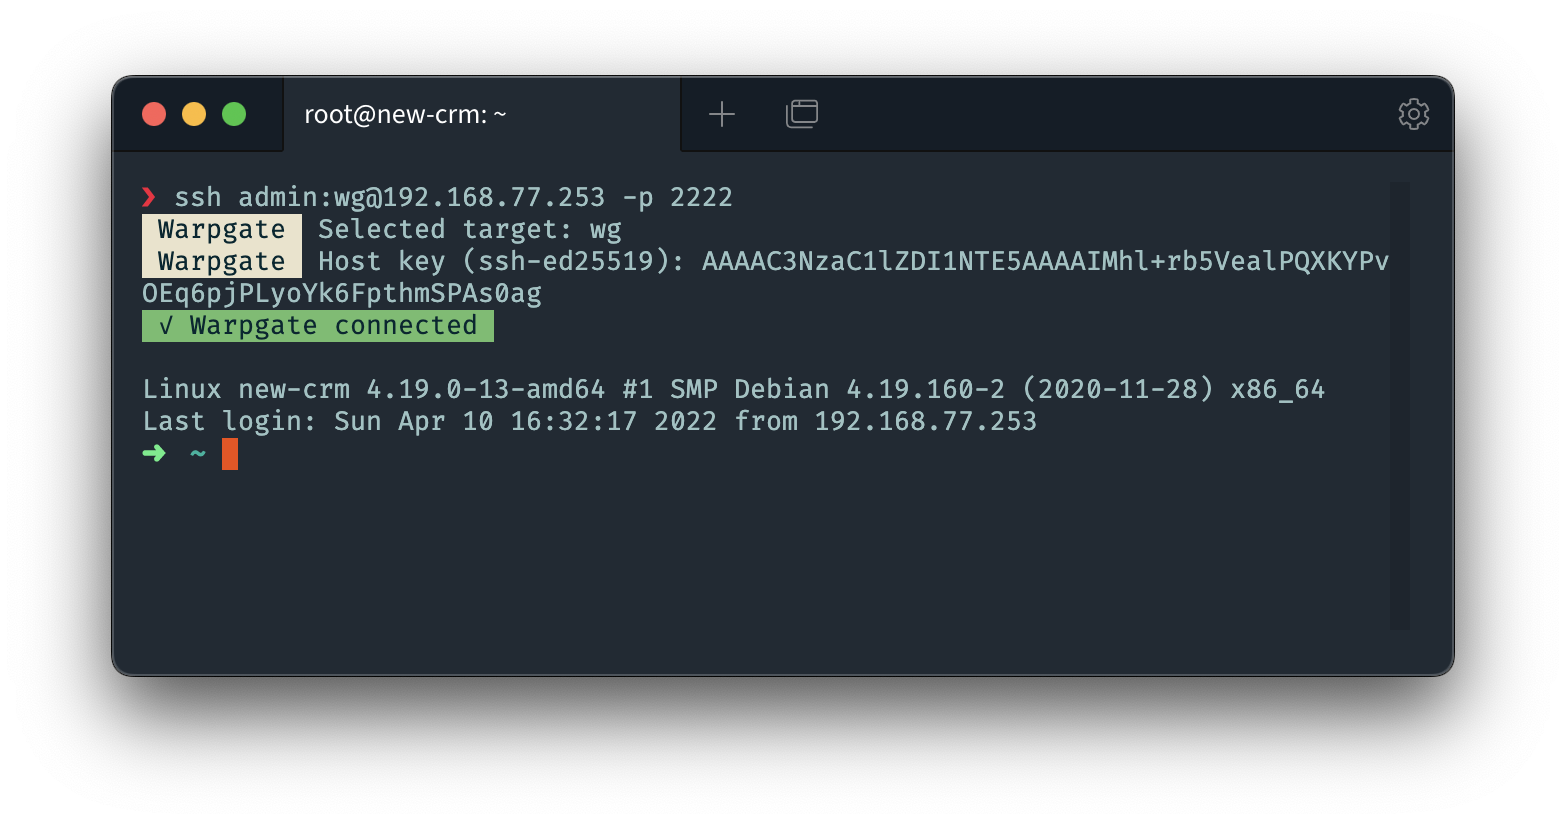
Es nimmt Verbindungen mit speziell formatierten Anmeldedaten entgegen, authentifiziert den Benutzer lokal, stellt selbst eine Verbindung zum Ziel her und verbindet dann beide Parteien miteinander, während (optional) die Sitzung aufgezeichnet wird.
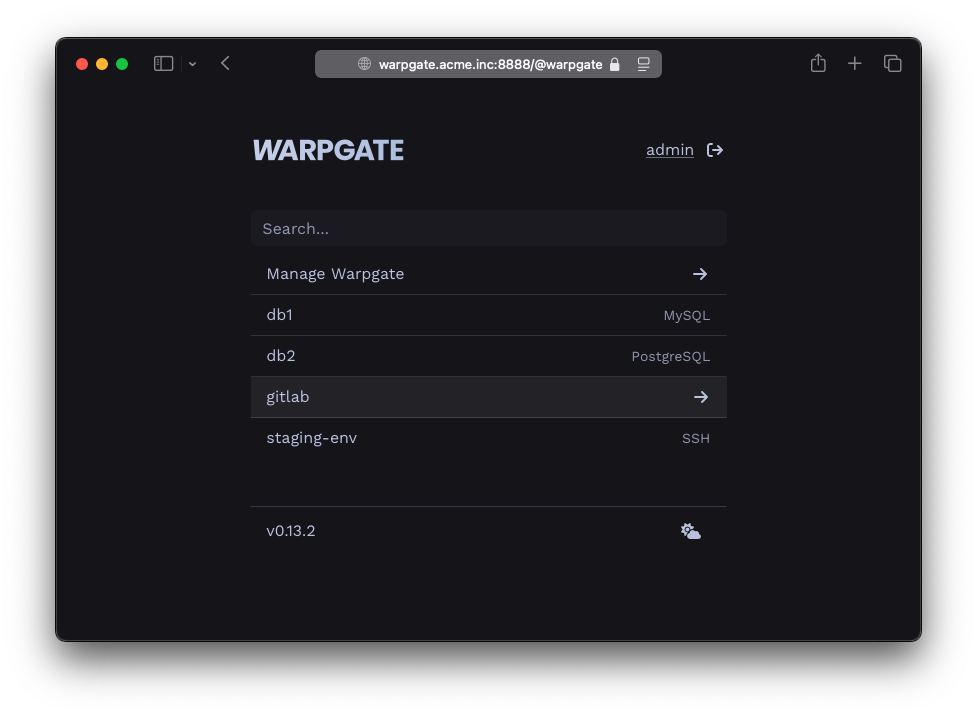
Bei Verbindungen über HTTPS präsentiert Warpgate eine Auswahl verfügbarer Ziele und leitet anschließend den gesamten Datenverkehr einer Sitzung an das ausgewählte Ziel weiter. Sie können jederzeit zwischen Zielen wechseln.
Sie verwalten die Ziel- und Benutzerlisten und ordnen sie einander über die Admin-Oberfläche zu; der Sitzungsverlauf wird in einer SQLite-Datenbank gespeichert (standardmäßig in /var/lib/warpgate).