 warp-tech/warpgate
Vollständig transparenter SSH-, HTTPS-, Kubernetes-, Datenbank- und RDP/VNC-Bastion/PAM, der keine zusätzliche clientseitige Software benötigt

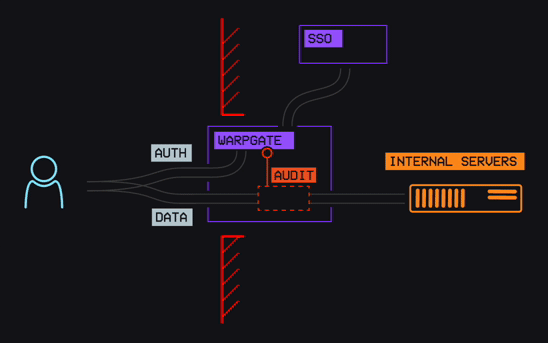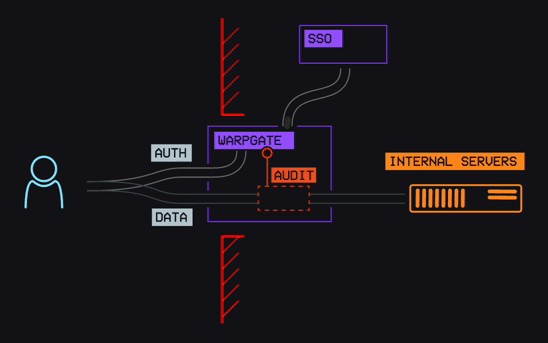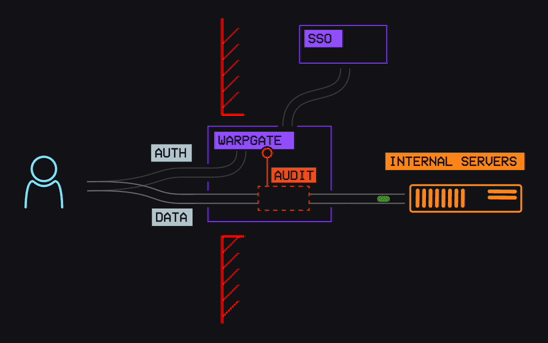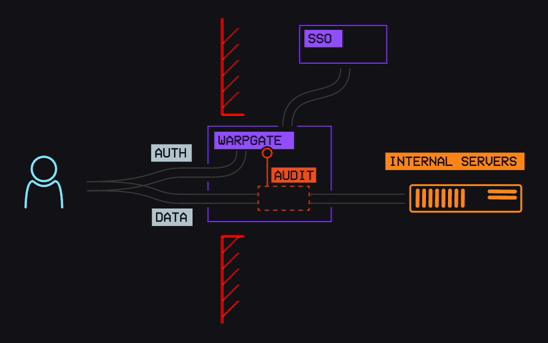


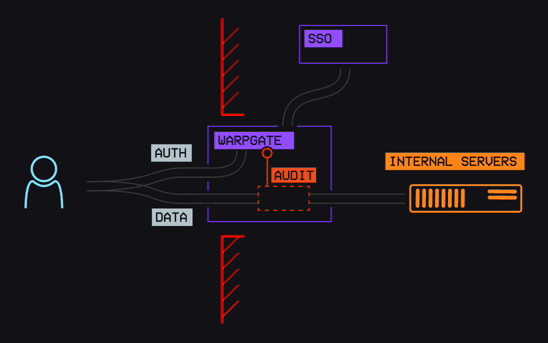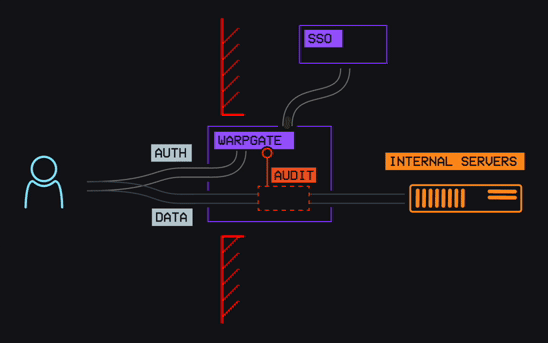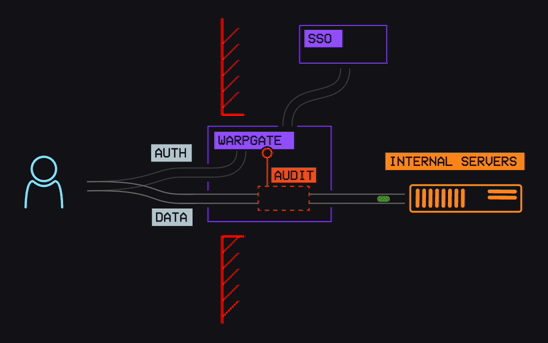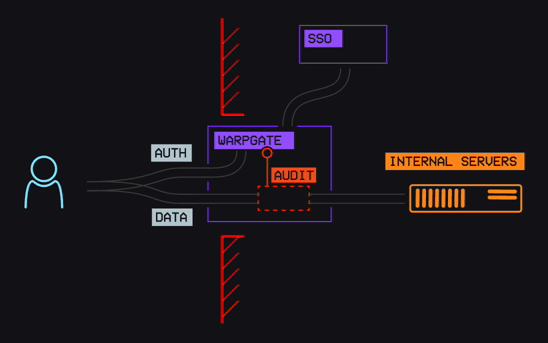
Warpgate ist ein intelligenter und vollständig transparenter Bastion-Host für SSH, HTTPS, Kubernetes, MySQL, PostgreSQL, RDP und VNC, der weder eine Client-App noch einen SSH-Wrapper benötigt.
Unterstützt von:

Die vollständige Dokumentation ist unter warpgate.null.page verfügbar, einschließlich:
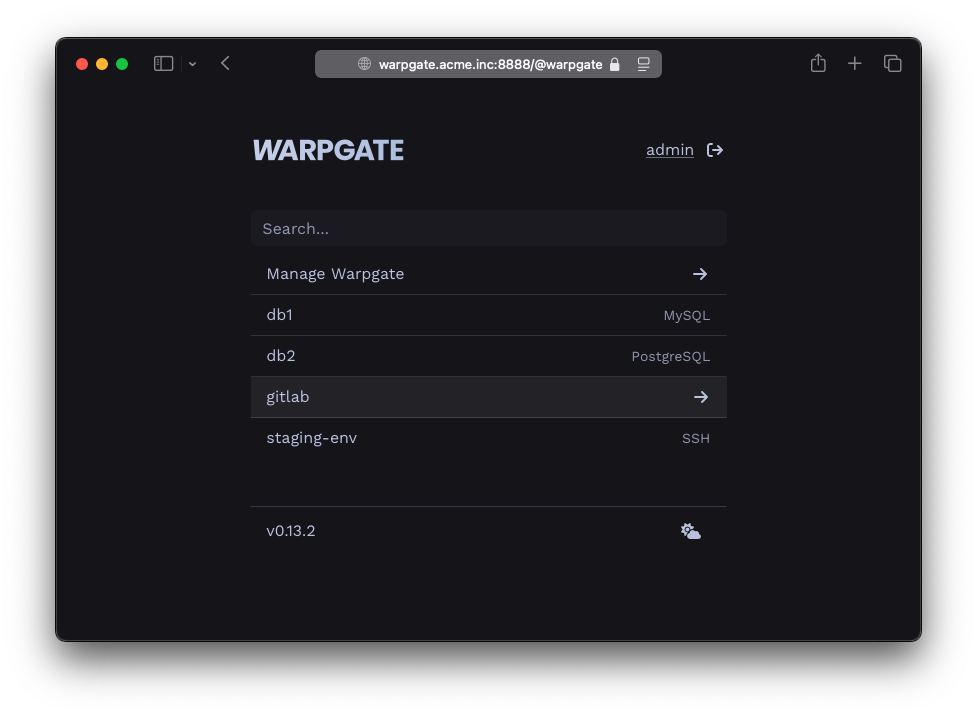
|
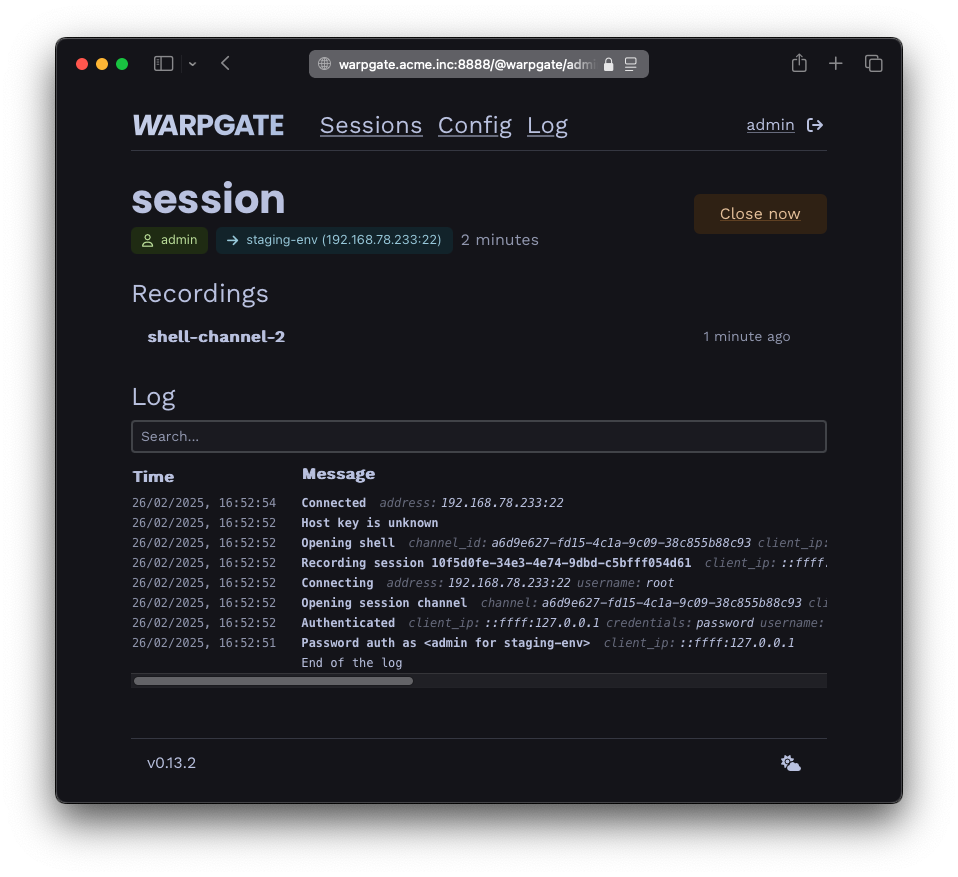
|
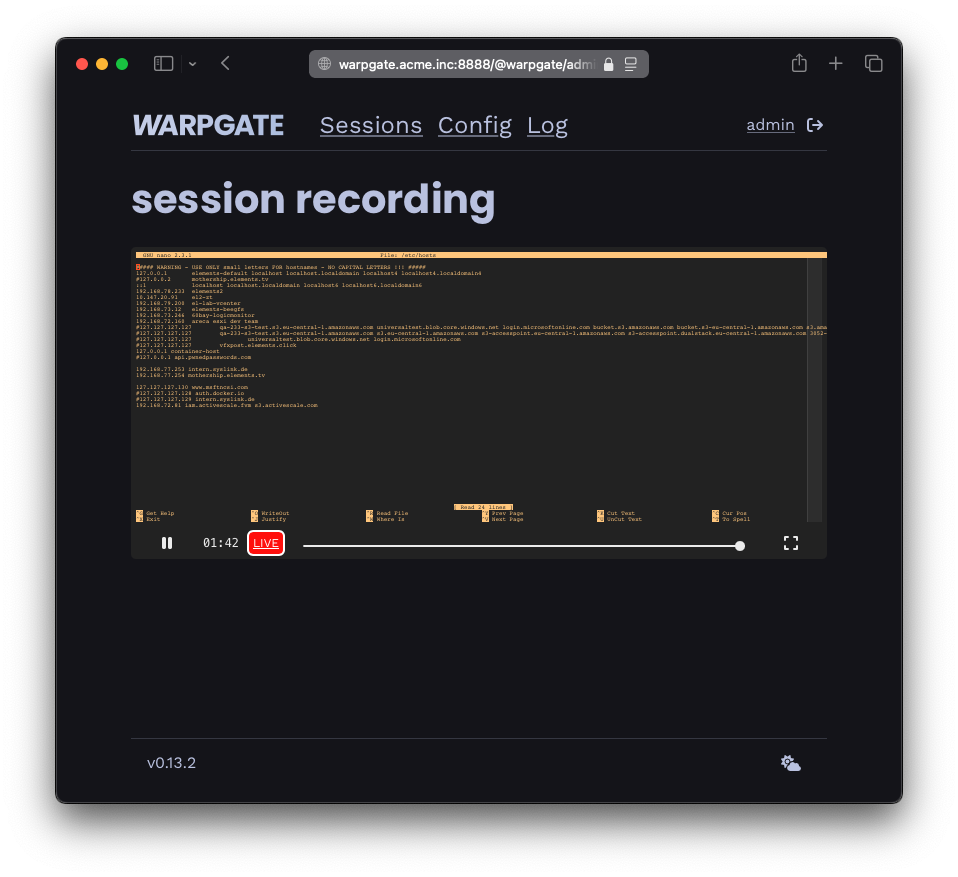
|
Bitte nutzen Sie das Meldesystem für Schwachstellen von GitHub.
Warpgate wird aktiv in Unternehmensumgebungen eingesetzt.
Was als Nächstes geplant ist und woran gearbeitet wird, wird auf der öffentlichen Roadmap verfolgt.
Warpgate ist ein Dienst, den Sie auf dem Bastion-/DMZ-Host bereitstellen. Er akzeptiert SSH-, HTTPS-, Kubernetes-, MySQL-, PostgreSQL-, RDP- und VNC-Verbindungen und stellt eine (optionale) Web-Admin-Oberfläche bereit.
Führen Sie warpgate setup aus, um interaktiv eine Konfigurationsdatei einschließlich Portbindungen zu erstellen. Details finden Sie unter Erste Schritte.
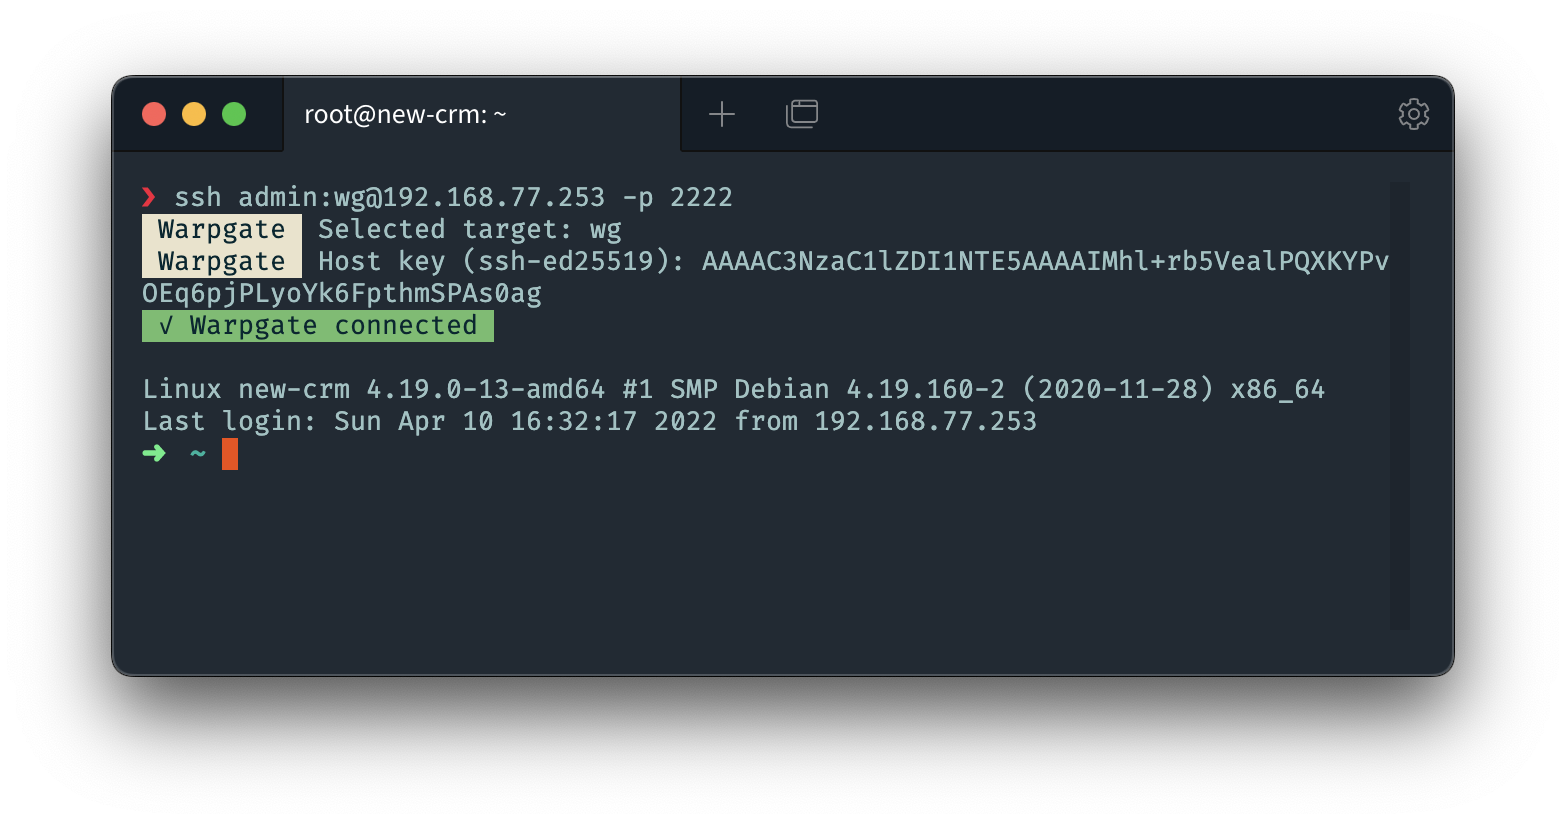
Er empfängt Verbindungen mit speziell formatierten Anmeldedaten, authentifiziert den Benutzer lokal, verbindet sich selbst mit dem Ziel und verbindet dann beide Parteien miteinander, während er die Sitzung (optional) aufzeichnet.
Bei Verbindungen über HTTPS präsentiert Warpgate eine Auswahl verfügbarer Ziele und leitet dann den gesamten Datenverkehr einer Sitzung an das ausgewählte Ziel weiter. Sie können jederzeit zwischen Zielen wechseln.
Sie verwalten die Ziel- und Benutzerlisten und weisen sie einander über die Admin-Oberfläche zu. Der Sitzungsverlauf wird in einer SQLite-Datenbank gespeichert (Standard: in /var/lib/warpgate).
Über die Web-Admin-Oberfläche können Sie außerdem die Live-Sitzungsliste anzeigen, Sitzungsaufzeichnungen, Protokolle und mehr überprüfen.
Ende 2025 begann dieses Projekt, KI-unterstützte Beiträge zu akzeptieren. Mitwirkende sind verpflichtet, die Nutzung von KI offenzulegen. Ich bin überzeugt, dass durch die Anwendung desselben hohen Qualitätsstandards auf alle PRs – ob KI-unterstützt oder nicht – keine Einbußen bei Qualität oder Sicherheit in Kauf genommen werden müssen.
Da KI ein Spektrum zwischen gedankenlosen Trend-Jägern und Autocomplete-Nutzern ist, glaube ich, dass Transparenz über ihre Nutzung dazu beiträgt, den Platz von KI in diesem Projekt zu etablieren und zu begrenzen.
Architektur- und Sicherheitsentscheidungen in diesem Projekt sind zu 100 % menschlich.
cargo install justjust npm installjust npm run buildcargo build (optional --release)Die Binärdatei befindet sich in target/{debug|release}.
poem-websea-orm + sqlxrusshjust openapi-all aus.Dank geht an diese wunderbaren Menschen (Emoji-Schlüssel):
Dieses Projekt folgt der all-contributors-Spezifikation. Beiträge jeglicher Art sind willkommen!
| Warpgate | SSH-Jump-Host | VPN | Teleport |
|---|
| ✅ Präzise 1:1-Zuordnung zwischen Benutzern und Diensten | (Meist) Vollzugriff auf das Netzwerk hinter dem Jump-Host | (Meist) Vollzugriff auf das Netzwerk | ✅ Präzise 1:1-Zuordnung zwischen Benutzern und Diensten |
| ✅ Kein benutzerdefinierter Client erforderlich | Jump-Host-Konfiguration erforderlich | ✅ Kein benutzerdefinierter Client erforderlich | Benutzerdefinierter Client erforderlich |
| ✅ 2FA out of the box | 🟡 2FA mit zusätzlichen PAM-Plugins möglich | 🟡 Hängt vom Anbieter ab | ✅ 2FA out of the box |
| ✅ SSO out of the box | 🟡 SSO mit zusätzlichen PAM-Plugins möglich | 🟡 Hängt vom Anbieter ab | Kostenpflichtig |
| ✅ Audit auf Befehlsebene | 🟡 Audit auf Verbindungsebene auf dem Jump-Host, kein sicheres Audit auf dem Ziel bei Root-Zugriff | Kein sicheres Audit auf dem Ziel bei Root-Zugriff | ✅ Audit auf Befehlsebene |
| ✅ Vollständige Sitzungsaufzeichnung | Keine sichere Aufzeichnung auf dem Ziel bei Root-Zugriff möglich | Keine sichere Aufzeichnung auf dem Ziel bei Root-Zugriff möglich | ✅ Vollständige Sitzungsaufzeichnung |
| ✅ Nicht-interaktive Verbindungen | 🟡 Nicht-interaktive Verbindungen möglich, wenn der Client Jump-Hosts nativ unterstützt | ✅ Nicht-interaktive Verbindungen | Nicht-interaktive Verbindungen erfordern einen SSH-Client-Wrapper oder einen Tunnel |
| ✅ Self-hosted, Sie besitzen die Daten | ✅ Self-hosted, Sie besitzen die Daten | 🟡 Hängt vom Anbieter ab | SaaS |
| ✅ Integrierter Brute-Force-Schutz | 🟡 Erfordert fail2ban-Einrichtung | 🟡 Hängt vom Anbieter ab | ✅ Integrierter Brute-Force-Schutz |
 Hariharan 💻 |
 kamilkrzeminski 💻 |
 Lars 💻 |
 Hugues Granger 💻 |