

SafeLine v9.4.3
Selbst gehosteter WAF und Reverse Proxy, der bösartigen HTTP-Verkehr filtert, SQL-Injection, XSS und Bot-Angriffe blockiert, mit Ratenbegrenzung und dynamischer HTML/JS-Verschlüsselung.
SafeLine – Machen Sie Ihre Web-Apps sicher
🏠 Website | 📖 Docs | 🔍 Live-Demo | 🙋♂️ Discord | 中文版
🏆 Erfolge
👋 EINFÜHRUNG
SafeLine ist eine selbst gehostete WAF (Web Application Firewall), die Ihre Web-Apps vor Angriffen und Exploits schützt.
Eine Web Application Firewall hilft, Web-Apps zu schützen, indem sie den HTTP-Datenverkehr zwischen einer Web-App und dem Internet filtert und überwacht. Sie schützt Web-Apps typischerweise vor Angriffen wie SQL-Injection, XSS, Code-Injection, OS-Command-Injection, CRLF-Injection, LDAP-Injection, XPath-Injection, RCE, XXE, SSRF, Path Traversal, Backdoor, Bruteforce, HTTP-Flood, Bot-Missbrauch und anderen.
💡 So funktioniert es
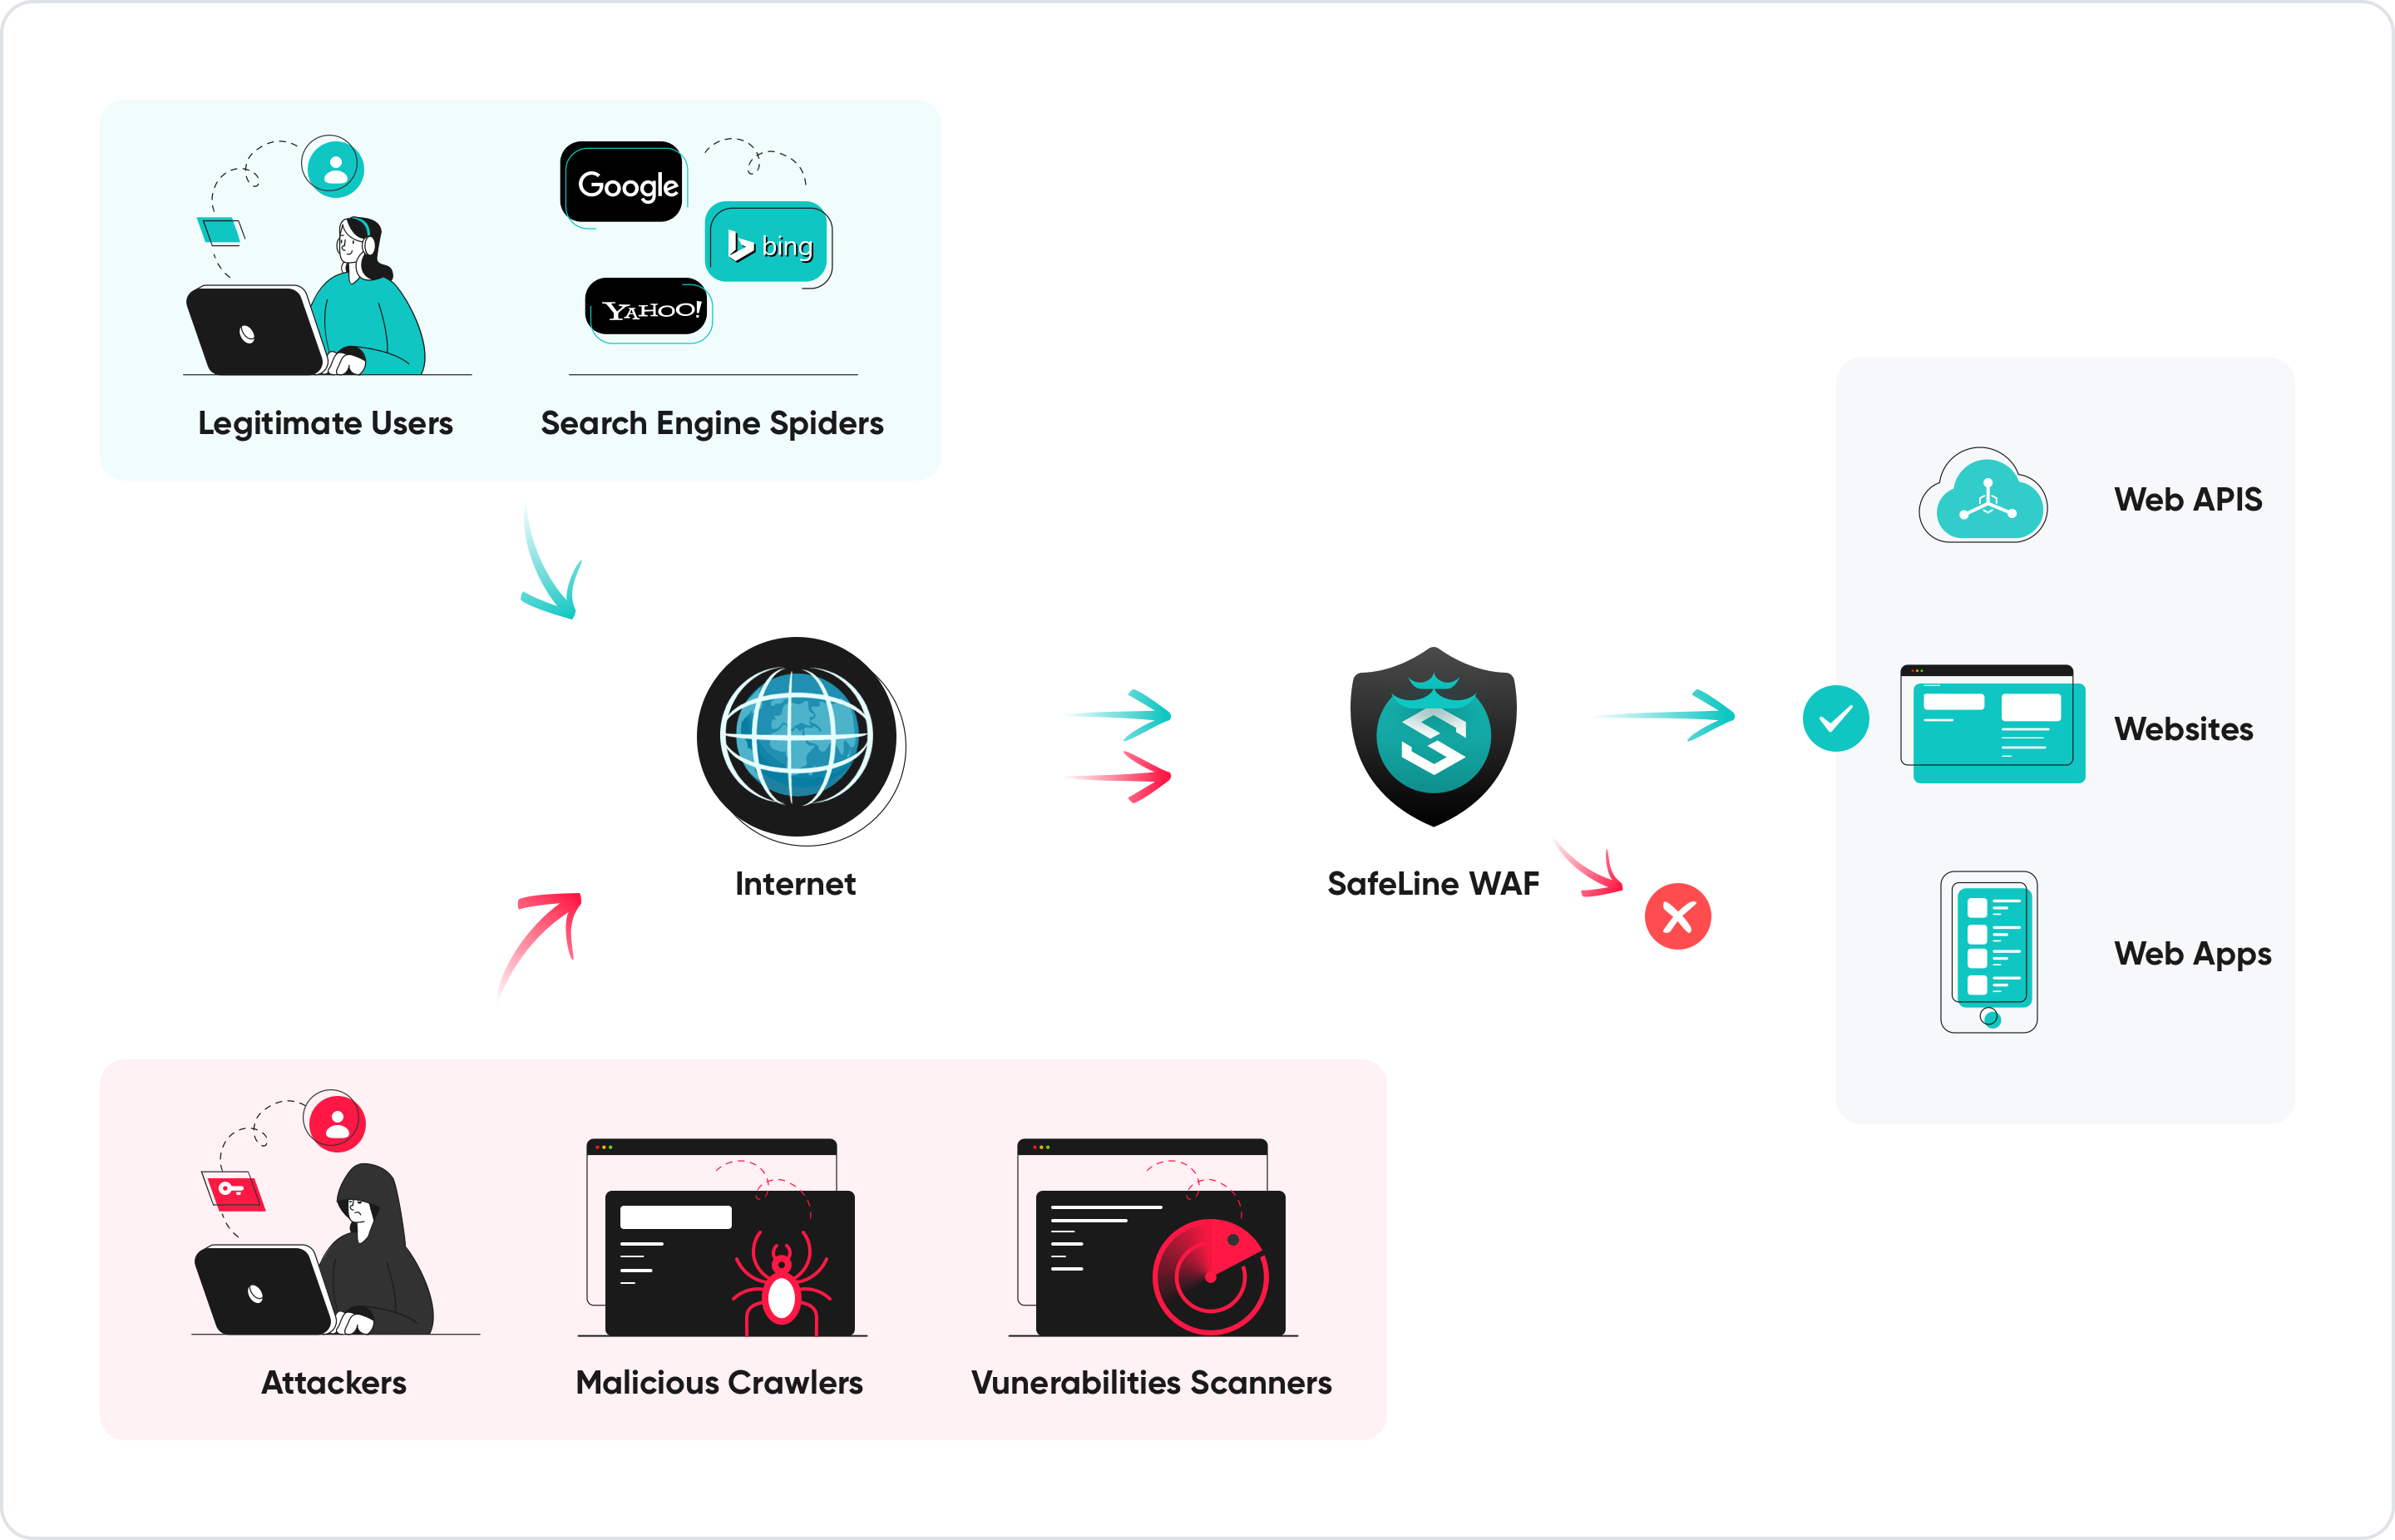
Durch die Bereitstellung einer WAF vor einer Web-App wird ein Schutzschild zwischen der Web-App und dem Internet platziert. Während ein Proxy-Server die Identität eines Client-Rechners durch einen Vermittler schützt, ist eine WAF eine Art Reverse-Proxy, der den Server vor Exposition schützt, indem Clients die WAF passieren müssen, bevor sie den Server erreichen.
Eine WAF schützt Ihre Web-Apps, indem sie jeglichen bösartigen HTTP/S-Datenverkehr zur Web-App filtert, überwacht und blockiert und verhindert, dass unbefugte Daten die App verlassen. Dies geschieht durch die Einhaltung einer Reihe von Richtlinien, die dabei helfen zu bestimmen, welcher Datenverkehr bösartig und welcher sicher ist. So wie ein Proxy-Server als Vermittler fungiert, um die Identität eines Clients zu schützen, arbeitet eine WAF auf ähnliche Weise, jedoch als Reverse-Proxy-Vermittler, der den Web-App-Server vor einem potenziell bösartigen Client schützt.
Zu ihren Kernfunktionen gehören:
- Abwehr von Web-Angriffen
- Proaktive Abwehr von Bot-Missbrauch
- HTML- & JS-Code-Verschlüsselung
- IP-basierte Ratenbegrenzung
- Web Access Control List
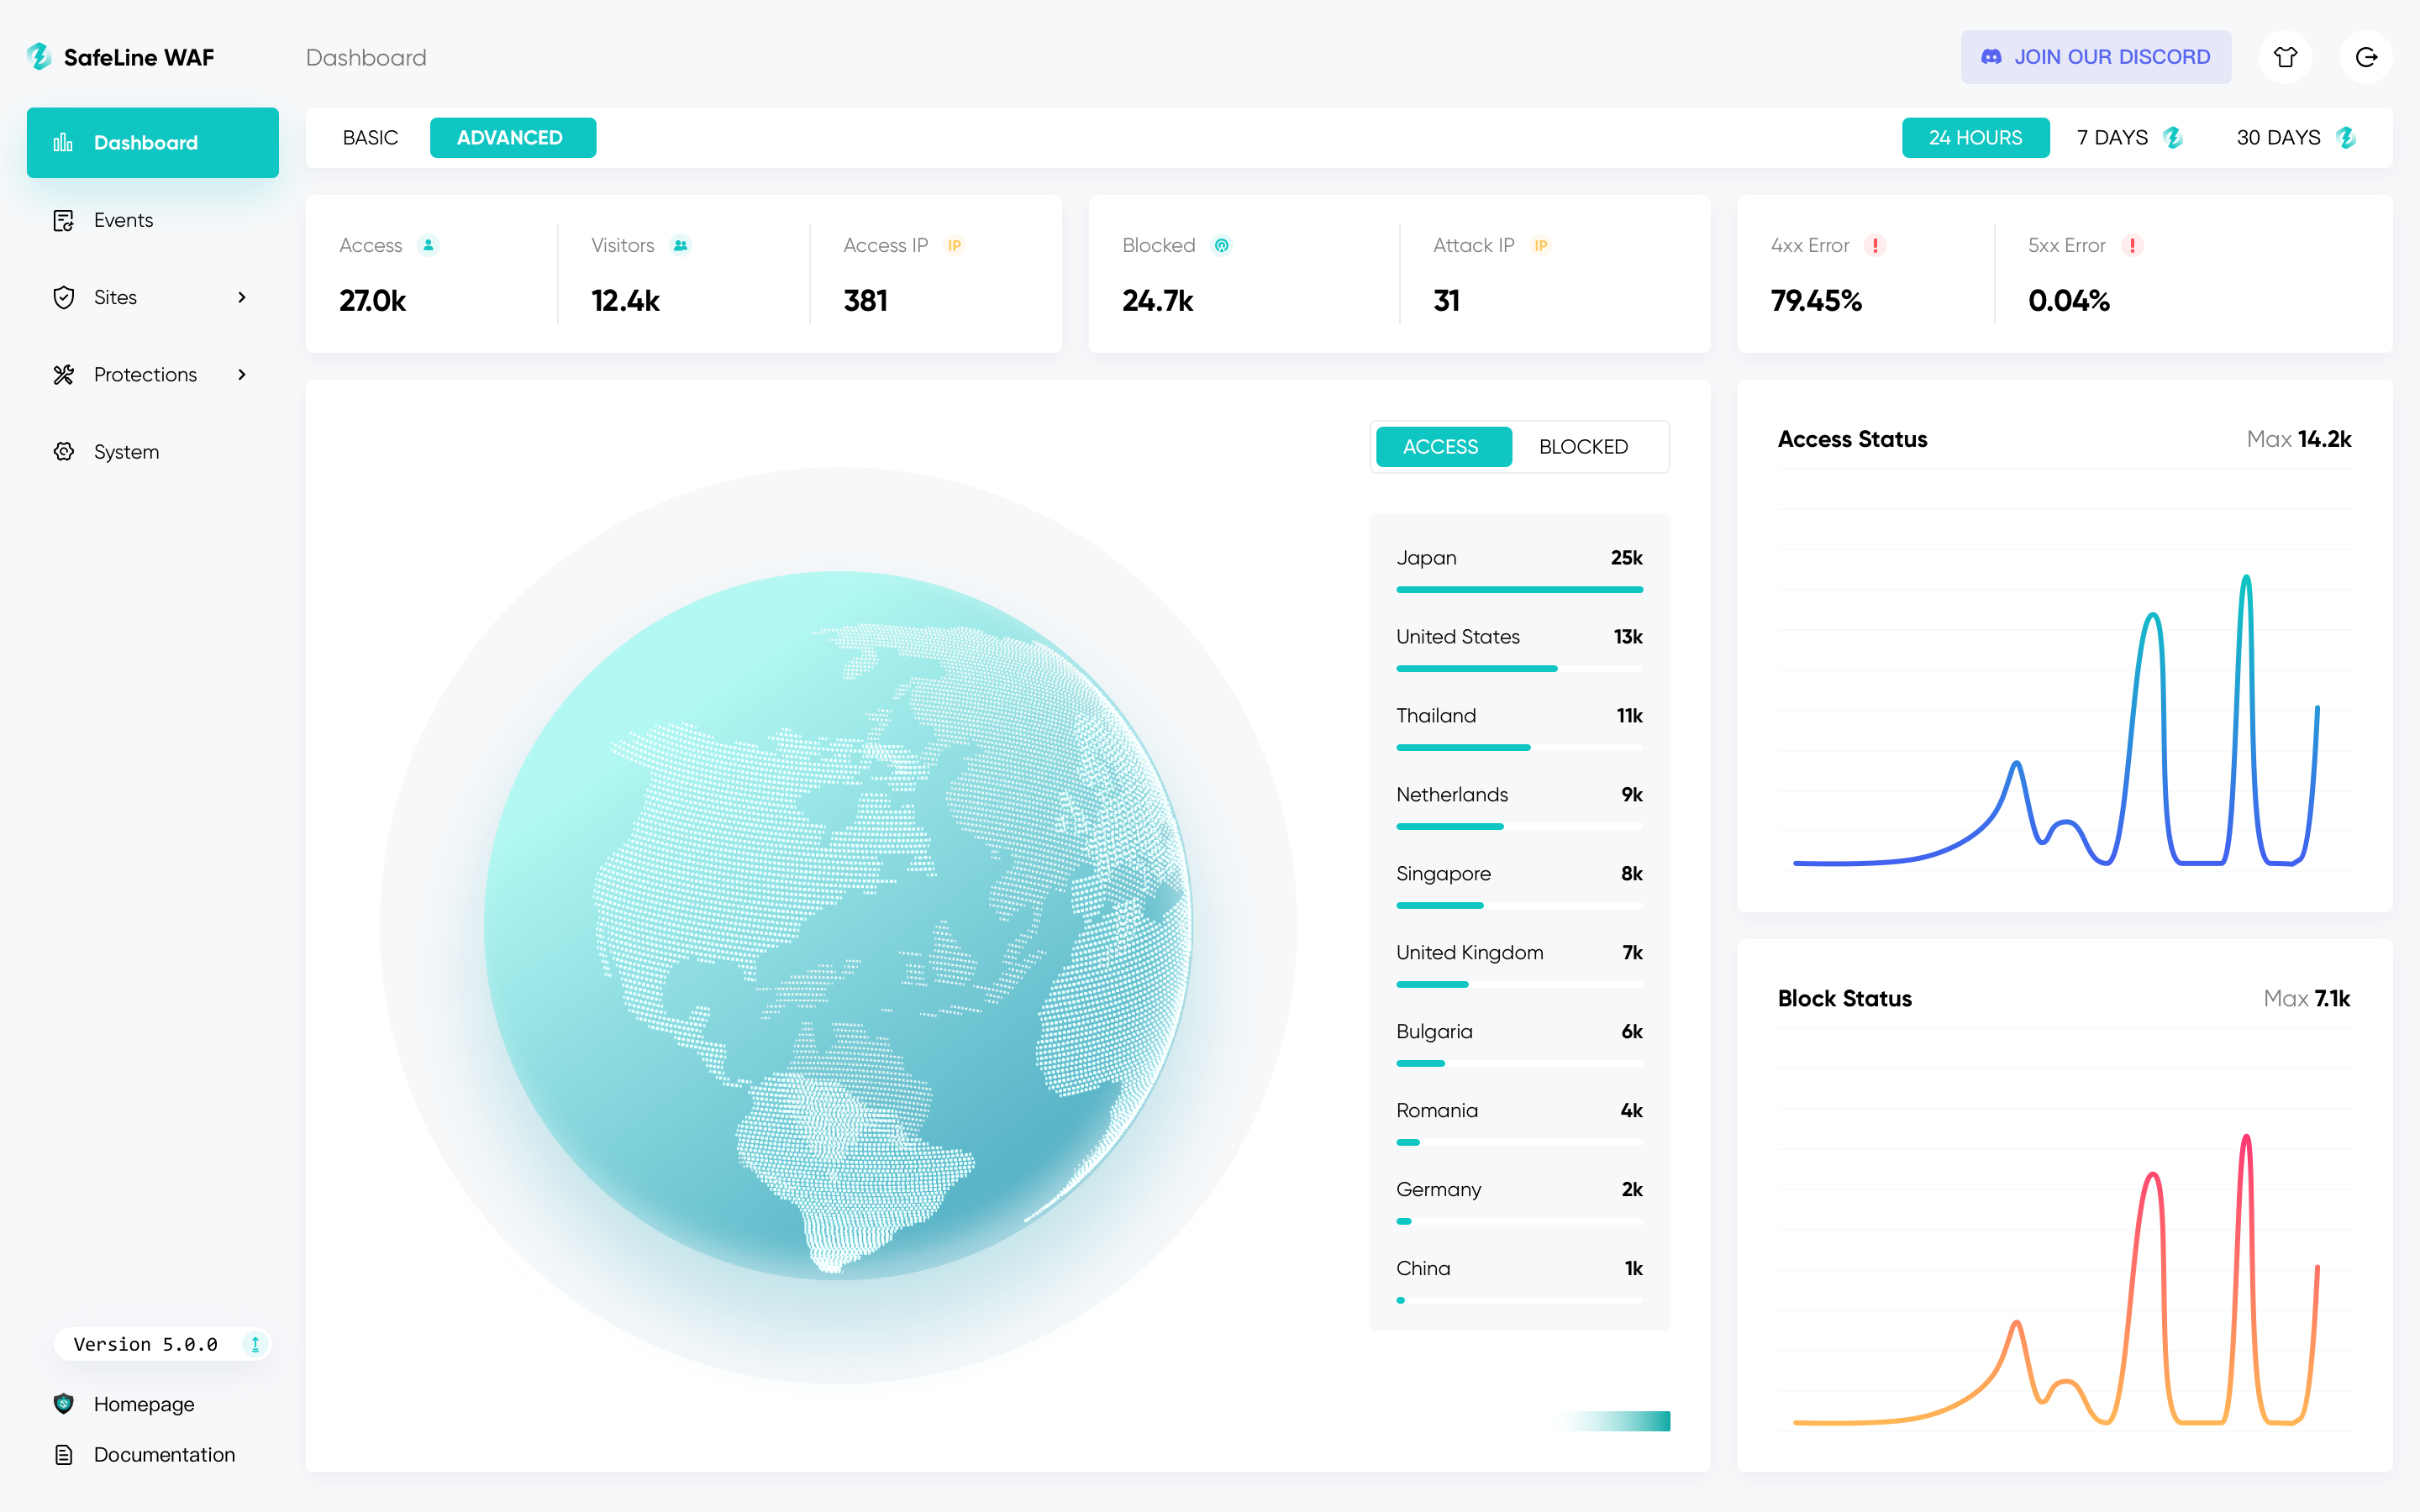
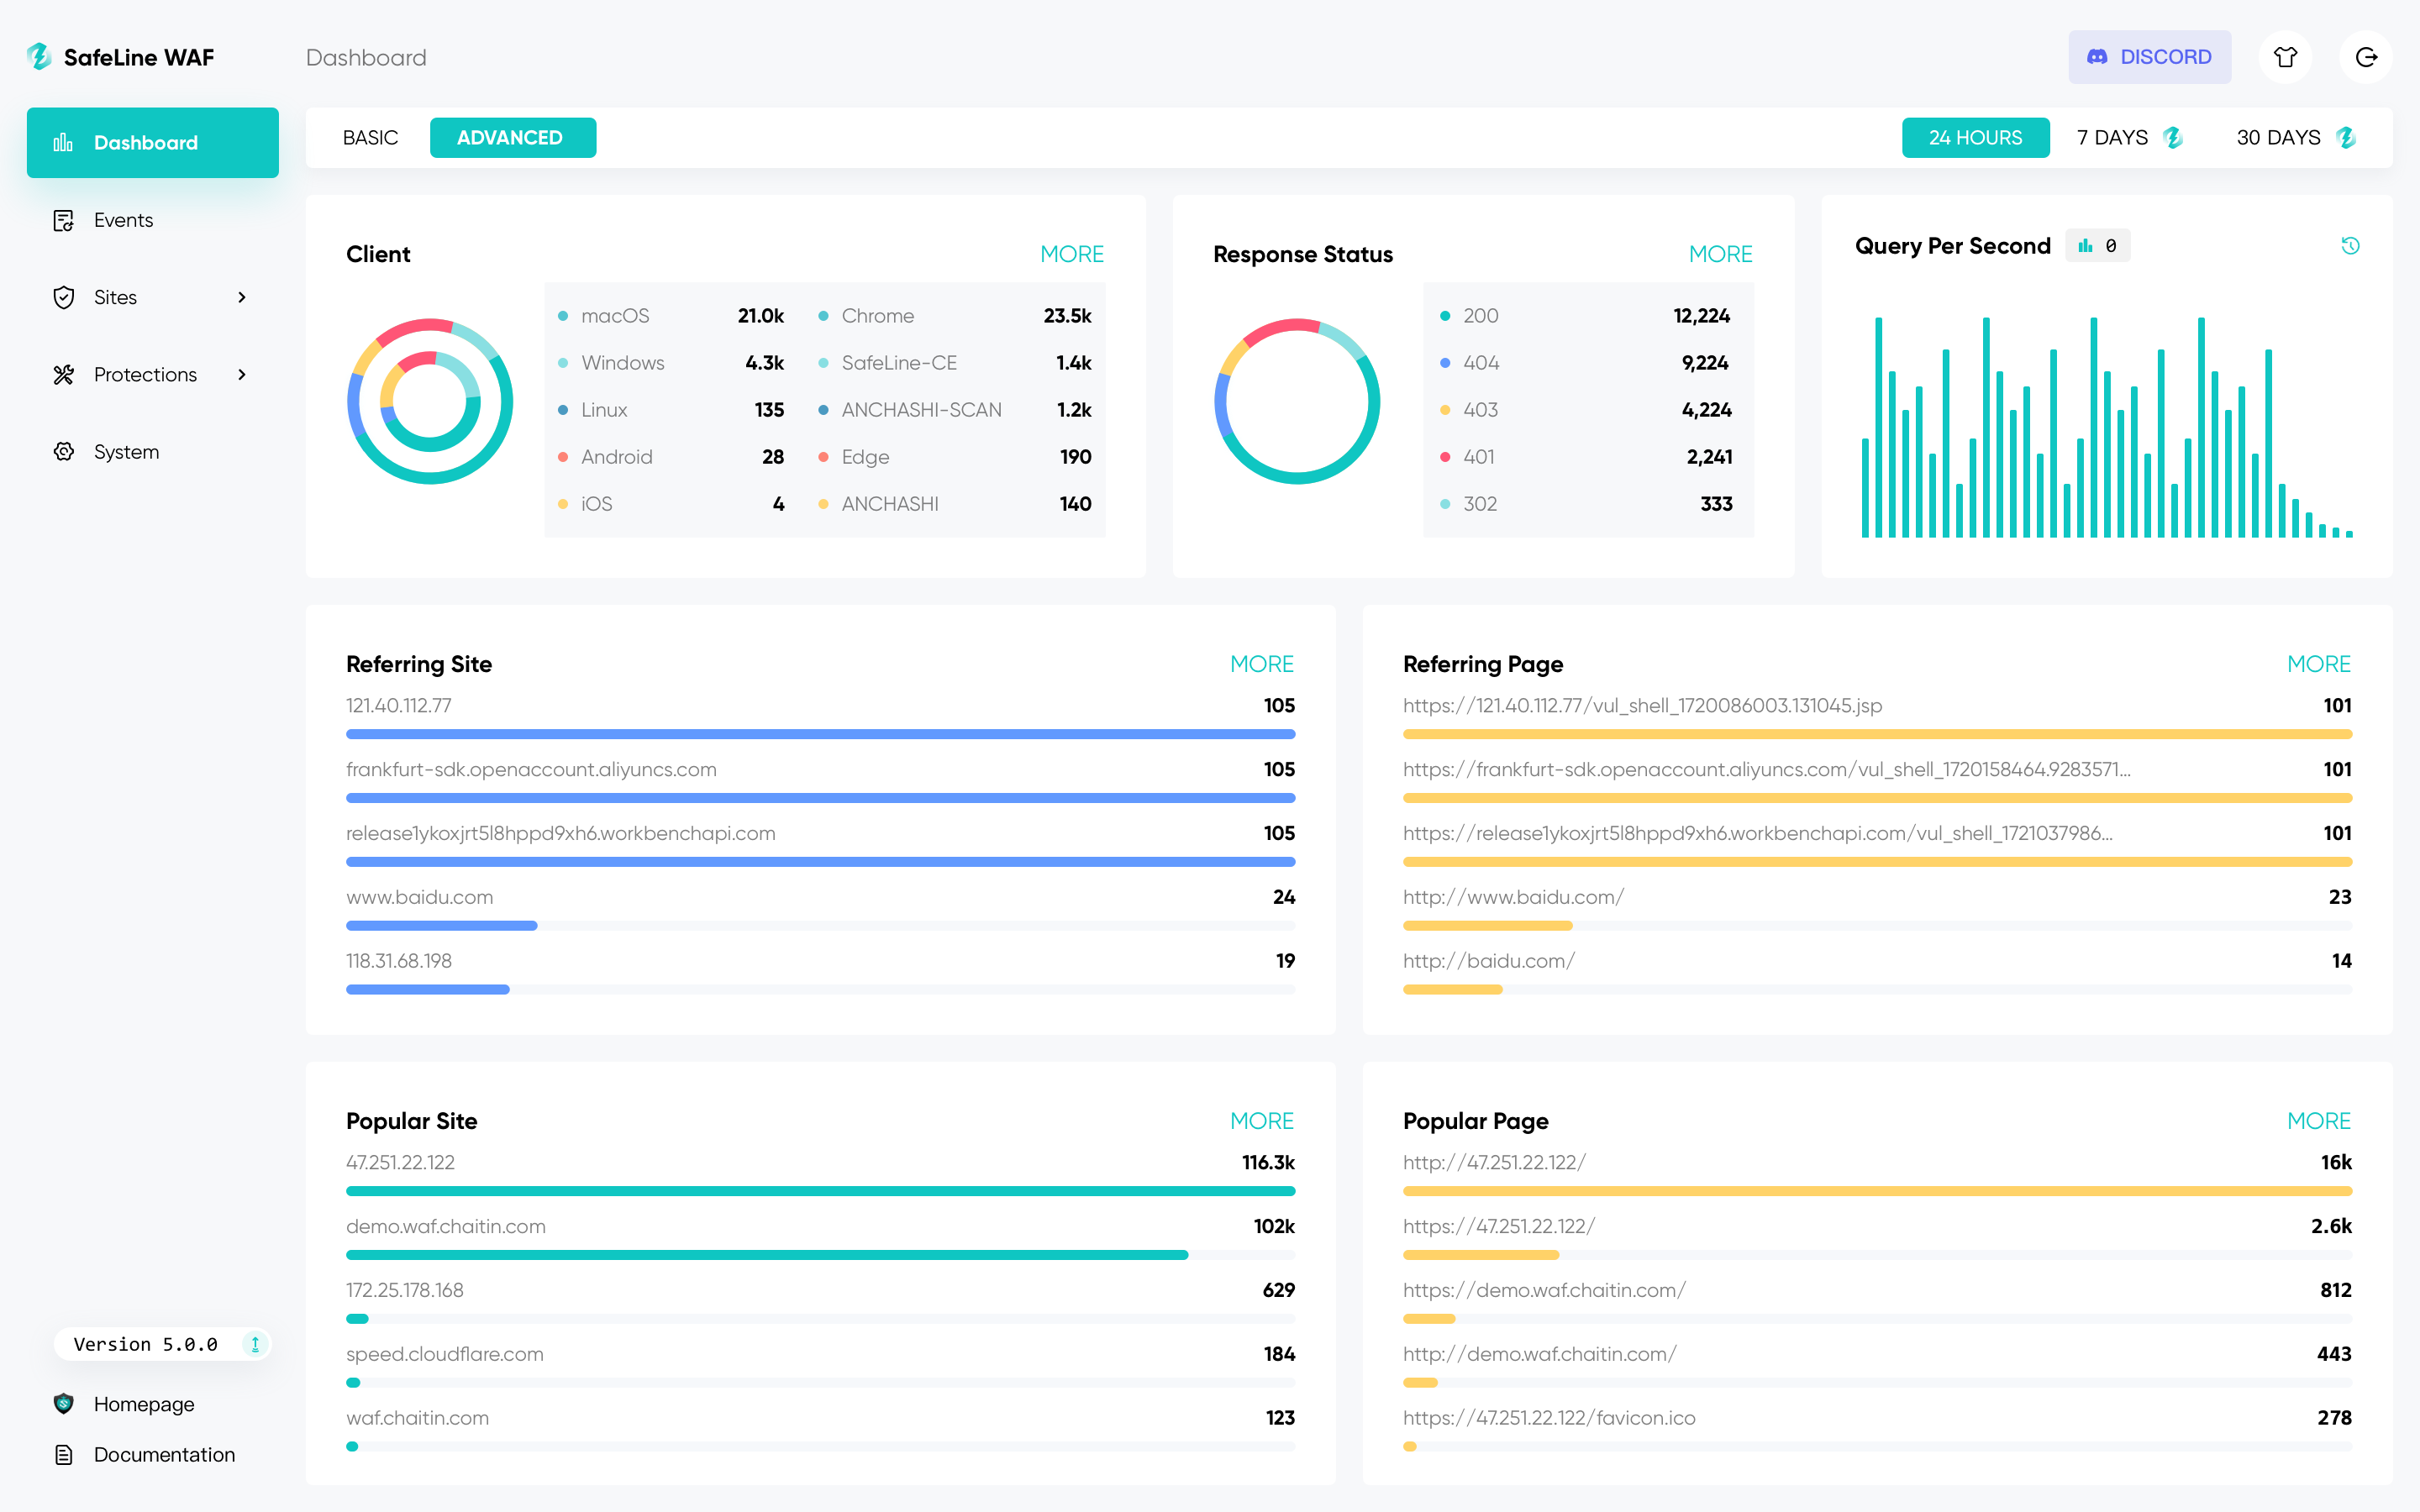
⚡️ Screenshots
 |  |
|---|---|
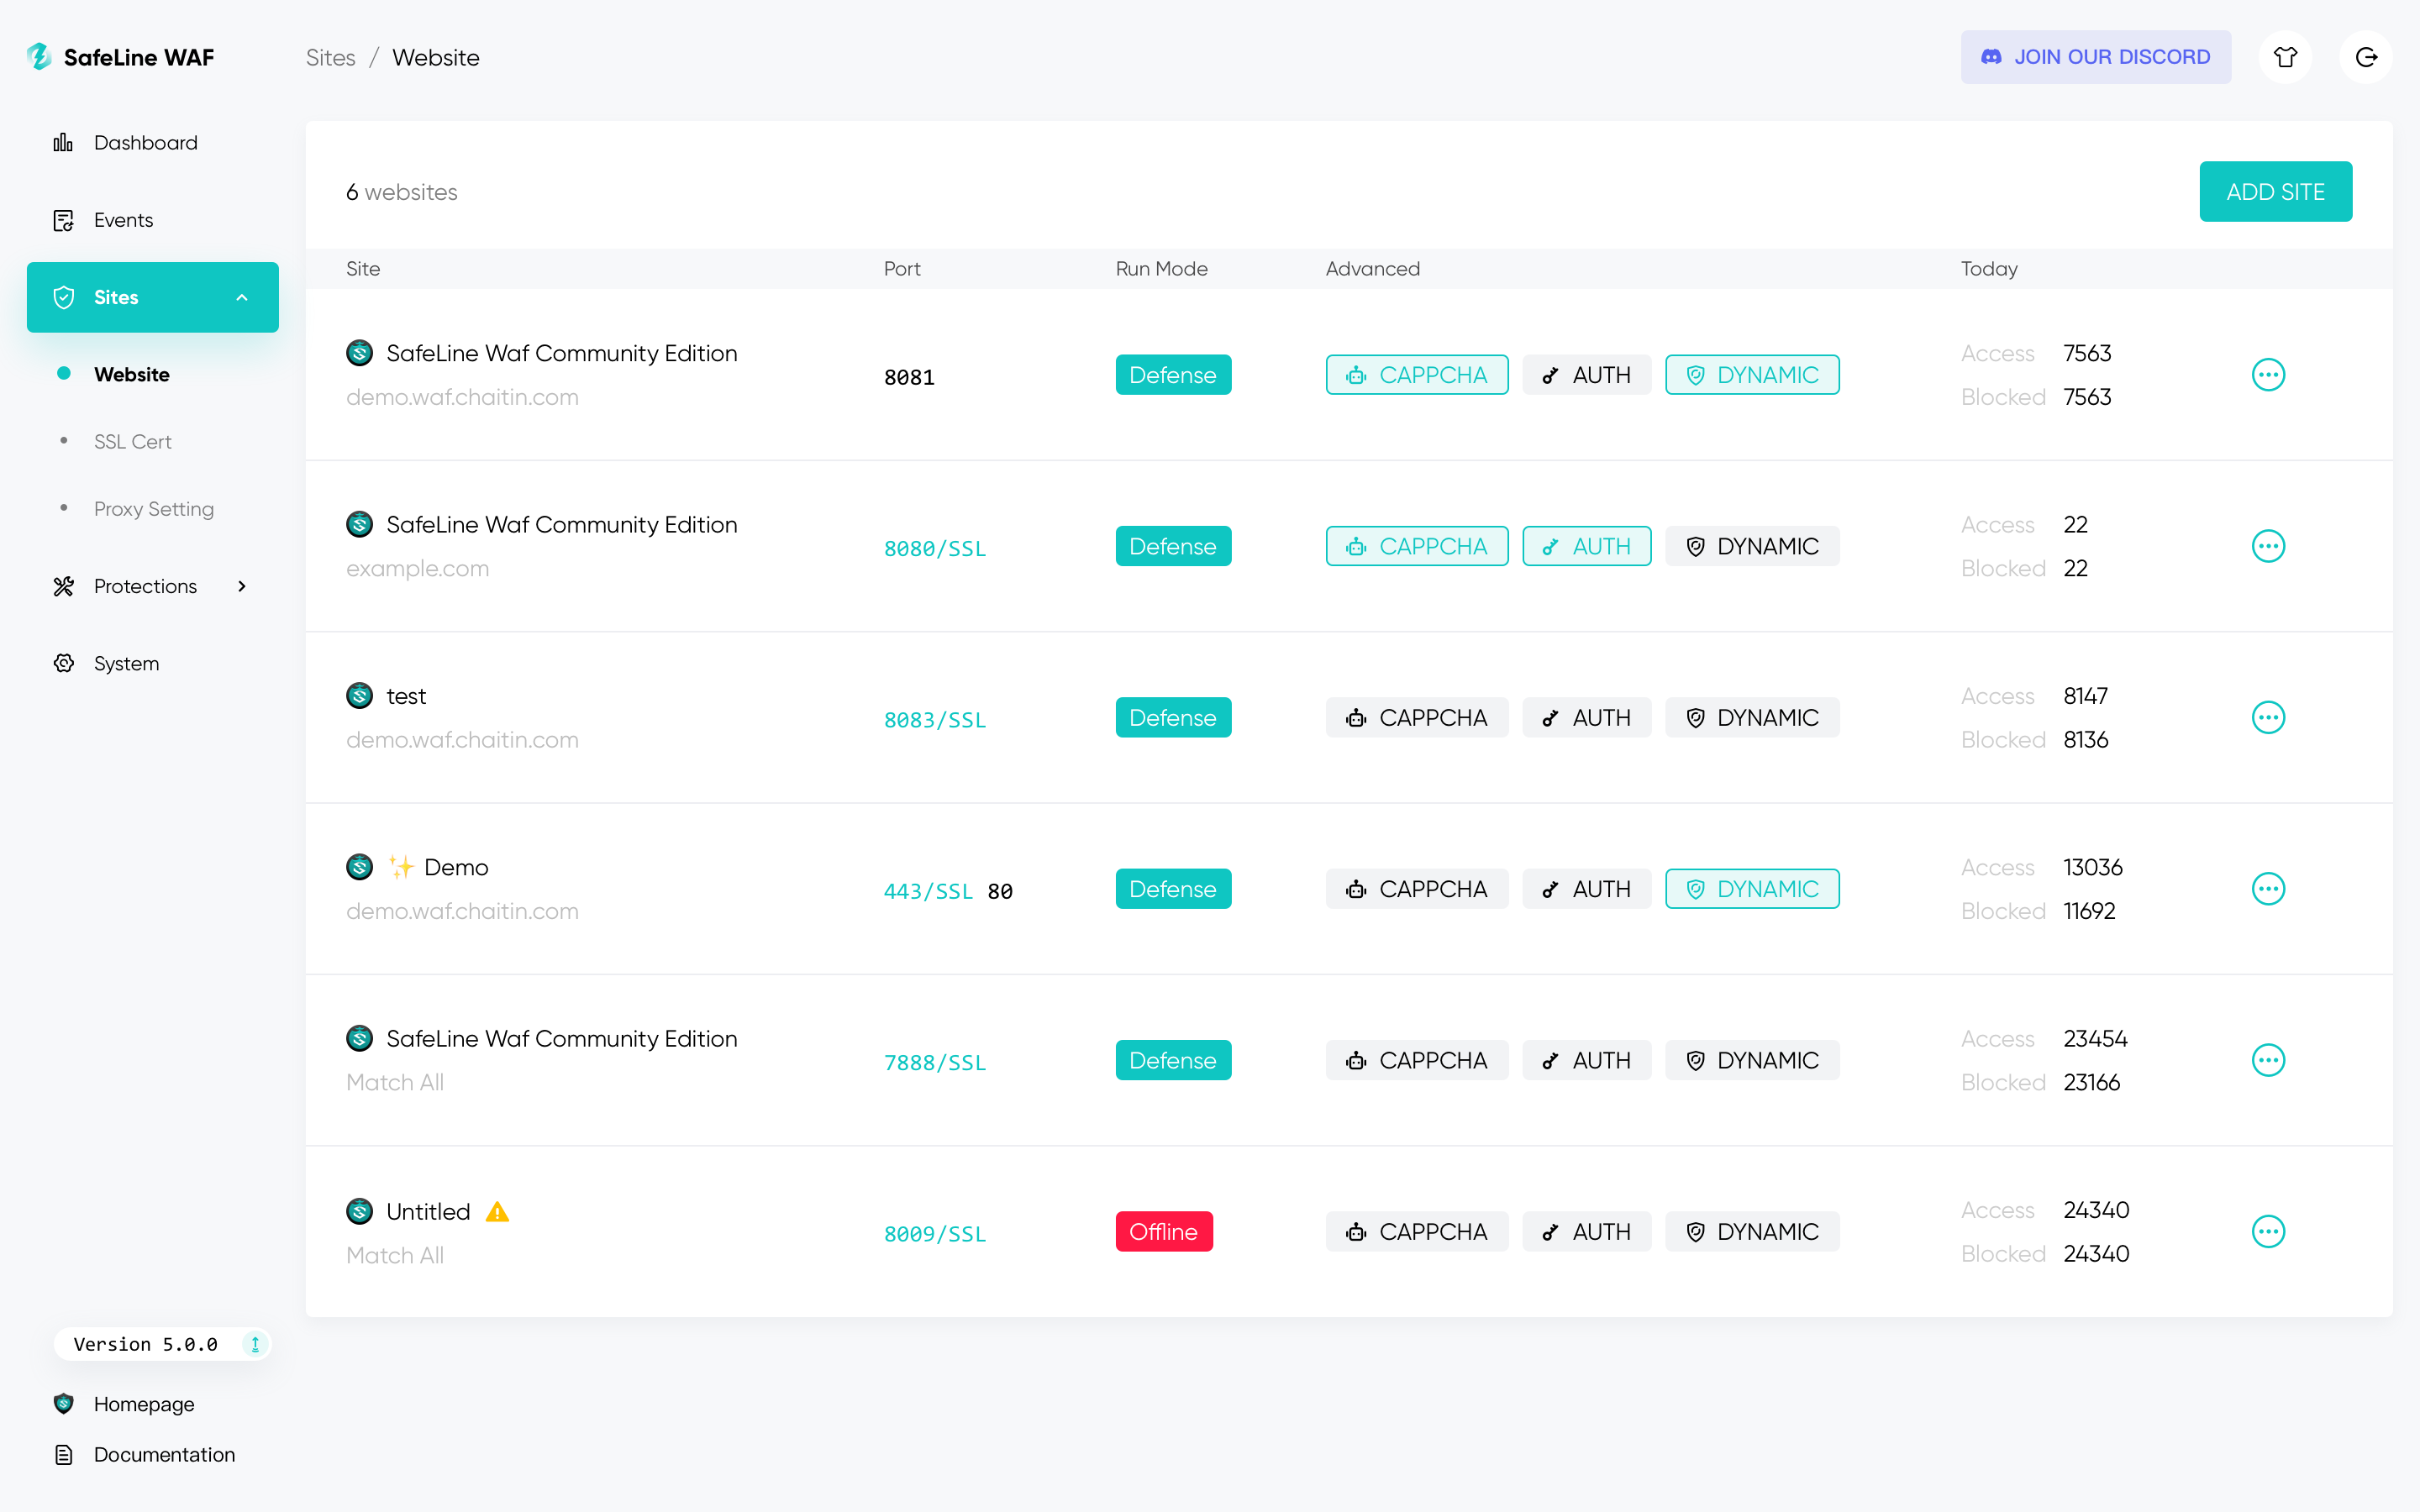 | 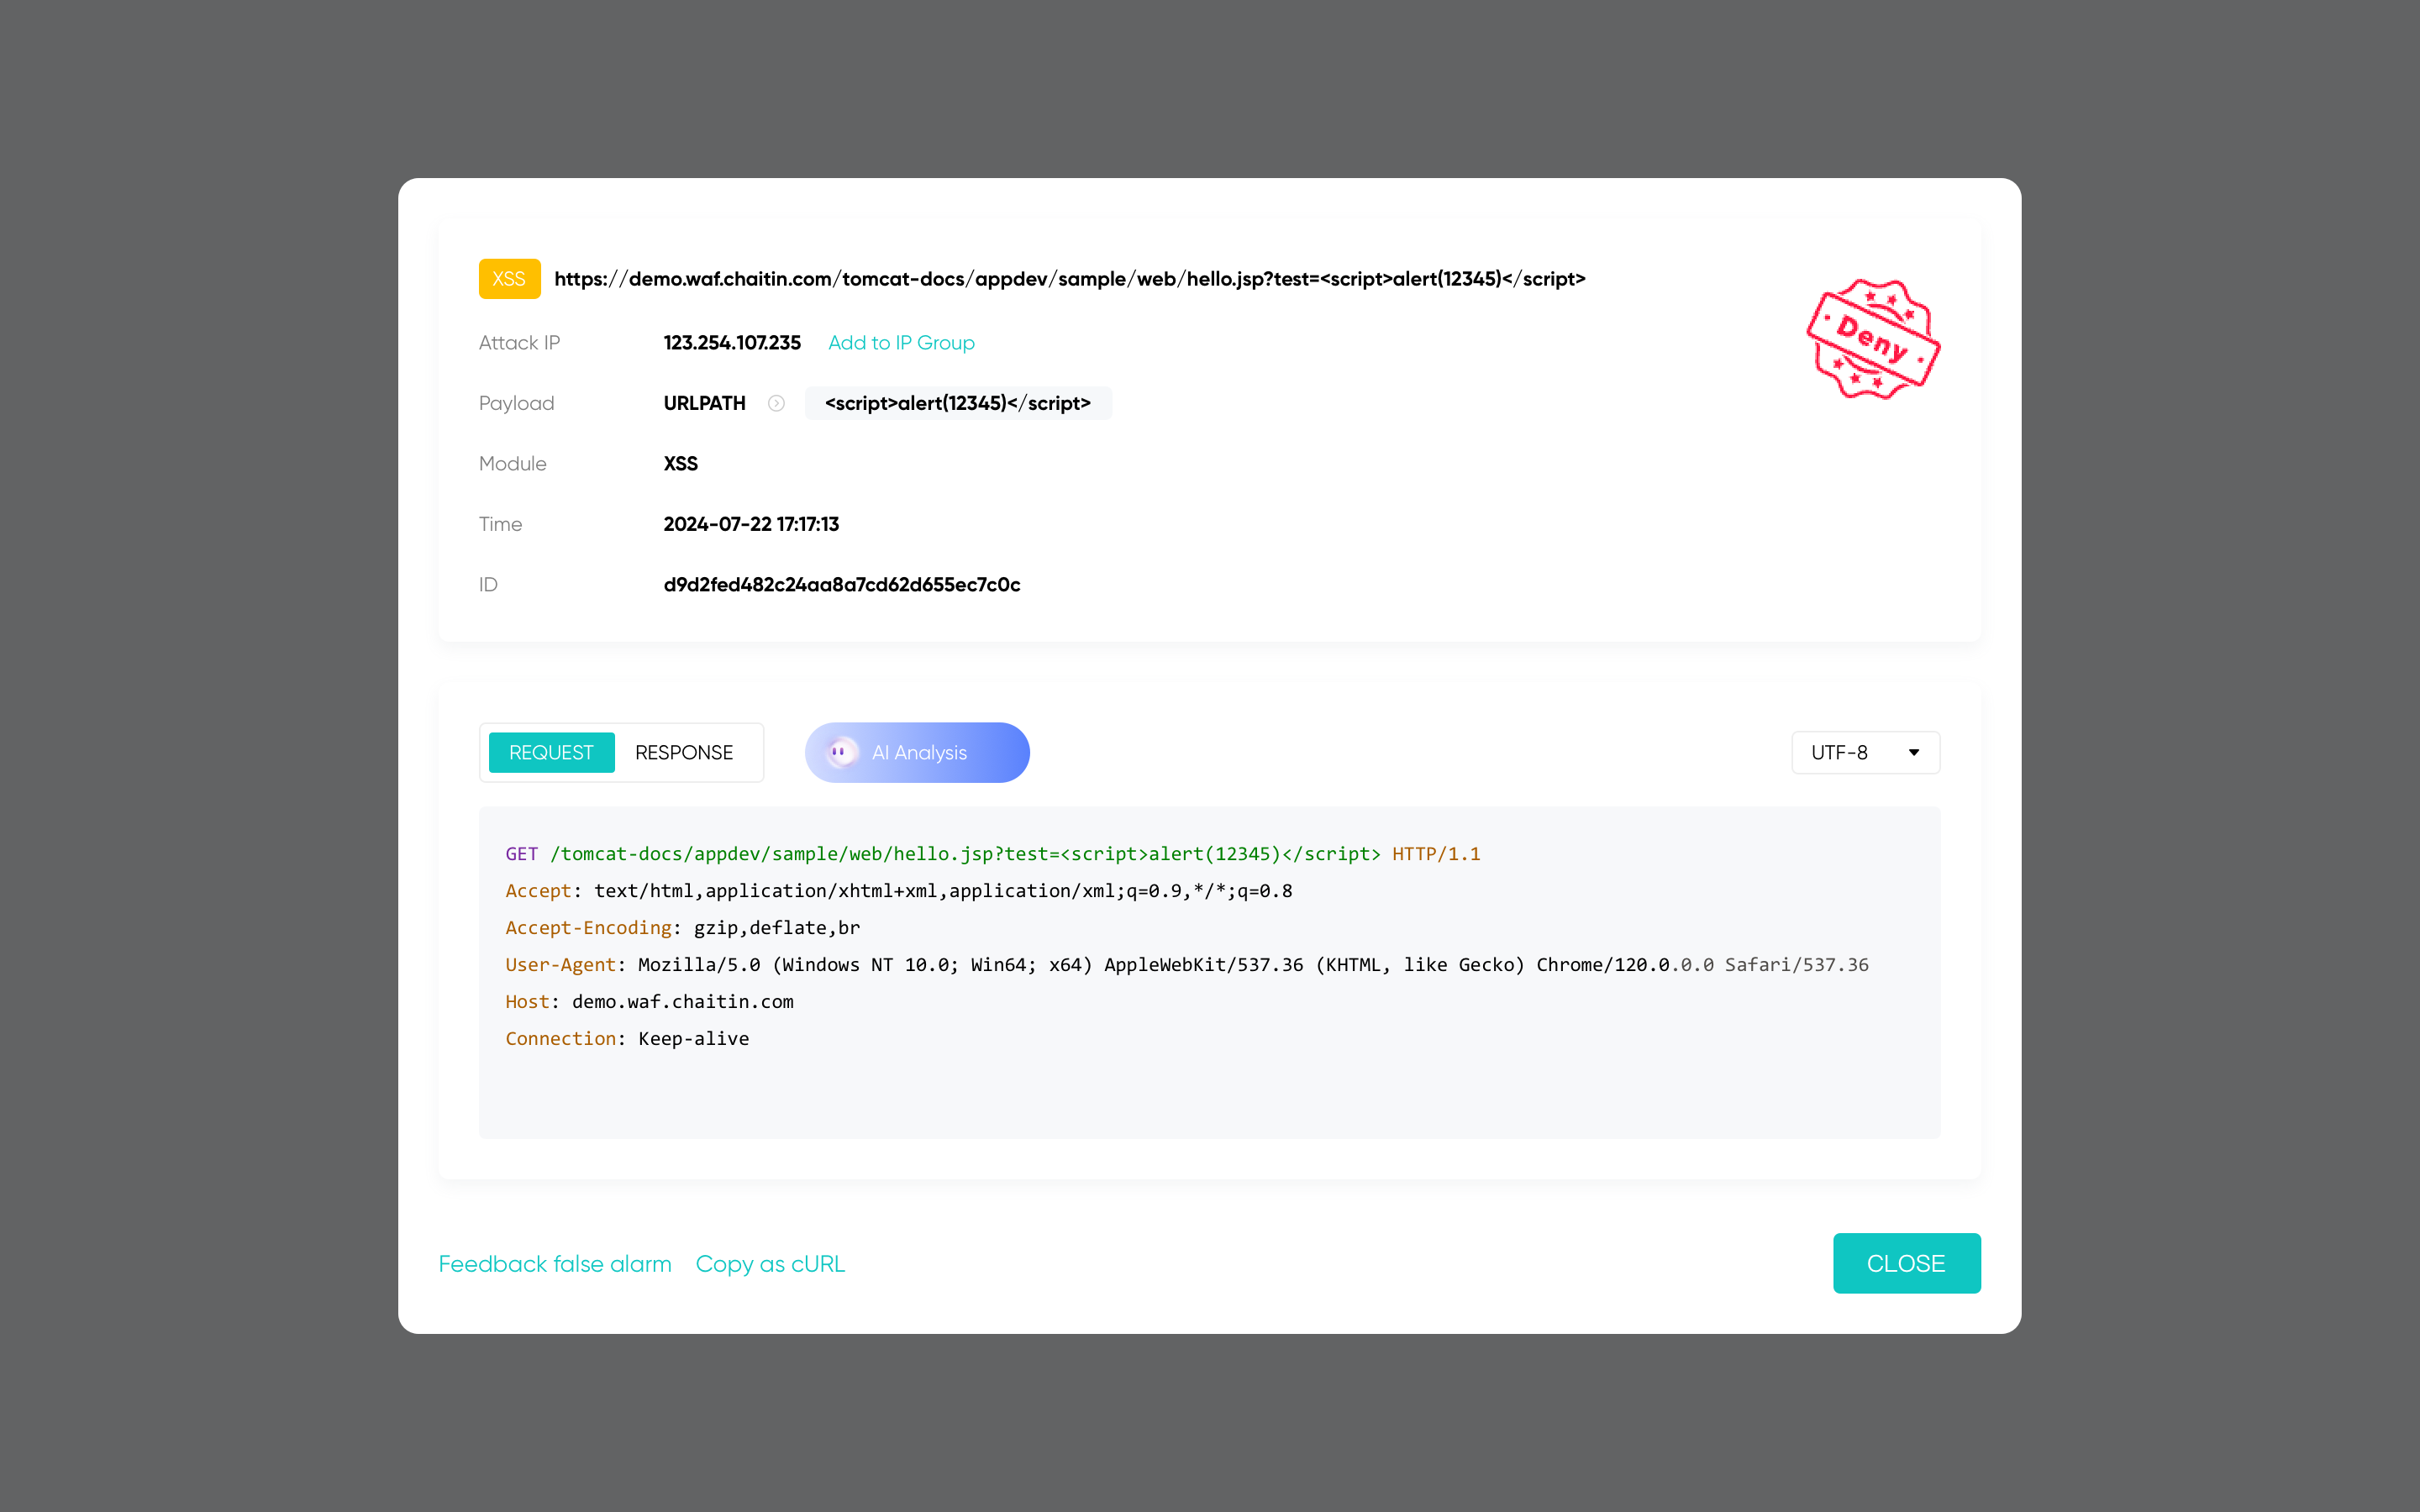 |
Live-Demo ansehen
🔥 FUNKTIONEN
Liste der wichtigsten Funktionen:
Web-Angriffe blockieren- Es verteidigt gegen alle Web-Angriffe, wie z. B.
SQL-Injection,XSS,Code-Injection,OS-Command-Injection,CRLF-Injection,XXE,SSRF,Path Traversalund so weiter.
- Es verteidigt gegen alle Web-Angriffe, wie z. B.
Ratenbegrenzung- Verteidigen Sie Ihre Web-Apps gegen
DoS-Angriffe,Brute-Force-Versuche,Traffic-Spitzenund andere Arten von Missbrauch, indem Sie Traffic drosseln, der definierte Grenzen überschreitet.
- Verteidigen Sie Ihre Web-Apps gegen
Anti-Bot-Challenge- Anti-Bot-Challenges zum Schutz Ihrer Website vor
Bot-Angriffen; menschliche Benutzer werden zugelassen, Crawler und Bots werden blockiert.
- Anti-Bot-Challenges zum Schutz Ihrer Website vor
Authentifizierungs-Challenge- Wenn die Authentifizierungs-Challenge aktiviert ist, müssen Besucher das Passwort eingeben, andernfalls werden sie blockiert.
Dynamischer Schutz- Wenn der dynamische Schutz aktiviert ist, werden HTML- und JS-Codes in Ihrem Webserver bei jedem Besuch dynamisch verschlüsselt.