

pingtunnel master-d7cd0d6ab5f18e7d8d050385e8d240b3b2f41e6c
Pingtunnel ist ein Tool, das TCP/UDP-Verkehr über ICMP sendet
Pingtunnel





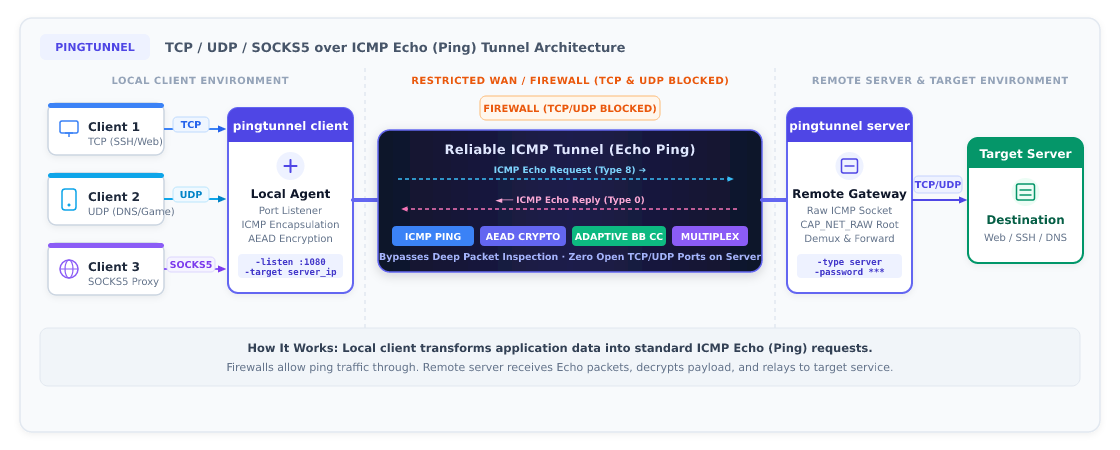
Pingtunnel ist ein Netzwerkwerkzeug, das TCP/UDP/SOCKS5-Datenverkehr über ICMP-Echo-(Ping-)Pakete tunnelt, um strenge Netzwerkfirewalls oder gedrosselten TCP/UDP-Datenverkehr zu umgehen.
⚠️ Hinweis: Dieses Tool ist ausschließlich für Studien- und Forschungszwecke gedacht. Verwenden Sie es nicht für illegale Zwecke.
🌟 Funktionen
- Einheitliche v3-Sicherheitsarchitektur: Der alte numerische Schlüssel und die separaten Verschlüsselungsschalter sind entfallen. Ein einziges gemeinsames Passwort (
-password) steuert die gegenseitige Authentifizierung und die Ende-zu-Ende-AEAD-Verschlüsselung (standardmäßigchacha20-poly1305, optionalaes256/aes128). - Mehrere Modi:
- SOCKS5-Proxy: Starten Sie einen lokalen SOCKS5-Proxy mit einem einzigen Befehl, mit optionaler Benutzername/Passwort-Authentifizierung;
- TCP-Portweiterleitung: Erreichen Sie einen bestimmten entfernten TCP-Port (z. B. SSH, Web, RDP);
- UDP-Portweiterleitung: Leiten Sie UDP-Spielverkehr, DNS 53 usw. weiter;
- Serverseitige Sekundärweiterleitung (
-forward): Der Server kann eingehenden Datenverkehr über einen vorgelagerten SOCKS5/HTTP-Proxy weiterleiten.
- Flexible Konfiguration (Konfigurationsdateimodus empfohlen):
- Direkt mit einer Konfigurationsdatei ausführen:
pingtunnel config.jsonoderpingtunnel -c config.json; config.jsonim aktuellen Verzeichnis wird standardmäßig automatisch geladen;- Kommandozeilen-Flags überschreiben immer die entsprechenden Werte aus der Konfigurationsdatei.
- Direkt mit einer Konfigurationsdatei ausführen:
- Widerstandsfähig in schlechten Netzwerken: Ein integrierter bandbreitenadaptiver Überlastkontrollalgorithmus (
bb) unterdrückt Bufferbloat und durch Paketverlust verursachte Stockungen.
🚀 Schnellstart
Option 1: Konfigurationsdateimodus (empfohlen)
Beispieldateien werden mit dem Repository geliefert. Füllen Sie einfach Ihre Server-IP und ein starkes Passwort ein:
1. Serverkonfiguration (config-server.json)
{
  "type": "server",
  "password": "YOUR_STRONG_PASSWORD_HERE",
  "encrypt": "chacha20",
  "icmp_listen": "0.0.0.0"
}
Starte den Server (erfordert Root- / Administratorrechte):
sudo ./pingtunnel config-server.json
# or: sudo ./pingtunnel -c config-server.json
2. Client-Konfiguration (SOCKS5-Proxy-Modus, config-client-socks5.json)
{
  "type": "client",
  "listen": "127.0.0.1:1080",
  "server": "YOUR_SERVER_IP",
  "socks5": true,
  "password": "YOUR_STRONG_PASSWORD_HERE",
  "encrypt": "chacha20"
}
Starten Sie den Client:
./pingtunnel config-client-socks5.json
# or: ./pingtunnel -c config-client-socks5.json
Setzen Sie dann Ihren Browser- oder System-Proxy auf SOCKS5 127.0.0.1:1080.
Option 2: Kommandozeile (CLI)
1. Server starten
Auf einem Rechner mit öffentlicher IP ausführen:
sudo ./pingtunnel -type server -password YOUR_STRONG_PASSWORD_HERE
(Optional) Deaktivieren Sie die standardmäßigen ICMP-Echo-Antworten des Linux-Kernels, um Störungen zu vermeiden:
echo 1 > /proc/sys/net/ipv4/icmp_echo_ignore_all
2. Starten des Clients
- SOCKS5-Proxy-Modus:
./pingtunnel -type client -l 127.0.0.1:1080 -s YOUR_SERVER_IP -socks5 -password YOUR_STRONG_PASSWORD_HERE - TCP-Port-Weiterleitung (Standardmodus, z. B. den entfernten internen 192.168.1.100:22 auf den lokalen Port 2222 abbilden):
./pingtunnel -type client -l :2222 -s YOUR_SERVER_IP -t 192.168.1.100:22 -password YOUR_STRONG_PASSWORD_HERE - UDP-Weiterleitung (z. B. lokaler Port 5353 an öffentlichen DNS 8.8.8.8:53):
./pingtunnel -type client -l :5353 -s YOUR_SERVER_IP -t 8.8.8.8:53 -udp -password YOUR_STRONG_PASSWORD_HERE
🐳 Docker
Den Server ausführen
docker run --name pingtunnel-server -d \
  --restart=always \
  --privileged \
  --network host \
  esrrhs/pingtunnel ./pingtunnel -type server -password YOUR_STRONG_PASSWORD_HERE
Mit einer eingebundenen Konfigurationsdatei ausführen
docker run --name pingtunnel-server -d \
  --restart=always \
  --privileged \
  --network host \
  -v /etc/pingtunnel/server.json:/app/server.json:ro \
  esrrhs/pingtunnel ./pingtunnel /app/server.json
📖 Ausführliche Anleitung zur Verwendung und Optimierung
Weitere fortgeschrittene Optionen und Topologien (serverseitiger sekundärer Proxy, Portweiterleitung, SOCKS5-Authentifizierung, Flusskontrolle und Überlastungsoptimierung) finden Sie hier: 👉 USAGE.md – Pingtunnel-Nutzungs- und Konfigurationsanleitung