
joro v1.12.0
Ein kollaboratives Web-Exploitation-Framework.
Joro
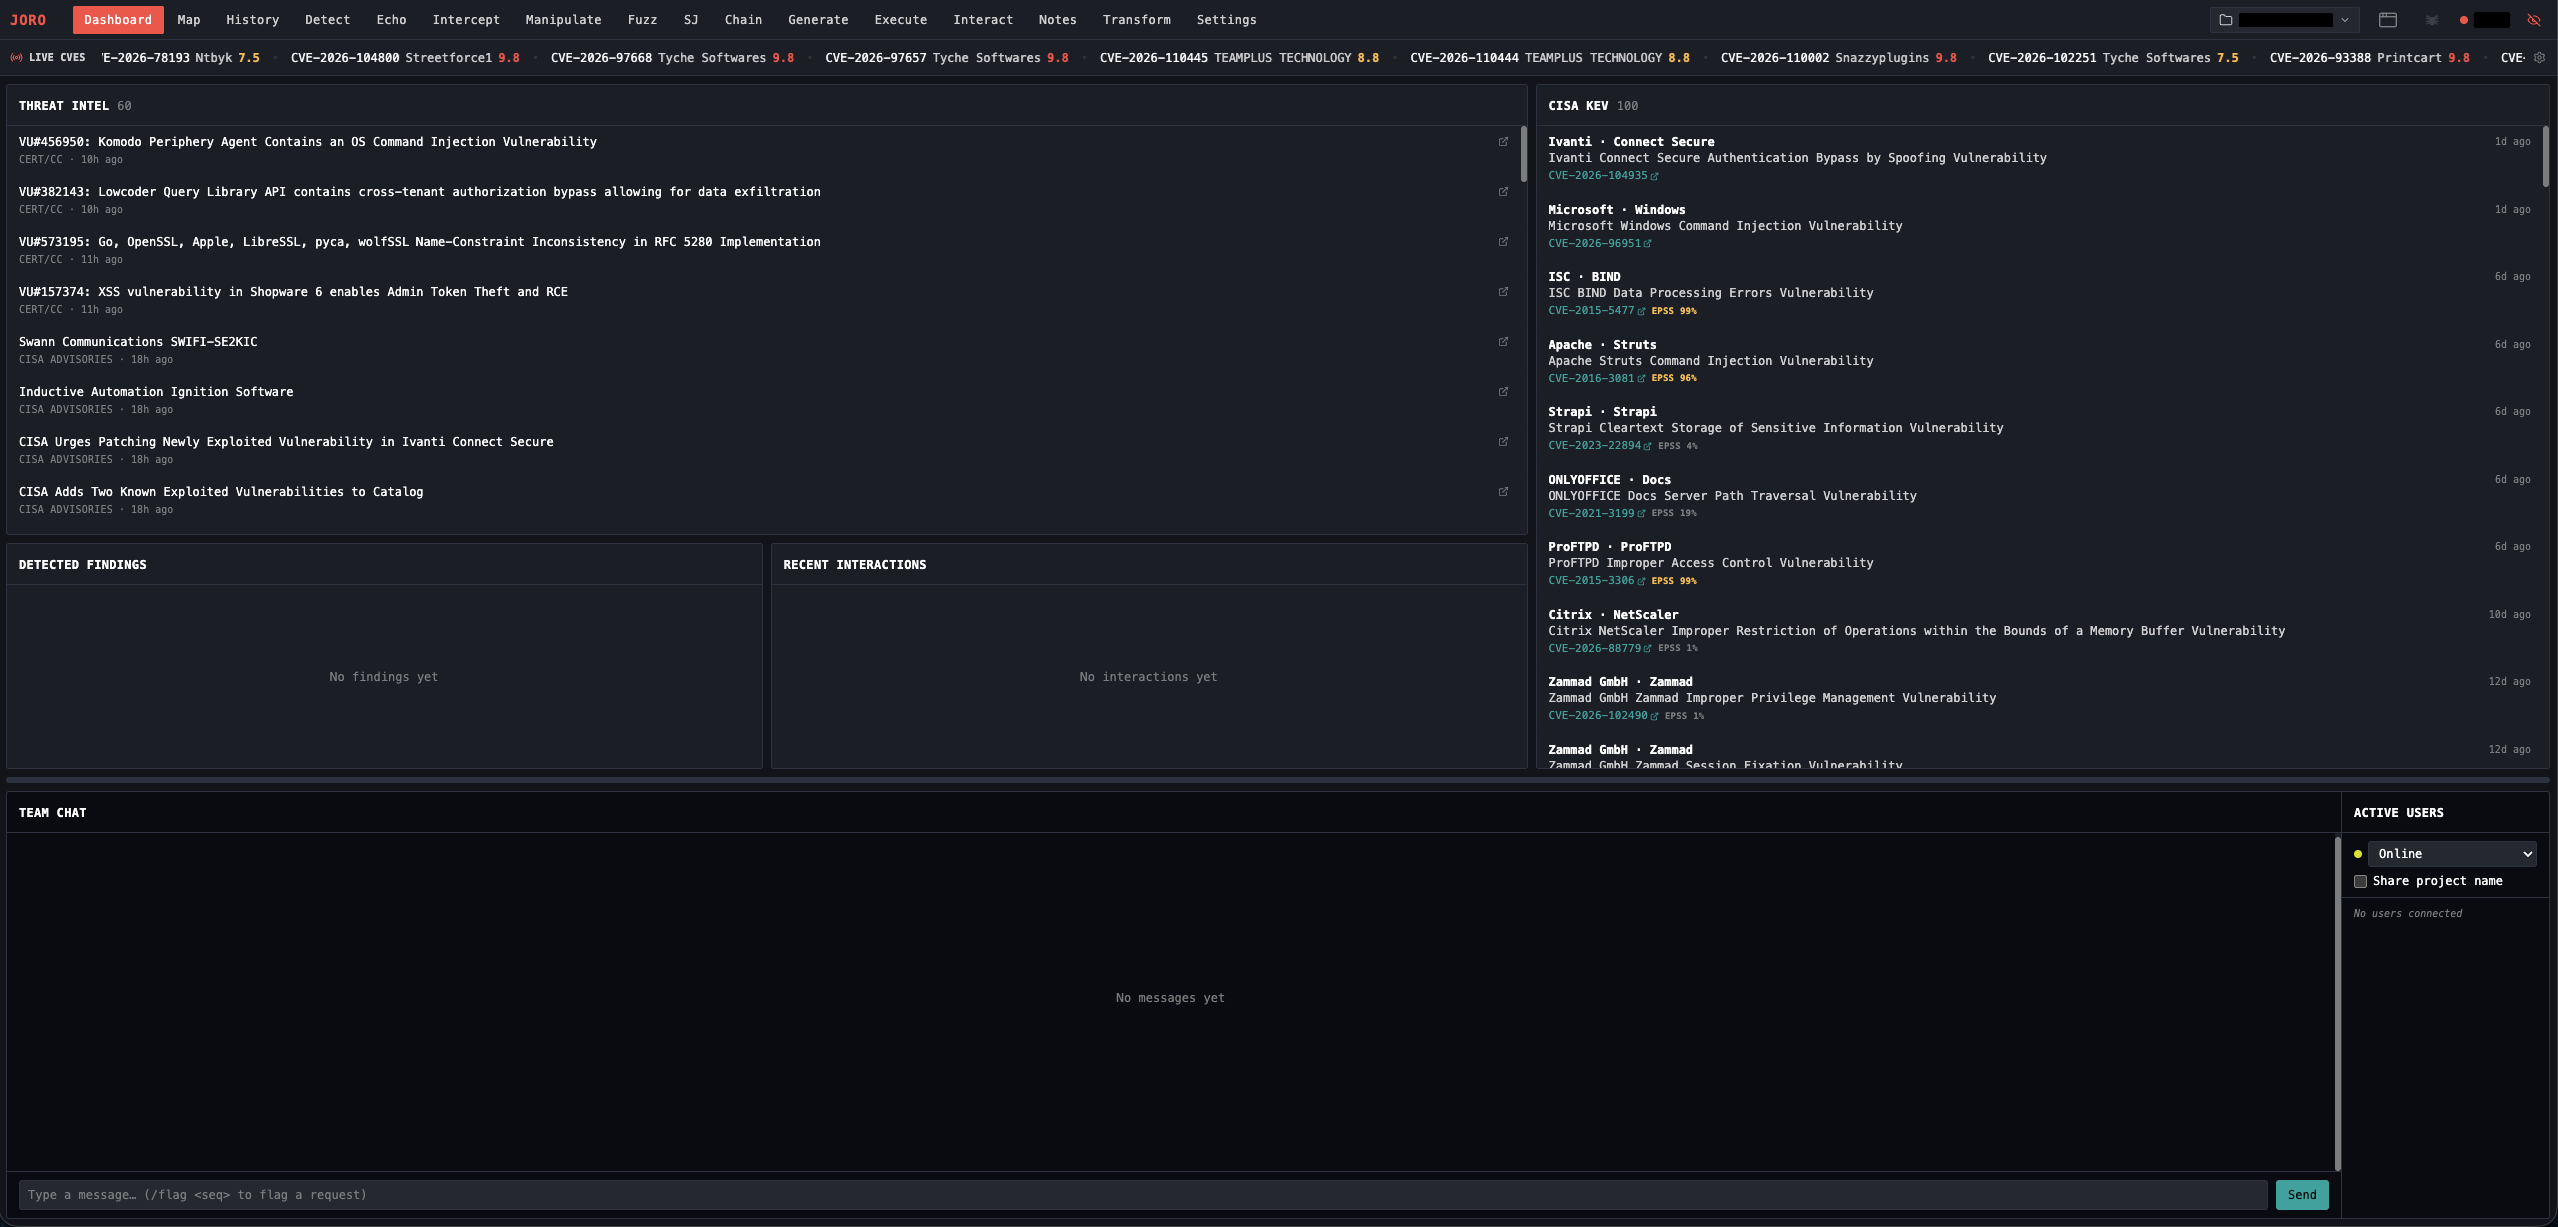
Ein Web-Exploitation-Framework für Offensive-Security-Profis. Intercepting-Proxy, blinde Schwachstellenerkennung, Web-Shell-Generierung, C2-Integration und Kollaborationstools in einer einzigen Binary mit eingebetteter Web-UI.
Warnung: Dieses Tool ist ausschließlich für autorisierte Penetrationstests und Sicherheitsforschung gedacht. Joro darf nur gegen Systeme eingesetzt werden, die Sie besitzen oder für die Sie eine ausdrückliche schriftliche Testgenehmigung haben. Unbefugter Zugriff auf Computersysteme ist illegal. Bishop Fox übernimmt keine Haftung und ist nicht verantwortlich für jeglichen Missbrauch oder Schaden, der durch dieses Tool verursacht wird. Verwenden Sie es verantwortungsvoll.
Funktionen
Joro deckt einen Web-Application-Engagement von Anfang bis Ende ab: ein Intercepting-Proxy zum Anzeigen und Bearbeiten von Requests und Responses, eine Site-Map und durchsuchbare Historie, ein Fuzzer, passives Scanning, das Secrets und Fehlkonfigurationen im erfassten Traffic aufdeckt, Out-of-Band-Listener für blinde Schwachstellen, Web-Shell-Generierung und -Ausführung, Sliver- und Mythic-C2-Integration sowie einen Team-Server, um ein Engagement gemeinsam mit anderen Operatoren durchzuführen. Die Arbeit wird in portablen Projektdateien gespeichert, und Go-Plugins ermöglichen es Linux- und macOS-Nutzern, alles Fehlende zu ergänzen.
Installation
Laden Sie eine Binary von Releases herunter und lesen Sie dann im Wiki die Installationsanleitung sowie den Quick-Start-Guide.
Hilfe
Für weitere Informationen:
- Schauen Sie im Wiki vorbei
- Prüfen Sie offene Issues oder erstellen Sie ein eigenes.
- Siehe CONTRIBUTING.md für Informationen dazu, wie Sie beitragen können.
- Siehe CLAUDE.md für ausführliche Entwicklerdokumentation.
- Siehe SECURITY.md für Informationen zum Melden von Sicherheitsproblemen.
Lizenz - GPLv3
Joro ist unter GPLv3 lizenziert, einige Unterkomponenten können separate Lizenzen haben. Details finden Sie in den jeweiligen Unterverzeichnissen dieses Projekts.