
 #1
Automatisierte Tools zur Erkennung gängiger Webanwendungsfehler (z. B. XSS, SQLi).
Kitploit empfohlen

 projectdiscovery/katana
Ein Crawling- und Spidering-Framework der nächsten Generation.
 projectdiscovery/nuclei-templates
Von der Community kuratierte Liste von Vorlagen für die nuclei-Engine zur Erkennung von Sicherheitslücken.
 sqlmapproject/sqlmap
Automatisches Tool für SQL-Injection und Datenbankübernahme
 projectdiscovery/nuclei
Schneller YAML-basierter Schwachstellenscanner mit vorlagenbasierter Erkennungs-Engine für automatisierte Sicherheitstests in Web-Apps, APIs,…
 albinowax/activescanplusplus
Burp-Suite-Erweiterung, die aktives und passives Scannen um Prüfungen auf Host-Header-Angriffe, XXE, Expression-Language-Injection, Shellshock und…
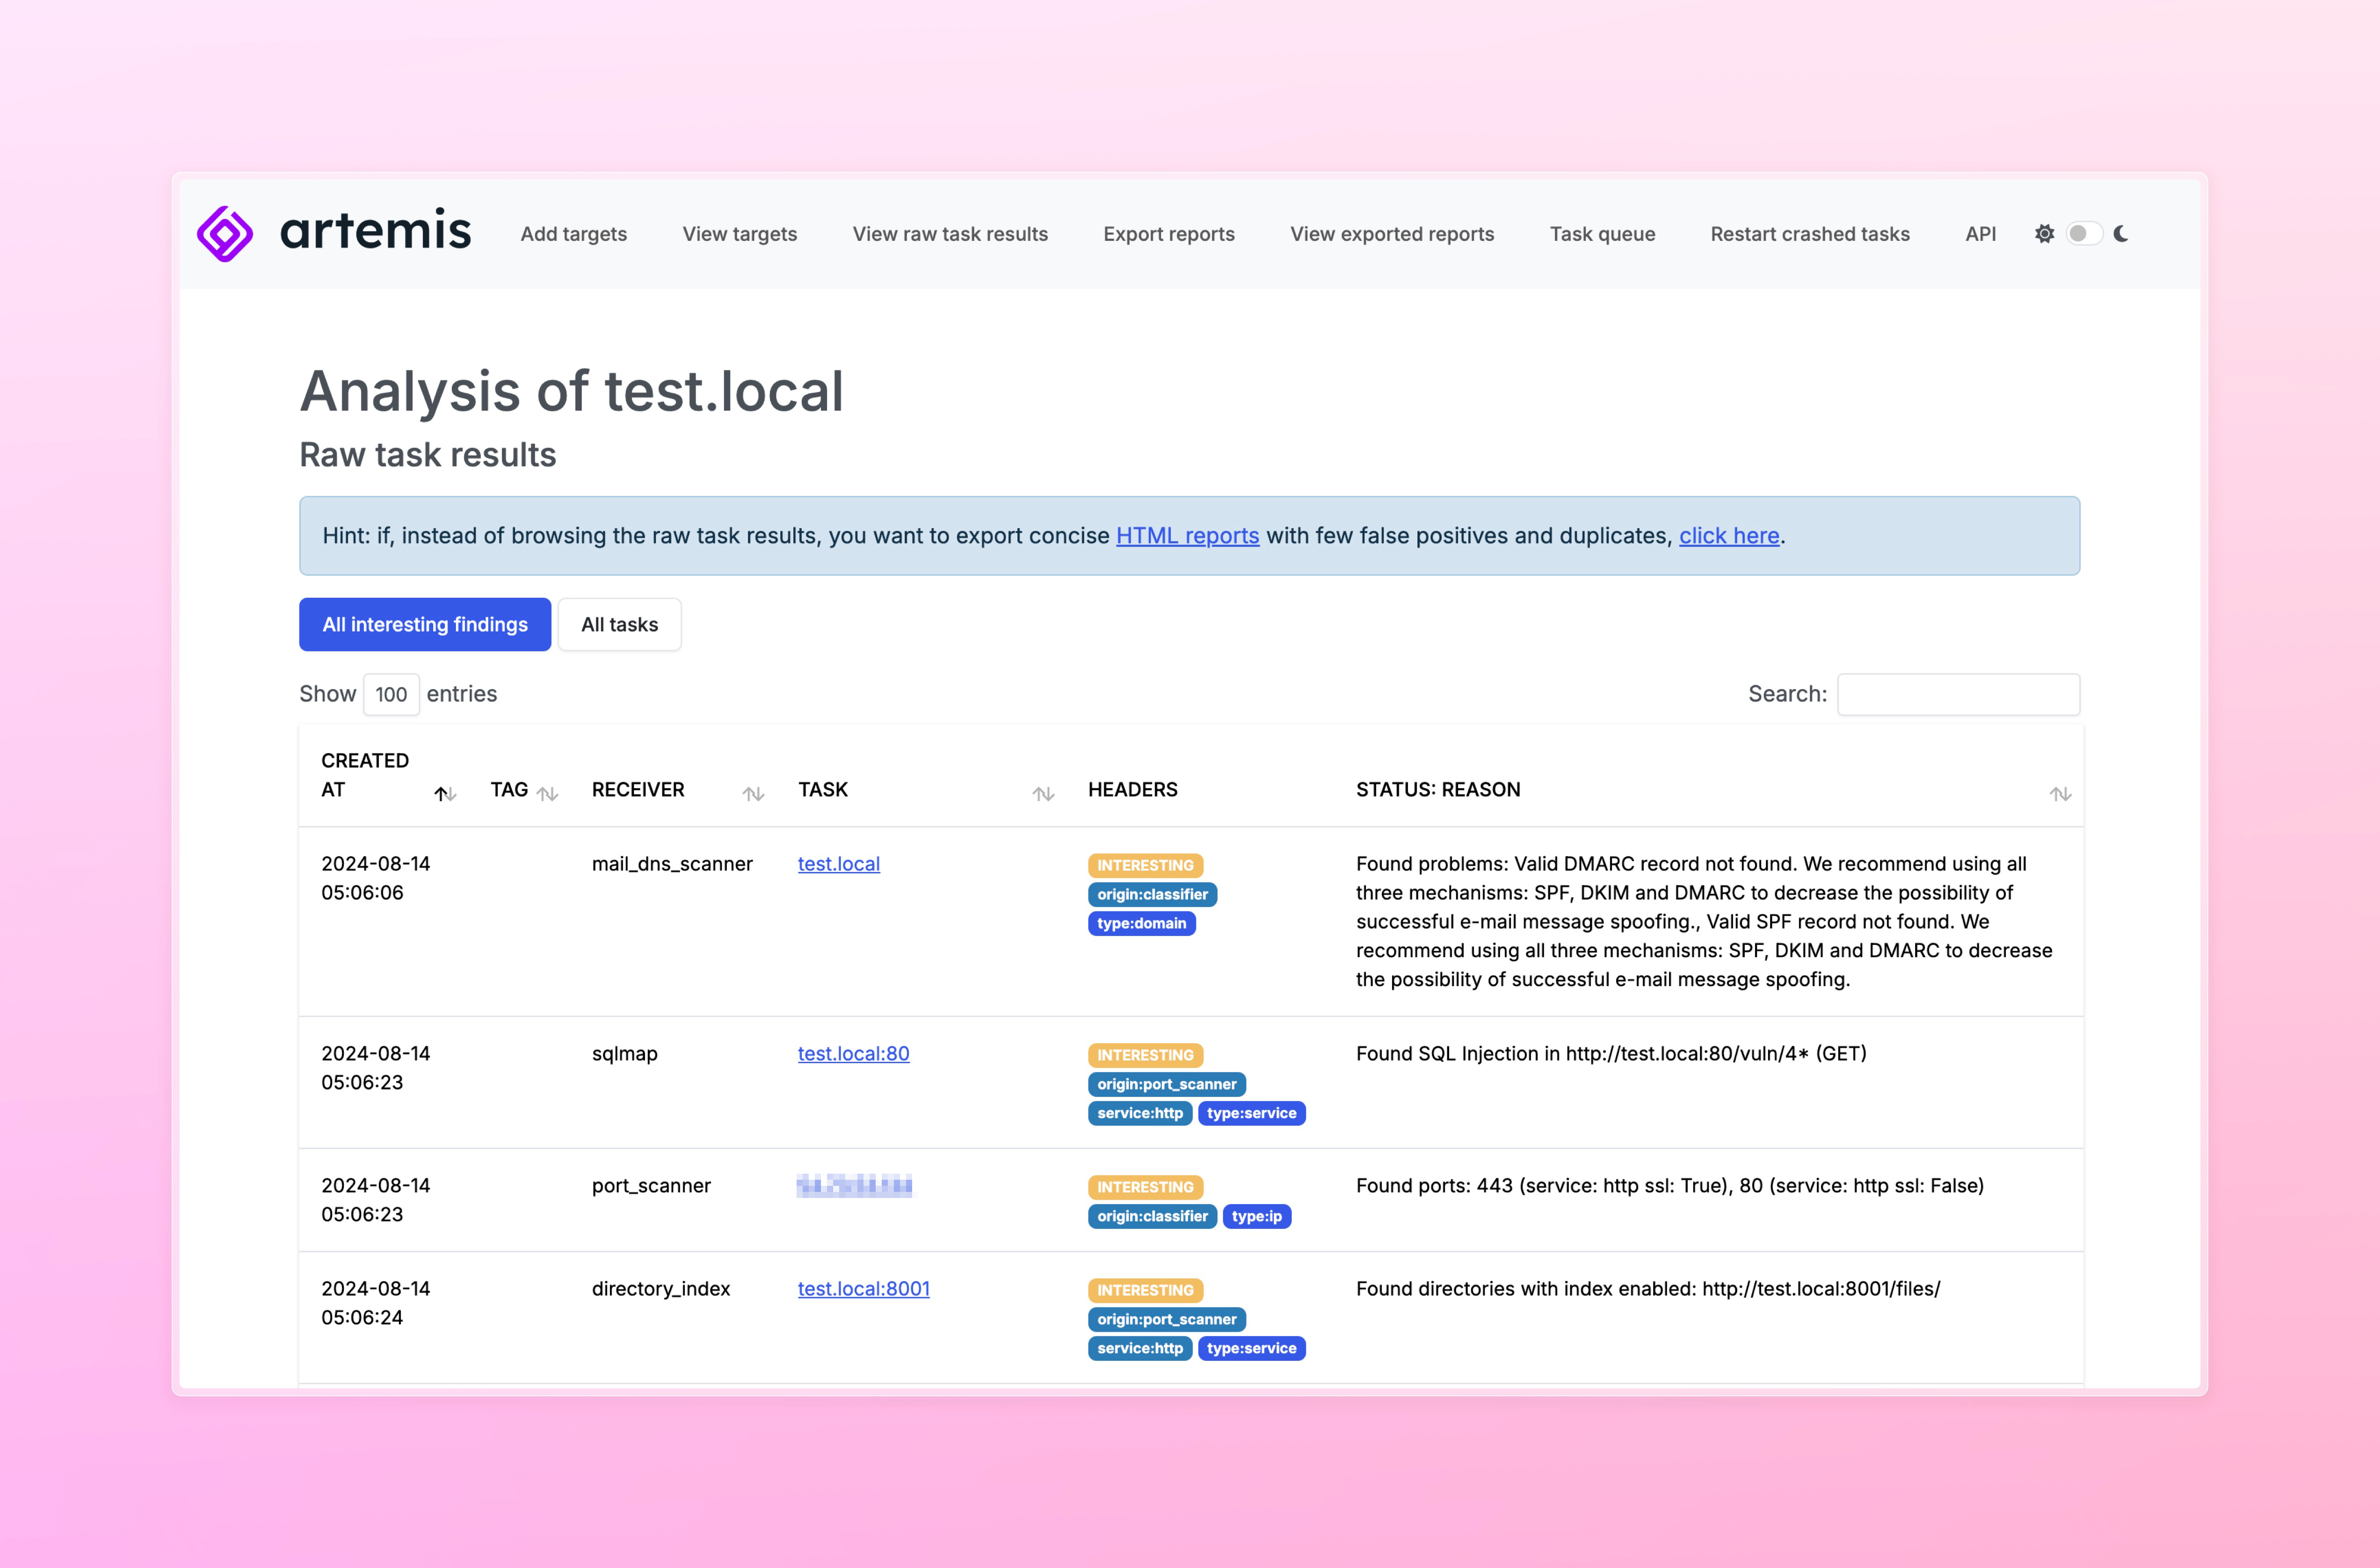 cert-polska/artemis
Ein modularer Schwachstellenscanner mit automatischer Berichtserstellung.
 oscerd/cve-2026-85300
Lauffähiger Spring Boot- und Quarkus-Reproducer für CVE-2026-85300, der demonstriert, wie camel-pqc private Schlüssel mit permissiven, aus der umask…
 oscerd/cve-2026-85260
Lauffähiger Spring Boot- und Quarkus-Reproducer für CVE-2026-85260, der die PHI-Protokollierung von camel-mllp in betroffenen Versionen und deren…
 curiotrace/paramtrace
Schnelle HTTP-Parameter-Erkennung für autorisierte Sicherheitstests
 hahwul/dalfox
Schneller XSS-Scanner mit Parameteranalyse, WAF-Fingerprinting und DOM/AST-Verifikation. Unterstützt reflektierte, gespeicherte und DOM-basierte…
 projectdiscovery/httpx
Schnelles, Multi-Probe-HTTP-Toolkit für Aufklärung und Informationssammlung. Prüft TLS, CSP, Header, Technologie-Stack und CDN. Unterstützt Matcher,…
 xalgorix/xalgorix
Autonomous AI pentesting agents — real-time reconnaissance, vulnerability detection, and exploitation orchestration. Go + TypeScript.
 maurosoria/dirsearch
Webpfad-Scanner
 j3ssie/dynast-bench
Ein DAST-Benchmark mit absichtlich verwundbaren Anwendungen und Ground-Truth-Antwortschlüsseln zur Bewertung von Scannern
 vigolium/vigolium
Vigolium - High-fidelity vulnerability scanner fusing agentic AI with native speed, modularity, and precision
 hahwul/smugglex
Rust-basierter HTTP-Request-Smuggling-Scanner.
 kabiri-labs/rcekit
RCE-Erkennungs- und Bestätigungs-Toolkit, das URLs oder erfasste HTTP-Anfragen auf Command Injection, SSTI, blinde und OOB-Pfade testet und…
 arpsyndicate/vedas-signatures
VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for over 13,000 CVEs





