
 #1
Automatisierte Tools zur Erkennung gängiger Webanwendungsfehler (z. B. XSS, SQLi).
Kitploit empfohlen
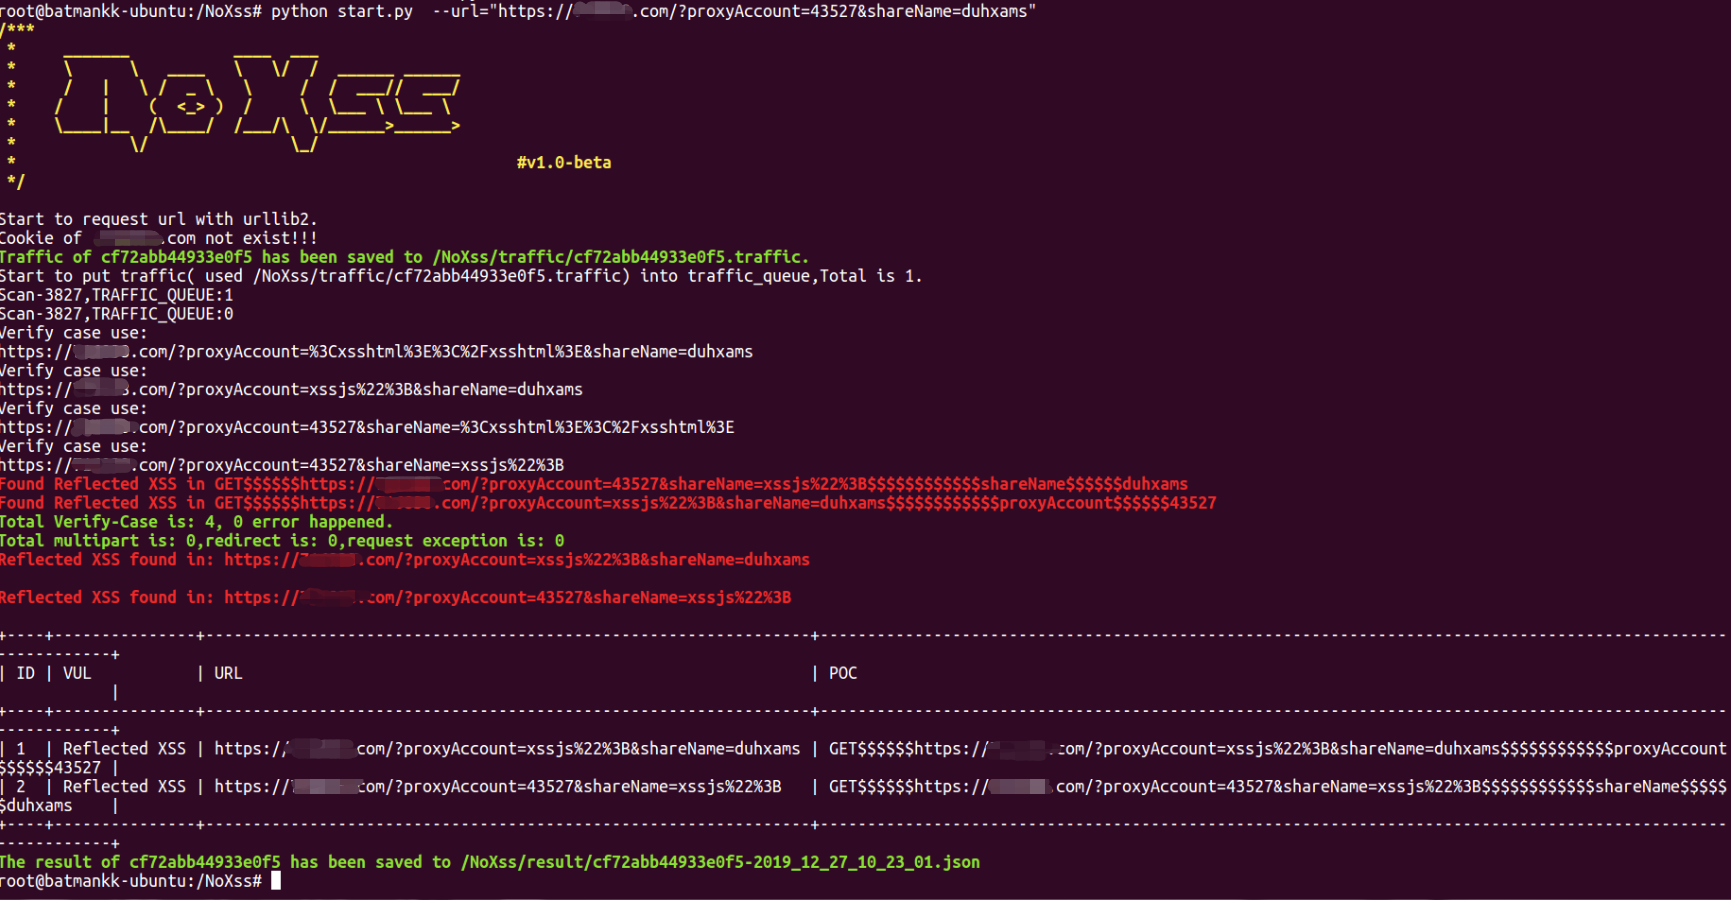
 lwzsoviet/noxss
Schnellerer xss scanner,unterstützt reflected-xss und dom-xss
 fcavallarin/domdig
DOM XSS-Scanner für Single-Page-Anwendungen
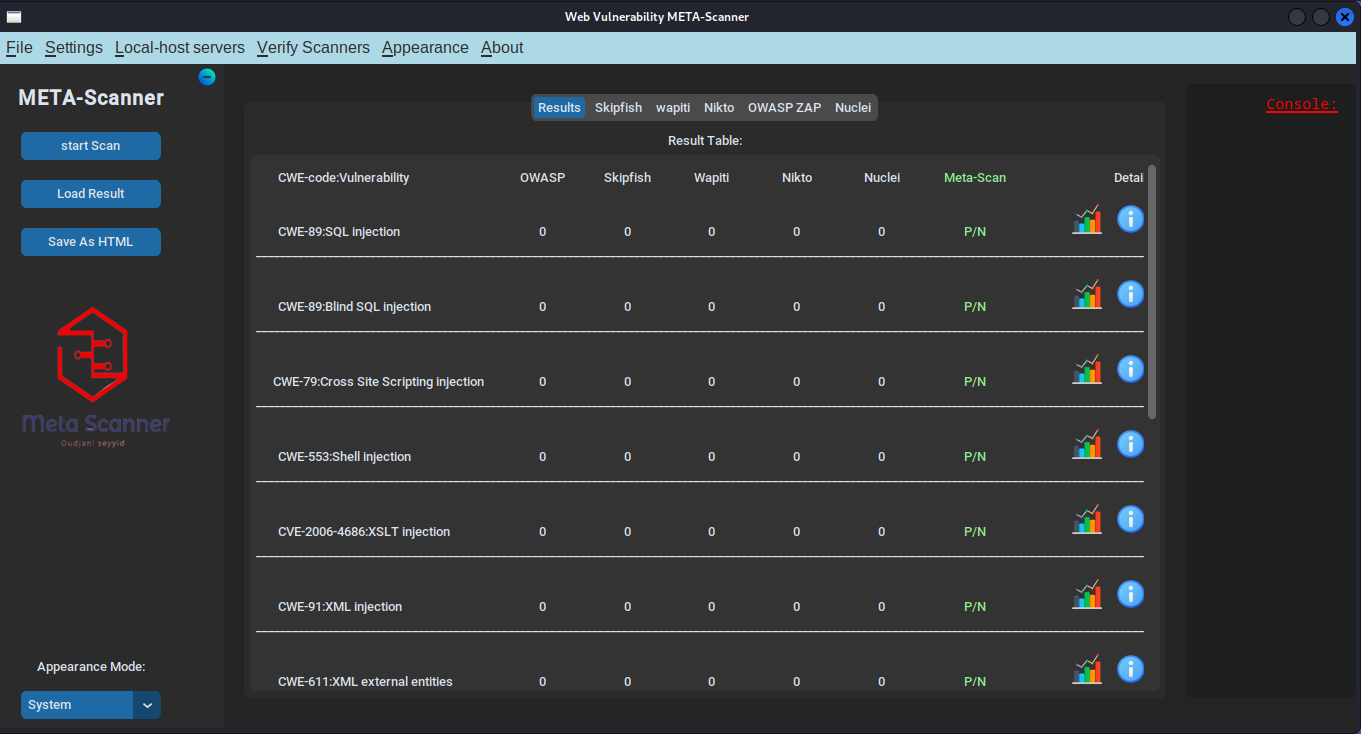 ostesayed/oste-meta-scan
Multi-Engine DAST-Scanner, der Nikto, ZAP, Nuclei, SkipFish und Wapiti für die automatisierte Erkennung von Web-Injection-Schwachstellen aggregiert,…
 ethicalhackingplayground/bxss
Blind XSS Scanner ist ein Tool, das verwendet werden kann, um nach blinden XSS-Schwachstellen in Webanwendungen zu scannen.
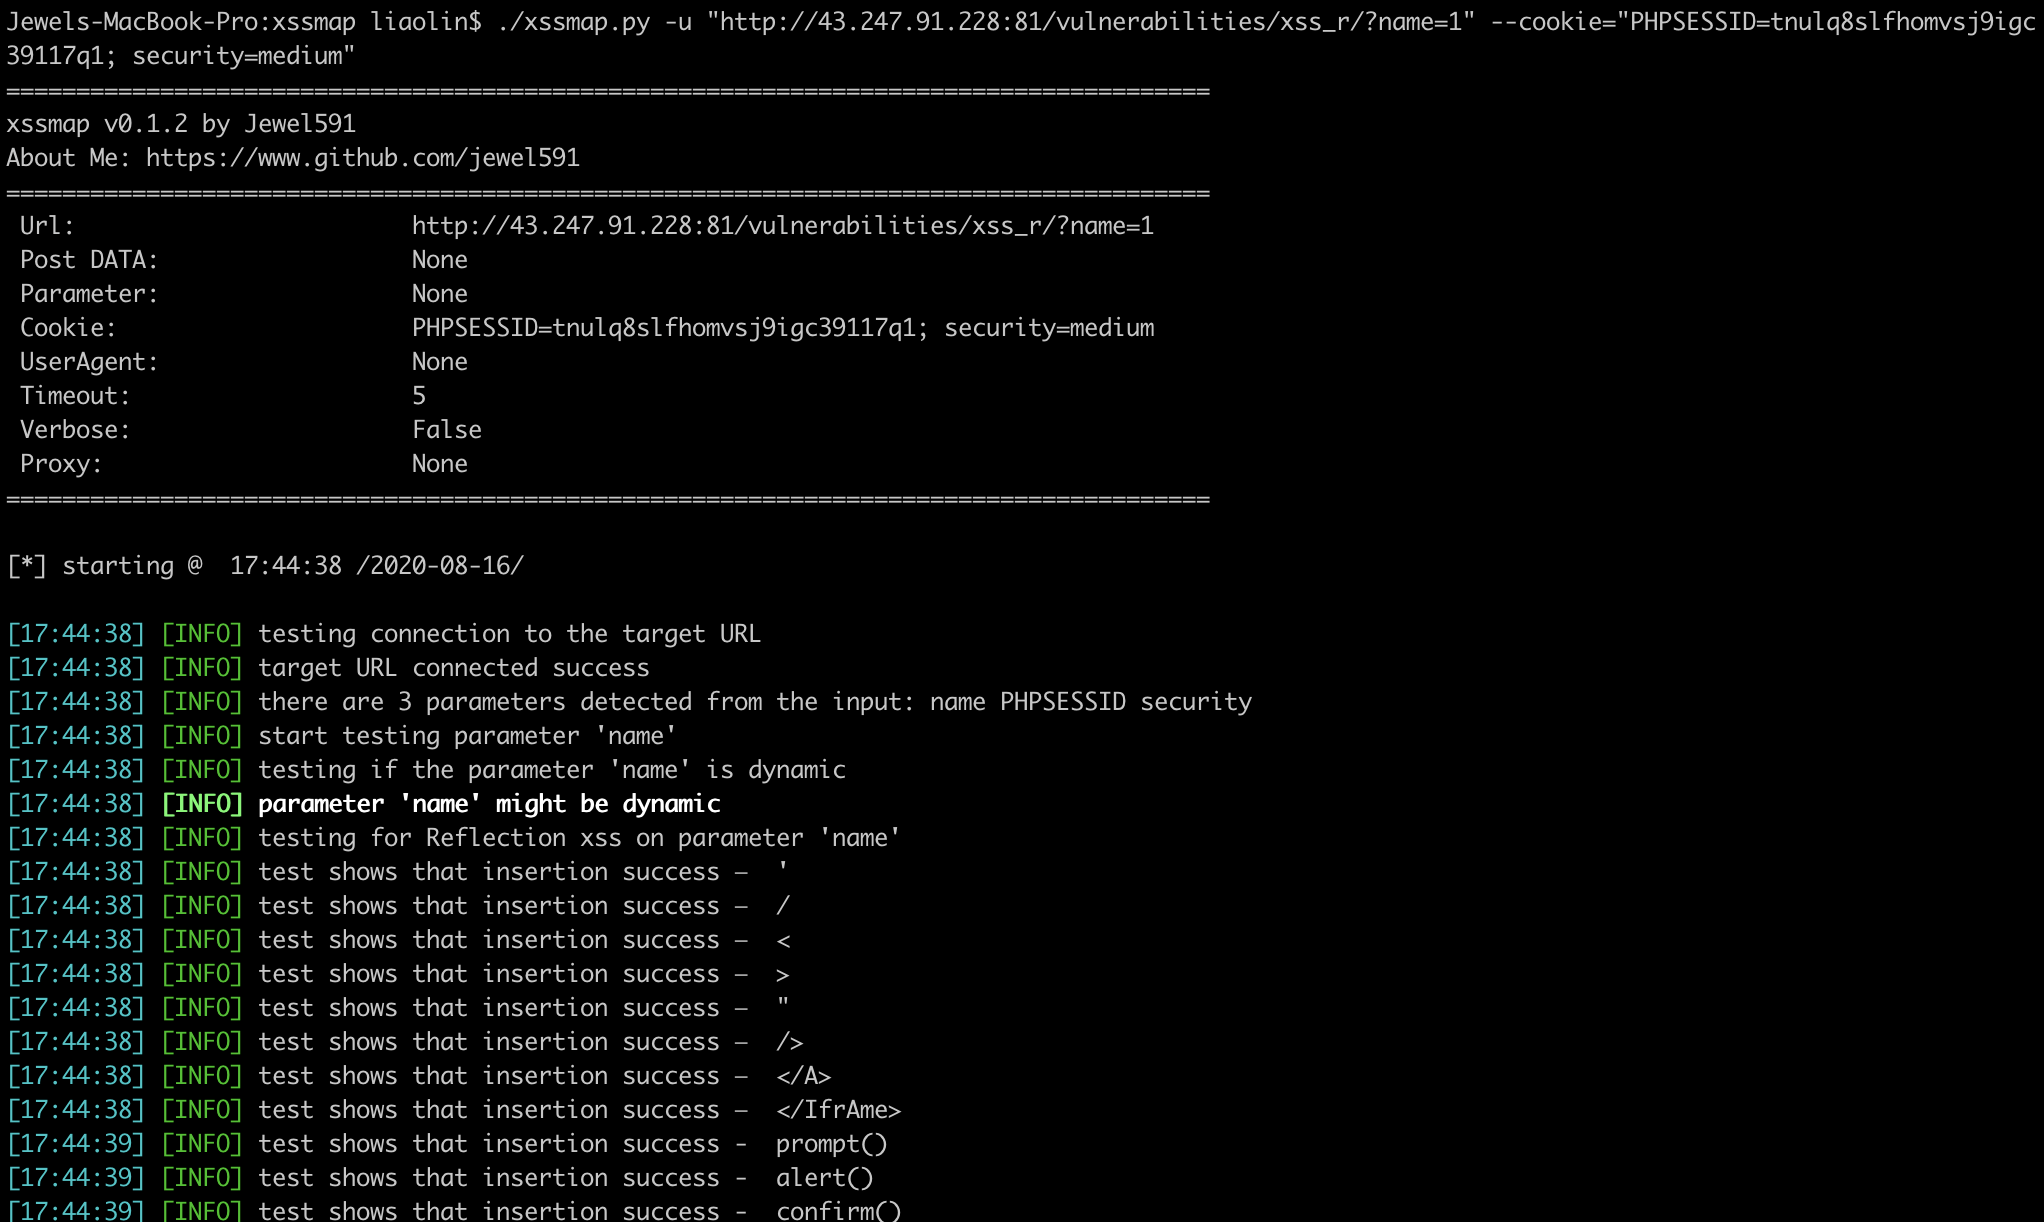 jewel591/xssmap
Python-basierter XSS-Schwachstellenscanner mit Unterstützung für POST/GET-Anfragen, Parameterinjektion in Cookies/referer/user-agent und mehreren…
 stefanoj3/dirstalk
Moderne Alternative zu dirbuster/dirb
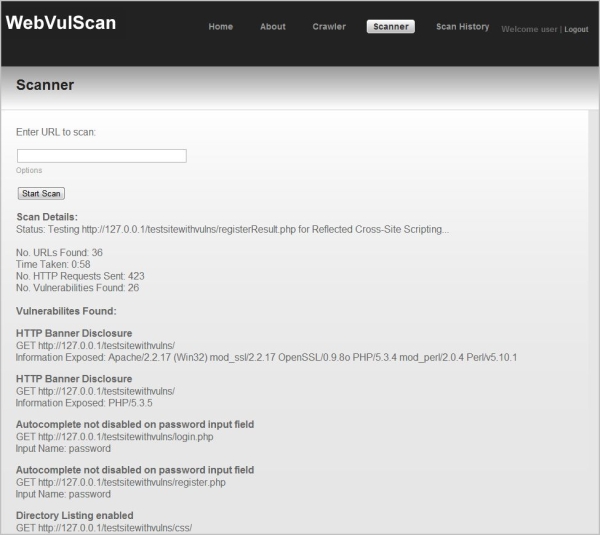 dermotblair/webvulscan
Webanwendungs-Schwachstellenscanner
 malvads/sqlmc
Offizielles Kali Linux-Tool, um alle URLs einer Domain auf SQL-Injection zu überprüfen :)
 mariagarber/xss-scanner
XSS-Scanner, der Cross-Site-Scripting-Schwachstellen auf einer Website durch das Injizieren bösartiger Skripte erkennt
 s3c-krd/s3cxsser
Diese Erweiterung hilft Ihnen, GET/POST-basierte XSS-Schwachstellen auf jeder Website einfach zu erkennen.
 bwasp/bwasp
BoB Webanwendungssicherheitsprojekt
 m4cs/traxss
traxss | Automatisierter XSS-Schwachstellenscanner in Entwicklung 🐍 HACKTOBERFEST PROJECT 2019
 dobin/burpsentinel
GUI-Burp-Plugin zur einfacheren Erkennung von Sicherheitslücken in Webanwendungen
 owasp/asst
OWASP ASST (Automated Software Security Toolkit) | Ein neuartiger Open-Source-Web-Sicherheitsscanner.
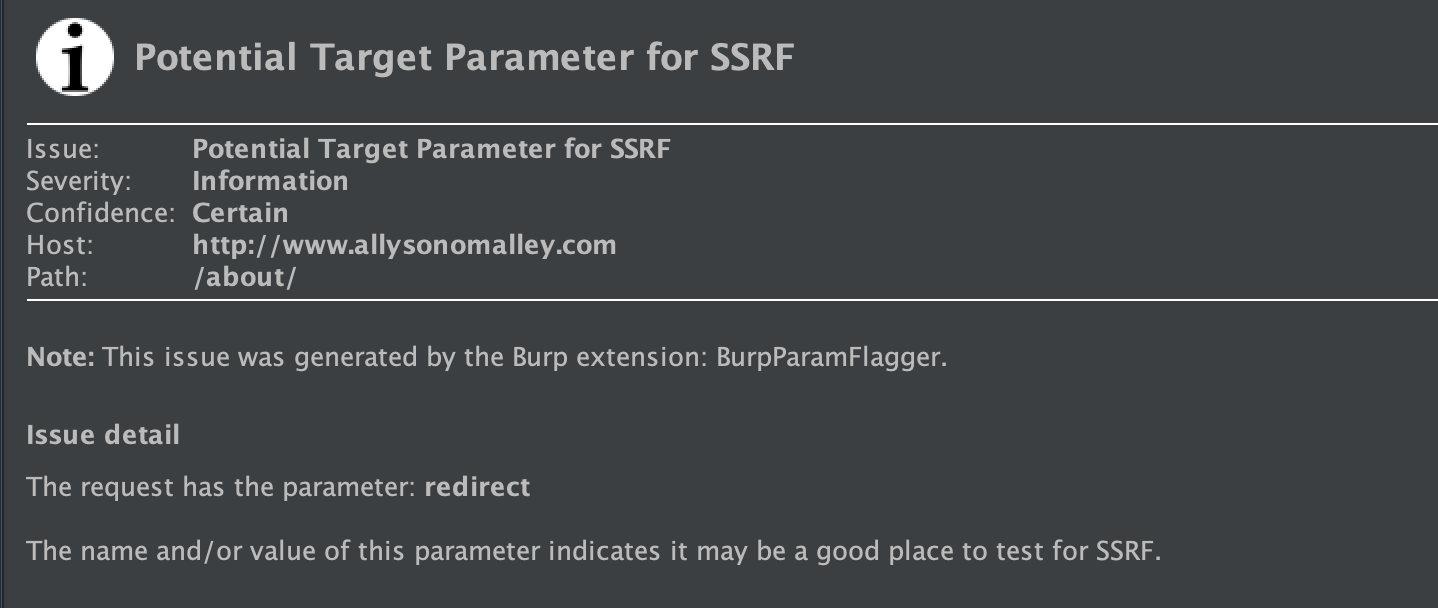 allyomalley/burpparamflagger
Eine Burp-Erweiterung, die einen passiven Scan-Check hinzufügt, um Parameter zu markieren, deren Name oder Wert auf einen möglichen…
 portswigger/http-terminator
KI-gestützte Recherche-Pipeline, die HTTP-Desync-Techniken extrahiert, Testfälle mit fehlerhaften Anfragen generiert, diese über Burp validiert und…
 hahwul/smugglex
Rust-basierter HTTP-Request-Smuggling-Scanner.








