Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
xssmap — Python-basierter XSS-Schwachstellenscanner mit Unterstützung für POST/GET-Anfragen, Parameterinjektion in Cookies/referer/user-agent und mehreren Encoding-Umgehungstechniken für automatisierte Websicherheitstests. | Kitploit
Tools/GitHubGitHub/jewel591/xssmap
Web-SchwachstellenscannerSchwachstellenanalyseWebsicherheitPenetrationstests
GitHubjewel591/xssmap

xssmap

Python-basierter XSS-Schwachstellenscanner mit Unterstützung für POST/GET-Anfragen, Parameterinjektion in Cookies/referer/user-agent und mehreren Encoding-Umgehungstechniken für automatisierte Websicherheitstests.

Repository anzeigen
2705455vor 6 JahrenVon Kitploit geprüft
Webseite
Teilen

2020.08.20 Update Es gibt noch viele Fehler, daher werde ich mir bald die Zeit nehmen, sie zu beheben. Bitte aktualisiert also weiter.
XSSMAP

image.png

codecov

Erkennt XSS-Schwachstellen in Webanwendungen

Die Nutzung ähnelt sqlmap – wenn du sqlmap kennst, kannst du xssmap leicht handhaben!

  • Chinese Readme

Screenshots

image.png

Einfache Installation

So einfach wie unten, nur eine Zeile Code:

curl -L https://raw.githubusercontent.com/Jewel591/xssmap/master/docs/install.sh|bash

Falls du einen Netzwerkfehler erhältst, z. B. „Connection refused“, verwende git clone zur Installation:

git clone -b master https://github.com/Jewel591/xssmap.git
cd xssmap
pip3 install -r requirements.txt

Bedienungsanleitung

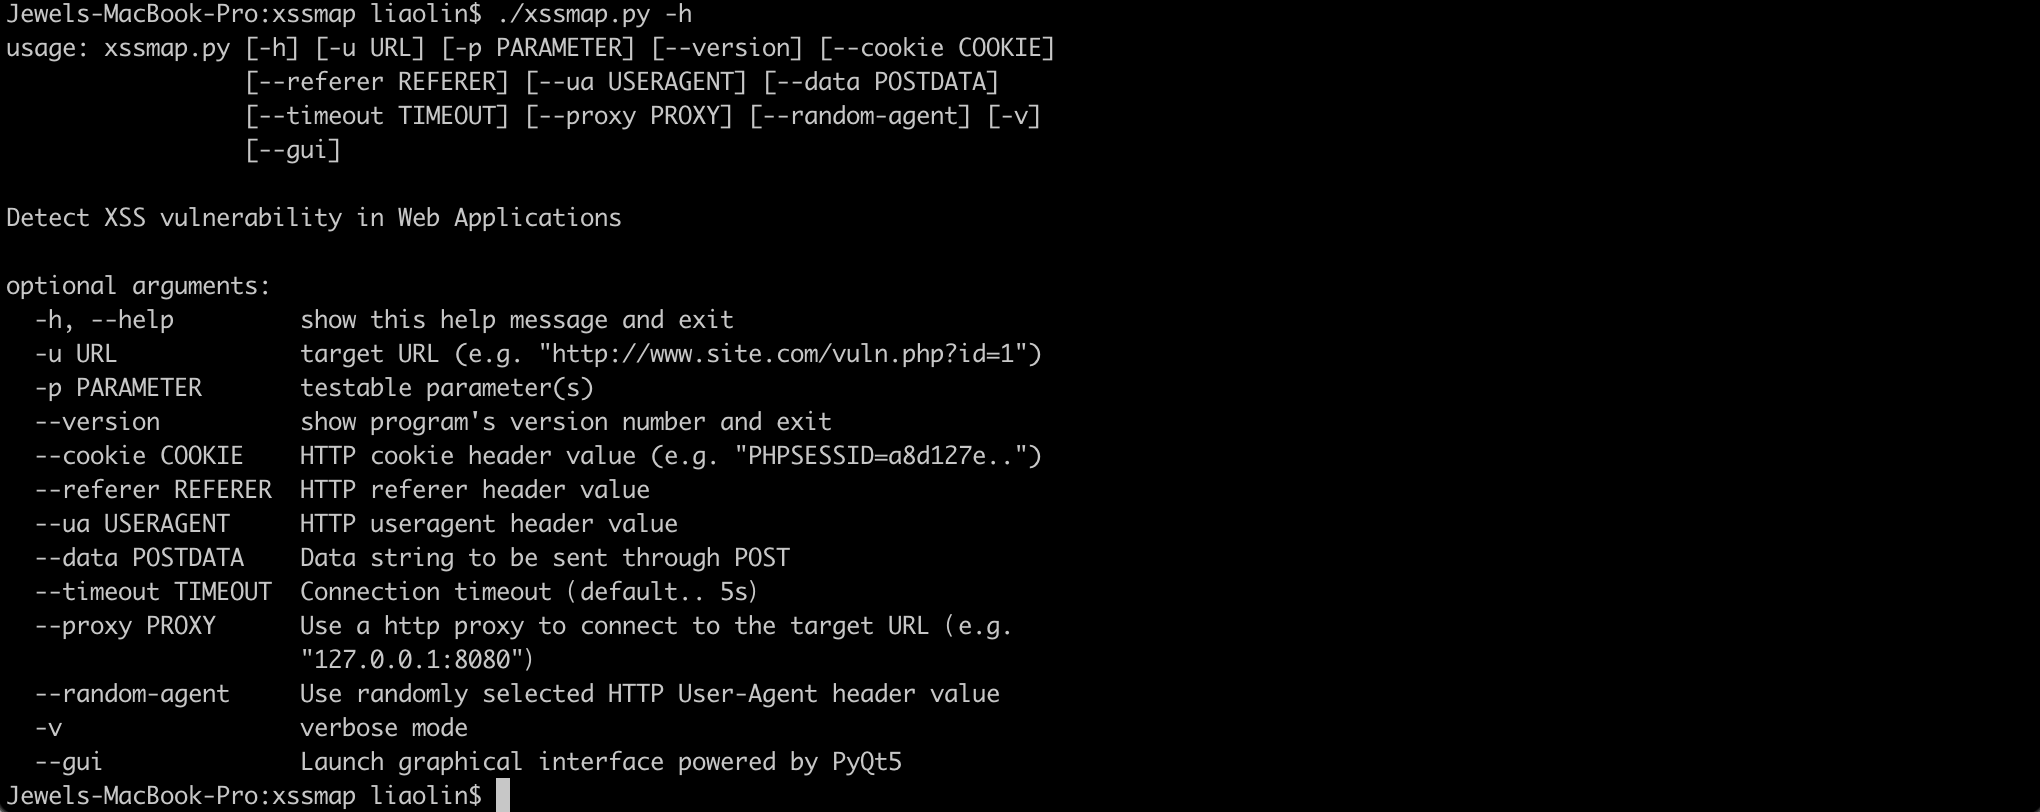
python3.6 xssmap.py -h

image.png

Unterstützt POST- und GET-Anfragemethoden, unterstützt die Erkennung von Parameter-Injection in den Feldern cookie, referer, useragent. Zum Beispiel Test des Parameters returnUrl in POST-Daten:

python3.6 xssmap.py -u "https://example.com/login.do" --data="returnUrl=utest" -p returnUrl

Funktionen

  1. Unterstützt URL-Codierungsumgehung
  2. Unterstützt Unicode-Codierung von HTML-Tag-Attributwerten zur Umgehung
  3. Unterstützt HTML-Codierung zur Umgehung von HTML-Tag-Attributwerten
  4. Unterstützt flexible Ersetzung von () '"zur Umgehung
  5. Groß-/Kleinschreibungsumgehung

Mitwirken

Beiträge, Issues und Feature-Anfragen sind willkommen!

Schau auf der Issues-Seite vorbei.

Dank an @dwisiswant0

Betreuer

@Jewel591

Todo

  • DOM XSS erkennen
  • JSON XSS erkennen

Lizenz

MIT © Jewel591, Kyle

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    370
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →