
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
rengine — reNgine ist ein automatisiertes Reconnaissance-Framework für Webanwendungen, das sich durch einen hoch konfigurierbaren, optimierten Recon-Ablauf über Engines, Korrelation und Organisation von Recon-Daten, kontinuierliches Monitoring, eine Datenbank als Grundlage sowie eine einfache und dennoch intuitive Benutzeroberfläche auszeichnet. reNgine erleichtert Penetrationstestern die Durchführung von Reconnaissance mit minimalem Konfigurationsaufwand, und dank der Korrelation von reNgine wird Recon zum mühelosen Prozess. | Kitploit
Tools/GitHubGitHub/yogeshojha/rengine
OSINT (Open-Source-Intelligence)AufklärungSchwachstellenscannerWeb-SchwachstellenscannerPort-ScanningDNS- und Subdomain-EnumerationInformationsbeschaffungWebsicherheitPenetrationstests

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →

Über

Bedrohungsanalyse
Subdomain-Enumeration
Crawler
GitHubyogeshojha/rengine

rengine

Repository anzeigenWebseite
8.8k1.3k104vor 11 MonatenVon Kitploit geprüft

reNgine ist ein automatisiertes Reconnaissance-Framework für Webanwendungen, das sich durch einen hoch konfigurierbaren, optimierten Recon-Ablauf über Engines, Korrelation und Organisation von Recon-Daten, kontinuierliches Monitoring, eine Datenbank als Grundlage sowie eine einfache und dennoch intuitive Benutzeroberfläche auszeichnet. reNgine erleichtert Penetrationstestern die Durchführung von Reconnaissance mit minimalem Konfigurationsaufwand, und dank der Korrelation von reNgine wird Recon zum mühelosen Prozess.
Teilen

reNgine: Der ultimative Web-Reconnaissance- und Vulnerability-Scanner 🚀

reNgine Latest Version License 


Open Source Security Index - Fastest Growing Open Source Security Projects

reNgine 2.2.0 ist veröffentlicht!

reNgine 2.2.0 kommt mit einem Bounty Hub, in dem Sie Ihre Hackerone-Programme synchronisieren und importieren können, In-App-Benachrichtigungen, Chaos als Subdomain-Enumeration-Tool, der Möglichkeit, mehrere Nuclei- und GF-Patterns hochzuladen, Unterstützung für Regex in der Out-of-Scope-Subdomain-Konfiguration, zusätzlicher PDF-Report-Vorlage und vielem mehr. Erfahren Sie, was es Neues in reNgine 2.2.0 gibt!

Was ist reNgine?

reNgine ist Ihre ultimative Webanwendungs-Reconnaissance-Suite, die entwickelt wurde, um den Recon-Prozess für Sicherheitsexperten, Pentester und Bug-Bounty-Jäger zu optimieren. Es ist die erste Wahl für Webanwendungs-Reconnaissance, die entwickelt wurde, um den Reconnaissance-Prozess für alle Bedürfnisse von Sicherheitsexperten, Pentestern und Bug-Bounty-Jägern zu vereinfachen und zu optimieren. Mit seinen hochgradig konfigurierbaren Engines, Datenkorrelationsfähigkeiten, kontinuierlichem Monitoring, datenbankgestützten Reconnaissance-Daten und einer intuitiven Benutzeroberfläche definiert reNgine neu, wie Sie kritische Informationen über Ihre Ziel-Webanwendungen sammeln.

Herkömmliche Reconnaissance-Tools sind oft in Bezug auf Konfigurierbarkeit und Effizienz unzureichend. reNgine behebt diese Mängel und stellt eine hervorragende Alternative zu bestehenden kommerziellen Tools dar.

reNgine wurde entwickelt, um die Einschränkungen traditioneller Reconnaissance-Tools zu beheben und eine bessere Alternative zu bieten, die sogar einige kommerzielle Angebote übertrifft. Egal, ob Sie ein Bug-Bounty-Jäger, ein Pentester oder ein Unternehmenssicherheitsteam sind, reNgine ist Ihre Lösung, um Ihre Informationssammlungsbemühungen zu automatisieren und zu verbessern.

Schauen Sie sich hier den Trailer zur Veröffentlichung von reNgine 2.0-jasper an!

-----------------------------------------------------

Documentation

Ausführliche Dokumentation verfügbar unter https://rengine.wiki

-----------------------------------------------------

Inhaltsverzeichnis

  • Über reNgine
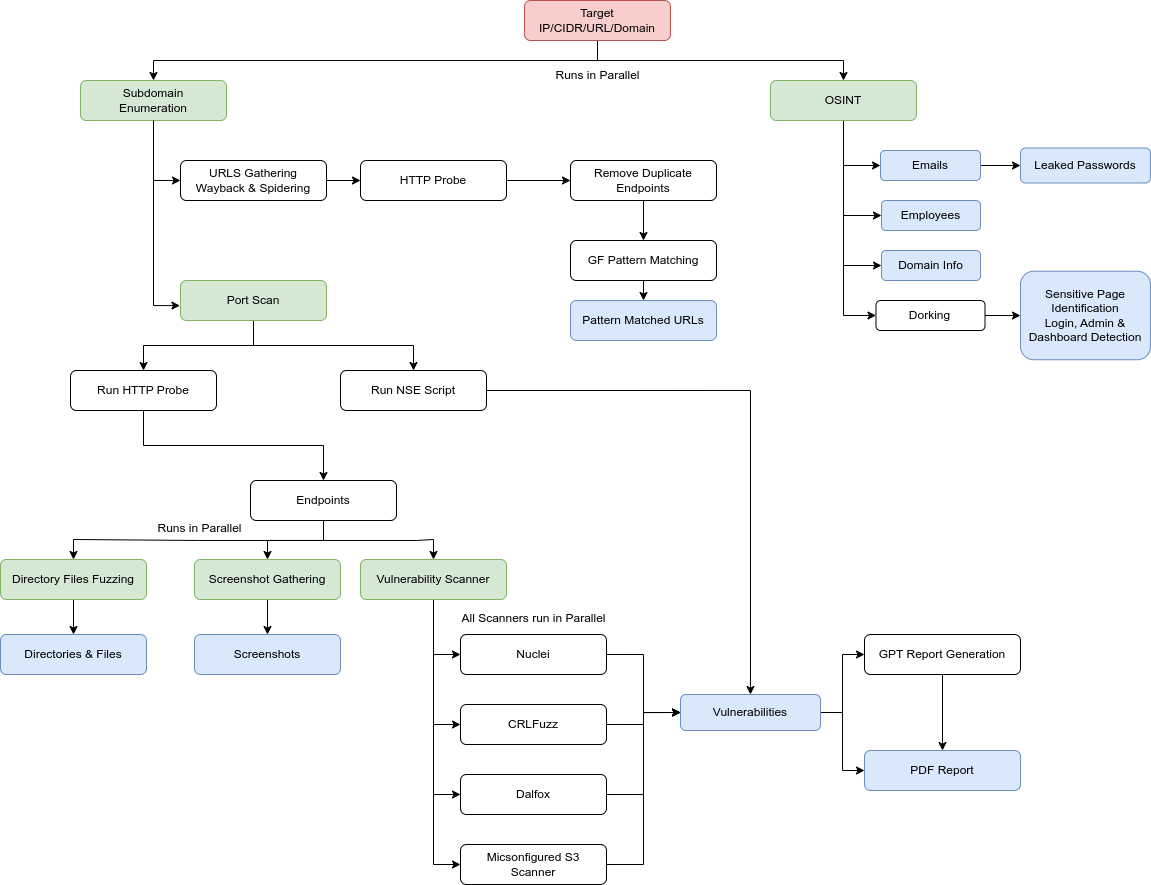
  • Workflow
  • Funktionen
  • Enterprise-Support
  • Schnellinstallation
  • Installationsvideo
  • Von der Community kuratierte Videos
  • Screenshots
  • Neues in reNgine
  • Mitwirken
  • reNgine-Support
  • Support und Sponsoring
  • Sicherheitslücken melden
  • Lizenz

-----------------------------------------------------

Über reNgine

reNgine ist keine gewöhnliche Reconnaissance-Suite; es ist ein Game-Changer! Wir haben den traditionellen Workflow mit bahnbrechenden Funktionen optimiert, die Ihre Reconnaissance-Arbeit erleichtern werden. reNgine definiert die Kunst der Reconnaissance mit hochgradig konfigurierbaren Scan-Engines, Recon-Datenkorrelation, kontinuierlichem Monitoring, GPT-gestützter Schwachstellenberichterstellung, Projektverwaltung und rollenbasierter Zugriffskontrolle neu.

🦾   reNgine verfügt über erweiterte Reconnaissance-Fähigkeiten und nutzt eine Reihe von Open-Source-Tools, um eine umfassende Webanwendungs-Reconnaissance-Erfahrung zu bieten. Mit seiner intuitiven Benutzeroberfläche zeichnet es sich durch Subdomain-Erkennung, Identifizierung von IP-Adressen und offenen Ports, Endpunkterfassung, Directory- und Datei-Fuzzing, Screenshot-Erfassung und Schwachstellenscans aus. Zusammenfassend lässt sich sagen, dass es eine Ende-zu-Ende-Reconnaissance durchführt. Mit WHOIS-Identifikation und WAF-Erkennung bietet es tiefe Einblicke in die Ziel-Domains. Darüber hinaus identifiziert reNgine auch falsch konfigurierte S3-Buckets und findet interessante Subdomains und URLs basierend auf bestimmten Schlüsselwörtern, um Ihr nächstes Ziel zu identifizieren, was es zu einem bevorzugten Tool für effiziente Reconnaissance macht.

Tool herunterladen