
 #1
Automatisierte Tools zur Erkennung gängiger Webanwendungsfehler (z. B. XSS, SQLi).
Kitploit empfohlen
 xmendez/wfuzz
Modularer Web-Fuzzer für automatisierte Sicherheitstests. Injiziert Payloads in beliebige HTTP-Anforderungsfelder, um Schwachstellen zu entdecken,…
 urbanadventurer/whatweb
Web-Scanner der nächsten Generation
 andresriancho/w3af
Open-Source-Sicherheitsscanner für Webanwendungen, der 200+ Schwachstellen erkennt und ausnutzt, einschließlich XSS, SQL-Injection und OS-Commanding.…
 enablesecurity/wafw00f
Automatisiertes Web Application Firewall-Fingerprinting-Tool, das über 200 WAF-Produkte identifiziert und erkennt, indem es HTTP-Antworten auf…
 ghosttroops/scan4all
Offizielles Repository vuls Scan: 15000+ PoCs; 23 Arten von Anwendungspasswort-Knacken; 7000+ Web-Fingerabdrücke; 146 Protokolle und 90000+ Regeln…
 ignitetechnologies/burpsuite-for-pentester
Dieses Cheatsheet wurde für Bug-Bounty-Jäger und Penetrationstester erstellt, um ihnen zu helfen, Schwachstellen von P4 bis P1 ausschließlich und…
 sabri-zaki/easy_hack
Hacke die Welt mit Termux
 bugcrowd/hunt
Kennzeichnet Parameter, die üblicherweise mit Injection, SSRF, Path Traversal, IDOR und SSTI in Verbindung gebracht werden, durch passives…
 wapiti-scanner/wapiti
In Python3 geschriebener Web-Schwachstellenscanner
 danmcinerney/xsscrapy
XSS-Spider - 66/66 wavsep XSS erkannt
 rabbitmask/weblogicscan
Automatisierter Schwachstellen-Scanner für Oracle WebLogic Server, der historische CVEs erkennt, einschließlich Deserialisierung, SSRF und beliebigem…
 wallarm/gotestwaf
Ein Open-Source-Projekt in Golang zur Bewertung verschiedener API-Sicherheitstools und WAFs hinsichtlich Erkennungslogik und Umgehungen
 zhzyker/vulmap
Web-Schwachstellenscanner und Exploitation-Tool mit POC/EXP-Modi für bekannte CVEs in Webanwendungen wie Weblogic, Shiro, Struts2 und Tomcat;…
 tomnomnom/gf
Ein Wrapper um grep, der dir hilft, nach Dingen zu suchen.
 jaeles-project/jaeles
Das Schweizer Taschenmesser für automatisiertes Webanwendungstesten
 assetnote/kiterunner
Hochgeschwindigkeits-Tool zur Entdeckung von API- und Webinhalten, das Routen mit kompilierten Swagger-Datensätzen bruteforct und Tiefenscanning,…
 erev0s/vampi
Verwundbare REST-API mit den OWASP Top 10 Schwachstellen für Sicherheitstests
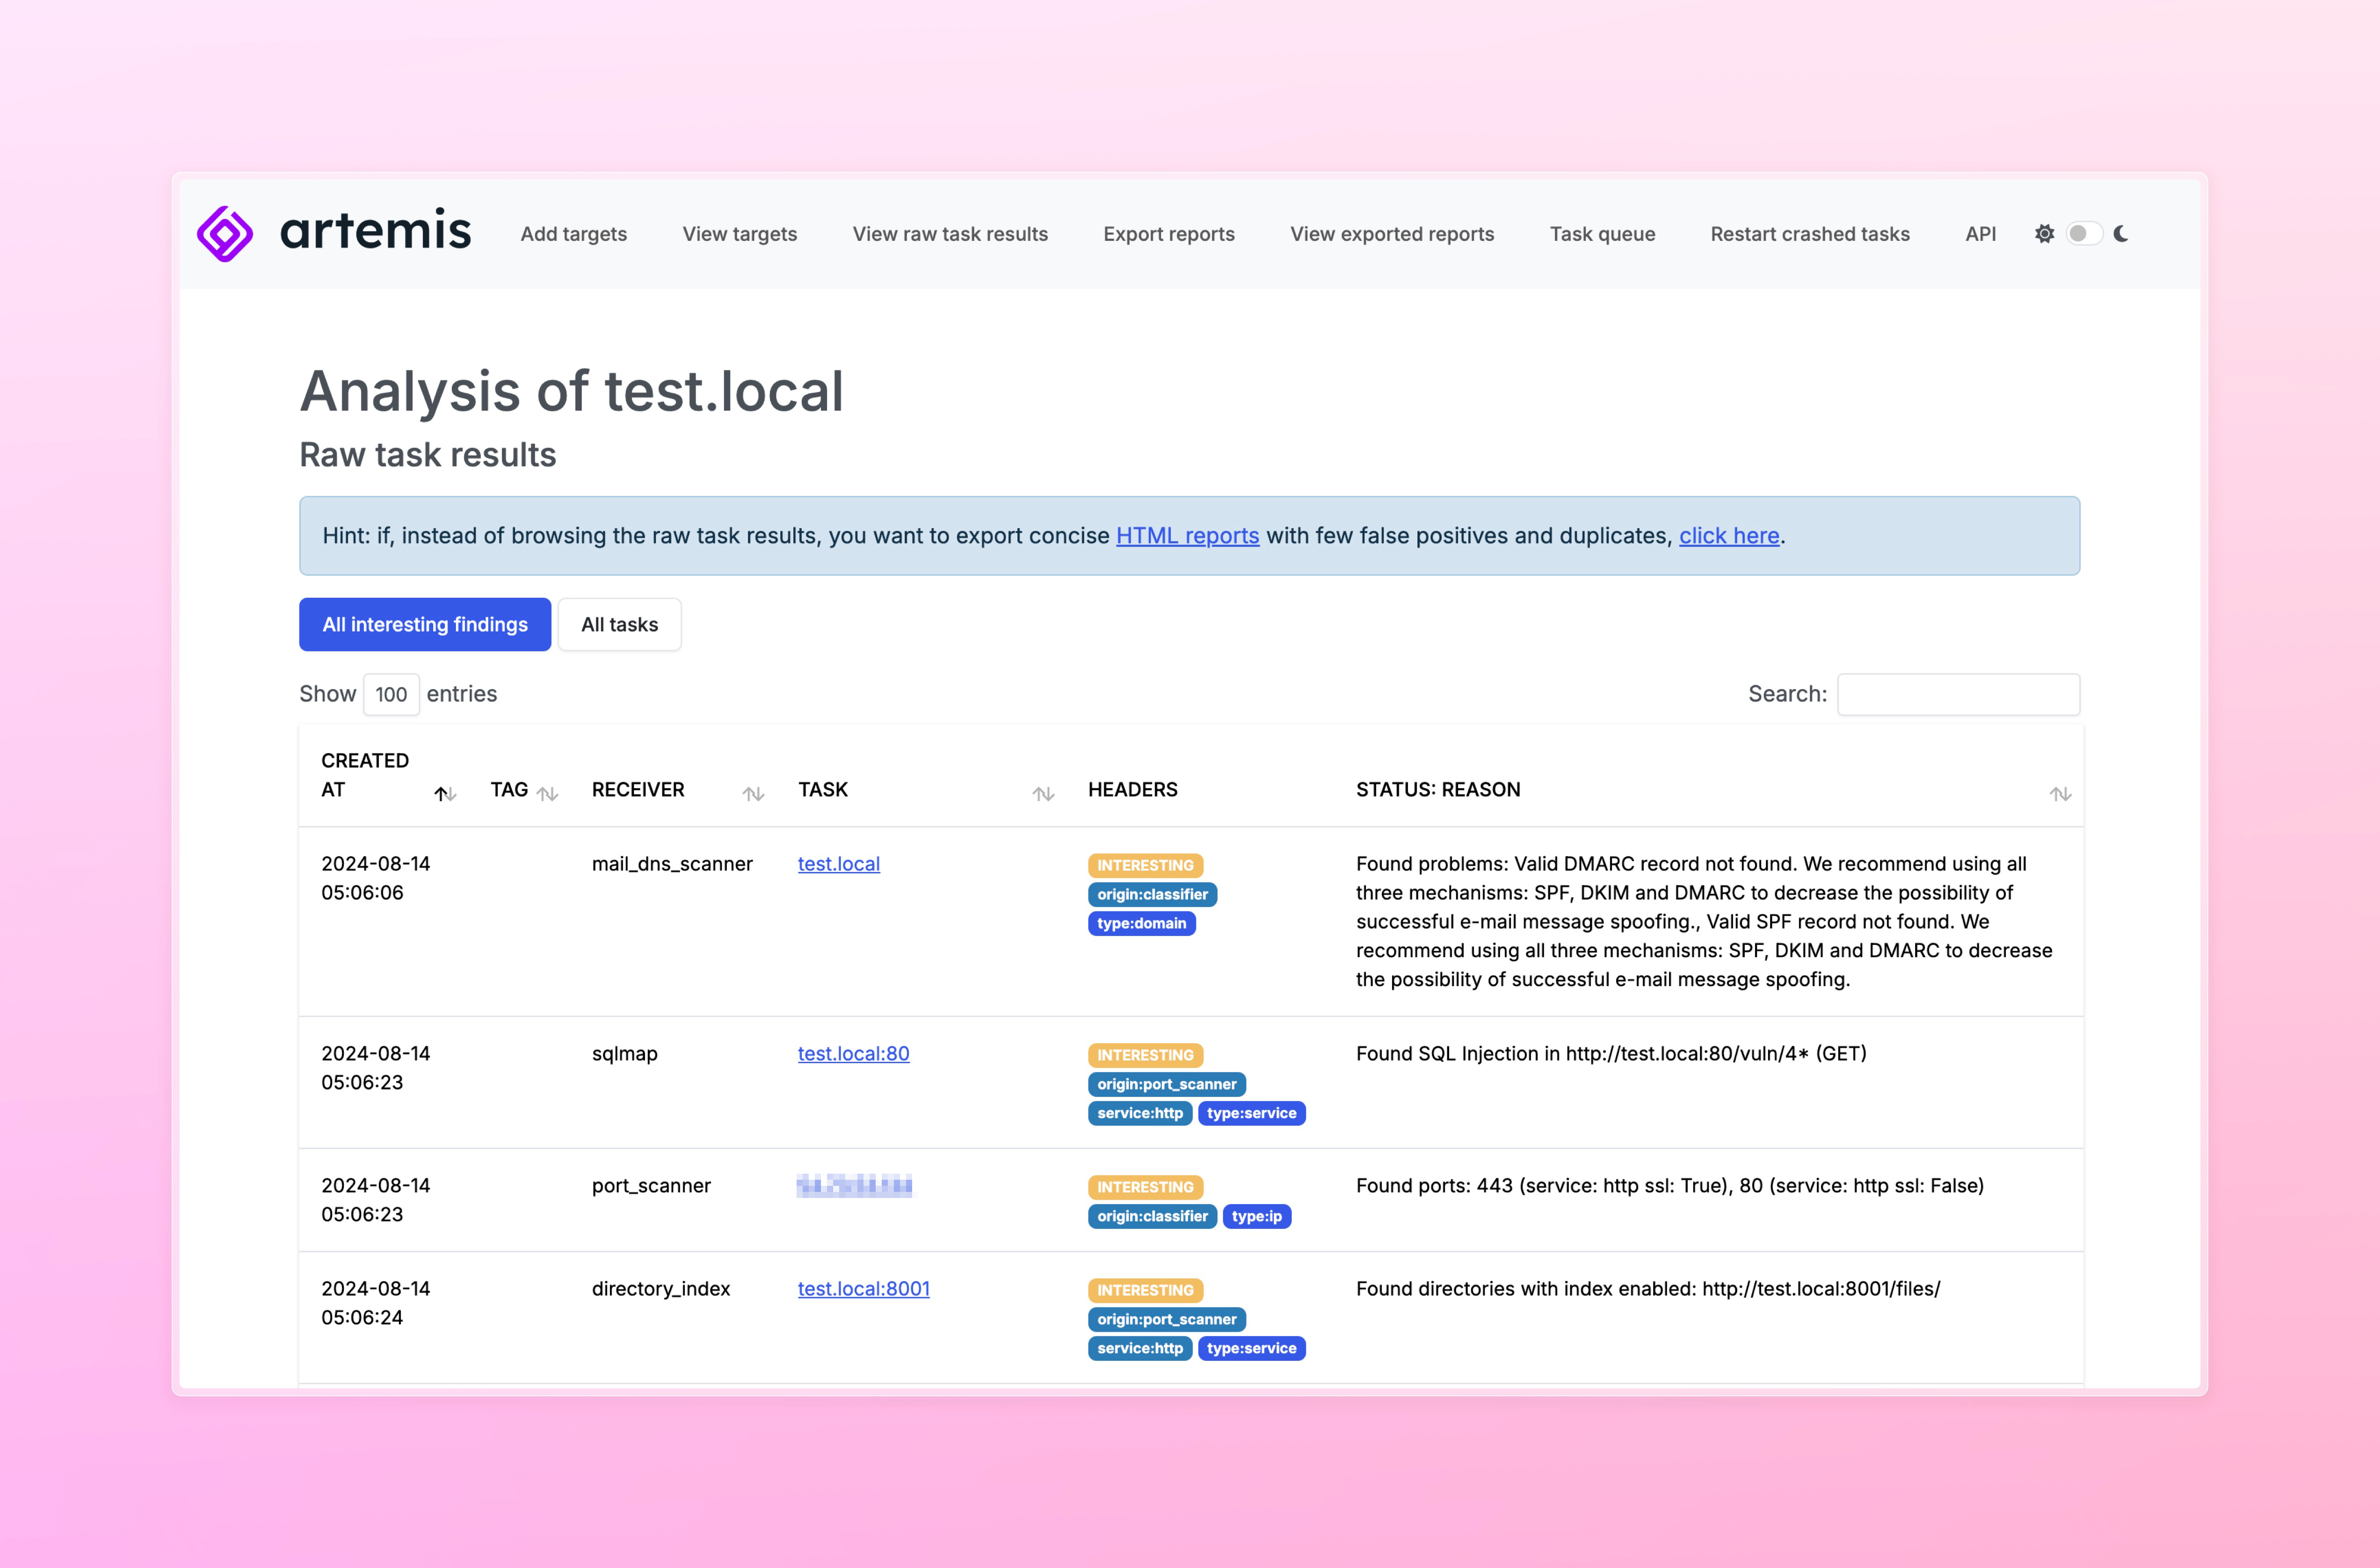 cert-polska/artemis
Ein modularer Schwachstellenscanner mit automatischer Berichtserstellung.







