
 #1
Tools zum Testen, Ausnutzen und Sichern von Webanwendungen und APIs.
Kitploit empfohlen
 kira2040k/php_code_analysis
Statischer PHP-Code-Scanner, der SQL injection, XSS, SSRF, LFI, command injection, insecure deserialization und andere Websicherheitslücken in…
 m14r41/scan4secrets
Finde Anmeldedaten und Geheimnisse mit über 170 Regeln, die Quellcode, Web-URLs und CI/CD abdecken, verifiziere sie gegen Vendor-APIs und generiere…
 w01fh4cker/cve-2024-27198-rce
CVE-2024-27198 & CVE-2024-27199 Authentifizierungs-Bypass --> RCE in JetBrains TeamCity vor 2023.11.4
 impact-i/x8-burp
Suite zur Erkennung versteckter Parameter
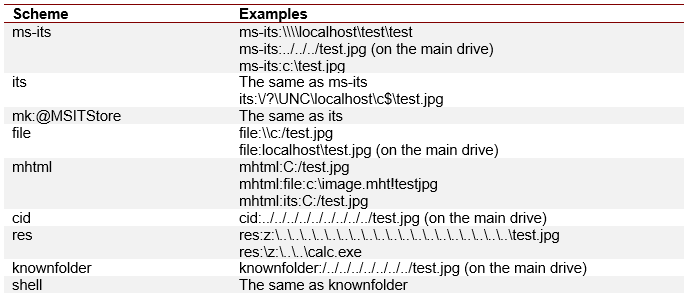 nccgroup/outlookleaktest
Das Outlook-HTML-Leak-Test-Projekt
 lunasec-io/spring4shell-poc
Dies ist eine dockerisierte Anwendung, die für die Spring4Shell-Schwachstelle (CVE-2022-22965) anfällig ist.
 dariusztytko/token-reverser
Wörterlistengenerator zum Knacken von Sicherheitstoken
 security-prince/resources-for-application-security
Einige gute Ressourcen für den Einstieg in die Anwendungssicherheit
 cagataycali/hstp
Anwendungsschicht-Protokollframework für vertrauensbasierte, Ende-zu-Ende-verschlüsselte Kommunikation über heterogene Netzwerke, das einheitliche…
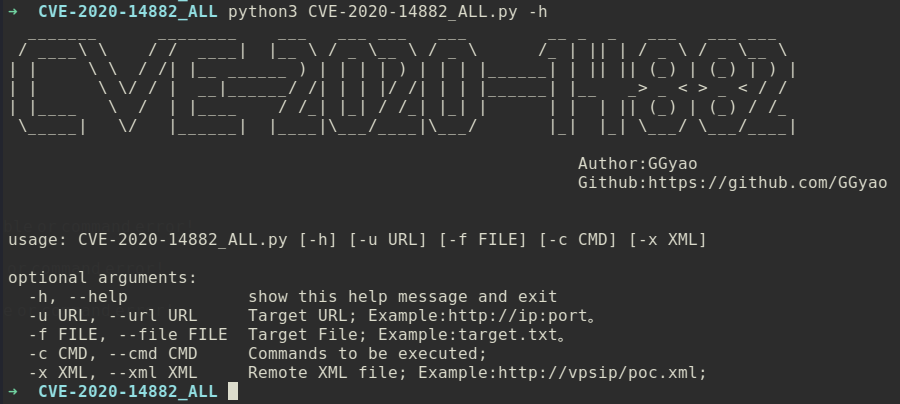 ggyao/cve-2020-14882_all
CVE-2020-14882_ALL umfassendes Exploit-Tool mit Unterstützung für Befehls-Echo-Erkennung, Batch-Befehls-Echo, externe XML-Befehlsausführung ohne Echo…
 mohshomis/modo
Kuratierte Sammlung von Lernressourcen zur Cybersicherheit, CTF-Writeups, Forschungsarbeiten und praktischen Laboren für die praktische…
 ns-sp4ce/vm4j
Ein Tool zur Erkennung und Ausnutzung der Log4j-Sicherheitslücke (CVE-2021-44228) in VMware-Produkten. Unterstützt VMware…
 rub-nds/metadata-attacker
Ein Tool zum Generieren von Mediendateien mit bösartigen Metadaten
 graph-x/davscan
Erfasst Server-Fingerabdrücke, findet Exploits, scannt WebDAV. Macht vielleicht auch Kaffee, vielleicht auch nicht.
 deathshotxd/comment2shell
Zero-click pre-auth WordPress CVE-2026-93485 exploit chain: stored XSS in wpautop() escalates to admin-session plugin upload and a self-deleting…
 koadt/oss-oopssec-store
Sicherheitstraining für die Apps, die Sie tatsächlich ausliefern. Öffnen Sie Ihren Browser und beginnen Sie zu hacken.
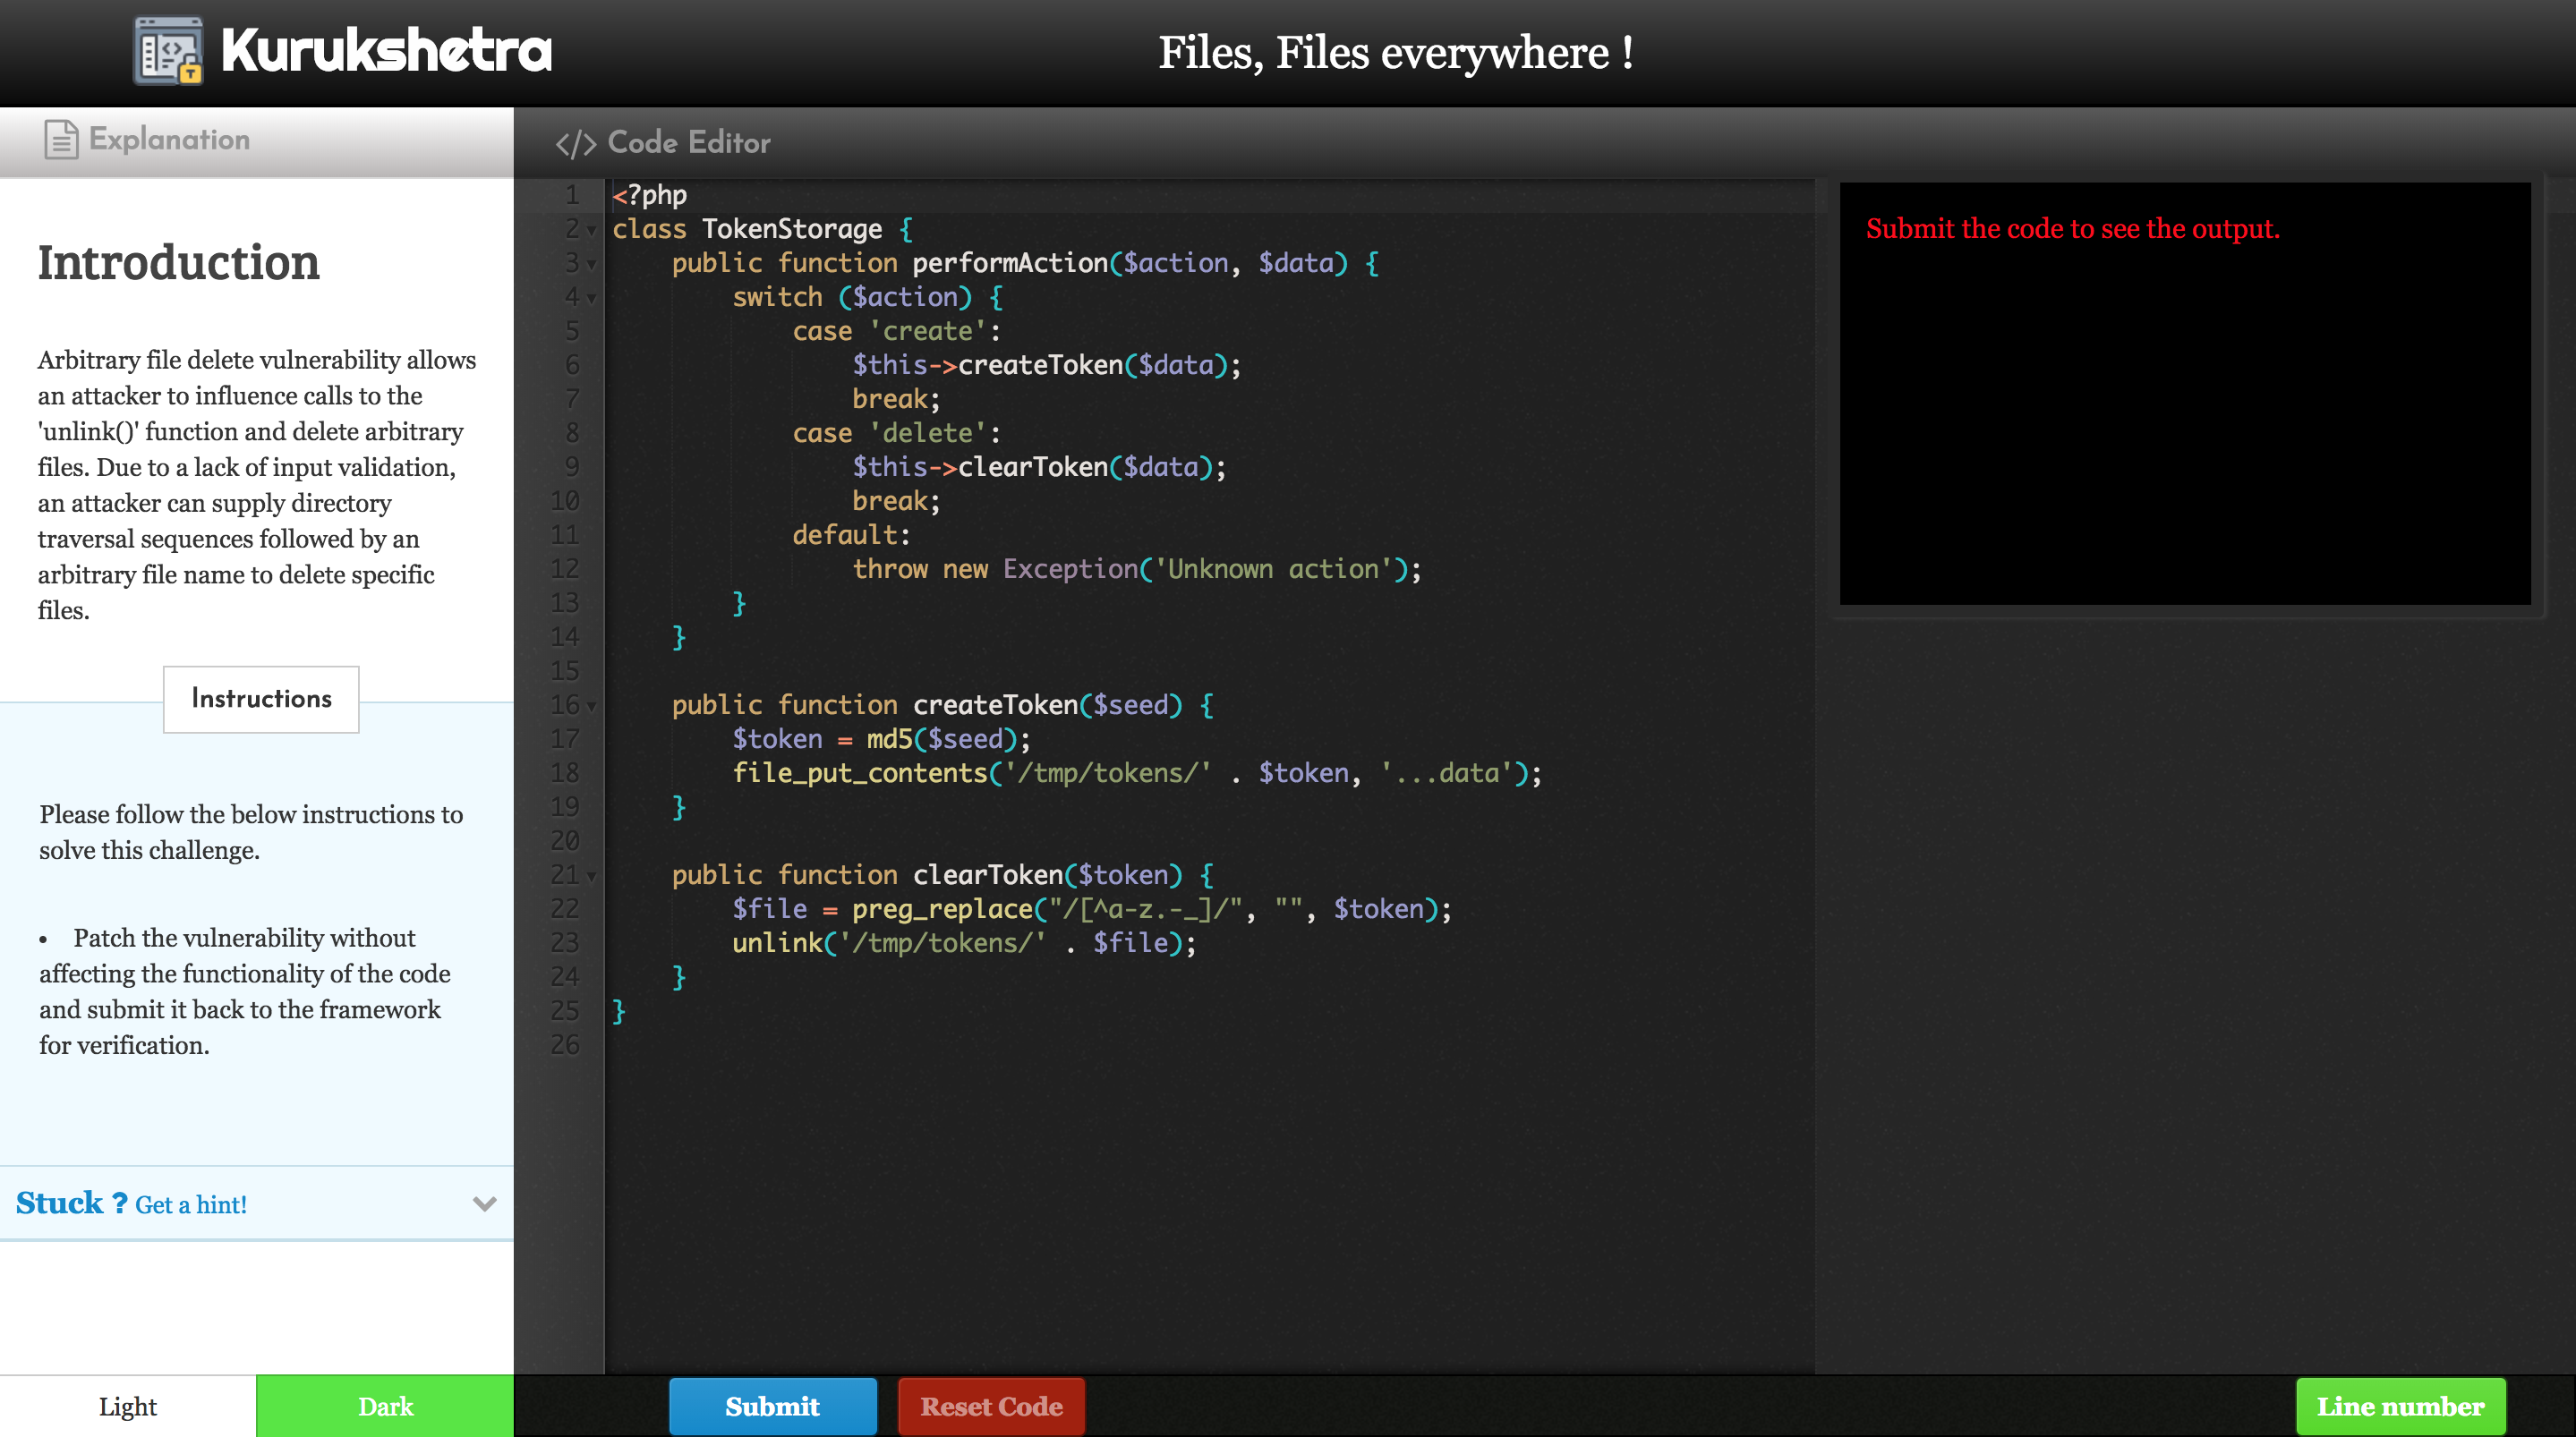 a0xnirudh/kurukshetra
Kurukshetra - Ein Framework zum Lehren von sicherem Programmieren durch interaktive Problemlösung.
 z00nx/reversemap
Analysiere SQL-Injection-Versuche in Webserver-Logs








