Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
x8-Burp — Suite zur Erkennung versteckter Parameter | Kitploit

Tools/GitHubGitHub/impact-i/x8-burp
AufklärungSchwachstellenanalyseAPI-SicherheitstestsInformationsbeschaffungWebsicherheit
GitHubimpact-i/x8-burp

x8-Burp

Suite zur Erkennung versteckter Parameter

Repository anzeigen
2253940vor 4 JahrenVon Kitploit geprüft
Teilen

Twitter

stars github_downloads

Diese App wird nicht mehr unterstützt

Das Tool hilft, versteckte Parameter zu finden, die angreifbar sein können oder interessante Funktionalitäten offenbaren können, die anderen Jägern entgehen. Eine höhere Genauigkeit wird durch den zeilenweisen Vergleich von Seiten, den Vergleich des Antwortcodes und der Reflexionen erreicht.

Funktionen

  • Auswahl mehrerer Anfragen aus dem Proxy- oder Repeater-Tab.
  • Jede ausgewählte Anfrage wird in einem separaten Thread ausgeführt.
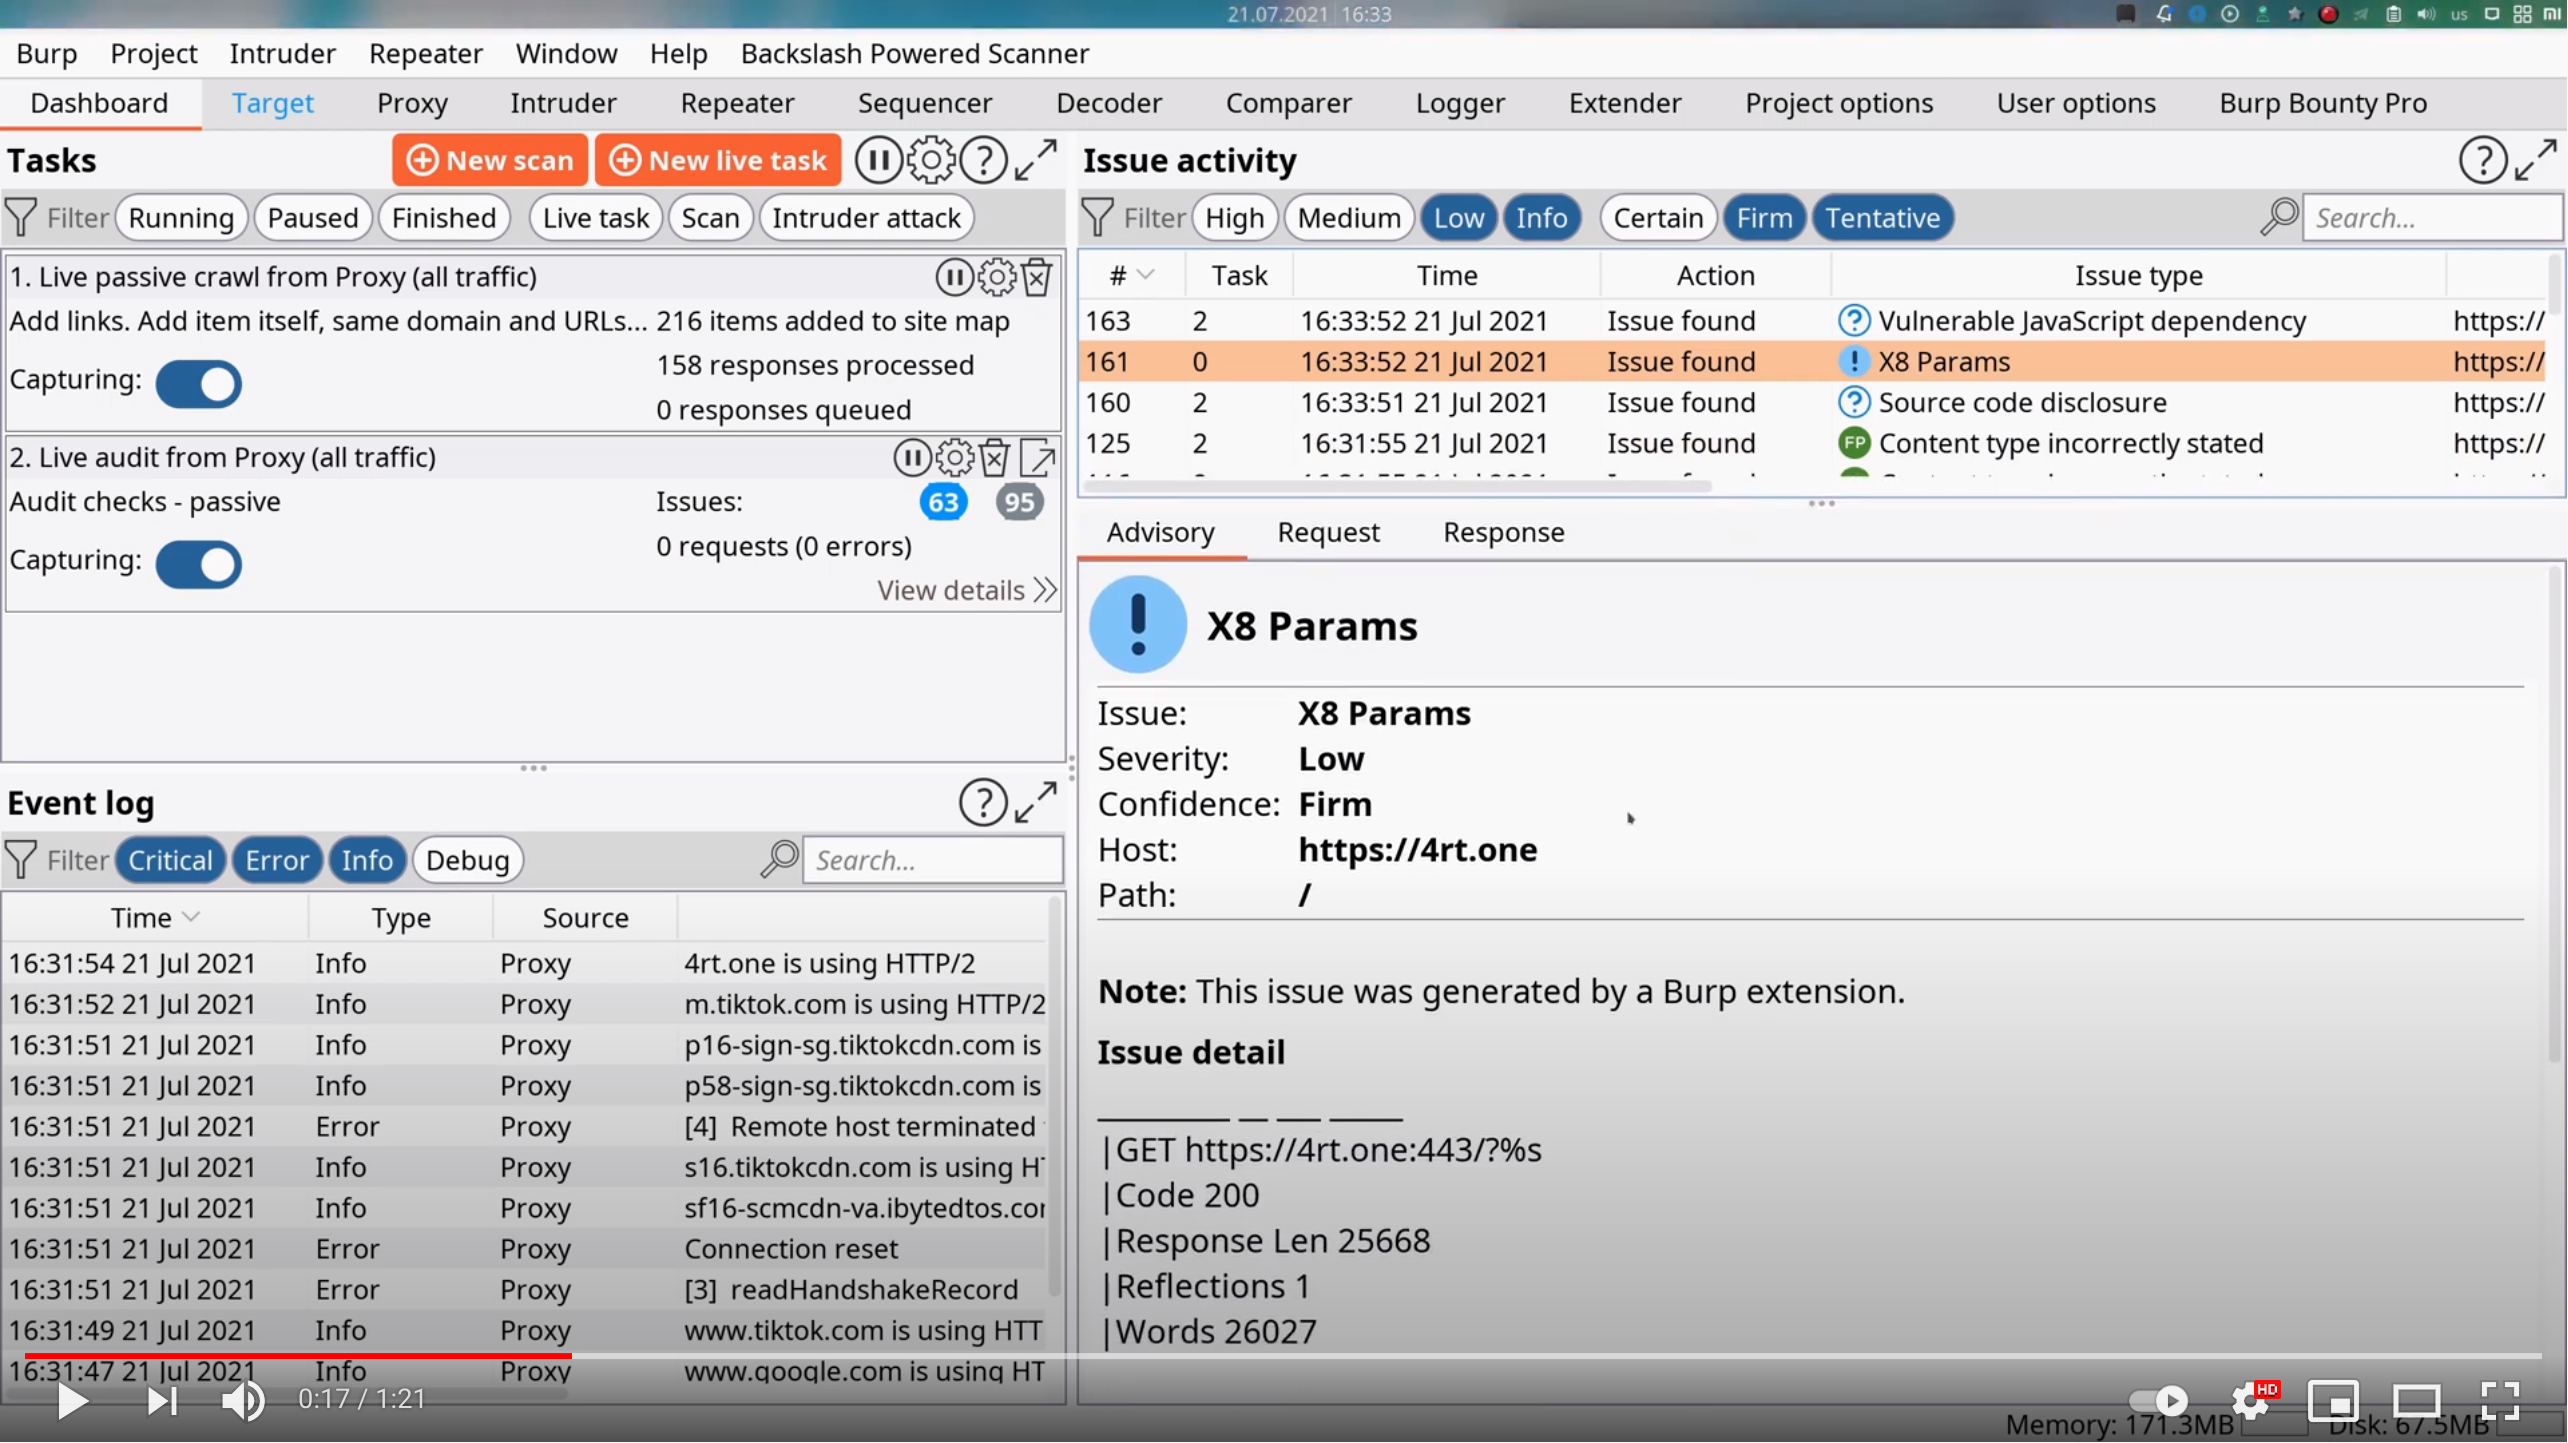
  • Automatische Erstellung eines Issues, wenn ein versteckter Parameter gefunden wird.
  • HTTP/2-Unterstützung.
  • Anfragen mit erkannten Parametern sind im Proxy-Tab sichtbar.
  • Ein Issue wird mit dem Schweregrad Information hinzugefügt, wenn ein WAF erkannt wird.
  • Automatische Erkennung des Injection-Punkts. Wenn der Anfragekörper existiert, werden Parameter in der URL-Abfrage ignoriert.
  • Ein benutzerdefinierter Injection-Punkt kann mit %s oder &%s definiert werden.

Verwendung

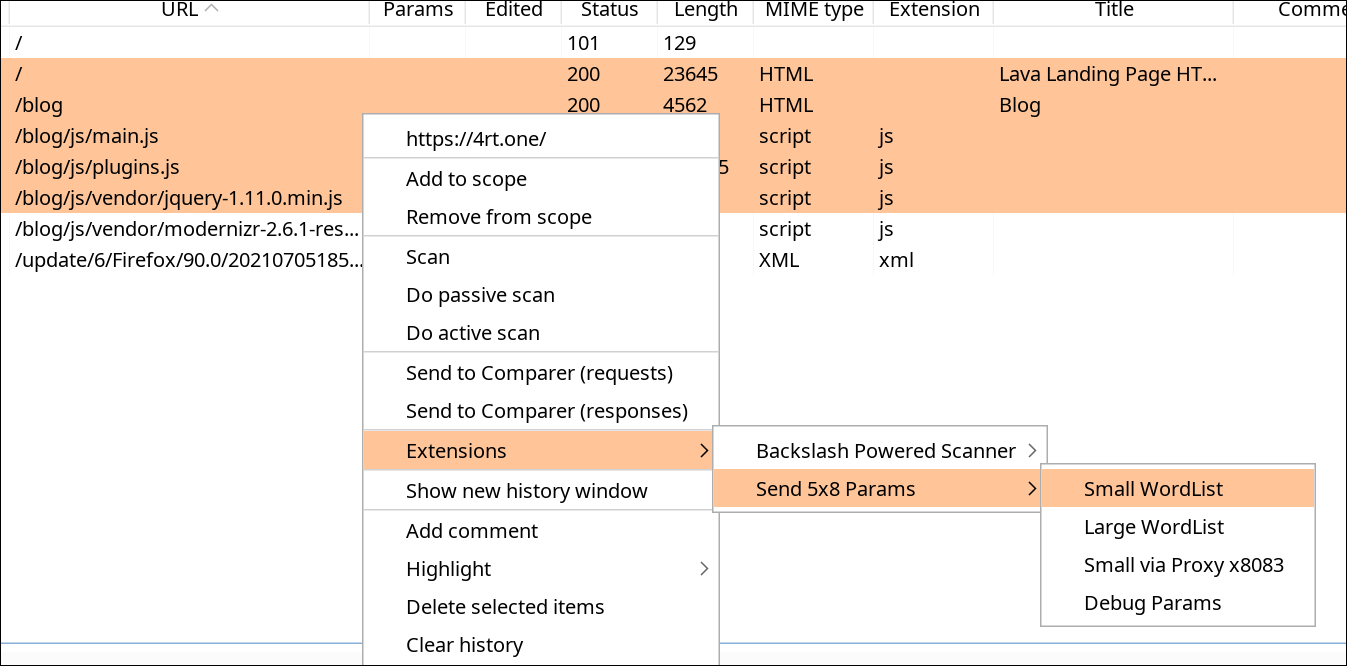
  • Es stehen vier Suchoptionen zur Verfügung:
    • Kleine Wortliste (empfohlen, 25000 Wörter, 5 Threads)
    • Große Wortliste (63000 Wörter, 15 Threads)
    • x8083 - alle Anfragen werden über Port 8083 weitergeleitet (z.B. Sie können den Port in Burp konfigurieren)
    • Debug-Params - die minimale Anzahl von Anfragen, um nur Debug-Parameter und parameterbasierte Antworten zu erkennen


Test

Sie können gerne überprüfen, ob das Tool wie erwartet funktioniert und es mit anderen Tools unter https://4rt.one/index.html vergleichen. Es gibt 2 reflektierte Parameter, 4 Parameter, die Code/Header/Body ändern, und einen zusätzlichen Parameter mit einem nicht zufälligen Wert.

Erkannte Parameter

Danksagung

Dank an Sh1Yo für das großartige x8-Dienstprogramm. Er hat spezielle Funktionen hinzugefügt, damit wir diesen Wrapper schreiben konnten. Wir haben auch einige Fehler gefunden, insbesondere in HTTP/2, für die Burp Suite-Kompatibilität. Um das Projekt im Detail zu untersuchen und zu verstehen, oder falls Sie eine Kommandozeilenversion benötigen, klicken Sie hier.

Aufgaben

  • Implementierung eines Panels zur Konfiguration eines benutzerdefinierten Proxys
  • Windows-Version
  • Implementierung einer Auswahl - 25000 Wörter, 1 Thread
  • Veröffentlichung im BApp Store

Demo

Installation

Sie müssen den Pfad zu Jython Standalone in den Burp Suite Extender-Optionen konfigurieren.
Da dies ein Wrapper ist, wird eine vorkompilierte Binärdatei verwendet.

  • Linux
    • aus den Releases
      Burp -> Extender -> ./x8-Burp/linux_x8.py
      
  • Windows
    • aus den Releases
      Burp -> Extender -> ./x8-Burp/win_x8.py

      
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    360
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →