
 #1
Tools zum Testen, Ausnutzen und Sichern von Webanwendungen und APIs.
Kitploit empfohlen
 tarihub/blackjump
JumpServer Bastion-Host – nicht autorisierte umfassende Schwachstellenausnutzung, Exploit für CVE-2023-42442 / CVE-2023-42820 / RCE 2021
 codingo/minesweeper
Ein Burpsuite-Plugin (BApp) zur Unterstützung bei der Erkennung von Skripten, die von über 23000 bösartigen Kryptowährungs-Mining-Domains…
 jas502n/oa-tongda-rce
Office Anywhere Intelligentes Büro-Netzwerksystem
 jehadalqurashi/blackdir-framework
Webanwendungs-Schwachstellenscanner
 spiderlabs/airachnid-burp-extension
Eine Burp-Erweiterung zum Testen von Anwendungen auf Schwachstellen gegenüber dem Web Cache Deception-Angriff.
 dxask88ma/weblogic-cve-2023-21839
Java-basierter Exploit für CVE-2023-21839, der auf Oracle WebLogic Server Versionen 12.2.1.3.0 und 12.2.1.4.0 über LDAP injection für…
 forefy/reburp
A Burp Suite extension that exposes the full Montoya API as a local REST API, with Swagger UI
 wh1te4ever/webkit-bug-256172
Safari 1day RCE Exploit
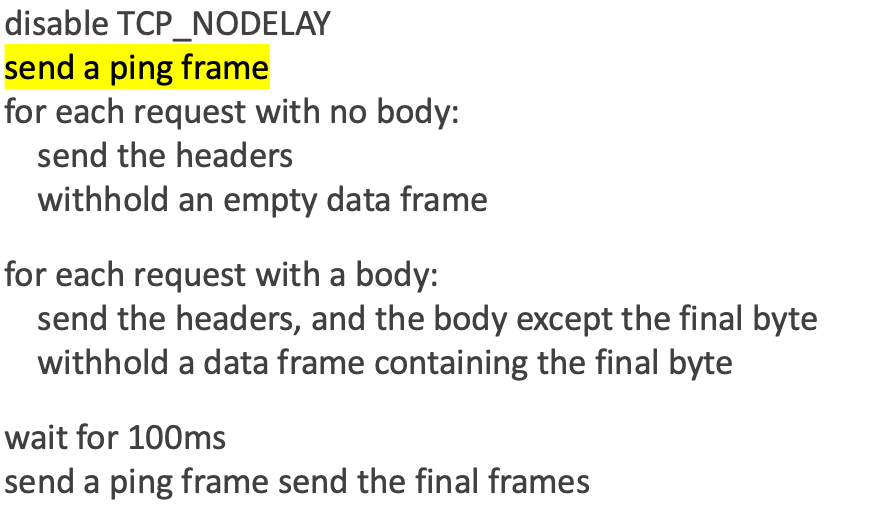 nxenon/h2spacex
HTTP/2 Last-Frame-Synchronisation (auch bekannt als Single Packet Attack) Low-Level-Bibliothek / Tool basierend auf Scapy + Exploit Timing Attacks
 g0rx/cve-2018-7600-drupal-rce
PoC-Exploit-Sammlung für CVE-2018-7600 Drupal RCE mit mehreren Skripten, die auf Drupal 7 und 8 abzielen, einschließlich Varianten für…
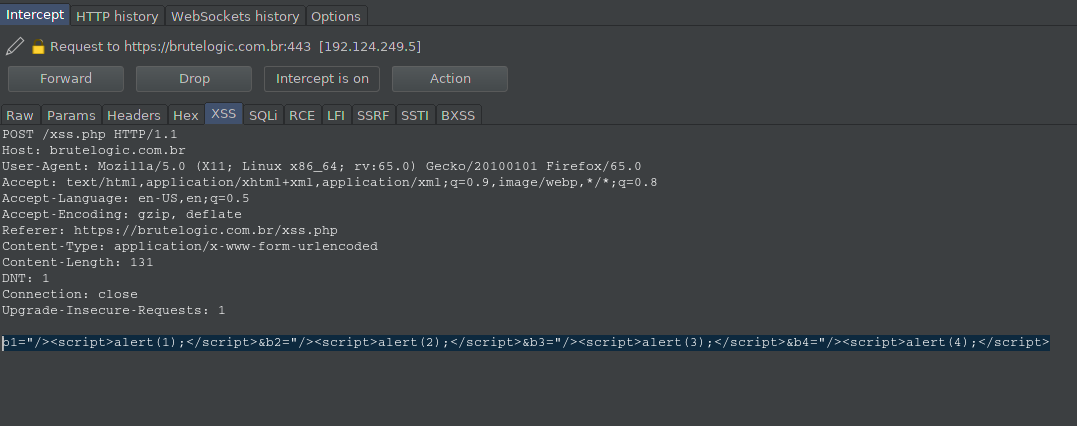 p3n73st3r/ghazi
Ghazi ist ein BurpSuite-Plugin zum Testen verschiedener Payloads wie "XSS, SQLi, SSTI, SSRF, RCE und LFI" über verschiedene Tabs, wobei jeder Tab…
 cuerz/cve-2021-36260
Tool zur Massenerkennung und -ausnutzung von Hikvision-RCE-Schwachstellen
 jas502n/cve-2019-11581
Atlassian JIRA Template Injection Schwachstelle RCE
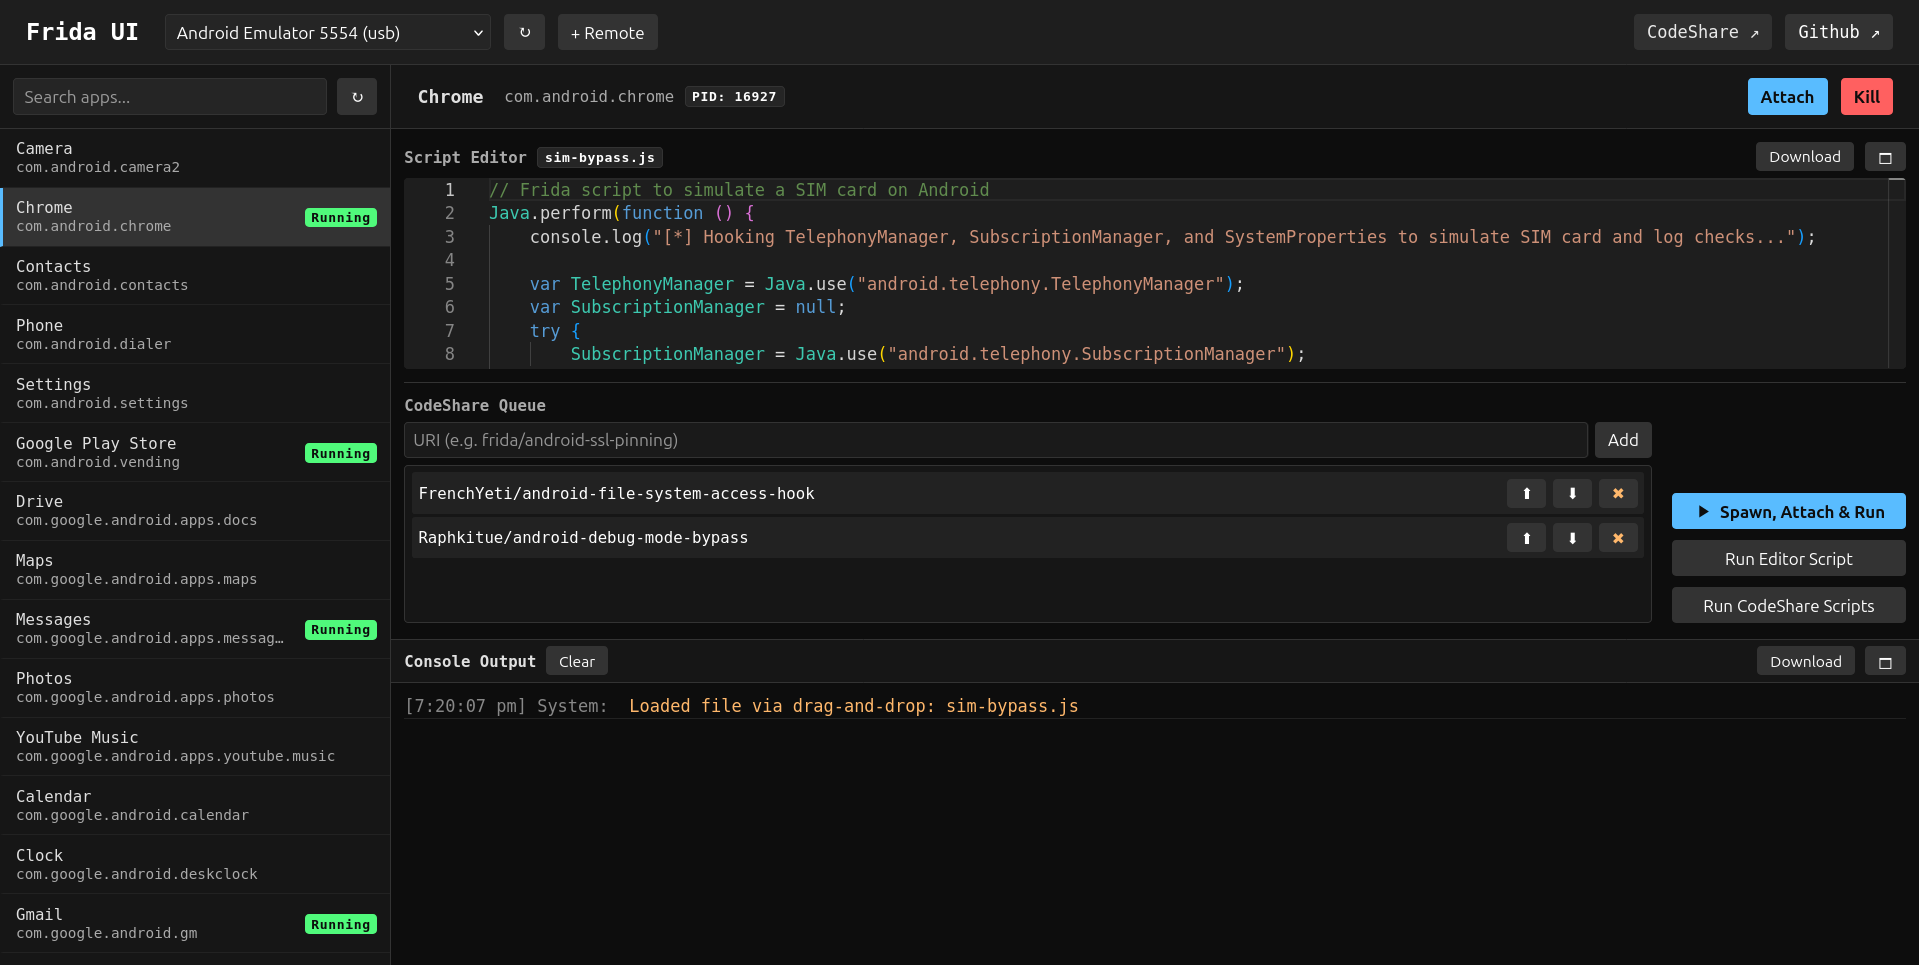 adityatelange/frida-ui
Interagieren Sie direkt von Ihrem Browser aus mit Frida-Geräten, -Prozessen und -Skripten.
 dhmosfunk/7-zip-cve-2025-0411-poc
Dieses Repository enthält POC-Szenarien im Rahmen des CVE-2025-0411 MotW-Bypass.
 hktalent/cve-2020-2551
wie man CVE-2020-2551 poc exploit python Weblogic RCE mit IIOP erkennt
 jimywork/cromos
Cromos ist ein Werkzeug zum Herunterladen legitimer Erweiterungen des Chrome Web Store und zum Einschleusen von Code in den Hintergrund der Anwendung.








