
 #1
Tools zum Testen, Ausnutzen und Sichern von Webanwendungen und APIs.
Kitploit empfohlen
 daxakahackerman/xss-catcher
Ein Blind-XSS-Erkennungs- und XSS-Datenerfassungsframework
 aeyesec/cve-2022-34265
PoC für CVE-2022-34265 (Django)
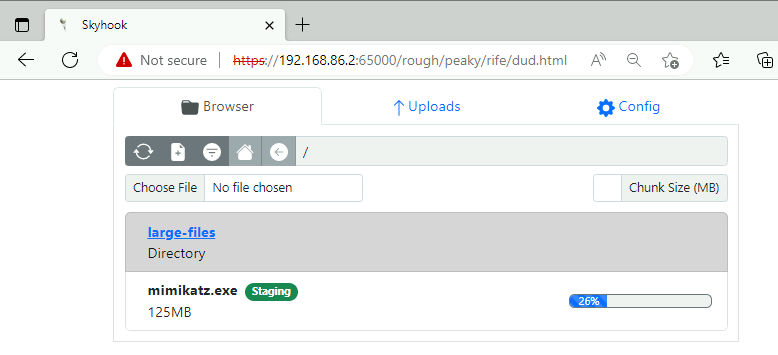 blackhillsinfosec/skyhook
Ein Round-Trip-obfuskatierter HTTP-Dateitransfer-Setup, entwickelt zur Umgehung von IDS-Erkennungen.
 t0kx/exploit-cve-2015-3306
ProFTPd 1.3.5 - (mod_copy) Remote-Befehlsausführungs-Exploit und anfälliger Container
 bishopfox/pwn-pulse
Exploit für Pulse Connect Secure SSL VPN Schwachstelle für beliebiges Dateilesen (CVE-2019-11510)
 moniik/poc_salesforce_lightning
Nur für akademische Zwecke. Angriff auf Salesforce Lightning mit Gastrechten.
 vegabird/xvna
Extrem verwundbare Node-Anwendung
 danmcinerney/device-pharmer
Öffnet 1K+ IPs oder Shodan-Suchergebnisse und versucht, sich anzumelden
 synacktiv/livepyre
Ein Tool, das entwickelt wurde, um CVE-2025-54068 und Remote Command Execution auszunutzen, wenn der APP_KEY des Livewire-Projekts bekannt ist.
 owasp/owasp-istg
Der IoT Security Testing Guide (ISTG) bietet eine umfassende Methodik für Penetrationstests im IoT-Bereich und bietet Flexibilität, um Innovationen…
 thumpbo/cve-2025-30208-exp
CVE-2025-30208-EXP
 burpheart/cve-2022-39197-patch
CVE-2022-39197 Schwachstellen-Patch. CVE-2022-39197 Schwachstellen-Patch.
 mpgn/heartbleed-poc
:broken_heart: Hearbleed-Exploit zum Abrufen sensibler Informationen CVE-2014-0160 :broken_heart:
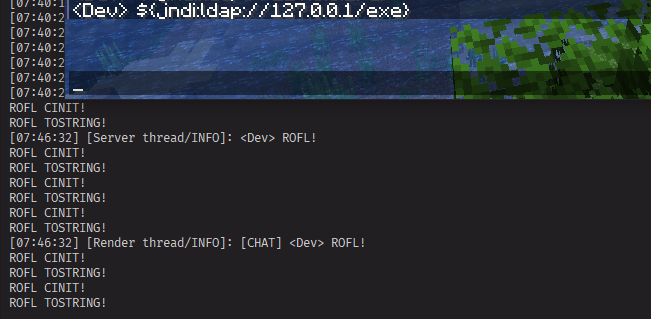 hycrafthd/log4j-rce-proof-of-concept
Log4j-RCE (CVE-2021-44228) Proof of Concept mit zusätzlichen Informationen
 skyblueeternal/cnvd-c-2019-48814-cnnvd-201904-961
CVE-2019-2725poc-Sammlung – aktualisierter POC zur Umgehung des CVE-2017-10271-Patches
 testanull/ms-sharepoint-july-patch-rce-poc
Proof-of-concept-Exploits für kritische SharePoint-RCE-Sicherheitslücken (CVE-2024-38094, CVE-2024-38024, CVE-2024-38023) mit Demonstrationsvideo.
 tuhinshubhra/shellstack
Ein PHP-basiertes Tool, das Ihnen hilft, alle Ihre mit Backdoor versehenen Websites effizient zu verwalten.
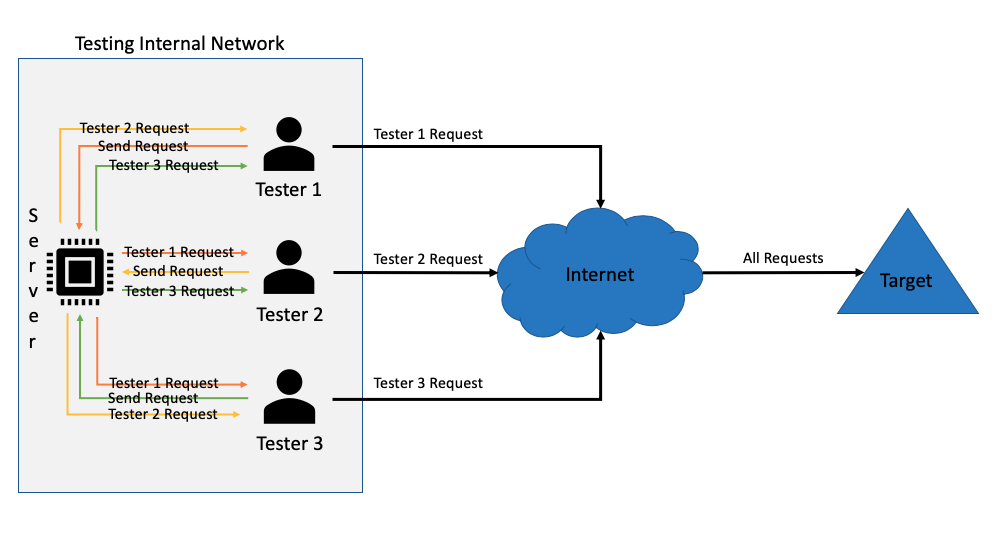 static-flow/burpsuite-team-extension
Dieses Burpsuite-Plugin ermöglicht es mehreren Web-App-Testern, ihre Proxy-Verläufe in Echtzeit miteinander zu teilen. Anfragen, die durch deine…








