#1
Tools zum Abfangen, Analysieren und Modifizieren von Web-Traffic für Sicherheitstests.
Kitploit empfohlen
 denoland/clawpatrol
Wire-Level-Proxy-Firewall für KI-Agenten, die SQL-, Kubernetes- und HTTP-Datenverkehr mittels HCL-Regeln abfängt und regelt, mit Tunnel-Isolation pro…
 sunghoojung/reverse-engineering-browser
Lokaler, auf macOS ausgerichteter Research-Browser auf Basis eines angepassten Brave-Builds, der Netzwerkverkehr, Fingerprints, Skripte und…
 hahwul/gori
Ein schneller, tastaturgesteuerter HTTP-Intercepting-Proxy und ein Hacking- & Pentesting-Toolkit für das Terminal.
 paradigmxyz/iron-proxy
Eine Egress-Firewall für nicht vertrauenswürdige Workloads.
 bishopfox/joro
Ein kollaboratives Web-Exploitation-Framework.
 kulikov0/whitelist-bypass
Tunneling von Daten über WebRTC zur Umgehung der Zensur
 forefy/reburp
Eine Burp-Suite-Erweiterung, die die vollständige Montoya-API als lokale REST-API mit Swagger UI bereitstellt
 spectolabs/hoverfly
Leichte Dienstvirtualisierung/ API-Simulation / API-Mocking-Tool für Entwickler und Tester
 infisical/agent-vault
Ein HTTP-Credential-Proxy und Vault für KI-Agenten wie Claude Code, OpenClaw, Hermes, benutzerdefinierte Agenten + Harnesses und mehr.
 asaotomo/hx0-hawkeye
Eine leichtgewichtige Browsererweiterung für Traffic-Erfassung und Sicherheitsanalyse, die vollständige Workflows für Erfassung, Abfangen, Ändern,…
 ericmtzmtz/pwnproxy
An open, local-first security testing platform for pentesters, AI agents, CI/CD pipelines, and teams.
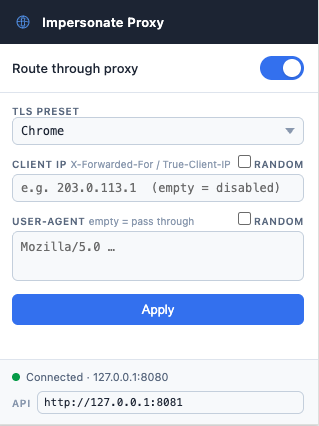 ytkoka/impersonate-proxy
A local MITM proxy that lets you control TLS fingerprints (JA3/JA4), HTTP/2 fingerprints, HTTP header order, and User-Agent — all from a single YAML…
 httptoolkit/frida-interception-and-unpinning
Frida-Skripte, um mobile Anwendungen zur Laufzeit umzuschreiben und den gesamten HTTPS-Verkehr direkt per Man-in-the-Middle (MitM) abzufangen.
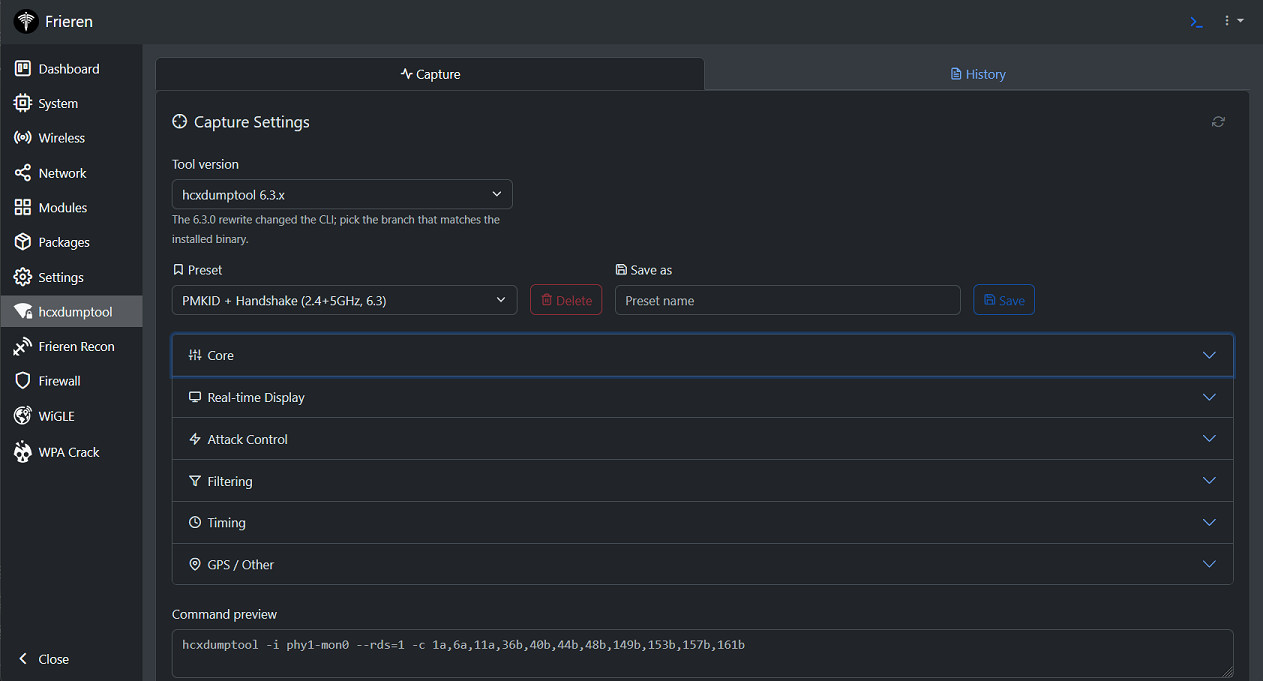 xchwarze/frieren
Frieren ist ein Mikro-Framework, das für den Einsatz in Routern und Single Board Computern (SBCs) entwickelt wurde. Dieses Framework ist darauf…
 0xmarik/aresius
Nativer HTTP/HTTPS-Interception-Proxy für Penetrationstester und Bug-Bounty-Jäger mit Live-Request-Manipulation, Request-Replay,…
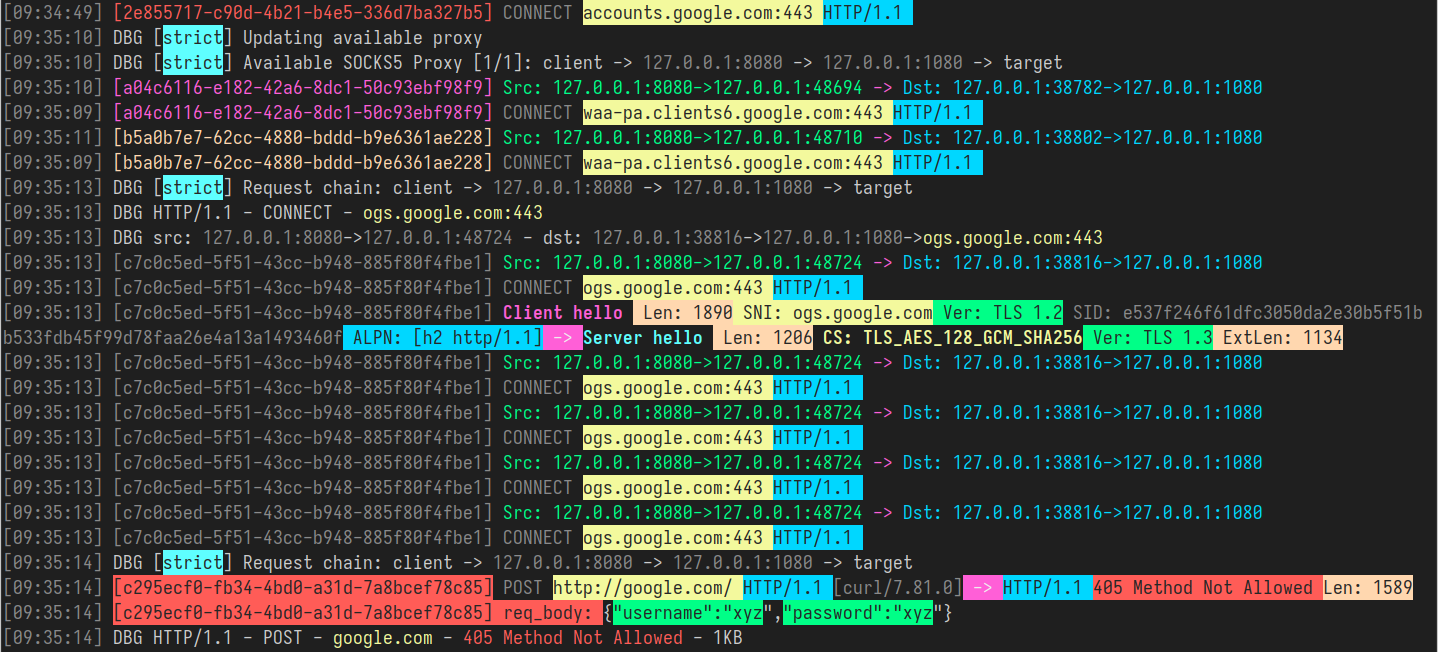 shadowy-pycoder/go-http-proxy-to-socks
CLI-MITM-Proxy, der SOCKS4/SOCKS5 in HTTP/HTTPS/HTTP2/HTTP3-Proxy mit transparenter TCP/UDP-Umleitung, ARP/NDP/DNS-Spoofing, Traffic-Sniffing und…
 danieldev23/frida-ssl-bypass
Frida-Toolkit, das SSL/TLS-Zertifikats-Pinning in Android-Apps umgeht und dabei Java TrustManager, OkHttp, Conscrypt und native…
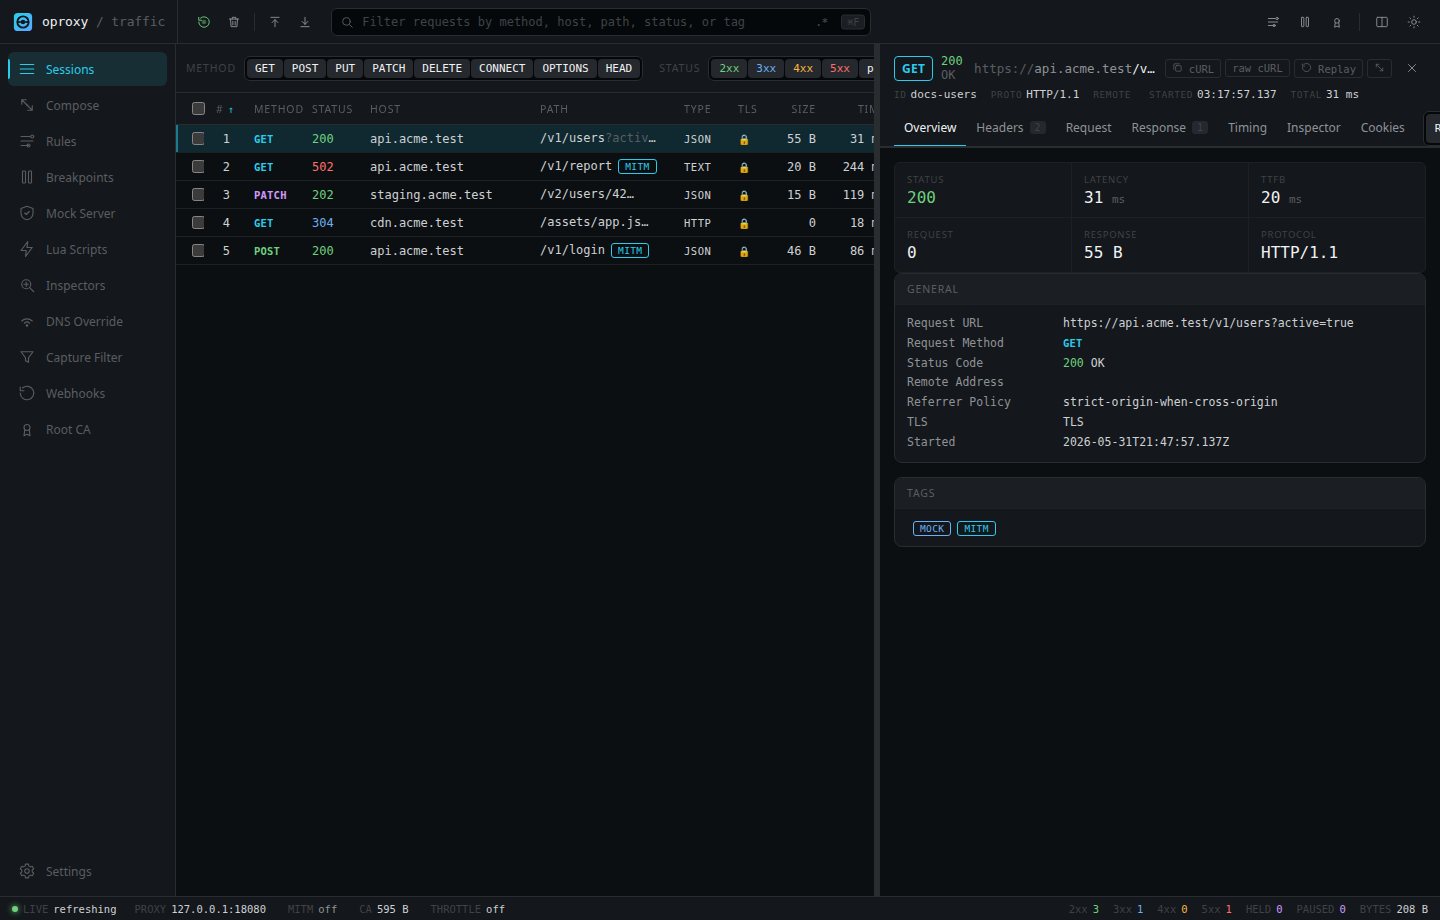 sauravrao637/oproxy
Open-Source-MITM-Proxy zum Abfangen, Untersuchen und Simulieren von Netzwerkverkehr.