
 proxymanapp/atlantis-android
Erfasse HTTP/HTTPS-Datenverkehr von Android-Apps und sende ihn zum Debugging an Proxyman.

Erfassen Sie HTTP/HTTPS-Traffic von Android-Apps und senden Sie ihn zur Fehlersuche an Proxyman.
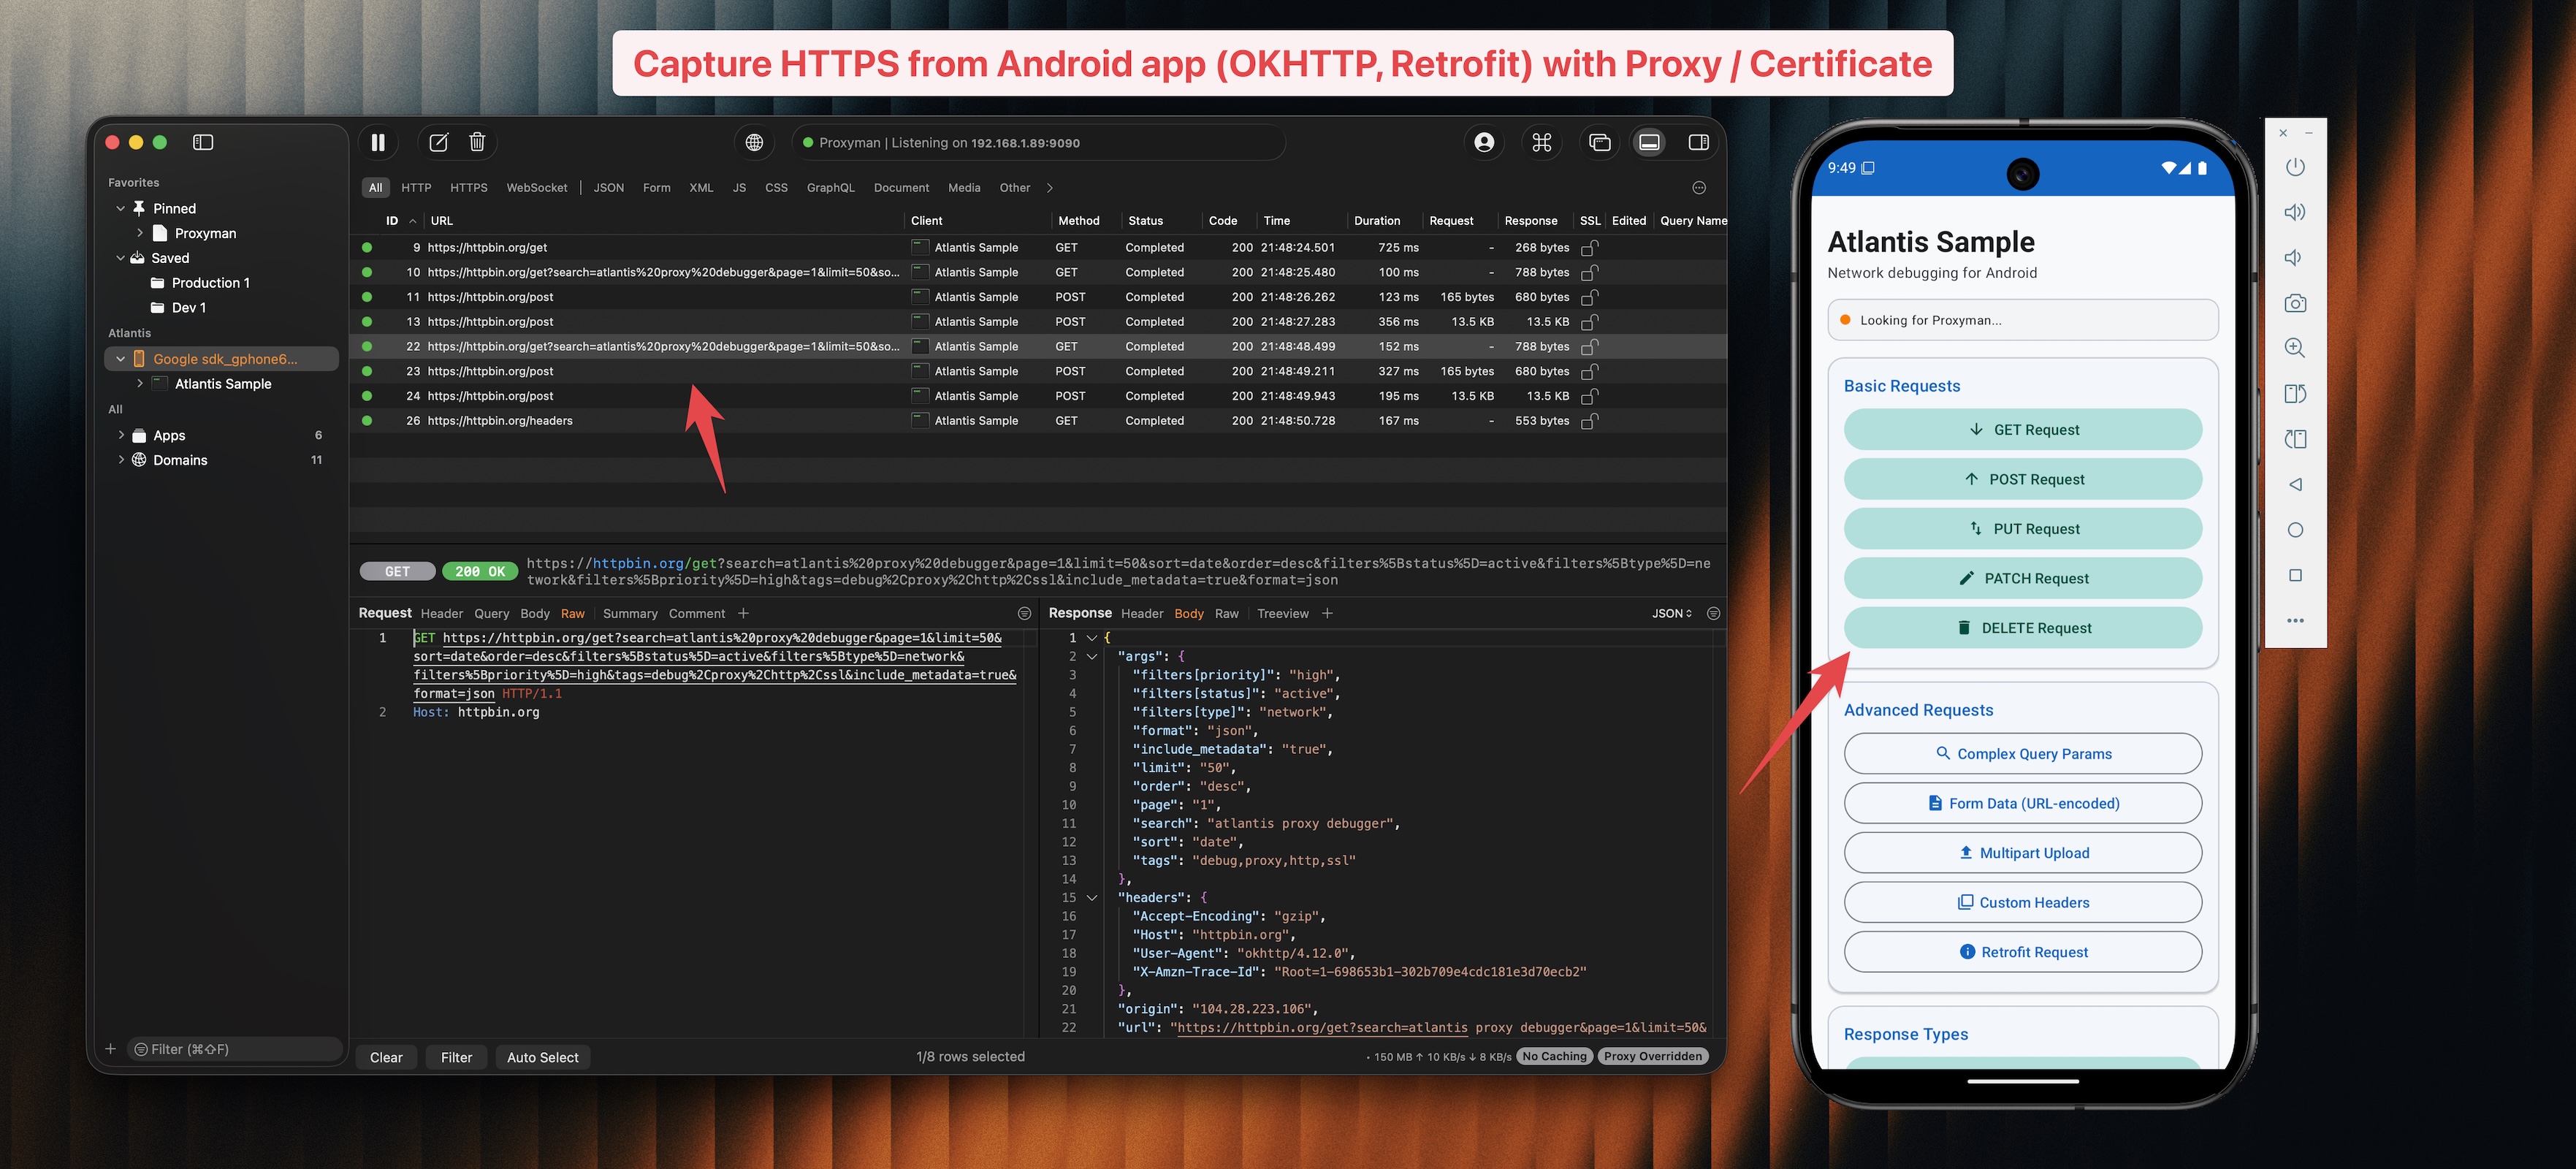
Atlantis Android ist eine Begleitbibliothek für Proxyman, mit der Sie Netzwerkverkehr von Ihren Android-Apps erfassen und untersuchen können, ohne einen Proxy konfigurieren oder Zertifikate installieren zu müssen.
Fügen Sie das JitPack-Repository zu Ihrer settings.gradle.kts hinzu:
dependencyResolutionManagement {
    repositories {
        maven { url = uri("https://jitpack.io") }
    }
}
Fügen Sie dann die Abhängigkeit in der build.gradle.kts Ihres Moduls hinzu:
dependencies {
    debugImplementation("com.github.ProxymanApp:atlantis-android:v1.0.0")
}
Oder mit Groovy (build.gradle):
dependencies {
    debugImplementation 'com.github.ProxymanApp:atlantis-android:v1.0.0'
}
Fügen Sie die Abhängigkeit in der build.gradle.kts Ihres Moduls hinzu:
dependencies {
    debugImplementation("com.proxyman:atlantis-android:1.0.0")
}
Oder mit Groovy (build.gradle):
dependencies {
    debugImplementation 'com.proxyman:atlantis-android:1.0.0'
}
class MyApplication : Application() {
    override fun onCreate() {
        super.onCreate()

        if (BuildConfig.DEBUG) {
            Atlantis.start(this)
        }
    }
}
val okHttpClient = OkHttpClient.Builder()
    .addInterceptor(Atlantis.getInterceptor())
    .build()
Umgeben Sie Ihren WebSocketListener mit Atlantis.wrapWebSocketListener(), um WebSocket-Nachrichten zu erfassen:
val listener = Atlantis.wrapWebSocketListener(object : WebSocketListener() {
    override fun onOpen(webSocket: WebSocket, response: Response) {
        // your logic
    }
    override fun onMessage(webSocket: WebSocket, text: String) {
        // your logic
    }
    // ...
})

okHttpClient.newWebSocket(request, listener)
Öffnen Sie Proxyman auf Ihrem Mac, führen Sie Ihre Android-App aus und beobachten Sie, wie der Traffic erscheint!
atlantis-android/
├── atlantis/              # Library module
│   └── src/
│       ├── main/kotlin/
│       │   └── com/proxyman/atlantis/
│       │       ├── Atlantis.kt                  # Main entry point
│       │       ├── AtlantisInterceptor.kt        # OkHttp interceptor
│       │       ├── AtlantisWebSocketListener.kt  # WebSocket capture
│       │       ├── Base64Utils.kt                # Base64 encoding
│       │       ├── Configuration.kt              # Config model
│       │       ├── GzipCompression.kt            # Compression
│       │       ├── Message.kt                    # Message types
│       │       ├── NsdServiceDiscovery.kt        # mDNS discovery
│       │       ├── Packages.kt                   # Data models
│       │       └── Transporter.kt                # TCP connection
│       └── test/kotlin/                          # Unit tests
├── sample/                # Sample app
├── PUBLISHING.md          # Publishing guide
└── README.md
Öffnen Sie einfach den Ordner atlantis-android in Android Studio. Es lädt automatisch den Gradle Wrapper herunter und synchronisiert das Projekt.
Wenn Sie Gradle lokal installiert haben:
cd atlantis-android
gradle wrapper --gradle-version 8.7
# Build the library
./gradlew :atlantis:build

# Run tests
./gradlew :atlantis:test

# Build sample app
./gradlew :sample:assembleDebug
./gradlew :atlantis:test
Siehe PUBLISHING.md für Anweisungen zur Veröffentlichung auf Maven Central oder JitPack.
Apache License 2.0






