
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/kevwan/tproxy
Paket-Sniffing & AnalyseWeb-Proxys & AbfangenNetzwerksicherheitDienstprogramme & Frameworks
GitHubkevwan/tproxy

tproxy

Ein CLI-Tool zum Proxen und Analysieren von TCP-Verbindungen.

Repository anzeigen
3.7k25448vor 4 TagenVon Kitploit geprüft
Webseite
Teilen

tproxy

Englisch | 简体中文 | 日本語

Go Go Report Card Release License: MIT

Buy Me A Coffee

Warum ich dieses Tool geschrieben habe

Wenn ich Backend-Dienste entwickle und go-zero schreibe, muss ich oft den Netzwerkverkehr überwachen. Zum Beispiel:

  1. Überwachung von gRPC-Verbindungen, wann eine Verbindung hergestellt und wann neu verbunden wird
  2. Überwachung von MySQL-Verbindungspools, wie viele Verbindungen aktiv sind und Ermittlung der Lebensdauer-Richtlinie
  3. Überwachung beliebiger TCP-Verbindungen im laufenden Betrieb

Installation

$ go install github.com/kevwan/tproxy@latest

Oder Docker-Images verwenden:

$ docker run --rm -it -p <listen-port>:<listen-port> -p <remote-port>:<remote-port> kevinwan/tproxy:v1 tproxy -l 0.0.0.0 -p <listen-port> -r host.docker.internal:<remote-port>

Für arm64:

$ docker run --rm -it -p <listen-port>:<listen-port> -p <remote-port>:<remote-port> kevinwan/tproxy:v1-arm64 tproxy -l 0.0.0.0 -p <listen-port> -r host.docker.internal:<remote-port>

Unter Windows kannst du scoop verwenden:

$ scoop install tproxy

Verwendung

$ tproxy --help
Usage of tproxy:
  -d duration
    	the delay to relay packets
  -down int
    	Downward speed limit(bytes/second)
  -l string
    	Local address to listen on (default "localhost")
  -p int
    	Local port to listen on, default to pick a random port
  -q	Quiet mode, only prints connection open/close and stats, default false
  -r string
    	Remote address (host:port) to connect
  -s	Enable statistics
  -t string
    	The type of protocol, currently support http2, grpc, redis and mongodb
  -up int
    	Upward speed limit(bytes/second)

Beispiele

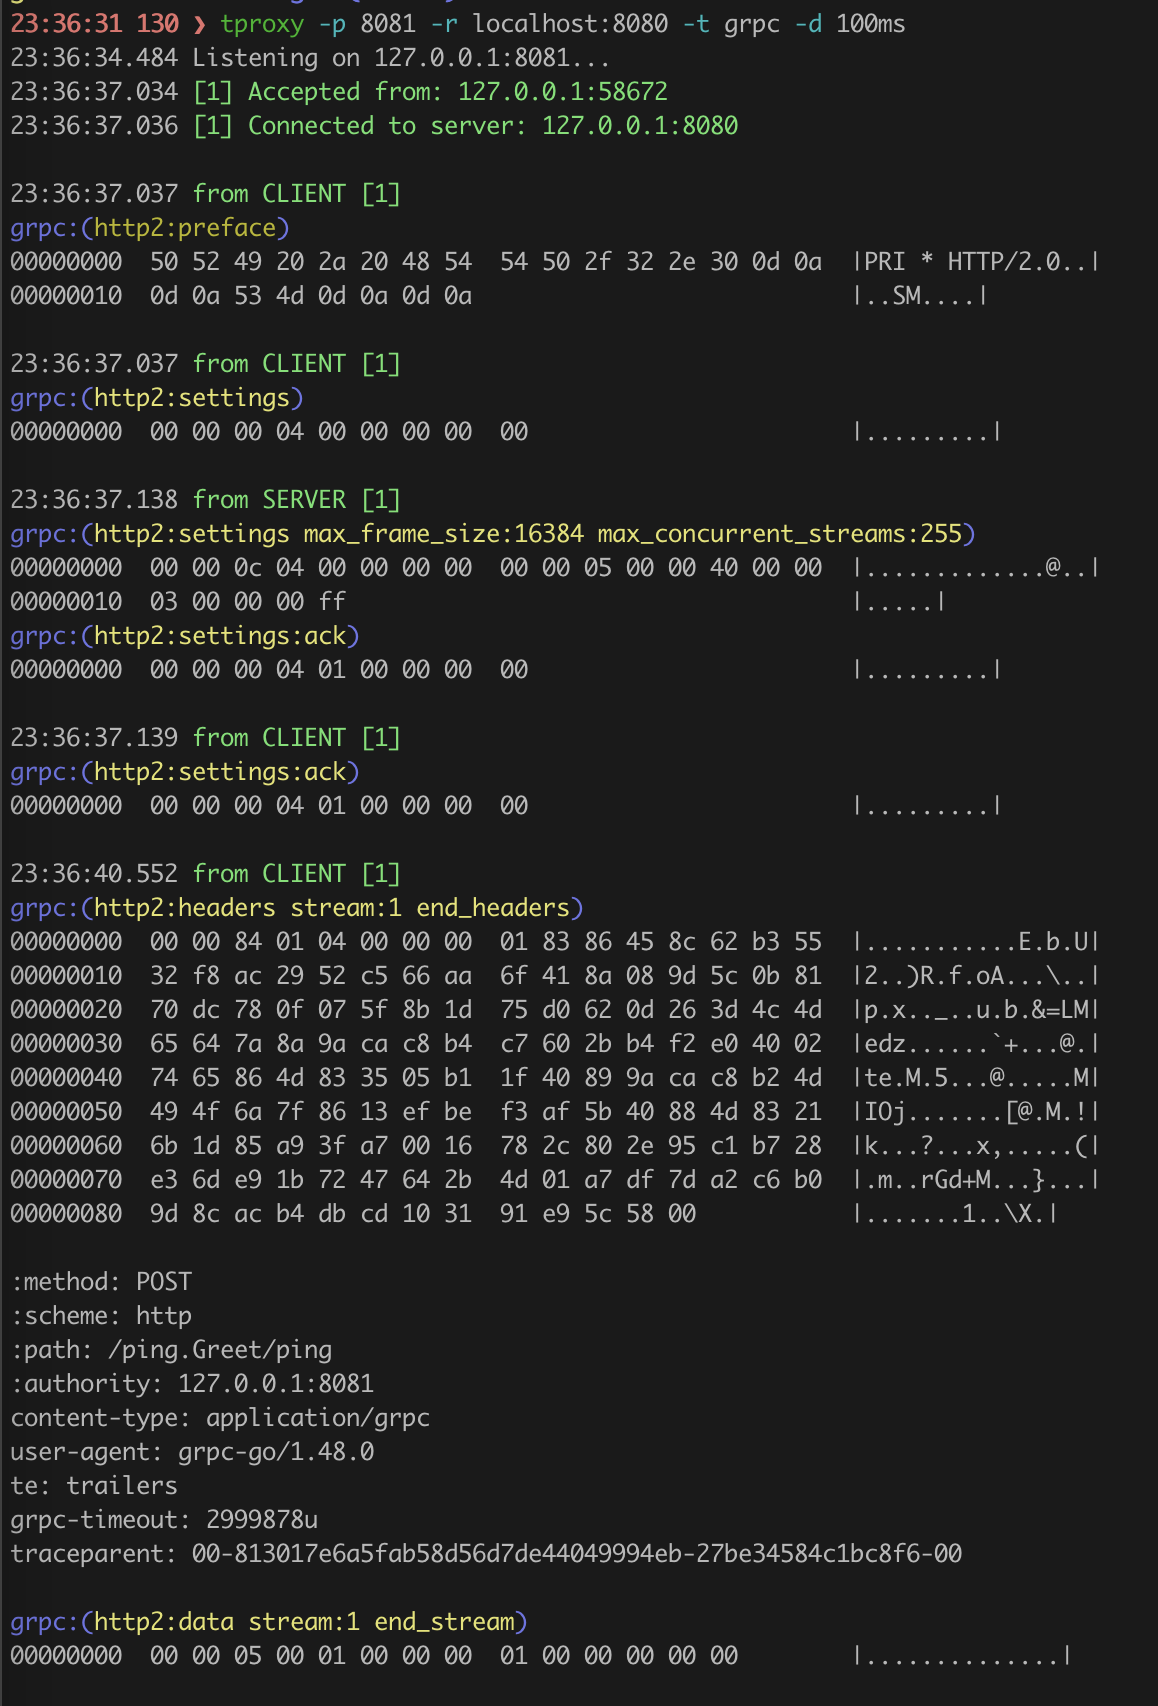
gRPC-Verbindungen überwachen

$ tproxy -p 8088 -r localhost:8081 -t grpc -d 100ms
  • hört auf localhost und Port 8088
  • leitet den Datenverkehr an localhost:8081 weiter
  • Protokolltyp ist gRPC
  • verzögert jedes Paket um 100ms
image

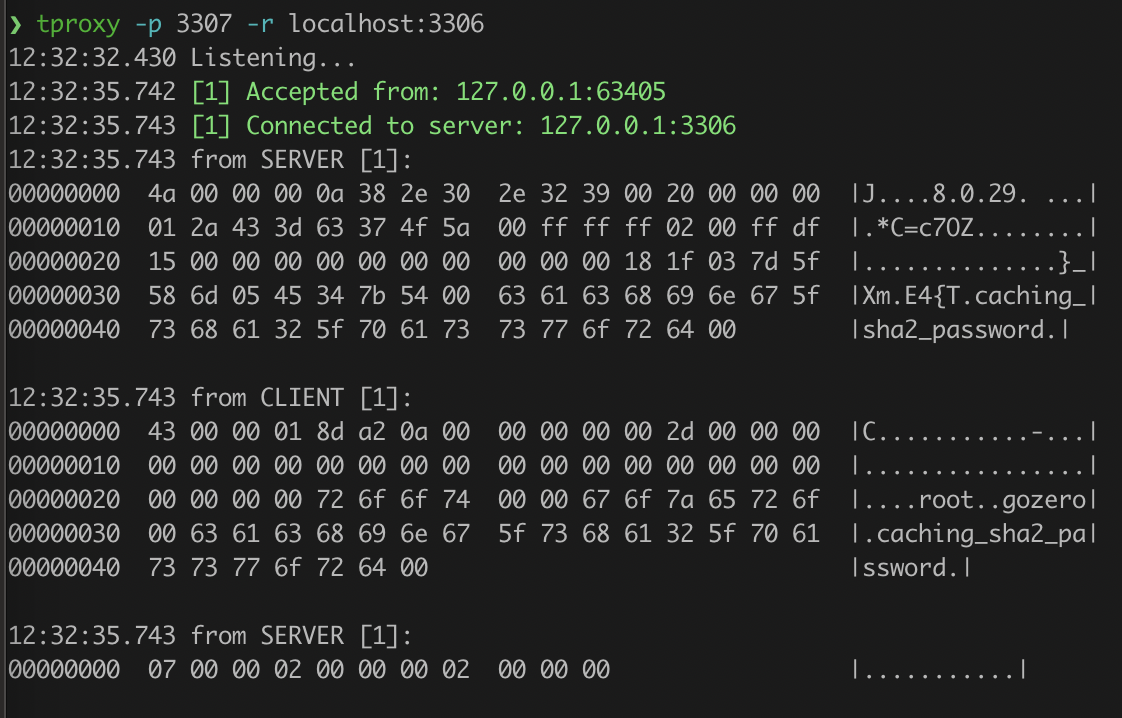
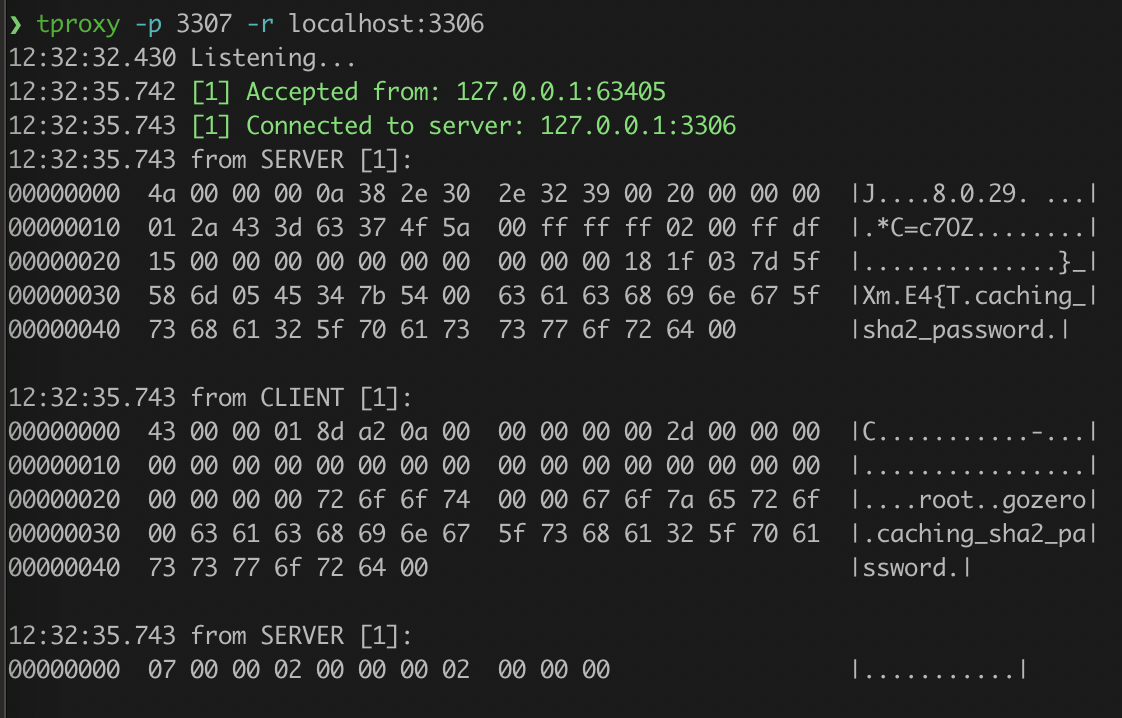
MySQL-Verbindungen überwachen

$ tproxy -p 3307 -r localhost:3306
image

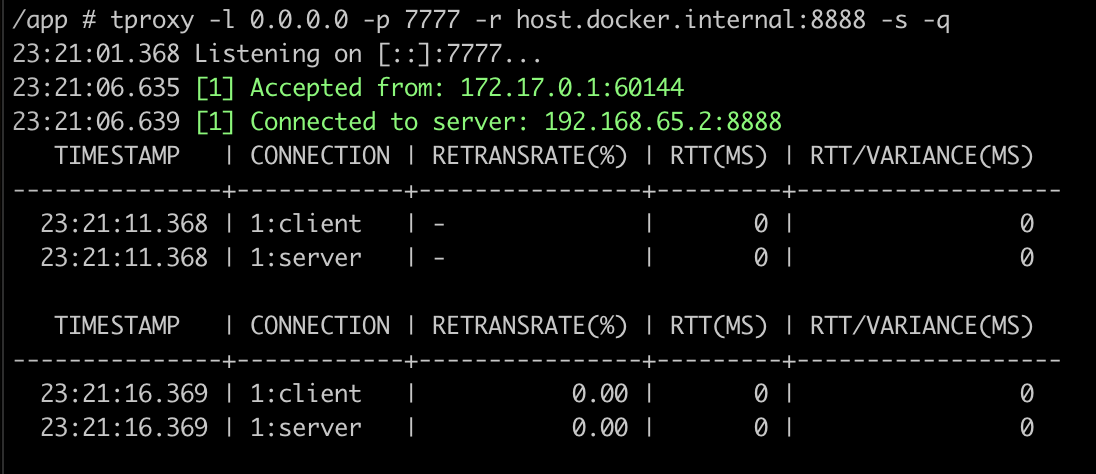
Verbindungszuverlässigkeit prüfen (Retransmission-Rate und RTT)

$ tproxy -p 3307 -r remotehost:3306 -s -q
image

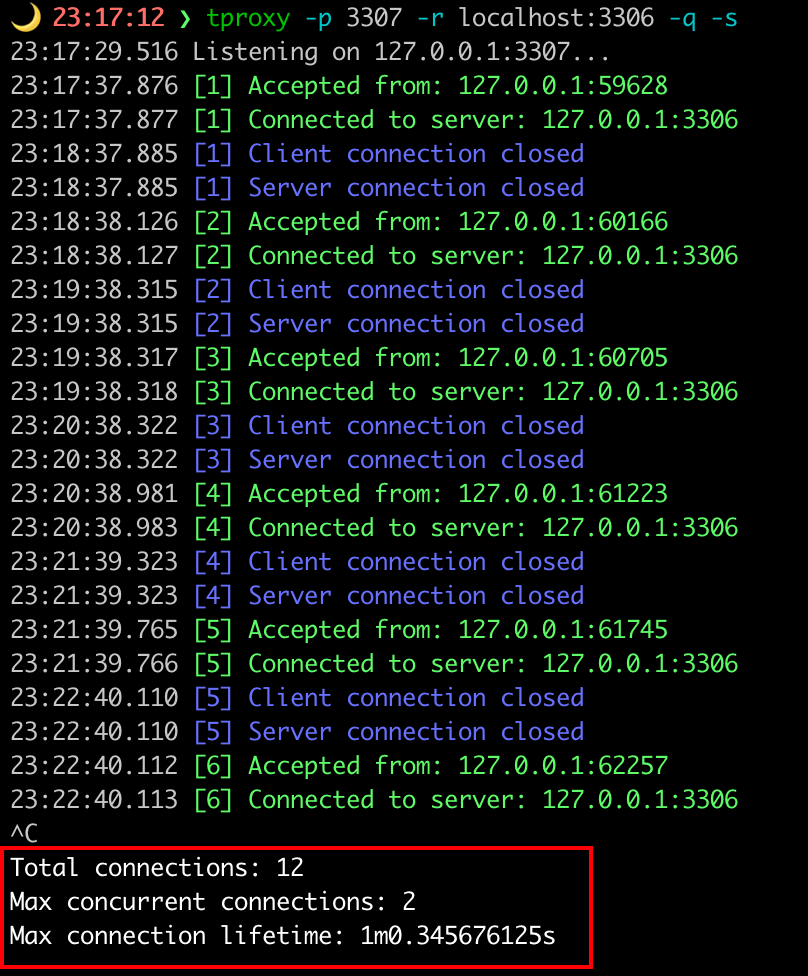
Das Verhalten des Verbindungspools verstehen

$ tproxy -p 3307 -r localhost:3306 -q -s
image

Gib einen Stern! ⭐

Wenn dir dieses Projekt gefällt oder du es verwendest, gib ihm bitte einen Stern. Danke!

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →