
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
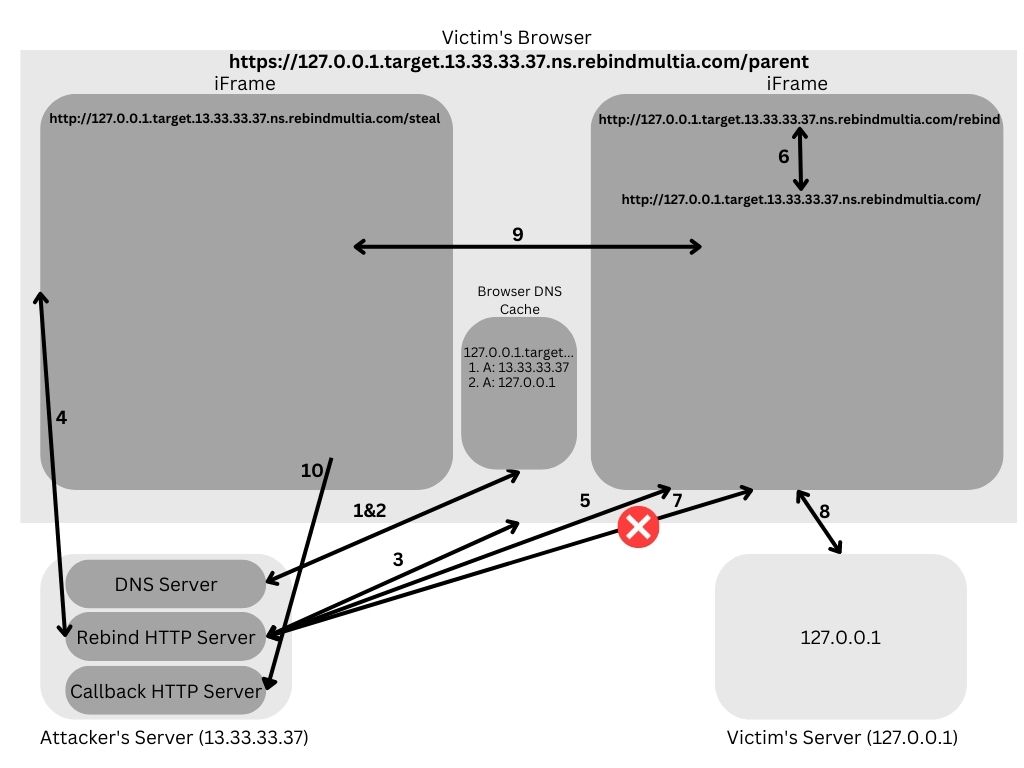
 rhynorater/rebindmultia
DNS-Rebinding-Angriffstool, das mehrere A-Einträge ausnutzt, um die Same-Origin-Policy zu umgehen und Daten von internen Netzwerkdiensten über das…
 ahisec/geoserver-
geoserver CVE-2024-36401 Exploit-Tool
 jas502n/webuploader-0.1.15-demo
webuploader-v-0.1.15未授权-任意文件上传
 randomrobbiebf/cve-2023-7028
CVE-2023-7028

 horizon3ai/cve-2021-44077
Proof-of-Concept-Exploit für PreAuth-RCE in ManageEngine ServiceDesk Plus (CVE-2021-44077). Lädt beliebige Windows-Executables hoch und führt sie auf…
 c1ph3rx13/cve-2023-42820
Exploit-Skript für die JumpServer-Passwort-Reset-Schwachstelle CVE-2023-42820, mit automatischer Verifizierungscode-Berechnung und Passwortänderung.
 crowsec-edtech/cve-2022-26134
Python-PoC-Exploit für CVE-2022-26134, eine Schwachstelle zur Remote-Codeausführung vor der Authentifizierung in Atlassian Confluence per…
 hexsecteam/cve-2025-8088-winrar-tool
Ein hochentwickeltes GUI-Tool zur Erstellung bösartiger RAR-Archive, die die WinRAR-Pfadtraversal-Schwachstelle (CVE-2025-8088) mithilfe von ADS- und…
 4m3rr0r/cve-2025-47812-poc
Wing FTP Server Remote-Code-Ausführung (RCE) Exploit (CVE-2025-47812)
 ibonok/cve-2020-4463
IBM Maximo Asset Management ist anfällig für die Offenlegung von Informationen durch eine XXE-Schwachstelle (CVE-2020-4463)
 wuzuowei/cve-2020-17530
Payload für S2-061 sowie das entsprechende einfache PoC/Exp
 err0r-ica/whatspayloadrce
Whatsapp Automatic Payload Generator [CVE-2019-11932]
 silverplate3/my-cves
CVE's, die ich gefunden habe. Technische Ausarbeitungen, Exploit-Beispiele und Fuzzing-Sitzungs-Walkthroughs
 pwntester/springbreaker
Exploit PoC für die Spring RCE-Schwachstelle (CVE-2011-2894)
 win3zz/cve-2023-43261
CVE-2023-43261 - Offenlegung von Anmeldedaten durch ungeschützte Systemprotokolle und schwache Passwortverschlüsselung
 wjlin0/cve-2024-23897
CVE-2024-23897 - Jenkins-Exploit-Tool zum Auslesen beliebiger Dateien
 onlytoxi/cve-2025-8088-winrar-tool
Erweitertes WinRAR Path-Traversal-Exploit-Tool für CVE-2025-8088








