
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 dinosn/cve-2024-20931
Java-basierter Exploit für CVE-2024-20931, der den Patch für CVE-2023-21839 in Oracle WebLogic umgeht. Nutzt JNDI-Injection über…
 7iosecurity/xss-payloads
Sammlung von Cross-Site-Scripting-(XSS-)Payloads für Sicherheitstests von Webanwendungen, Forschung zur Umgehung von Filtern und Penetrationstests.
 sourceincite/dashoverride
Dies ist ein Pre-Authentication-RCE-Exploit für VMware vRealize Operations Manager
 mzzdtot/cve-2023-28432
poc&exp zum Massen-Scan der MinIO-Schwachstelle zur Offenlegung sensibler Informationen
 csenox/cve-2021-22911
Pre-Auth Blind NoSQL Injection führt zu Remote Code Execution in Rocket Chat 3.12.1
 taroballzchen/cve-2022-41040-metasploit-proxynotshell
Das Metasploit-Skript (POC) zu CVE-2022-41040. Microsoft Exchange ist anfällig für einen Server-Side-Request-Forgery (SSRF)-Angriff. Ein…
 stuub/cve-2024-4040-ssti-lfi-poc
CVE-2024-4040 CrushFTP SSTI LFI & Auth-Bypass | Vollständige Serverübernahme | Wordlist-Unterstützung
 embedi/amt_auth_bypass_poc
CVE-2017-5689 Proof-of-Concept-Exploit
 pimps/cve-2019-2725
WebLogic Unsichere Deserialisierung - CVE-2019-2725 Payload-Builder & Exploit
 le1a/cve-2023-33246
Apache RocketMQ Remote Code Execution Vulnerability (CVE-2023-33246) Exploit
 iletee/struts2-rce
Exploitierbares Ziel für CVE-2017-5638
 hrishikesh7665/follina_exploiter_cli
Exploit für die Microsoft Zero-Day-Schwachstelle Follina (CVE-2022-30190)
 jas502n/cve-2019-2890
Exploit für CVE-2019-2890 WebLogic-Deserialisierungs-RCE mit ysoserial-Integration, der eine Schritt-für-Schritt-PoC für Remote-Codeausführung über…
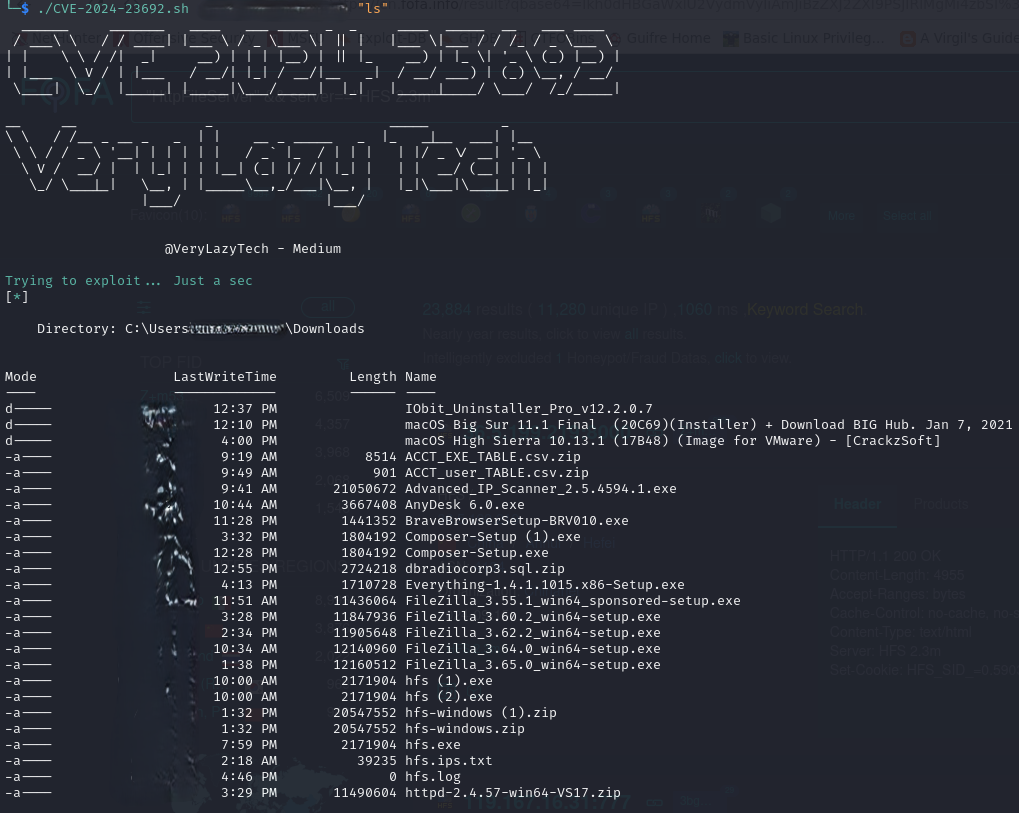 verylazytech/cve-2024-23692
POC - Nicht authentifizierte RCE-Sicherheitslücke im Rejetto HTTP File Server - CVE-2024-23692
 tangxiaofeng7/cve-2022-22947-spring-cloud-gateway
CVE-2022-22947 Batch
 do4choo/cve-2026-3227-tp-link-authenticated-rce
Proof-of-Concept für authentifizierte OS-Command-Injection in TP-Link-Router-Firmware. Enthält Entschlüsselung, QEMU-basierten Verschlüsselungs-Hook…
 sophoslabs/cve-2018-18500
PoC für CVE-2018-18500 - Firefox Use-After-Free
 nuts7/cve-2023-27372
SPIP vor 4.2.1 ermöglicht Remote-Codeausführung über Formularwerte im öffentlichen Bereich, weil die Serialisierung fehlerhaft behandelt wird. Die…








