
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 imjdl/cve-2019-11510-poc
Proof-of-Concept-Exploit für CVE-2019-11510, das auf das beliebige Dateilesen vor der Authentifizierung in Pulse Secure SSL VPN abzielt. Ermöglicht…
 synacktiv/ps4-webkit-exploit-6.xx
Webkit-Exploit, der beliebigen Lese-/Schreibzugriff (R/W) auf PS4-Firmwares der Version 6.XX ermöglicht
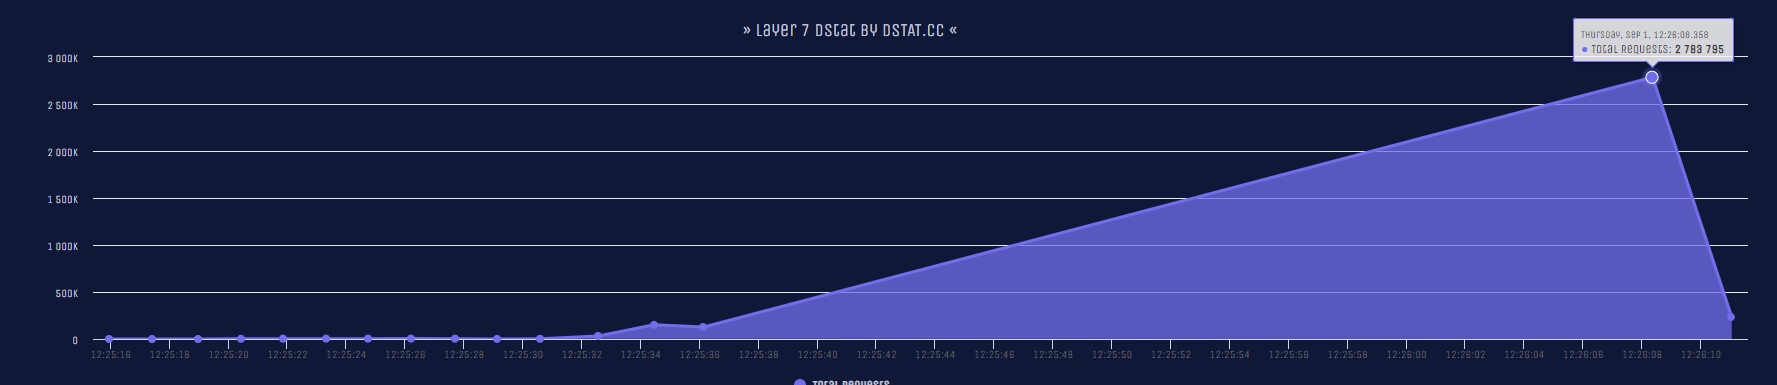 nayumidev/cc-ddos
Ein Python-Skript zum DDOS einer Website mittels mehrerer HTTP-Flood-Methoden, eine normale Website benötigt nur 5s, um komplett zum Erliegen zu…
 wuhan005/cve-2022-30781
🍵 Gitea-Repository-Migration-Exploit zur Remote-Befehlsausführung.
 pyn3rd/cve-2018-3252
CVE-2018-3252-PoC
 synacktiv/cve-2024-45409
Ruby-SAML / GitLab Authentifizierungs-Bypass (CVE-2024-45409) Exploit
 watchtowrlabs/watchtowr-vs-fortiweb-authbypass
Python-basierter Detektor für FortiWeb-Authentifizierungsumgehung (CVE-2025-xxxxx). Sendet Exploit-Payload, um einen Testbenutzer als Nachweis der…
 gh1mau/masta-cve-2026-48907
Single-file Python-Scanner für CVE-2026-48907 (Joomla JCE Editor RCE). Erkennt Joomla/JCE, führt intrusiven mathematisch verifizierten Payload-Test…
 sherlocksecurity/cve-2022-1388-exploit-poc
PoC für CVE-2022-1388_F5_BIG-IP
 watchtowrlabs/fortios-auth-bypass-poc-cve-2024-55591
Proof-of-Concept-Exploit für CVE-2024-55591, der eine Authentifizierungsumgehung in FortiOS-Verwaltungsschnittstellen über eine…
 hakaioffsec/cve-2025-49113-exploit
Proof of Concept, der eine Remote Code Execution durch unsichere Deserialisierung in Roundcube demonstriert (CVE-2025-49113).
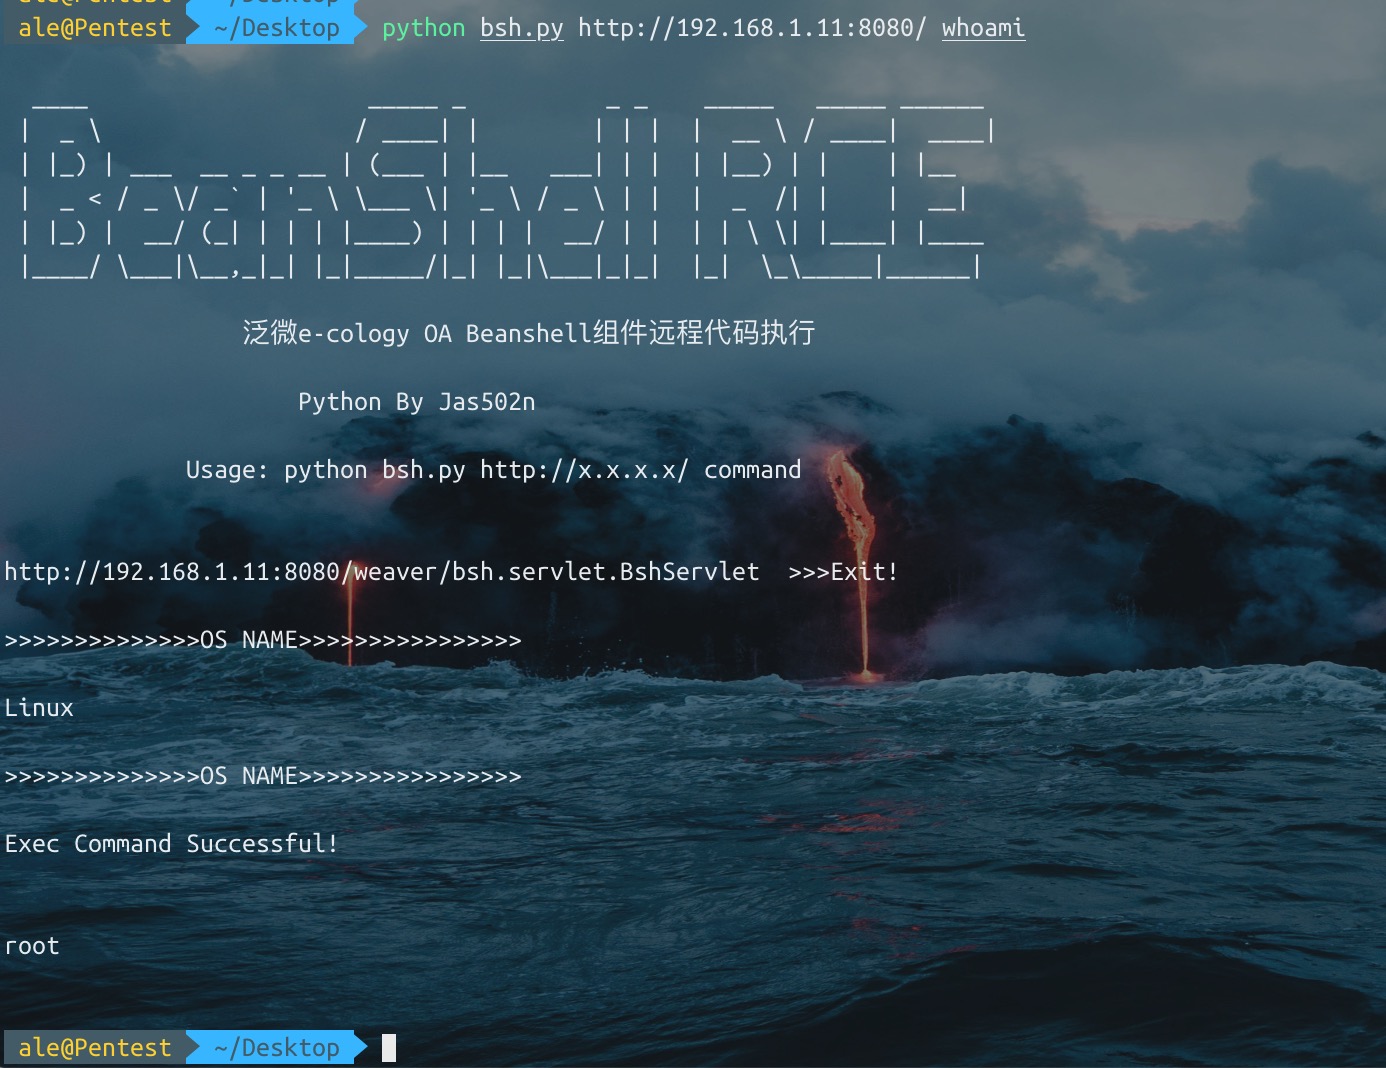 jas502n/e-cology
e-cology OA_Beanshell_RCE
 kaist-hacking/cve-2023-6702
Chrome Renderer 1day RCE durch Type Confusion im Async Stack Trace (v8ctf-Einreichung)
 caveeroo/cve-2026-111497-wordpress-poc
CVE-2026-111497 RCE-PoC für ein gepinntes offizielles Docker-Image für WordPress
 yehia-mamdouh/xssya-v-2.0
Python-XSS-Scanner, der reflektierte und kodierte Payload-Injection bestätigt, Payloads ausführt, um Cookies zu erfassen, WAFs erkennt und XST mit…
 sourceincite/cve-2021-24085
Proof-of-Concept-Exploit für CVE-2021-24085: CSRF-basierte Privilegienausweitung in Microsoft Exchange Server durch Fälschung des…
 fatguru/cve-2025-55182-scanner
Ein nicht-intrusiver Oberflächenscanner für CVE-2025-55182 (RCE in React Server Components). Erkennt exponierte RSC-Endpunkte in React-19- und…
 0xf4n9x/cve-2023-0669
CVE-2023-0669 GoAnywhere MFT weist eine Schwachstelle für die Einschleusung von Befehlen vor der Authentifizierung im License Response Servlet auf,…








