

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/tpt11fb/attacktomcat
SchwachstellenscannerPasswortangriffeExploitationWebanwendungs-ExploitationInformationsbeschaffungPenetrationstests
GitHubtpt11fb/attacktomcat

AttackTomcat

GUI-Tool zur Ausnutzung häufiger Tomcat-Schwachstellen. CVE-2017-12615 PUT-Datei-Upload-Schwachstelle, tomcat-pass-getshell schwache Authentifizierung beim Bereitstellen von WAR-Paketen, schwache Passwort-Brute-Force, CVE-2020-1938 Tomcat AJP-Dateilesen/-Einschluss

Repository anzeigen
2571945vor 4 JahrenVon Kitploit geprüft
Teilen

AttackTomcat

Erkennung der Schwachstellenliste

CVE-2017-12615 PUT Datei-Upload-Schwachstelle tomcat-pass-getshell Schwache Authentifizierung zur Bereitstellung von WAR-Paketen Schwache Passwort-Brute-Force CVE-2020-1938 Tomcat Datei-Lesen/Einschließen

Verwendung

Vor der ersten Verwendung bitte die Konfigurationsdatei in den Einstellungen neu setzen. Bei anderen Fragen bitte sorgfältig lesen!!! Start mit java -jar *.jar, um die Laufprotokolle anzuzeigen!!

Den Quellcode mit Maven kompilieren oder direkt die Releases herunterladen.

Doppelklick auf die JAR-Datei zum Ausführen oder Befehl java -jar AttackTomcat
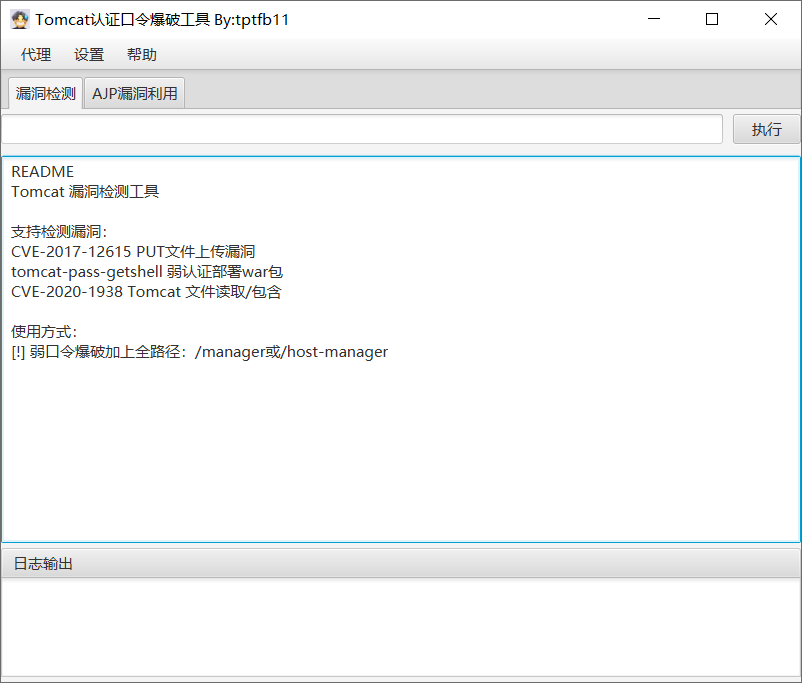
image-20221113190826427

image-20221113190913584

Proxy

Verwendung von HTTP- und Socket-Proxy.

image-20221113191041737

Konfiguration

Nach dem Starten der JAR-Datei wird die Konfigurationsdatei config erstellt.

Die AJP-Schwachstelle wird mit einem Python-Skript verifiziert, das eine Python3-Umgebung erfordert. Befehlsformat: python -V.

Hinweis: Falls die folgende Meldung erscheint, wird empfohlen, direkt das AttackTomcat.zip aus dem Release herunterzuladen.

image-20221113191218888

Hinweis

Dieses Tool dient ausschließlich zu Lern- und Austauschzwecken sowie zur Selbstüberprüfung. Illegales Scannen ist untersagt.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    255
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    247

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




