
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 brutemap-dev/brutemap
Finden wir jemandes Konto
 nccgroup/requests-racer
Kleine Python-Bibliothek, die das Ausnutzen von Race Conditions in Web-Apps mit Requests erleichtert.
 sergiointel/wp2shell-poc
Standard-PoC für verwundbare WordPress-RCE für wp2shell.
 yyhylh/apache-dubbo-cve-2023-23638-exp
Apache Dubbo (CVE-2023-23638) – Engineering-Praxis zur Ausnutzung der Schwachstelle
 chipik/sap_eem_cve-2020-6207
PoC für CVE-2020-6207 (Fehlende Authentifizierungsprüfung in SAP Solution Manager)
 h4x0r-dz/cve-2021-26855
PoC-Exploit für CVE-2021-26855 (Exchange Server SSRF) mit Benutzerenumeration, Lesen von Mail-Headern und Schwachstellenerkennung. Unterstützt…
 occamsec/cve-2023-2825
GitLab CVE-2023-2825 PoC. Dieser PoC nutzt eine Path-Traversal-Schwachstelle aus, um die Datei /etc/passwd von einem System mit GitLab 16.0.0…
 cpandya2909/cve-2020-15778
Technische Erläuterung und Proof-of-Concept für CVE-2020-15778, eine authentifizierte Command-Injection-Schwachstelle in OpenSSH scp (<=8.3p1), die…
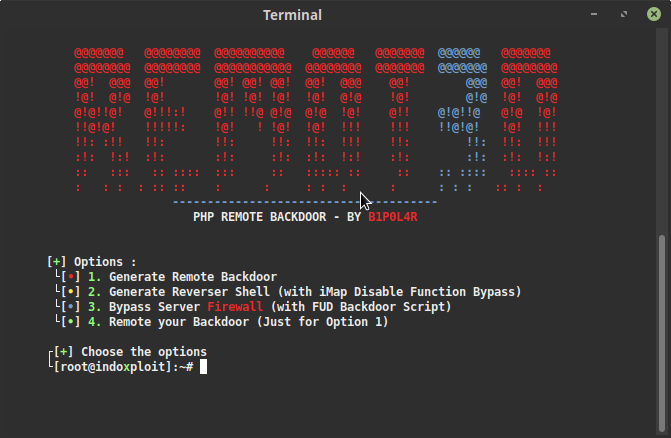 keepwannabe/remot3d
Remot3d: ist ein einfaches Tool, das für große Pentester sowie auch einfach zum Vergnügen von Defacern entwickelt wurde, um Server über Backdoors zu…
 hoshinolina/agx-exploit
CVE-2022-32947 Walkthrough und Demo
 saferman/cve-2020-7471
Django-Schwachstelle: CVE-2020-7471 – Mögliche SQL-Injection über StringAgg(delimiter) – Schwachstellenumgebung und POC
 portswigger/http-terminator
KI-gestützte Recherche-Pipeline, die HTTP-Desync-Techniken extrahiert, Testfälle mit fehlerhaften Anfragen generiert, diese über Burp validiert und…
 mzer0one/cve-2020-7961-poc
Proof-of-Concept-Exploit für CVE-2020-7961, eine Deserialisierungsschwachstelle in Liferay Portal, die eine nicht authentifizierte…
 horizon3ai/cve-2022-22972
Proof-of-concept-Exploit für CVE-2022-22972, der die Authentifizierung in VMware Workspace ONE, vIDM und vRealize Automation 7.6 über…
 hktalent/cve_2020_2546
CVE-2020-2546, CVE-2020-2915 CVE-2020-2801 CVE-2020-2798 CVE-2020-2883 CVE-2020-2884 CVE-2020-2950 WebLogic T3-Payload-Exploit-PoC-Python3,
 0xdezzy/cve-2019-11539
Exploit für die Post-Auth RCE Schwachstelle in Pulse Secure Connect
 mrcl0wnlab/shellshockhunter
Es ist ein einfaches Werkzeug zum Testen der Shellshock-Schwachstelle.
 cyb0r9/dvr-exploiter
Bash-Skript, das CVE-2018-9995 ausnutzt, um Anmeldedaten von anfälligen DVRs über die Weboberfläche zu extrahieren, mit Unterstützung für mehrere…








