
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 0xsha/wp2shell
CVE-2026-63030 + CVE-2026-60137 - „wp2shell“: nicht authentifizierte RCE im WordPress-Kern
 deathshotxd/comment2shell
Zero-Click-Pre-Auth-WordPress-CVE-2026-93485-Exploit-Kette: gespeichertes XSS in wpautop() eskaliert zum Admin-Session-Plugin-Upload und einer…
 jas502n/oa-tongda-rce
Office Anywhere Intelligentes Büro-Netzwerksystem
 dxask88ma/weblogic-cve-2023-21839
Java-basierter Exploit für CVE-2023-21839, der auf Oracle WebLogic Server Versionen 12.2.1.3.0 und 12.2.1.4.0 über LDAP injection für…
 koadt/oss-oopssec-store
Security training for the apps you actually ship. Open your browser and start hacking.
 g0rx/cve-2018-7600-drupal-rce
PoC-Exploit-Sammlung für CVE-2018-7600 Drupal RCE mit mehreren Skripten, die auf Drupal 7 und 8 abzielen, einschließlich Varianten für…
 dhmosfunk/7-zip-cve-2025-0411-poc
Dieses Repository enthält POC-Szenarien im Rahmen des CVE-2025-0411 MotW-Bypass.
 hktalent/cve-2020-2551
wie man CVE-2020-2551 poc exploit python Weblogic RCE mit IIOP erkennt
 traceforce/mcp-xray
Vereinigter Sicherheitsscanner für MCP-Server mit Konfigurations-, Pentest- und Repo-Scan-Modi. Erzeugt SARIF-Berichte für CI/CD-Integration, erkennt…
 puliczek/cve-2021-21123-poc-google-chrome
🐱💻 👍 Google Chrome - File System Access API - Schwachstellen gemeldet von Maciej Pulikowski | Gesamtbelohnung für Bug Bounty: $5.000 |…
 jas502n/cve-2019-11581
Atlassian JIRA Template Injection Schwachstelle RCE
 h4x0r-dz/cve-2024-21762
Out-of-Bounds-Schreibzugriff in der Fortinet-FortiOS-Sicherheitslücke CVE-2024-21762
 duc-nt/cve-2020-6287-exploit
PoC für CVE-2020-6287 Der PoC in Python nur zum Hinzufügen von Benutzern, ohne Administratorrechte. Inspiriert von @zeroSteiner von Metasploit.…
 cyberxml/log4j-poc
Eine Docker-basierte LDAP RCE Exploit-Demo für CVE-2021-44228 Log4Shell
 redteampentesting/cve-2020-13935
Exploit für WebSocket-Schwachstelle in Apache Tomcat
 nxenon/h2spacex
HTTP/2 Last-Frame-Synchronisation (auch bekannt als Single Packet Attack) Low-Level-Bibliothek / Tool basierend auf Scapy + Exploit Timing Attacks
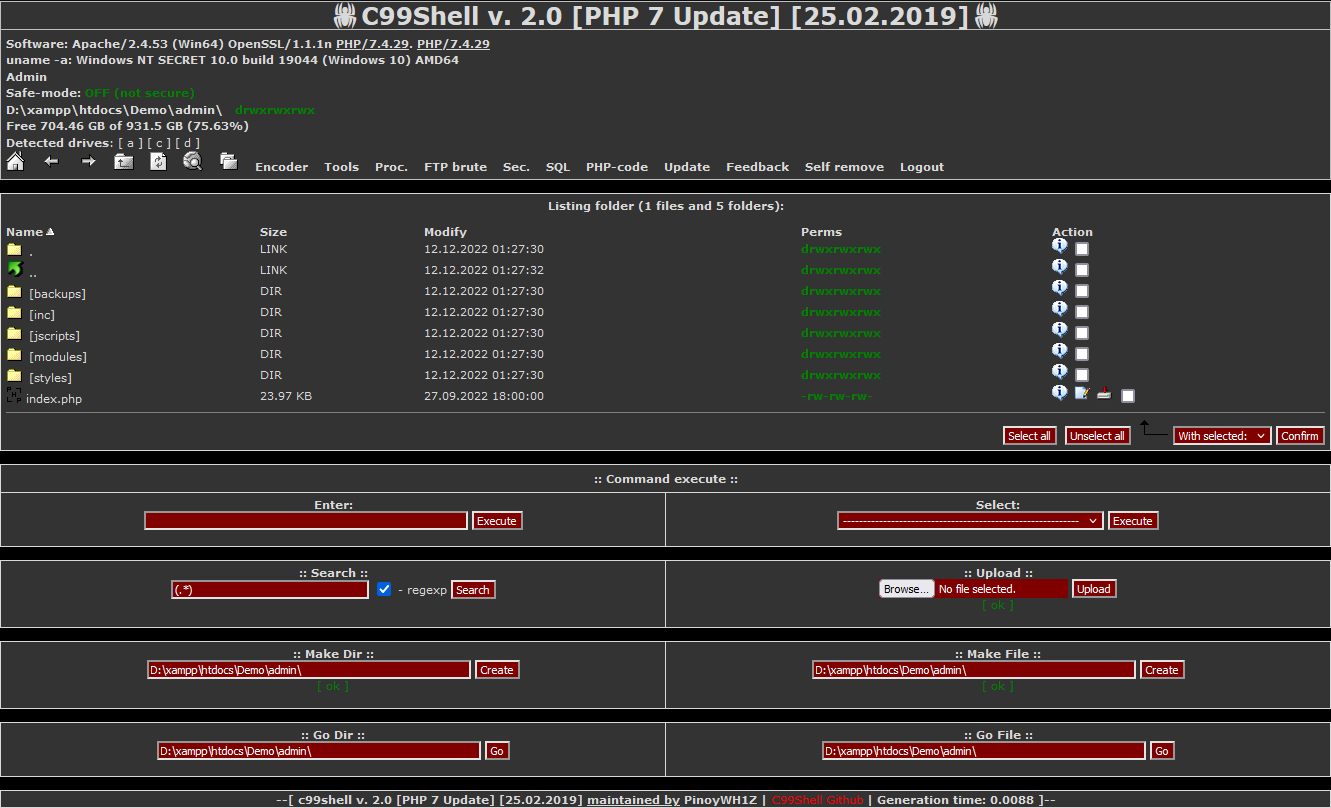 pinoywh1z/c99shell-php7
PHP 7 und safe-build Update der beliebten C99-Variante der PHP Shell.
 alienwithin/owasp-mth3l3m3nt-framework
OWASP Mth3l3m3nt Framework ist ein Hilfsmittel für Penetrationstests und ein Exploitation-Framework. Es fördert das Prinzip, das Web mit dem Web…








