
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 lourc0d3/cve-2024-4367-poc
CVE-2024-4367 & CVE-2024-34342 Proof of Concept
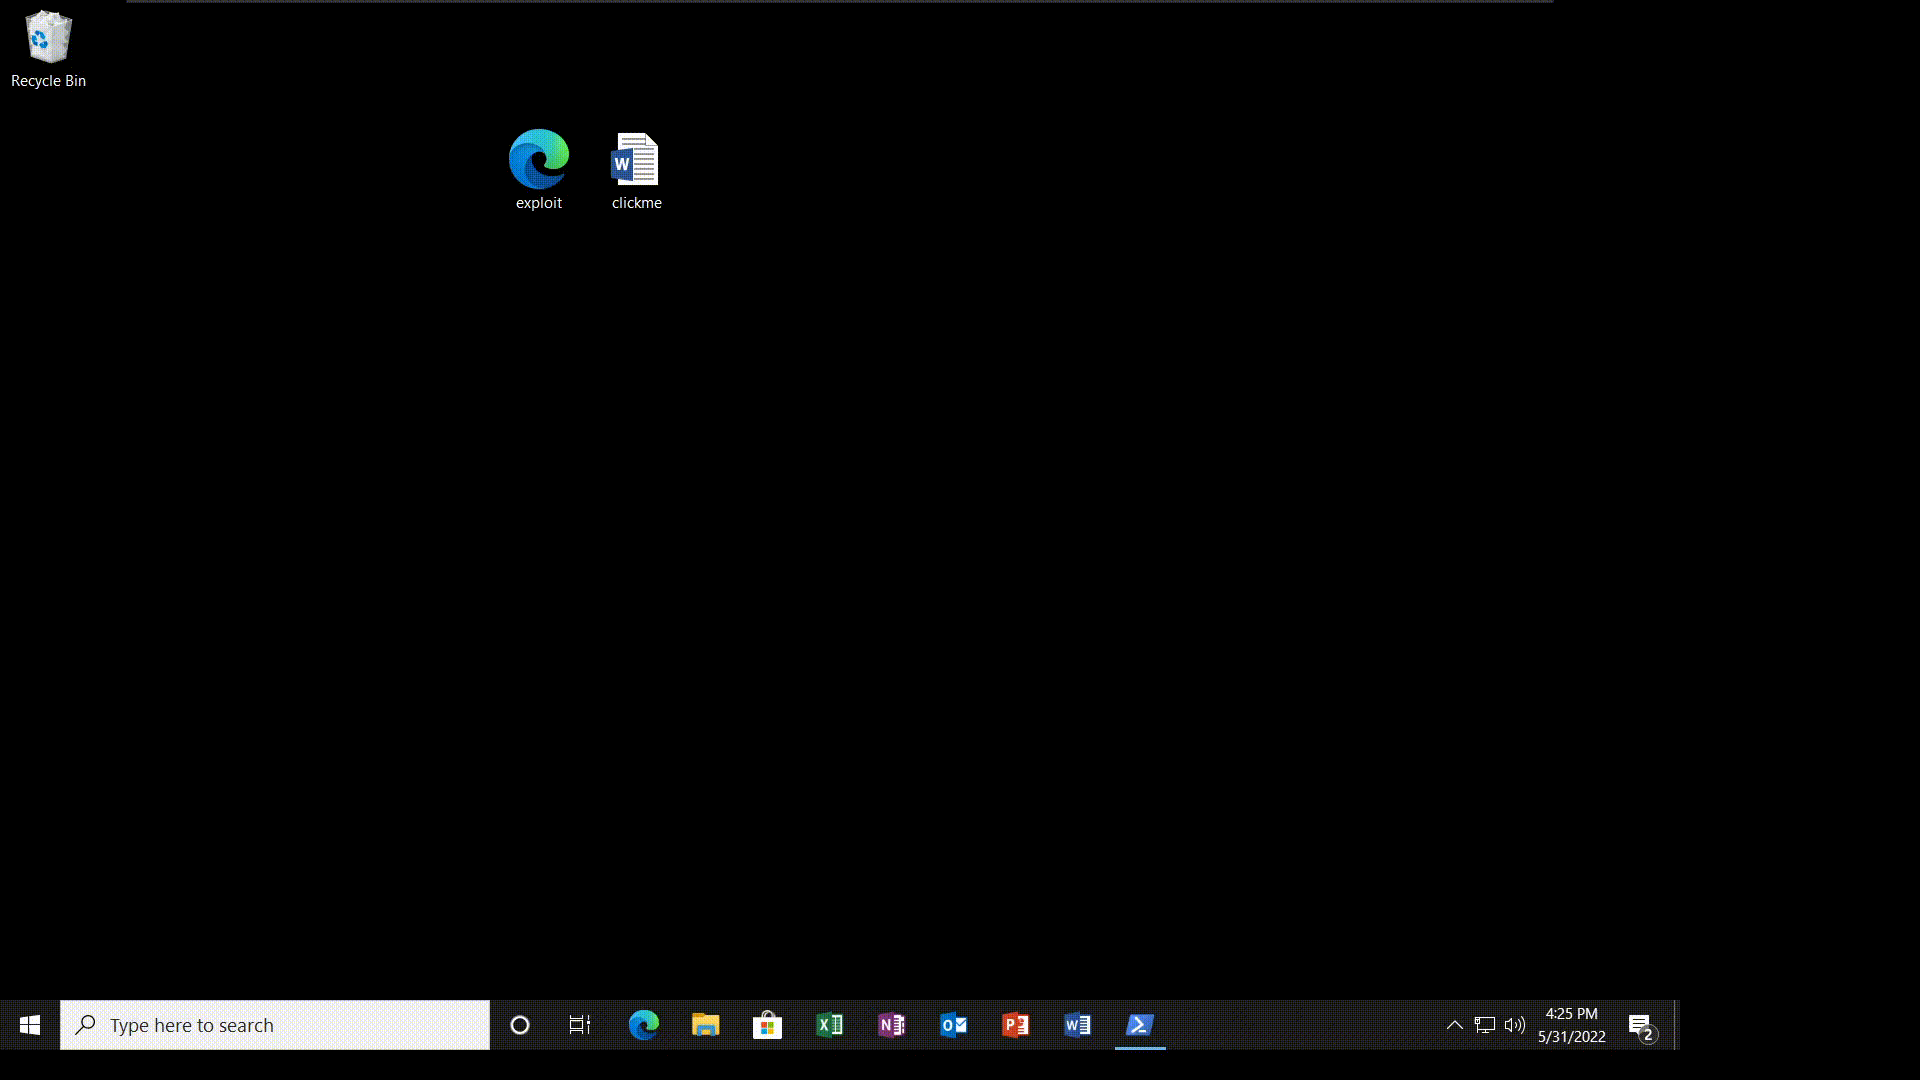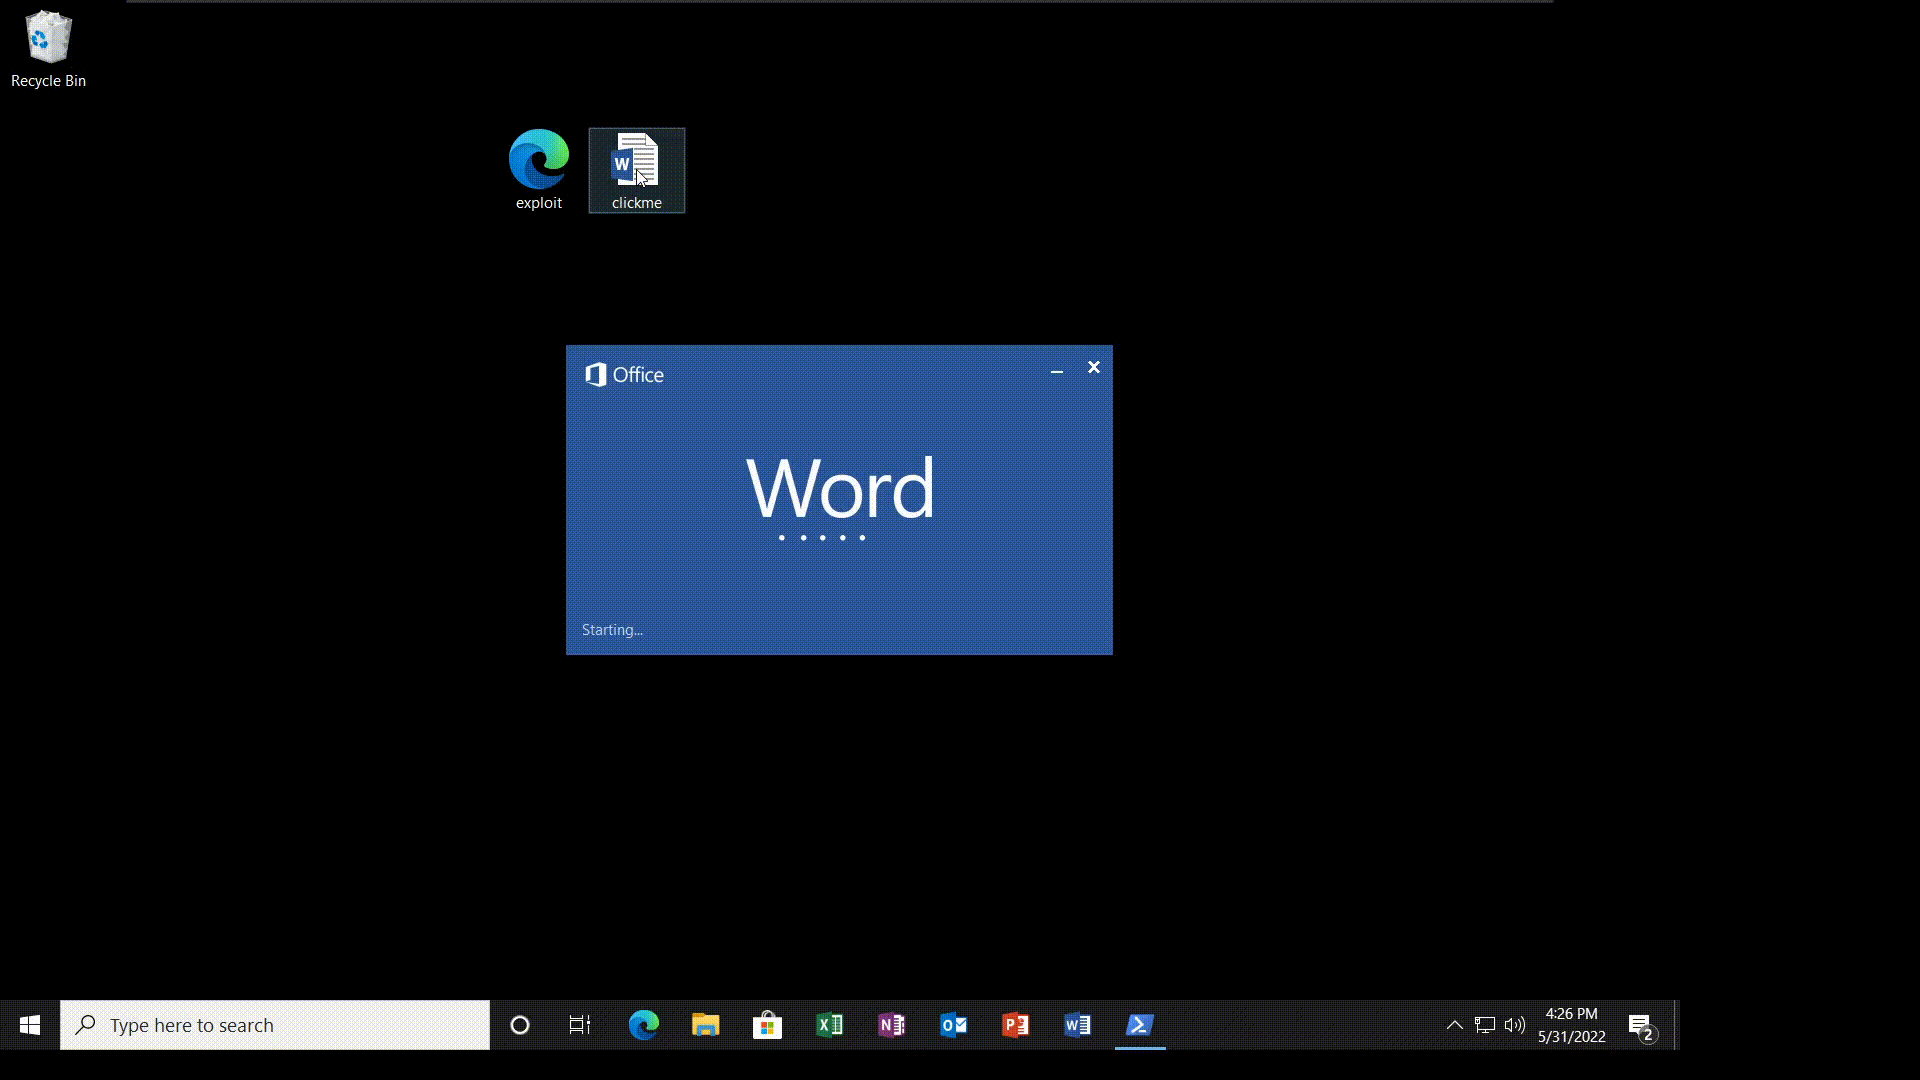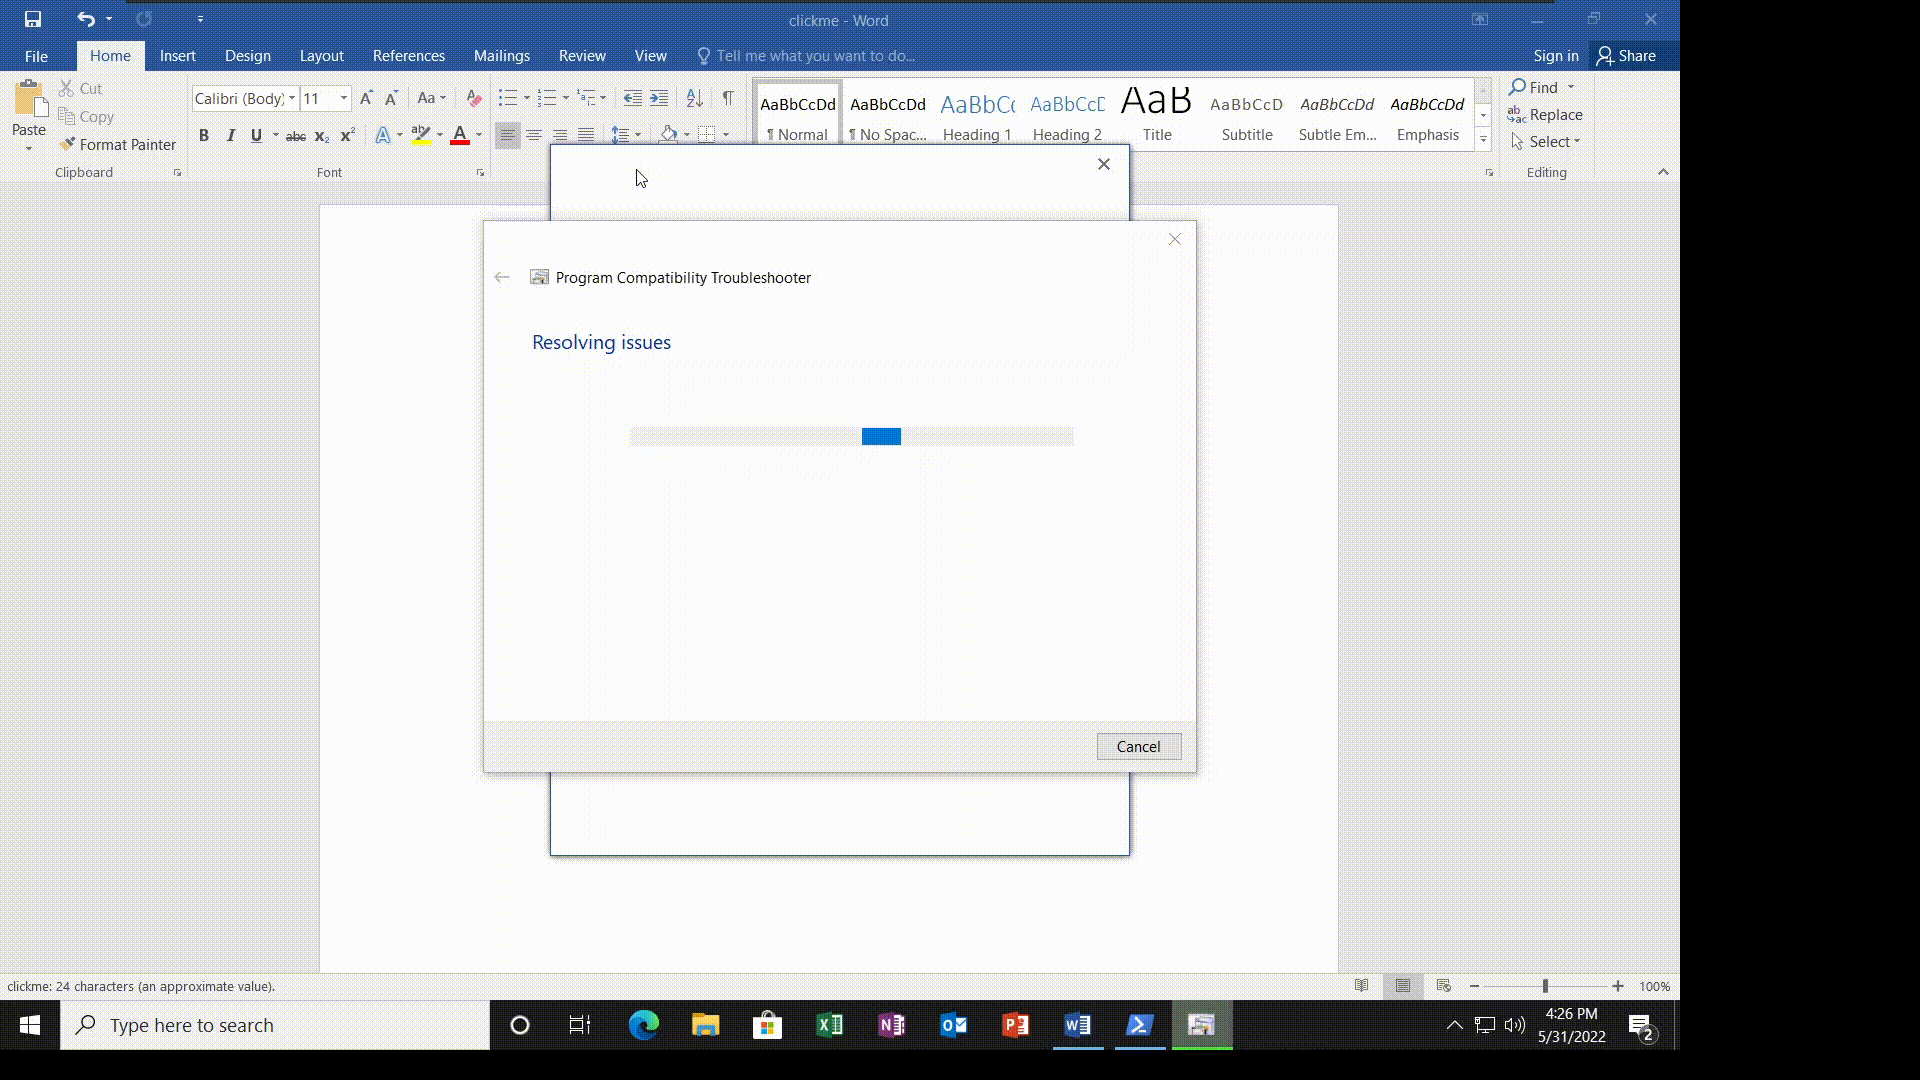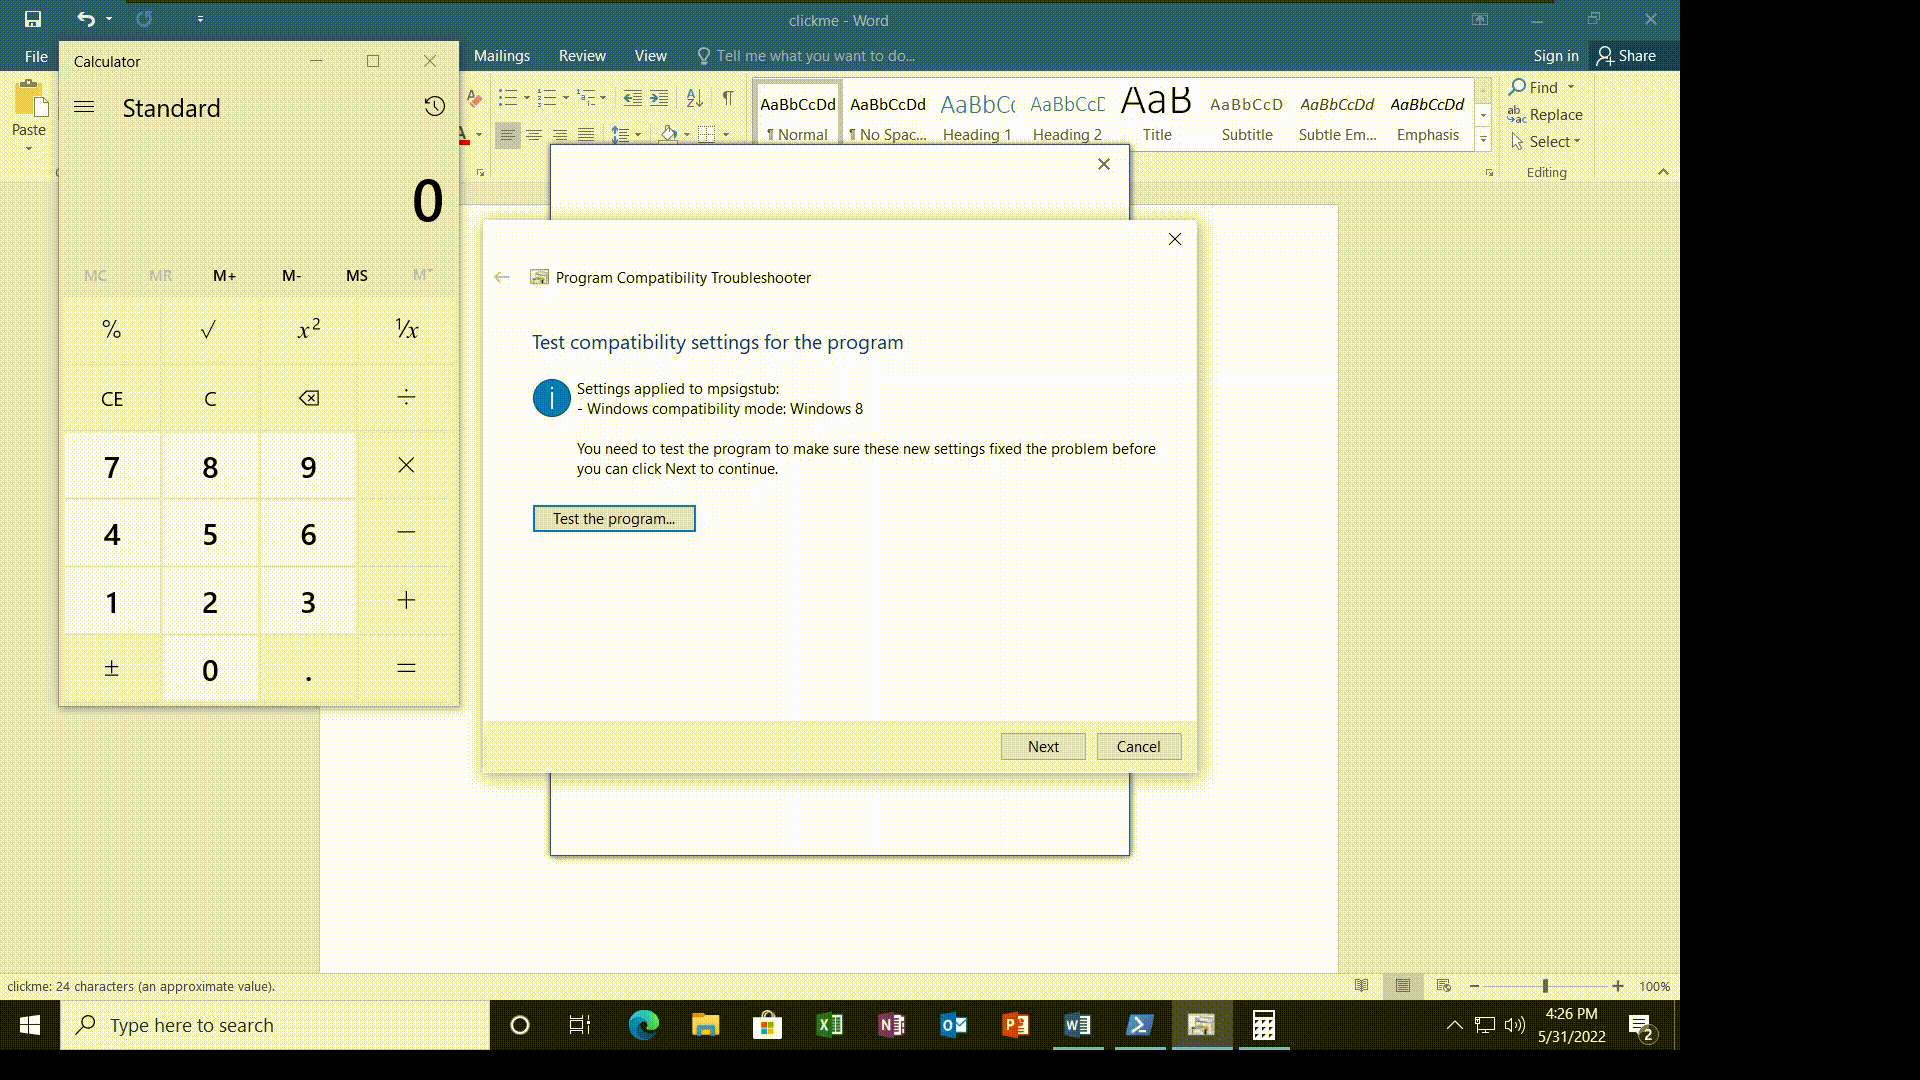 onecloudemoji/cve-2022-30190
CVE-2022-30190 Follina POC
 appsecco/dvcsharp-api
Verdammt verwundbare C#-Anwendung (API)
 tuhinshubhra/shellstack
Ein PHP-basiertes Tool, das Ihnen hilft, alle Ihre mit Backdoor versehenen Websites effizient zu verwalten.
 sma11new/poclist
Sammlung von POC und EXP für Schwachstellen, kontinuierlich aktualisiert. Apache Druid – Lesen beliebiger Dateien (CVE-2021-36749), Confluence RCE…
 mrd0x/webview2-cookie-stealer
Injectiert einen JavaScript-Keylogger in WebView2-Seiten, um Tastatureingaben zu erfassen und Cookies aus Microsoft-Authentifizierungssitzungen über…
 ethicalhackingplayground/tproxer
Eine Burp Suite-Erweiterung zur Automatisierung der Suche nach pfadbasiertem Reverse-Proxy-SSRF.
 milo2012/cve-2018-13382
CVE-2018-13382
 ivan-sincek/forbidden
Umgehen von 4xx-HTTP-Antwortstatuscodes und mehr. Das Tool basiert auf Python Requests, PycURL und HTTP Client.
 convisolabs/cve-2024-43044-jenkins
Exploit für die Sicherheitslücke CVE-2024-43044 in Jenkins
 theori-io/chakra-2016-11
Proof-of-Concept-Exploit für Edge-Fehler (CVE-2016-7200 & CVE-2016-7201)
 mr-r3bot/gitlab-cve-2021-22205
Unauthentifizierter Remote-Code-Execution-Exploit für GitLab-Versionen < 13.10.3, der die ExifTool-DjVu-Anmerkungsparsung ausnutzt, um beliebige…
 esmog/nodexp
NodeXP - Ein Tool zur serverseitigen JavaScript-Injection, das Node.js-Schwachstellen erkennen und ausnutzen kann.
 hosch3n/proxyvulns
[ProxyLogon] CVE-2021-26855 & CVE-2021-27065 Exploit des behobenen RawIdentity-Fehlers. [ProxyOracle] CVE-2021-31195 & CVE-2021-31196 Exploit-Ketten.…
 offxec/thedoc
Automatisiert die Ausnutzung von SQL-Injection mit SQLMAP, scannt nach Sicherheitslücken, extrahiert Datenbank-Anmeldedaten, findet Admin-Loginseiten…
 jmousqueton/poc-cve-2022-30190
PoC CVE-2022-30190 : CVE 0-day MS Office RCE, auch bekannt als msdt follina
 watchtowrlabs/citrix-virtual-apps-xen-exploit
Citrix Virtual Apps and Desktops (XEN) Nicht authentifizierte RCE
 bishopfox/json-interop-vuln-labs
Begleitende Labs zu „An Exploration of JSON Interoperability Vulnerabilities“








