
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-4367-PoC — CVE-2024-4367 & CVE-2024-34342 Proof of Concept | Kitploit
Tools/GitHubGitHub/lourc0d3/cve-2024-4367-poc
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsPayload-Entwicklung
GitHublourc0d3/cve-2024-4367-poc

CVE-2024-4367-PoC

CVE-2024-4367 & CVE-2024-34342 Proof of Concept

Repository anzeigen
2032816vor 2 JahrenVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2024-4367 & CVE-2024-34342: Beliebige JavaScript-Ausführung in PDF.js

Bei der Verarbeitung von Schriftarten in PDF.js fehlte eine Typprüfung, was eine beliebige JavaScript-Ausführung im Kontext von PDF.js ermöglichte. Diese Sicherheitslücke betrifft Firefox < 126, Firefox ESR < 115.11 und Thunderbird < 115.11.

Wenn pdf.js zum Laden einer schädlichen PDF-Datei verwendet wird und pdf.js mit isEvalSupported auf true konfiguriert ist (was dem Standardwert entspricht), wird uneingeschränktes, vom Angreifer kontrolliertes JavaScript im Kontext der Hosting-Domäne ausgeführt.

  • JS-Ausführung
python3 CVE-2024-4367.py "alert(document.domain)"
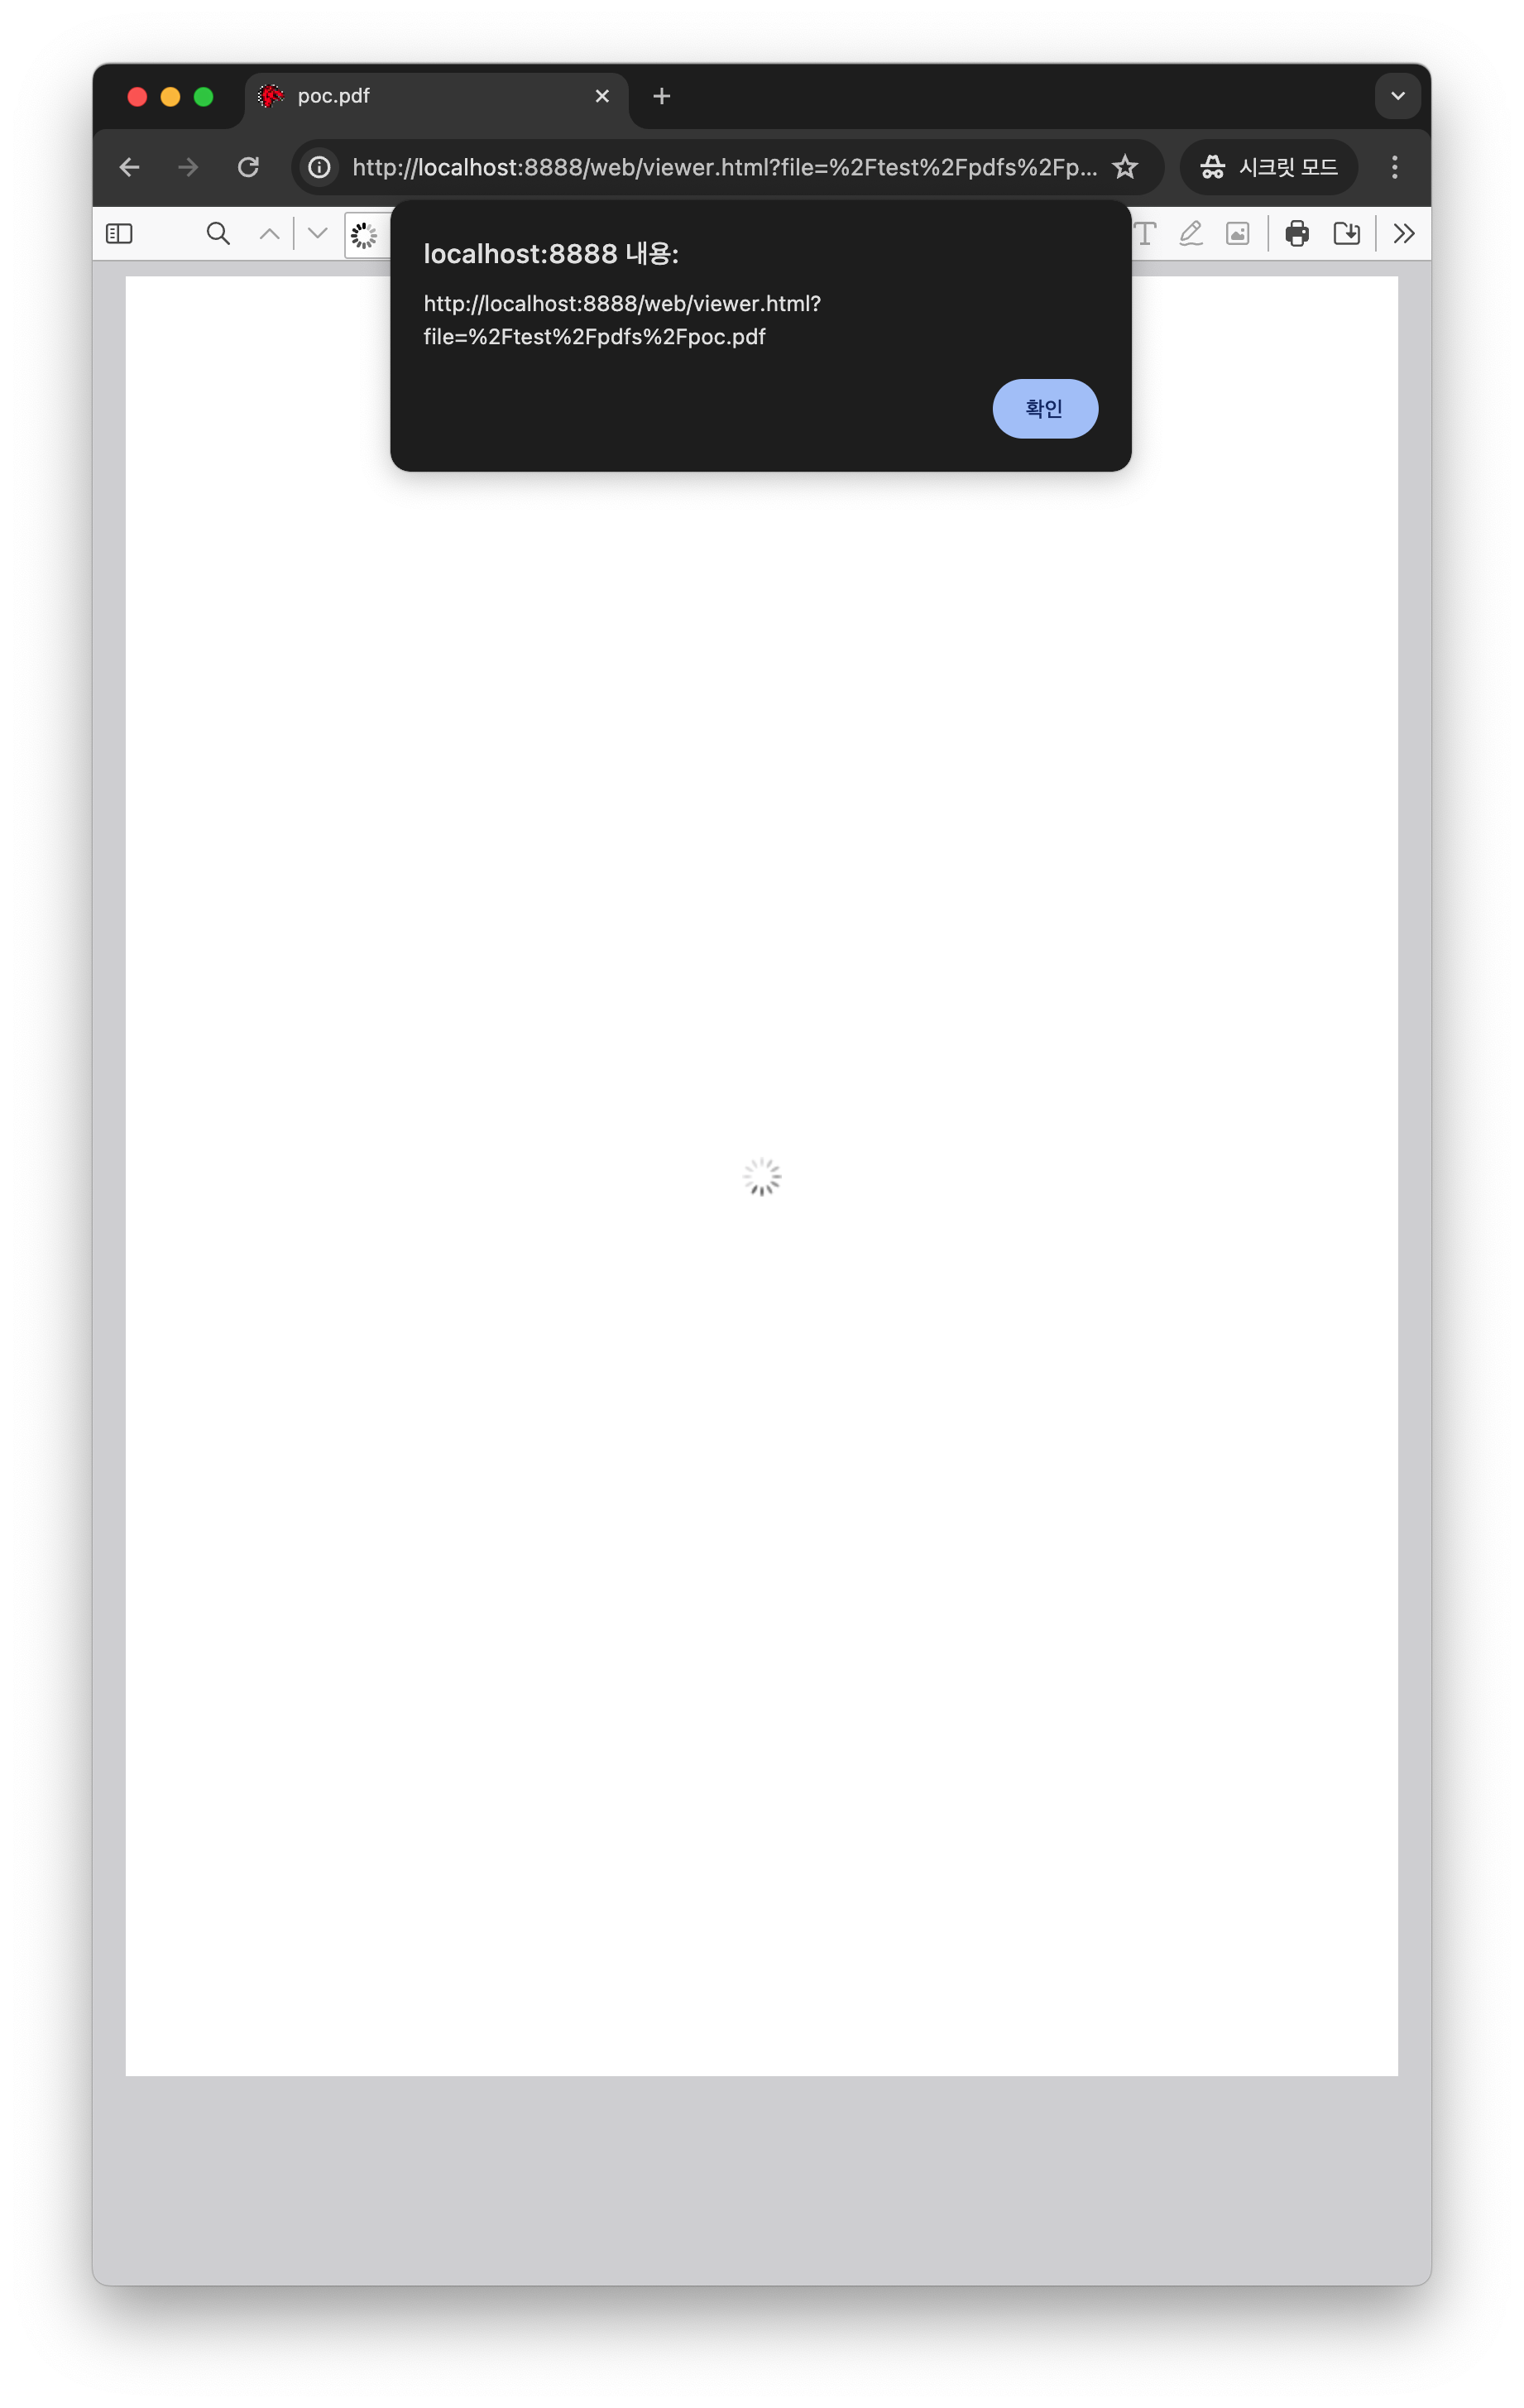
PoC_JS

  • Ausführung von OS-Befehlen (nur Electron-basiert)
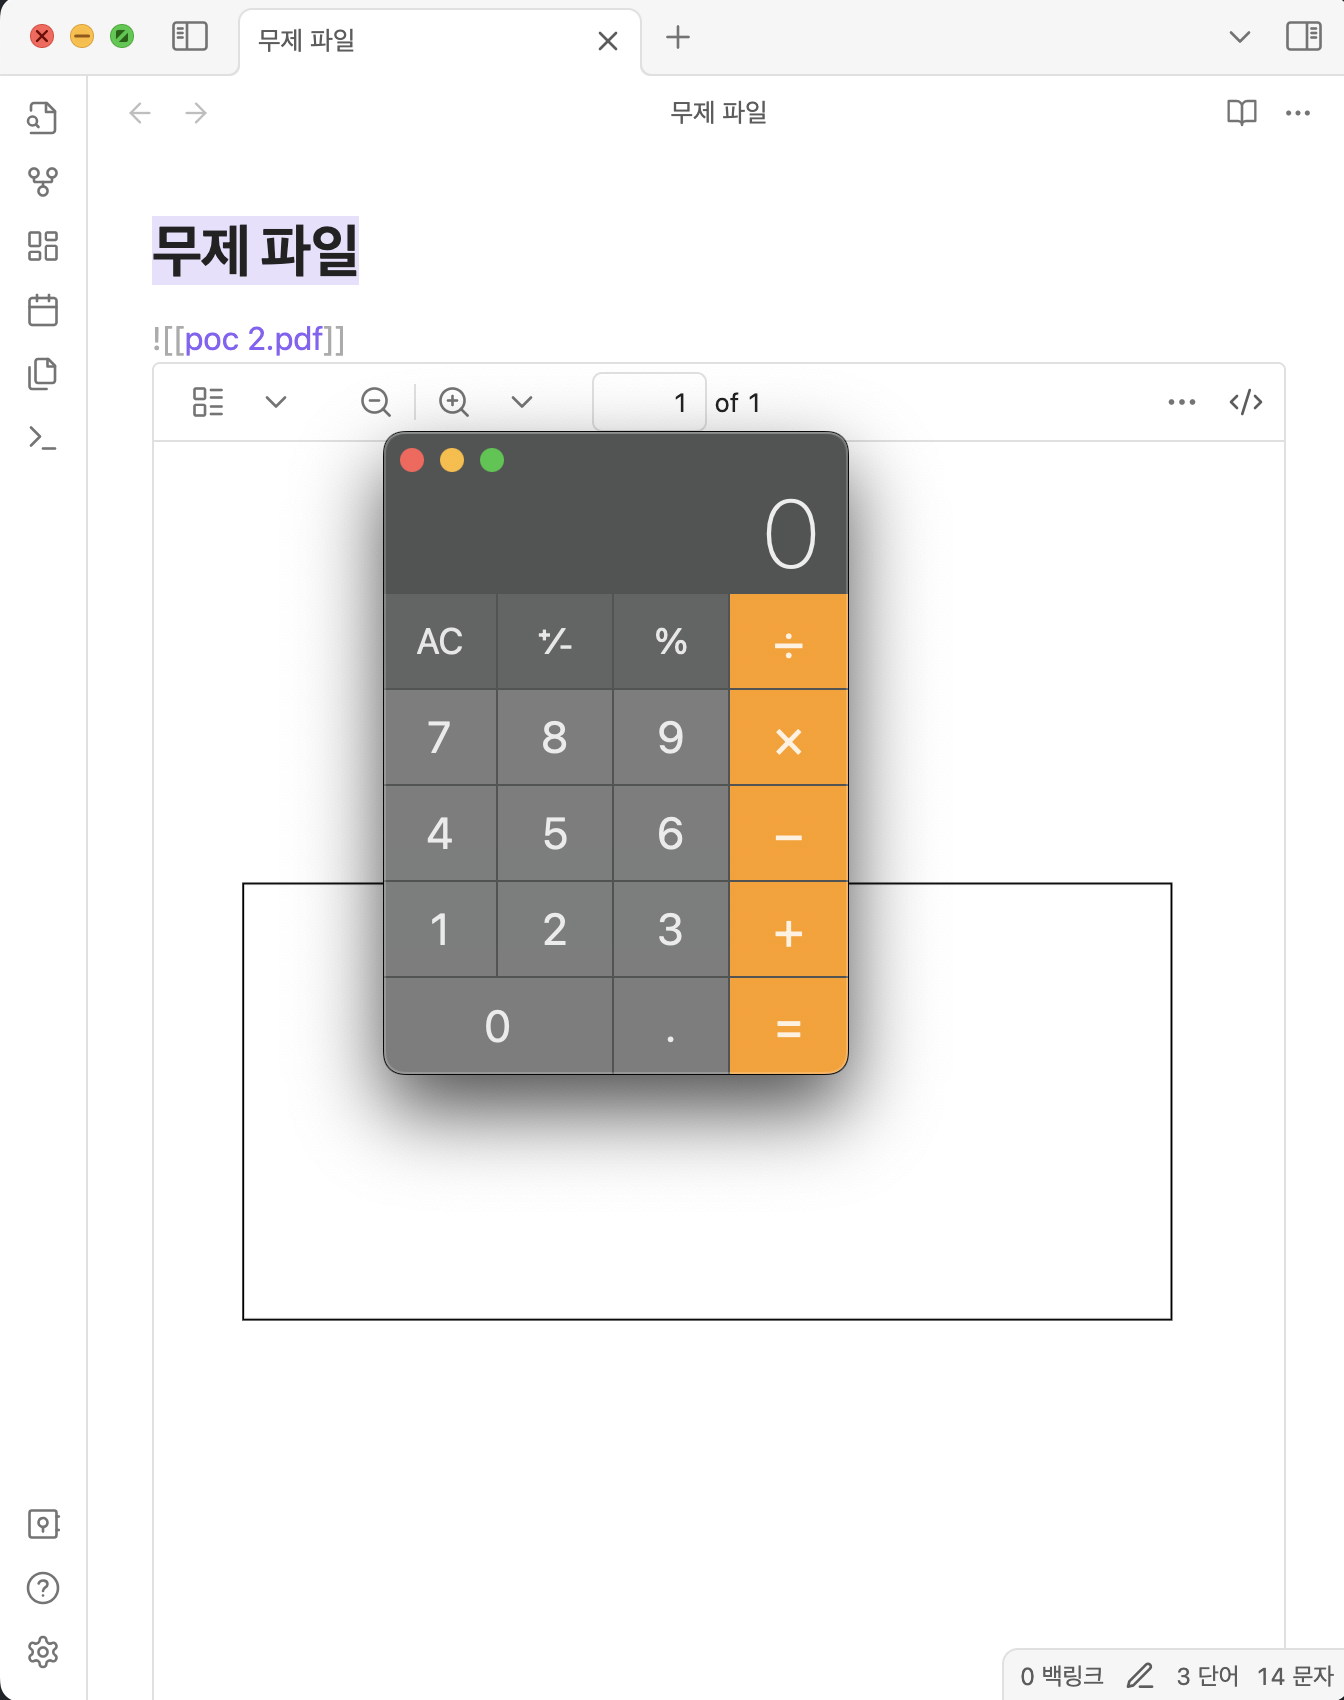
python3 CVE-2024-4367.py "require('child_process').exec('open -a /Applications/Calculator.app');"
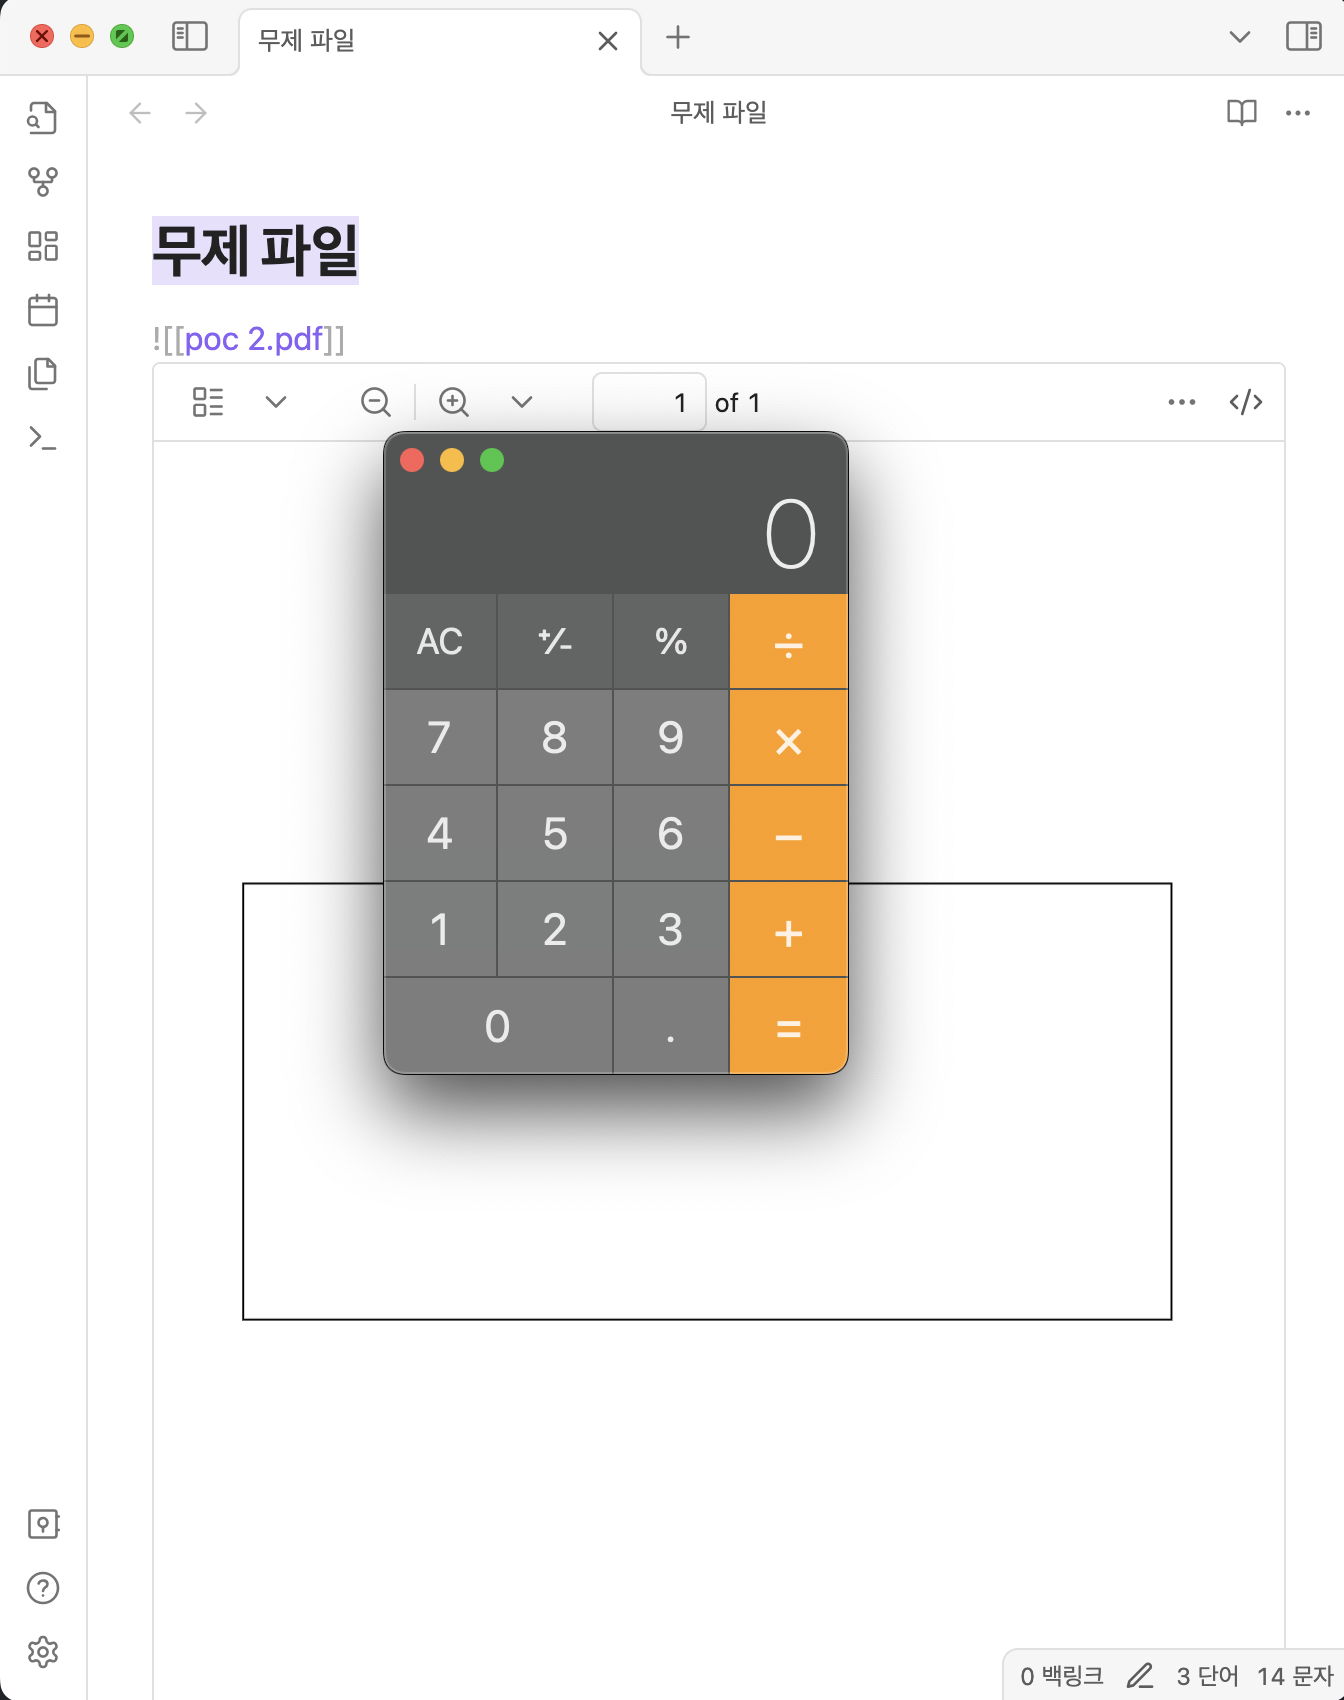
PoC_OS

Dies ist nicht mein Bug, ich habe nur einen PoC dafür erstellt.

Referenz

  • https://github.com/advisories/GHSA-wgrm-67xf-hhpq
  • https://nvd.nist.gov/vuln/detail/CVE-2024-4367
Tool herunterladen